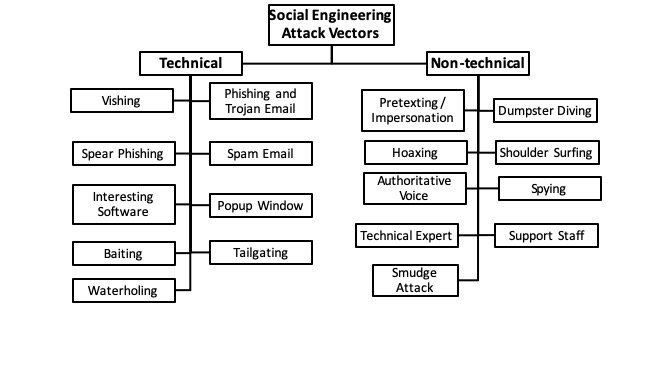
جدیدترین حملات مهندسی اجتماعی
۹۸ درصد حملات نشات گرفته از تکنیکهای مهندسی اجتماعی است. چگونه میتوان از خود، خانواده و کسب و کار در برابر این نوع از حملات که دائما نیز در حال رشد و تکامل است، محافظت نمود؟
۹۸ درصد حملات نشات گرفته از تکنیکهای مهندسی اجتماعی است. چگونه میتوان از خود، خانواده و کسب و کار در برابر این نوع از حملات که دائما نیز در حال رشد و تکامل است، محافظت نمود؟
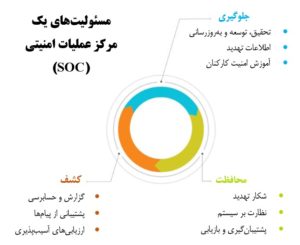
SOC یا مرکز عملیات امنیت یک مرکز کنترل برای تیمی از متخصصان فناوری اطلاعات (IT) با تخصص در امنیت اطلاعات (infosec) است که سازمان را در برابر حملات سایبری نظارت، تجزیه و تحلیل و محافظت میکنند.
NOC به عنوان سیستم عصبی به منظور مدیریت و بهینهسازی وظایف حیاتی تجاری، مانند عیبیابی شبکه، توزیع و بهروزرسانی نرم افزار، مدیریت روتر و نام دامنه، نظارت بر عملکرد و هماهنگی با شبکههای وابسته عمل میکند.
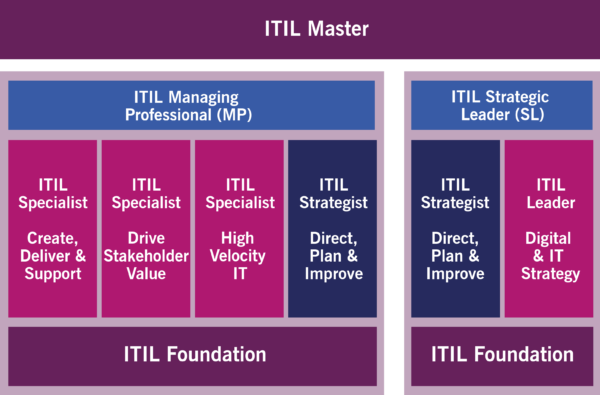
ارتباط Agile، DevOps و ITIL4: یکی از علل عدم تمایل به اجرای ITIL در سازمانها تاکید بر مستندسازی است. این تاکید مطلوب و به جاست اما تا زمانی که منجر به کندی و یا پیچیدگی فعالیت ها نگردد...
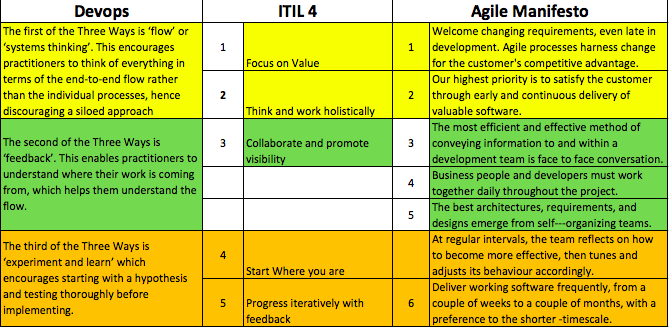
ارتباط Agile، DevOps و ITIL4 : چارچوب ITIL 4 شامل بهترین تمرینهای مدیریت خدمات فناوری اطلاعات در 28 فوریه 2019 منتشر شد. Axelos و تیمی که توسعه نسخه جدید را به عهده دارند، نگاه بسیار متفاوتی به ITIL داشتهاند...
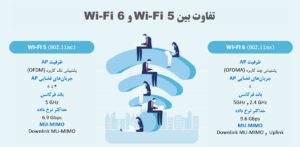
Wi-Fi 6 که با نام 802.11ax نیز شناخته میشود، آخرین نسل و استاندارد برای شبکههای بیسیم است که جایگزین استاندارد 802.11ac یا Wi-Fi 5 میشود.
Deep packet inspection (DPI) یا بازرسی بسته عمیق ، یک روش پیشرفته برای بررسی و مدیریت ترافیک شبکه است که بستهها با دادههای کد خاص را مکانیابی، شناسایی، طبقهبندی، مسیریابی مجدد و یا مسدود میکند.
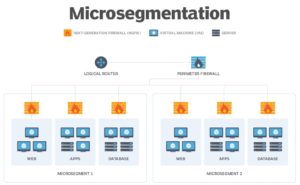
بخش بندی شبکه یک طراحی معماری شبکهای است که یک شبکه را به چند بخش (زیر شبکه) تقسیم میکند که هر یک به عنوان یک شبکه کوچکتر و مجزا عمل میکنند.
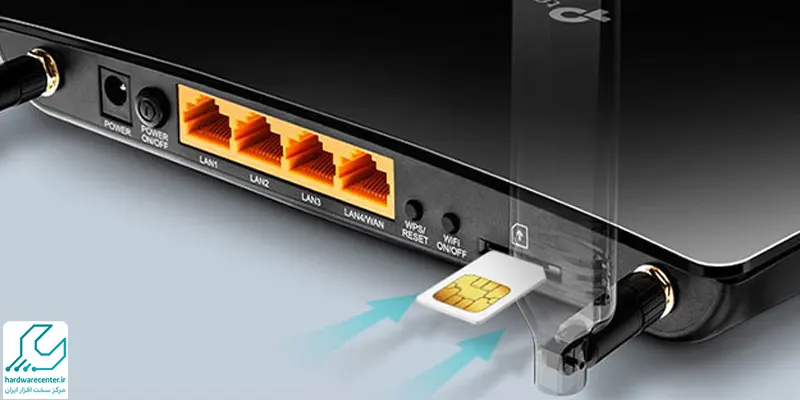
This article introduces SIM-card modems, including fixed/desktop TD-LTE models and portable MiFi devices, and discusses considerations such as coverage, speeds, and suitable use cases for 3G/4G/4.5G modems.
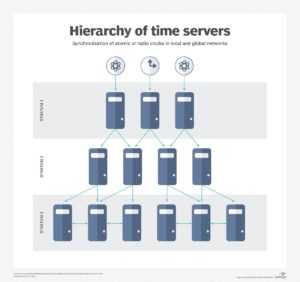
پروتکل NTP یک پروتکل اینترنتی است که برای همگام سازی با منابع زمان ساعت کامپیوتر در شبکه استفاده میشود. اصطلاح NTP هم برای پروتکل و هم برای برنامههای client-server که روی رایانهها اجرا میشوند به کار میرود.
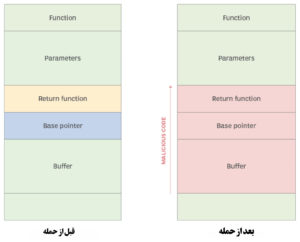
در این مقاله انواع حملات Buffer Overflow (یا سرریز بافر) را بررسی کرده و بهترین شیوههای کدگذاری ایمن که از بروز این آسیبپذیری جلوگیری میکنند و همچنین مراحل پس از استقرار برای ایمن نگه داشتن برنامهها و وبسایتها را بیان خواهیم کرد.
در این مقاله به معرفی rootkit ، نحوه عملکرد آن، روشهای شناسایی و جلوگیری از آنها و معرفی نمونههایی از حملات روت کیت پرداختهایم.
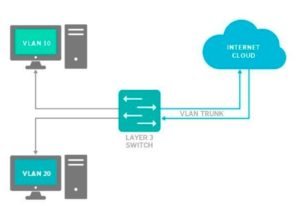
VLAN hopping روشی برای حمله به منابع شبکه یک VLAN با ارسال بستهها به پورتی است که معمولاً از یک سیستم پایانی، قابل دسترسی نیست. هدف اصلی این نوع حمله دسترسی به VLAN های دیگر در همان شبکه است.
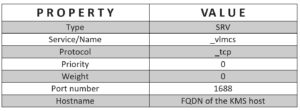
KMS از مدل client-server برای clientهای فعال ویندوز استفاده میکند و برای فعالسازی volume در شبکه محلی استفاده میشود. کلاینتهای KMS برای فعالسازی به یک سرور KMS به نام میزبان KMS متصل میشوند. کلاینتهای KMS که یک میزبان KMS میتواند آنها را فعال کند بستگی به کلید میزبانی دارد که برای فعالسازی میزبان KMS استفاده […
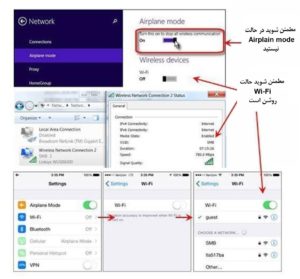
هنگام عیب یابی مشکلات اتصال Wi-Fi ، چند سناریو میتواند بوجود بیاید. در این مقاله 10 مرحله متداول برای عیب یابی و رفع اشکال شبکه بی سیم را بررسی خواهیم کرد.
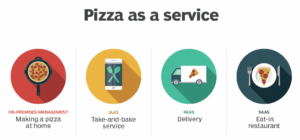
نرم افزار به عنوان سرویس یا SaaS یک مدل توزیع نرم افزار است که در آن یک ارائه دهنده ابر برنامهها را میزبانی میکند و آنها را از طریق اینترنت در اختیار کاربران قرار میدهد.
بخش ۱ از بررسی استانداردهای خانواده ISO/IEC 27000: معرفی استانداردهای 27000 تا 27003 برای درک پایهای ISMS و ساختار مفهومی مدیریت امنیت اطلاعات
بخش ۲ از بررسی ISO/IEC 27000: معرفی و تحلیل استانداردهای 27004 تا TS 27008 و کاربرد آنها در سنجش، مدیریت ریسک و ممیزی ISMS.
اتصال را بررسی کنید یا خبر را در صفحه کامل باز کنید.
باز کردن صفحه کامل خبر