Network Segmentation یا بخش بندی شبکه چیست؟
بخش بندی شبکه یک طراحی معماری شبکهای است که یک شبکه را به چند بخش (زیر شبکه) تقسیم میکند که هر یک به عنوان یک شبکه کوچکتر و مجزا عمل میکنند.
خلاصه تخصصی مقاله
بخش بندی شبکه یک طراحی معماری شبکهای است که یک شبکه را به چند بخش (زیر شبکه) تقسیم میکند که هر یک به عنوان یک شبکه کوچکتر و مجزا عمل میکنند.
موضوعات اصلی: فایروال، امنیت سایبری، شبکه، بخش، بندی، میکند
بخش بندی شبکه یک طراحی معماری شبکهای است که یک شبکه را به چند بخش (زیر شبکه) تقسیم میکند که هر یک به عنوان یک شبکه کوچکتر و مجزا عمل میکنند.
تقسیمبندی، با کنترل جریان ترافیک در شبکه کار میکند. ترافیک را میتوان بر اساس مکان یا بخش محدود کرد، یا اینکه تعیین کرد که آیا میتواند در جایی جریان داشته باشد یا خیر. جریان ترافیک را میتوان بر اساس نوع ترافیک، منبع و مقصد نیز محدود نمود.
دلایل استفاده از تقسیمبندی شبکه عبارتند از
- شبکههای بسیار عظیم به بخشهای کوچکتر و با مدیریت آسانتر تقسیم میشوند.
- مدیران شبکه میتوانند خط مشیهای دقیق و جداگانهای را برای هر زیر شبکه تنظیم کنند.
- مدیران میتوانند جریان ترافیک بین زیرشبکه ها را کنترل، مدیریت یا محدود کنند.
- تراکم کاربر در سایر قسمتهای شبکه برطرف میشود.
- با محدود کردن گسترش یک حمله مخرب به سایر بخشهای شبکه، امنیت سایبری بهبود مییابد.
Network Segmentation چگونه کار میکند؟
تقسیمبندی شبکه یک شبکه را به چندین ناحیه تقسیم میکند و هر منطقه یا بخش را به صورت جداگانه مدیریت میکند. این کار به معنای اعمال پروتکلهای ترافیکی برای مدیریت ترافیکی که از یک بخش عبور میکند و موارد غیرمجاز است. همچنین پروتکلهای امنیتی هر بخش را برای مدیریت امنیت و انطباق پوشش میدهد.
بخشهای شبکه با سختافزار اختصاصی خود، از یکدیگر جدا شدهاند و فقط به کاربران دارای اعتبار اجازه دسترسی به سیستم را میدهند. قوانین موجود در پیکربندیهای شبکه تعیین میکنند که کاربران، سرویسها و دستگاههای موجود در زیرشبکهها چگونه میتوانند به یکدیگر متصل شوند.
انواع بخش بندی شبکه
دو نوع بخش بندی شبکه وجود دارد
بخش بندی فیزیکی شبکه
بخش بندی فیزیکی از سخت افزار اختصاصی برای ساخت بخشها استفاده میکند. با وجودی که بخش بندی فیزیکی امنترین روش است، اما سختترین مدیریت را نیز دارد.
در بخش بندی فیزیکی که به عنوان بخش بندی مبتنی بر محیط نیز شناخته میشود، هر بخش به اتصال اینترنت، سیمکشی فیزیکی وفایروالنیاز دارد.
این نوع بخش بندی بر اساس اعتماد عمل میکند، به این صورت که در آن هر چیز داخلی قابل اعتماد و هر چیز خارجی غیر قابل اعتماد است. محدودیتهای کمی برای منابع داخلی وجود دارد که معمولاً روی یک شبکه مسطح با حداقل بخشبندی شبکه داخلی کار میکنند.
بخش بندی فیزیکی بسیار ناامن است. زیرا هنگامی که هکرها یا عوامل مخرب به فایروال نفوذ کردند، آزادند که در داخل شبکه حرکت کنند و چیزی مانع از آنها نمیشود.
بخش بندی مجازی شبکه
اعتماد بله/خیر بخش بندی مبتنی بر محیط دیگر با رشد روزافزون نقاط پایانی، که هر کدام سطوح اعتماد مختلفی دارند، پایدار نیست. در نتیجه، مجازیسازی شبکه به طور فزایندهای محبوب شده است زیرا اجرای آن آسانتر بوده و مناطق را از نفوذ محصور و جدا میکند.
بخش بندی شبکه مجازی کل شبکه را پوشش میدهد. سوئیچها محیط شبکه محلی مجازی را مدیریت کرده، فایروالها را به اشتراک گذاشته و سخت افزار مورد نیاز را کاهش میدهند. بخش بندی مبتنی بر محیط، امروزه مجازی و توزیع شده است و سیاستهای امنیتی بسیار خاصتر و دقیقتر هستند.
مزایای بخش بندی شبکه چیست؟
به طور کلی، مزیت اصلی بخش بندی شبکه در حوزهامنیتاست که مدیریت و عملکرد نیز در آن مورد توجه قرار میگیرد. بخش بندی شبکه با استفاده از مجازیسازی، امنیت را از راههای مختلفی افزایش میدهد، از جمله
- ایزولهسازی بهترترافیک شبکه میتواند ایزوله یا محدود شود، بنابراین از حرکت نامحسوس هکرها بین بخشهای شبکه جلوگیری میشود.
- احاطه بهترهنگامی که در شبکه مشکلی رخ میدهد، خواه مخرب باشد یا نه، تأثیر آن تنها به زیر شبکه محلی که در آن رخ داده محدود میشود.
- کنترل دسترسی بهترتنها کاربران تایید شده میتوانند به منابع شبکه خاصی دسترسی داشته باشند.
- نظارت بهبود یافتهنظارت، ثبت رویدادها و تشخیص رفتارهای مشکوک برای زیرشبکهها آسانتر است.
- بهبود عملکردبا وجود میزبانهای کمتر در هر زیرشبکه ترافیک محلی کاهش مییابد. شبکهها یا برنامههای پرترافیک را میتوان جدا کرد تا بر بقیه شبکه تأثیری نداشته باشند.
- کاهش پیچیدگیبه جای همه منابع شبکه که سختافزار و کانالهای یکسانی را به اشتراک میگذارند، بخشهایی که برنامهها و ترافیک کمتری دارند معمولا از پیچیدگی کمتری برخوردارند.
- مدیریت آسانترمحیطهای شبکه دائما در حال تغییرند. با وجودی که تغییرات به سرعت رخ میدهند اما ممکن است به کندی اعمال شوند. تغییر را میتوان فقط به زیرشبکه و نه کل شبکه اعمال کرد و انتشار آن را تا حد زیادی تسریع نمود.
نمونههایی از موارد استفاده بخش بندی شبکه
مزایای امنیت و عملکرد بخش بندی شبکه را میتوان در موقعیتهای متعددی از جمله موارد زیر اعمال کرد
- یک شبکه مهمان امن ایجاد کنید: مدیران میتوانند با نظارت بر فعالیت و امنیت سطح بالا، فضایی را برای مهمانان ایجاد کنند.
- اختصاص دسترسی کاربر: یک بخش میتواند برای سطح خاصی از کاربران ایجاد شود، مانند محدودیت دسترسی به دادههای حساس توسط همه به جز کسانی که به آن نیاز دارند.
- ایجاد شبکه ای برای دسترسی کار از خانه با امنیت اضافهتر، مانند استفاده از VPN
- افزایش امنیت ابر عمومی: ارائه دهندگان ابر عمومی از مشتریان خود میخواهند که امنیت خود را در مورد برنامهها، دادهها و دسترسی به سیستم مدیریت کنند. بخشبندی شبکه با کنترل دقیقتر افرادی که به طور خاص به دادهها دسترسی دارند، به این محافظت کمک میکند.
- دستگاههای IoT را در شبکه خود جدا کنید: به عنوان مثال، مدیران فقط میتوانند به دستگاههایی مانند دوربینهای امنیتی اجازه دهند که در شبکه خود صحبت کنند.
- با اعمال دسترسی ایمن به دادههای حساس، از انطباق با مقررات اطمینان حاصل کنید.
تفاوت بخش بندی شبکه با میکرو بخش بندی چیست؟
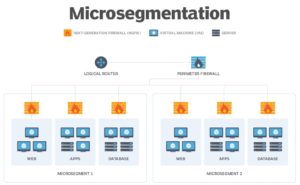
بخش بندی شبکه را نباید بامیکرو بخشبندی (microsegmentatin)که سطح حمله شبکه سازمانی را با اعمال کنترلهای امنیتی خاص به منظور محدود کردن ارتباطات شرق به غرب در سطح بار کاری کاهش میدهد، اشتباه گرفت.
میکرو بخشبندی کاربردهای خود را دارد و نباید آن را با تقسیمبندی معمولی شبکه اشتباه گرفت. تفاوتهای زیادی بین این دو وجود دارد، از جمله
- تقسیمبندی شبکه معمولی بخش بزرگتری از شبکه را پوشش میدهد. میکرو بخشبندی را میتوان در سطح دستگاه استفاده کرد، که برایاینترنت اشیا (IoT)و تجهیزات حاشیه بسیار مناسب خواهد بود.
- تقسیمبندی شبکه با شبکه فیزیکی کار میکند درحالیکه میکرو بخشبندی برای شبکههای مجازی است.
- سیاستهای تقسیمبندی شبکه گسترده است اما سیاستهای میکرو بخشبندی بسیار دقیقتر هستند.
- تقسیمبندی شبکه مبتنی بر سخت افزار و میکرو بخشبندی معمولاً مبتنی بر نرم افزار است.
- تقسیمبندی شبکه ترافیک شمال به جنوب را در سطح شبکه محدود میکند. میکرو بخشبندی ترافیک شرق به غرب را در سطح بار کاری محدود میکند.
نحوه پیادهسازی بخش بندی شبکه
بخش بندی شبکه کار مهمی است که به برنامهریزی، تدارکات زیاد و همچنین نگهداری دائم نیاز دارد. بنابراین، تیمهای شبکه برای برنامهریزی و طراحی به زمان نیاز دارند که شامل مراحل زیر است
- برآورد کنید.بسیاری از شرکتها برآورد مناسبی از سیستمهای IT خود، از جمله دادههای حساس و محل نگهداری آنها ندارند. مدیران شبکه باید بدانند که شرکت چه سیستمهایی دارد و چه کسی به آنها دسترسی دارد.
- شناسایی افرادی که باید از دادهها استفاده کنند.این کار به پیادهسازی یک سیستم مبتنی بر قوانین با اعطای دسترسی تنها به کسانی که به آن نیاز دارند کمک میکند.
- ببینید چه چیزیپهنای باندرا اشغال میکند.یک برنامه ممکن است 50 درصد از ظرفیت شبکه را مصرف کند. در این صورت، مدیران باید آن برنامه را در زیرشبکه خود قرار دهند تا از کاهش سرعت دیگران جلوگیری شود.
- یک شبکه بخش بندی شده طراحی کنید.پس از تعیین اینکه کدام کاربران نیاز به دسترسی به دادهها و سیستمهای خاص دارند، میتوان بخشها را طراحی کرد.
- با کوچکترین و آسانترین بخشها شروع کنید.مدیران میتوانند از بخشهایی که پیچیدگی یا وابستگی کمتری دارند شروع کرده و تجربه کسب کنند.
- قانون انکار پیش فرض.با پیروی از این اصل پیکربندی فایروال، از دسترسی به هر چیزی که به صراحت اجازه داده نشده خودداری کنید.
- تغییرات را مرتباً رصد کنید. ذاطمینان حاصل کنید که تغییرات، پیکربندی بخش بندی را نقض نمیکند.
- از نزدیک نظارت کنید.به هر چیزی از برنامههای بد رفتار گرفته تا ترافیک غیر معمول شبکه توجه کنید. مدیران باید هر روز گزارشها را بررسی کرده و آنها را برای رفتار مشکوک یا غیرعادی آنالیز کنند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.