Deep Packet Inspection چیست؟ بازرسی بسته عمیق چگونه کار میکند؟
Deep packet inspection (DPI) یا بازرسی بسته عمیق ، یک روش پیشرفته برای بررسی و مدیریت ترافیک شبکه است که بستهها با دادههای کد خاص را مکانیابی، شناسایی، طبقهبندی، مسیریابی مجدد و یا مسدود میکند.
خلاصه تخصصی مقاله
Deep packet inspection (DPI) یا بازرسی بسته عمیق ، یک روش پیشرفته برای بررسی و مدیریت ترافیک شبکه است که بستهها با دادههای کد خاص را مکانیابی، شناسایی، طبقهبندی، مسیریابی مجدد و یا مسدود میکند.
موضوعات اصلی: امنیت شبکه، فایروال، بسته، شبکه، بازرسی، DPI
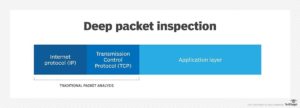
Deep packet inspection (DPI) یا بازرسی بسته عمیقیک روش پیشرفته برای بررسی و مدیریتترافیک شبکهاست. DPI شکلی از فیلترینگ بسته است که بستهها با دادهها یا payloadهای کد خاص را مکانیابی، شناسایی، طبقهبندی، مسیریابی مجدد و یا مسدود میکند. فیلترینگ بسته معمولی، فقط headerهای بسته را بررسی میکند، و نمیتواند آنها را شناسایی کند.
DPI معمولاً به عنوان بخشی از عملکرد دفاع فایروال است، و توابع بازرسی بسته عمیق درلایه اپلیکیشن مدل OSIاجرا میشوند.
بازرسی بسته عمیق چگونه کار میکند؟
بازرسی بسته عمیق محتویات بستههایی را که از یک نقطه بازرسی معین عبور میکنند بررسی کرده و براساس محتوای بسته و قوانین تعیین شده توسط شرکت، ارائه دهنده خدمات اینترنتی یا مدیر شبکه، تصمیمات بلادرنگ میگیرد.
فیلترینگ بستههای معمولی فقط به اطلاعات header بسته نگاه میکرد، که مشابه خواندن آدرس روی پاکتنامه است، بدون اینکه از محتویات پاکت اطلاعی داشته باشید. این روش تا حدودی به دلیل محدودیتهای تکنولوژی، قدیمیتر بود.
تا همین اواخرفایروالهاقدرت پردازش لازم برای انجام بازرسیهای عمیقتر در حجم زیاد ترافیک را بصورت بلادرنگ نداشتند. پیشرفتهای تکنولوژی، DPI را قادر ساخته تا بازرسیهای پیشرفتهتری را انجام دهد تا بتواند هم headerهای بسته و هم دادهها را بررسی کند.
DPI میتواند محتویات یک پیام را بررسی کند و برنامه یا سرویس خاصی که آن پیام را ارسال کرده شناسایی کند. علاوه بر این، فیلترها را میتوان طوری برنامهریزی کرد که ترافیک شبکه را از یک محدوده آدرس پروتکل اینترنت خاص یا یک سرویس آنلاین خاص مانندFacebookیاTwitterجستجو کرده و آنها را تغییر مسیر دهد.
کاربردهای رایج بازرسی بسته عمیق چیست؟
DPI عمدتاً توسط فایروالهای دارای ویژگی سیستم تشخیص نفوذ، توسط IDSهای مستقل که هم برای شناسایی حملات و هم محافظت از شبکه کاربرد دارند استفاده میشود.
میتوان از آن به عنوان یک ابزار امنیتی شبکه برای شناسایی و رهگیری ویروسها، کرمها، جاسوس افزارها و سایر اشکال ترافیک مخرب و تلاشهای نفوذ، به منظور اهداف خیرخواهانه استفاده کرد. همچنین میتوان آن را برای اقدامات خرابکارانهای مانند استراق سمع و state-sponsored censorship نیز بکار برد.
بازرسی عمیق بسته همچنین برای مدیریت شبکه و اجرای سیاست محتوا مفید است تا نشت دادهها را متوقف کرده و جریان ترافیک شبکه را بر اساس کاربرد ساده یا اصلاح کند.
به عنوان مثال، پیامی که با اولویت بالا برچسبگذاری شده میتواند قبل از پیامها یا بستههای کم اهمیت یا با اولویت پایین به مقصد هدایت شود. همچنین DPI میتواند برای کاهش انتقال دادهها جهت جلوگیری از سوء استفاده نظیر به نظیر و در نتیجه بهبود عملکرد شبکه استفاده شود.
از آنجایی که DPI شناسایی فرستنده یا گیرنده محتوای حاوی بستههای خاص را ممکن میسازد، باعث نگرانی طرفداران حریم خصوصی و مخالفان بیطرفی شبکه شده است.
محدودیتهای بازرسی بسته عمیق چیست؟
بازرسی عمیق بسته دارای سه محدودیت مهم است
- میتواند باعث ایجاد آسیبپذیریهای جدیدی در شبکه شود حتی اگر در برابر آسیبپذیریهای موجود محافظت ایجاد کند. با وجودی که DPI در برابر حملاتسرریز بافرحملات انکار سرویسو انواع خاصی ازبدافزارموثر است، اما میتواند برای تسهیل حملات در همان دستهها مورد سوء استفاده قرار گیرد.
- DPI به پیچیدگی سخت افزاری فایروالهای موجود و سایر نرم افزارهای مرتبط با امنیت میافزاید و برای اینکه به طور موثر بهینه بماند نیاز به بهروزرسانیها و بازبینیهای دورهای دارد که میتواند بار مدیریتی برای تیمهای امنیتی را افزایش دهد.
- DPI میتواند سرعت و عملکرد شبکه را کاهش دهد زیرا در شبکه گلوگاه ایجاد میکند و بار پردازشگرهای فایروال را برای رمزگشایی دادهها و بازرسی inline افزایش میدهد.
با وجود این محدودیتها، بسیاری از مدیران شبکه از تکنولوژی Deep packet inspection برای مقابله با افزایش حجم، پیچیدگی و فراوانی تهدیدات مرتبط با اینترنت استقبال کردهاند.
تکنیکهایDeep packet inspection
سه تکنیک اصلی مورد استفاده در بازرسی بستههای عمیق عبارتند از
تطبیق الگو یا امضا
یک فایروال با قابلیت IDS هر بسته را در برابر پایگاه داده حملات شبکه شناخته شده تجزیه و تحلیل میکند. و به دنبال الگوهای خاصی میگردد که به عنوان مخرب شناخته میشوند و در صورت یافتن چنین الگویی، ترافیک را مسدود میکند.
نقطه ضعف این روش این است که اثربخشی آن به آپدیتهای منظم امضاها بستگی دارد. این روش فقط در برابر تهدیدات یا حملات شناخته شده کار میکند. از آنجایی که روزانه تهدیدات جدیدی کشف میشوند، بهروزرسانیهای مداوم امضا برای اطمینان از اینکه فایروال میتواند تهدیدها را شناسایی و به محافظت از شبکه ادامه دهد، حیاتی است.
ناهنجاری پروتکل
روش ناهنجاری پروتکل (باز هم توسط فایروالهای دارای IDS استفاده میشود) ضعف ذاتی روش تطبیق الگو/امضا را ندارد زیرا به سادگی به همه محتوایی که با پایگاه داده امضا مطابقت ندارد اجازه نمیدهد بلکه از یک رویکرد انکار پیش فرض پیروی میکند.
فایروال تعیین میکند که کدام محتوا/ترافیک باید بر اساس تعاریف پروتکل مجاز باشد. بنابراین، بر خلاف تطبیق امضا، این روش از شبکه در برابر حملات ناشناخته محافظت میکند.
راه حلهای IPS میتوانند با جلوگیری از تحویل بستههای مخرب بر اساس محتویات آنها، حملات شناسایی شده را در زمان بلادرنگ مسدود کنند.
بنابراین، اگر یک بسته خاص نشان دهنده یک تهدید امنیتی شناخته شده باشد، IPS به طور فعال ترافیک شبکه را براساس مجموعه قوانین تعریف شده رد میکند. یکی از اشکالات IPS این است که پایگاه داده تهدیدات سایبری باید به طور مرتب با اطلاعات مربوط به تهدیدات جدید آپدیت شود.
خطر مثبت کاذب نیز زیاد است، اما میتوان با ایجاد رفتارهای پایه مناسب برای اجزای شبکه، ایجاد سیاستهای محافظهکارانه و آستانههای سفارشی، و بازبینی منظم هشدارها و حوادث ثبتشده برای بهبود نظارت و هشدار آن را کاهش داد.
مقایسه بازرسی عمیق بسته و فیلترینگ بستههای معمولی
در یک شبکه هر بسته داده با یک header ارائه میشود که اطلاعات اولیهای در مورد فرستنده، گیرنده مورد نظر و زمان ارسال بسته را ارائه میدهد. فیلترینگ بستههای معمولی فقط میتواند این اطلاعات را بخواند. این رویکرد سنتی توسط فایروالهای قدیمی استفاده میشد زیرا آنها برای جلوگیری از تأثیر نامطلوب بر عملکرد شبکه قادر به پردازش سریع انواع دیگر دادهها نیستند.
با بازرسی عمیق بسته، فایروالها میتوانند بر این کاستیها غلبه کنند تا بازرسیهای بسته جامعتر و در زمان بلادرنگ را انجام دهند. این امر آنها را قادر میسازد تا برای نظارت و حفاظت فعالتر و پیشرفتهتر شبکه، اطلاعات فراتر از header بستهها را استخراج یا فیلتر کنند. در چشمانداز در حال گسترش تهدیدات سایبری، DPI یک جنبه قدرتمند از اکوسیستم امنیت شبکه است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.