یک دانشجو در سال ۱۳۶۷ حدود یکدهم اینترنت جهان را آلوده کرد
در سال ۱۳۶۷ کرم موریس حدود ۶ هزار کامپیوتر (یکدهم اینترنت) را از کار انداخت و زمینهی لازم را برای شکلگیری نخستین مراکز امنیت سایبری فراهم کرد. ۲ نوامبر ۱۹۸۸ (۱۱ آبان ۱۳۶۷)، اینترنت چیزی بسیار متفاوت با شبکهای بود که امروز میشناسیم. حدود ۶۰ هزار کامپیوتر د…
خلاصه تحلیلی خبر
در سال ۱۳۶۷ کرم موریس حدود ۶ هزار کامپیوتر (یکدهم اینترنت) را از کار انداخت و زمینهی لازم را برای شکلگیری نخستین مراکز امنیت سایبری فراهم کرد. ۲ نوامبر ۱۹۸۸ (۱۱ آبان ۱۳۶۷)، اینترنت چیزی بسیار متفاوت با شبکهای بود که امروز میشناسیم. حدود ۶۰ هزار کامپیوتر د…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، کرم، موریس، کند، کامپیوتر
در سال ۱۳۶۷ کرم موریس حدود ۶ هزار کامپیوتر (یکدهم اینترنت) را از کار انداخت و زمینهی لازم را برای شکلگیری نخستین مراکز امنیت سایبری فراهم کرد.
۲ نوامبر ۱۹۸۸ (۱۱ آبان ۱۳۶۷)، اینترنت چیزی بسیار متفاوت با شبکهای بود که امروز میشناسیم. حدود ۶۰ هزار کامپیوتر در جهان به آن متصل بودند و بیشتر این دستگاهها در دانشگاهها، آزمایشگاههای تحقیقاتی و سازمانهای دولتی قرار داشتند.
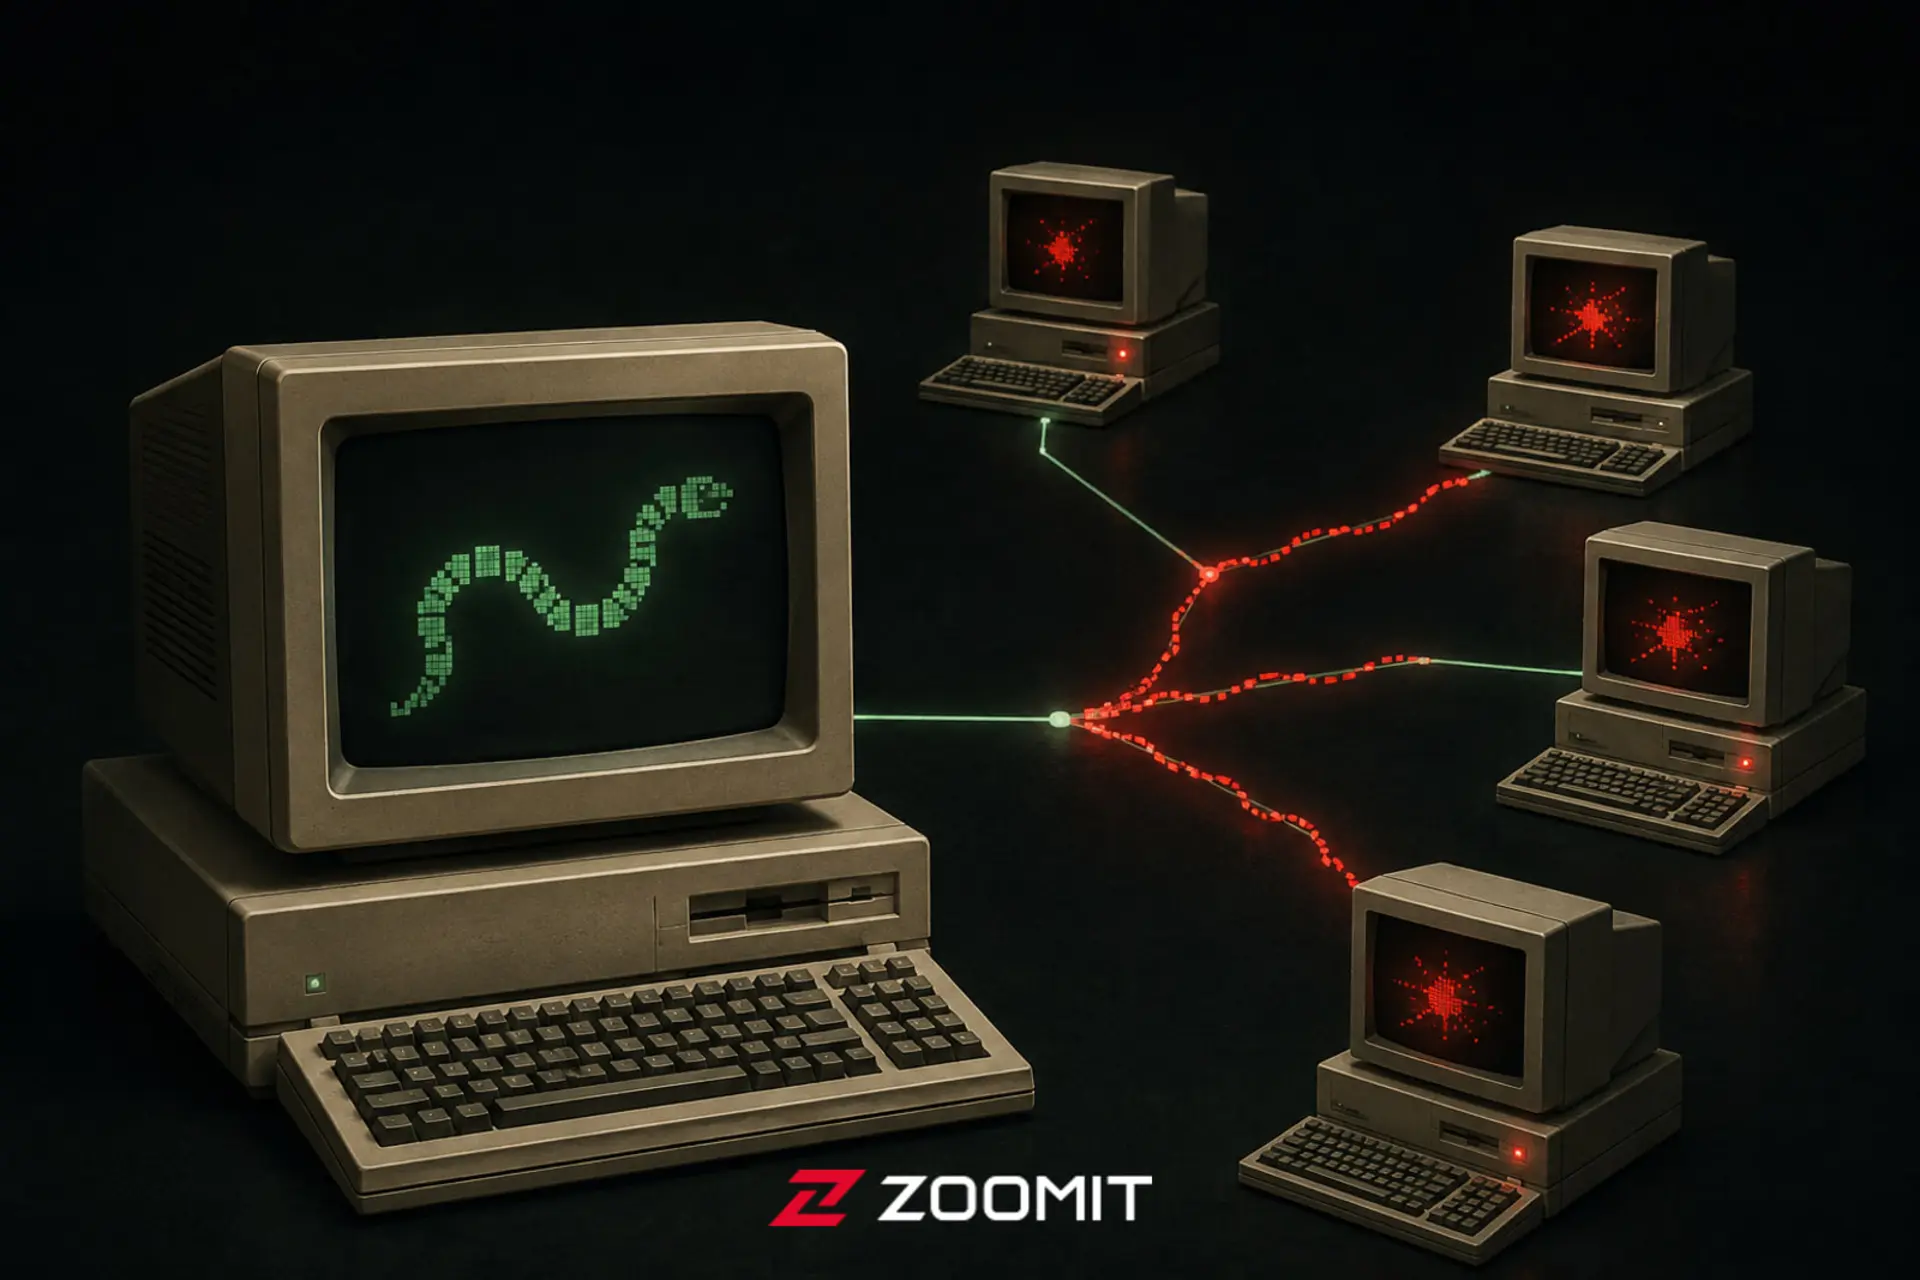
همان شب، برنامهای خودتکثیرشونده در این شبکه منتشر شد که در کمتر از یک شبانهروز حدود ۶ هزار دستگاه را درگیر کرد؛ یعنی نزدیک به یکدهم اینترنت آن زمان. نام این برنامه بعدها به «کرم موریس» معروف شد.
سازندهی کرم موریسرابرت تاپن موریسدانشجوی تحصیلات تکمیلی دانشگاه کورنل و در آن زمان ۲۳ ساله بود. موریس برنامه را از یک کامپیوتر در MIT وارد شبکه کرد تا منشأ آن بهراحتی مشخص نشود. خود او بعدها گفت هدفش ایجاد خسارت نبوده و میخواسته ابعاد اینترنت آن زمان را بررسی کند؛ اما یک اشتباه در منطق تکثیر باعث شد آزمایش خیلی سریع از کنترل خارج شود.
کرم موریس برای پیدا کردن سیستمهای دیگر از چند حفره و روش مختلف استفاده میکرد؛ از جمله نقصهایی در sendmail و برنامهی finger و بعضی سازوکارهای دسترسی از راه دور. همین تنوع روشهای انتشار باعث شد بتواند در بخش بزرگی از شبکهی آن روزها حرکت کند.
اما مشکل اصلی فقط «انتشار» نبود. کرم طوری طراحی شده بود که حتی اگر یک کامپیوتر قبلاً به آن آلوده شده باشد، در بعضی موارد دوباره یک نسخهی دیگر از خودش را روی همان دستگاه اجرا کند. این تصمیم برای جلوگیری از شناسایی و حذف سادهی کرم گرفته شده بود؛ اما در عمل باعث شد برخی سیستمها چندین بار درگیر شوند و منابع پردازشی و حافظهی آنها بهشدت مصرف شود. نتیجه، کندشدن یا از کار افتادن بخشی از کامپیوترها و شبکهها بود.
موریس قصد نداشت فایلهای کاربران را پاک کند و کرم نیز معمولاً دادهها را تخریب نمیکرد؛ بااینحال، اثر آن بسیار جدی بود. ایمیلها با تأخیر میرسیدند، فعالیتهای دانشگاهی و تحقیقاتی مختل میشد و بعضی سازمانها برای جلوگیری از گسترش آلودگی، سیستمهای خود را برای چند روز از شبکه جدا کردند. برآورد خسارت در آن زمان از صدها هزار دلار تا چند میلیون دلار متغیر بود.
این اتفاق یکی از نخستین بحرانهایی بود که نشان داد اتصال کامپیوترها به یک شبکهی مشترک میتواند یک برنامهی معیوب را به مشکلی بسیار بزرگ تبدیل کند. چند روز بعد از حمله، با هدایت وزارت دفاع آمریکا، نخستین مرکز واکنش اضطراری به رخدادهای کامپیوتری شکل گرفت؛ نهادی که بعدها نقش مهمی در شکلگیری ساختارهای مدرن پاسخگویی به حملات سایبری داشت.
برای خود موریس ماجرا به دادگاه ختم شد. او در سال ۱۹۸۹ تحت پیگرد قرار گرفت و در سال ۱۹۹۰ مجرم شناخته شد. دادگاه او را به سه سال آزادی تحت نظارت، ۴۰۰ ساعت خدمات اجتماعی و جریمه محکوم کرد و به زندان نرفت.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.