Articles & News

Synchronizing and updating the library…
سیاست های امنیت اطلاعات چیست؟

سیاست های امنیت اطلاعات چیست؟

سیاست امنیت اطلاعات ( Information Security Policy ) مجموعه ای از سیاست های صادر شده توسط یک سازمان است تا اطمینان حاصل شود که تمام کاربران فناوری اطلاعات و رویه های موجود در حوزه‌ های مختلف سازمان، کنترل های امنیتی برای حفاظت از شبکه و دارایی ها را در برابر حملات داخلی و خارجی را رعایت می کنند.
Read full article
فرآیند تست نفوذ ، انواع تست و حملات

فرآیند تست نفوذ ، انواع تست و حملات

تست نفوذ یا ارزیابی آسیب­ پذیری­ ها در واقع شناسایی آسیب‌ پذیری‌های امنیتی برای حفاظت از وب‌سایت‌ها، برنامه‌ها، تنظیمات شبکه،از حملات مختلف و جلوگیری از دسترسی به اطلاعات می باشد.

Read full article
مراحل پیاده سازی سیستم مدیریت امنیت اطلاعات منطبق با ISO 27001:2013

مراحل پیاده سازی سیستم مدیریت امنیت اطلاعات منطبق با ISO 27001:2013

مراحل پیاده‌سازی ISMS سیستم مديریت امنیت اطلاعات در سازمانها به منظور تامین امنیت اطلاعات ، مجموعه‌ای از اقدامات پیشگیرانه و تدافعی را به صورت مداوم و در چرخه‌ایی تحت عنوان چرخه امنیت انجام دهند استاندارد ISO 27001 مشتکل از فاز های مختلف که در این مقاله به بررسی پنج فاز آن خواهیم پرداخت...

Read full article
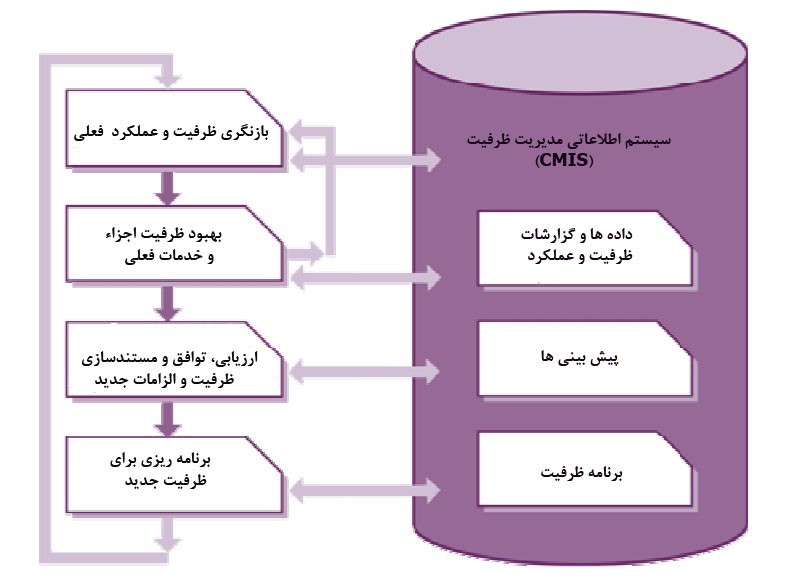
مدیریت ظرفیت در طراحی سیستم مدیریت خدمات فناوری اطلاعات (ITIL V3)

مدیریت ظرفیت در طراحی سیستم مدیریت خدمات فناوری اطلاعات (ITIL V3)

مدیریت ظرفیت در طراحی سیستم مدیریت خدمات فناوری اطلاعات ITIL فرایندی است که در سراسر چرخه ­ی عمر خدمات فاوا توسعه می ­یابد.هدف کلی فرایند مدیریت ظرفیت در سیستم مدیریت خدمات ITIL ، تضمین این مطلب است که ظرفیت IT­، همیشه در تمامی حوزه­ های IT،توجیه ­پذیری مالی دارد و با نیازمندی­ های ...

Read full article
انواع حملات شبکه

انواع حملات شبکه

حملات شبکه از موضوعات مورد توجه بسیاری از کاربران و سازمان های امنیتی است. در کامپیوتر های شخصی و شبکه های کامپیوتری، همواره سرویس‌ها و پروتکل‌های متعددی نصب و پیکربندی می‌شود که می توانند سیستم را مستعد انواع حملات شبکه سازند. به همین دلیل است که آشنایی با انواع حملات و تهدیدهای شبکه در ایمن…

Read full article
اهمیت تست نفوذ یا آزمون نفوذپذیری در سازمان‌

اهمیت تست نفوذ یا آزمون نفوذپذیری در سازمان‌

امروزه با رواج حملات سایبری، اهمیت تست نفوذ سازمانی و آزمون نفوذپذیری به صورت منظم و دوره‌ای برای به‌دست آوردن اطمینان از عملکرد صحیح تمهیدات امنیتی بیشتر شده است،تست نفوذ در دسته بندی بازرسی امنیت، در مرحله بعدی نسبت به اسکن آسیب پذیری قرار میگیردچنین تستی به سازمان ها کمک میکند تا ...

Read full article
انتخاب فایروال مناسب برای شبکه

انتخاب فایروال مناسب برای شبکه

فایروال (Firewall ) سیستمی است که شبکه یا کامپیوتر شخصی شما را در مقابل نفوذ مهاجمین، دسترسی‌های غیرمجاز، ترافیک‌های مخرب و حملات هکرها محافظت می کند،یکی از مهمترین مسائل امنیت شبکه‌های سازمانی، انتخاب فایروال مناسب می‌باشد...

Read full article
تست نفوذ Domain Controller

تست نفوذ Domain Controller

مدیریت حوادث در فاز عملیات ITIL فرآیند مدیریت سرویس فن‌آوری اطلاعات است. هدف اول این فرآیند بازگرداندن عملیات به شکل سرویس‌دهی طبیعی و نرمال در کمترین زمان ممکن و به حداقل رسانیدن تأثیرات منفی آن ...

Read full article
نحوه شناسایی و تعیین محدوده پیاده سازی ISMS

نحوه شناسایی و تعیین محدوده پیاده سازی ISMS

تعیین محدوده ISMS یکی از اقدامات مهم و اولیه در ابتدای پیاده‌سازی سیستم مدیریت امنیت اطلاعات می باشد، اندازه و گستره محدوده پیاده سازی ISMS در هر سازمان و شرکت با توجه به نوع‌و‍ماهیت کاری دارای ابعاد و اندازه‌های مختلفی می‌باشد...

Read full article
اهمیت امنیت منابع انسانی در سازمان

اهمیت امنیت منابع انسانی در سازمان

امنيت منابع انسانی يك مسألة حياتي است و امروزه سازمانها با آن رو به رو هستند امنيت سيستم هاي اطلاعاتي هم فناوري و عوامل انساني را در برميگيرد یکی از جنبه های مهم در مدیریت امنیت اطلاعات در سازمان توجه به امنیت منابع انسانی سازمانهاست...

Read full article
چرا به مشاوره امنیت اطلاعات نیاز داریم ؟

چرا به مشاوره امنیت اطلاعات نیاز داریم ؟

چرا به مشاوره امنیت اطلاعات نیاز داریم ؟ سازمان ها با مشاوره و پیاده سازی سیستم های امنیت اطلاعات، بهره‌وری را افزایش و خطرات و تهدیدات را کاهش می دهند تا ریسک های موجود در سازمان را شناسایی و کاهش دهند.

Read full article
تکنیک‌های جدید نرم‌افزارهای مخرب در رویارویی با سیستم‌های تحلیل خودکار تهدیدات(ATAS)

تکنیک‌های جدید نرم‌افزارهای مخرب در رویارویی با سیستم‌های تحلیل خودکار تهدیدات(ATAS)

مقاله تکنیک‌های جدید نرم‌افزارهای مخرب در رویارویی با سیستم‌های تحلیل خودکار تهدیدات(ATAS) ، سیستم‌های خودکار بررسی تهدیدات (Sandboxes)، از روش‌های متعددی برای کشف و تشخیص بدافزارها استفاده می‌کنند.امروزه، بدافزارها از تکنیک‌های هوشمندانه‌ای برای دور زدن این سیستم‌ها استفاده می‌کنند ...

Read full article
عوامل اعتبار دامنه - Domain Authority Factors

عوامل اعتبار دامنه - Domain Authority Factors

محاسبه اعتبار دامنه (DA) با توجه به تعداد و کیفیت لینک های ورودی به سایت شما و همچنین فاکتور های دیگری مثل عمر دامنه و تعدادسیگنال های دریافت شده از شبکه های اج

Read full article