چالش ها و تهدیدات شبکه
آسیبپذیریهای رایج در شبکه شامل استفاده از تنظیمات پیشفرض نصب، کنترلهای دسترسی آزاد، رمزگذاری ضعیف، گذرواژههای ساده و دستگاههایی است که جدیدترین وصلههای امنیتی روی آنها نصب نشده است.
خلاصه تخصصی مقاله
آسیبپذیریهای رایج در شبکه شامل استفاده از تنظیمات پیشفرض نصب، کنترلهای دسترسی آزاد، رمزگذاری ضعیف، گذرواژههای ساده و دستگاههایی است که جدیدترین وصلههای امنیتی روی آنها نصب نشده است.
موضوعات اصلی: امنیت شبکه، شبکه، سازمان، حملات، استفاده، Attacks
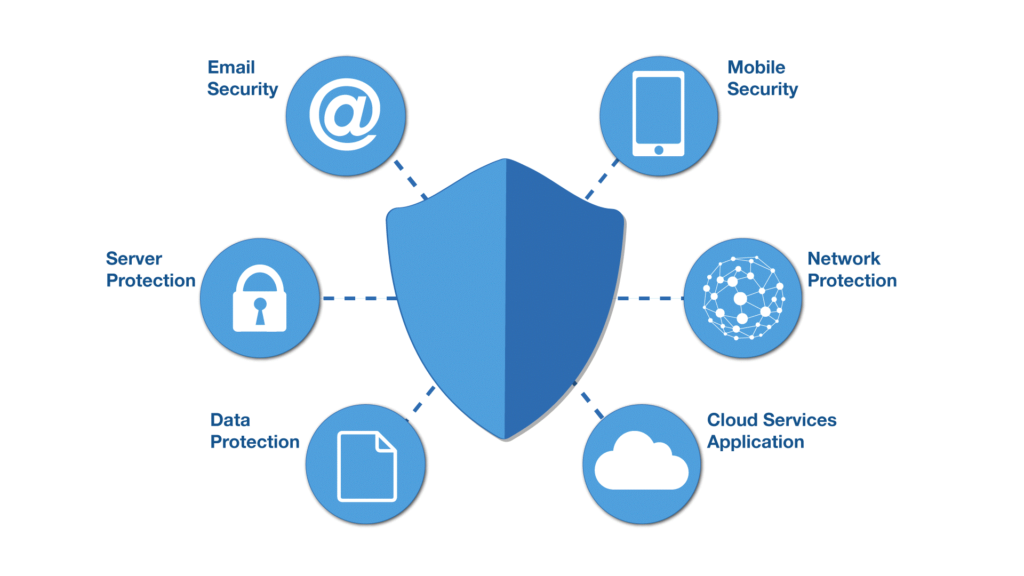
در يک تعريف ساده شبکه به مجموعهای از دستگاهها (کامپيوترها. ابزارها ازجملهpadو ... وdeviceها ازجملهrouterHubswitchو ... ) اطلاق ميشود که بهنوعی باهم در ارتباط هستند. مؤلفههای اصلی زیرساخت شبکه تجهیزاتی همچون، روتر، سوئیچ، سرورهاWAFو دیوارآتش هستند. این دستگاهها ضمن آنکه مسئولیت مسیریابی و سایر عملیات شبکه را عهدهدار هستند از برنامههای در حال اجرا، سرورها و سایر دستگاهها در برابر حملات سایبری محافظت میکنند. آسیبپذیریهای رایج در شبکه شامل استفاده از تنظیمات پیشفرض نصب، کنترلهای دسترسی آزاد، رمزگذاری ضعیف، گذرواژههای ساده و دستگاههایی است که جدیدترین وصلههای امنیتی روی آنها نصب نشده است. از تهدیدات سطح بالایی که پیرامون شبکهها قابل تعریف است، به موارد زیر میتوان اشاره کرد
- جمعآوری اطلاعات (Information gathering)
- شنود و استراق سمع (Sniffing & Eavesdropping)
- جعل (Spoofing)
- روبایش نشستها (Session hijacking)
- حمله مرد میانی (Man-in-the-Middle Attack)
- مسومسازیDNSوARP(DNS & ARP Poisoning)
- حملات مبتنی بر گذرواژه (Password-based Attacks)
- حملات انکار سرویس (Denial-of-Services Attacks)
- حملات روبایش کلید (عمدتا در ارتباط با کلیدهای خصوصی و مجازی استفاده شده در رمزنگاری) (Compromised Key Attacks)
- حملات دیوارآتش و سامانه تشخیص نفوذ (Firewall & IDS Attacks)
هر کدام از این حملات به نوبه خود میتوانند موجب افشا، تخریب، دستکاری و دسترسی غیرمجاز به اطلاعات سازمانی و متعاقب آن از بین رفتن اعتبار سازمان شوند. متخصصین شرکت XNET بر این باورند که جهت مقابله با تهدیدات مذکور، میتوان از راهکارهای کلی زیر بهره جست
۱- پویش آسیبپذیری شبکه
۲- تهیه طرح جامع امنیت شبکه
۴- برنامه ریزی مدون جهت بروزرسانی و نصب وصلههای امنیتی
۵- تدوین مستند الزامات و رویه های کنترل دسترسی و نیز بررسی شبکه
۶- رصد دائمی شبکه و طراحی ساختار آنالیز وقایع شبکه جهت جلوگیری از بروز رخدادها
۷- برگزاری مانورهای ارزیابی امنیتی
۸- تدوین نقشه راه بروزرسانی تجهیزات سازمانی و عدم استفاده از تجهیزات فاقد پشتیبانی از سوی ارائه دهندگان
۹- استفاده از تجهیزات حفاظتی سخت افزاری با تنظیمات دقیق و مناسب مانند دیوار آتش وWAF
۱۰- استفاده از سامانه های نرمافزاری حفاظتی مانند آنتی ویروسRASPو ...
نتایج حاصل از امنسازی شبکه سازمان میتواند موجب ارزش افزوده برای سازمان در ابعاد مالی و اعتباری گردد. همچنین بهرهوری در زمان و عملکرد بستر ارتباطی سازمان یکی دیگر از ابعاد امن سازی شبکه بشمار میرود.شرکت XNETپس از ارزیابی و آنالیز زیرساخت سخت افزاری، نرمافزاری، منابع انسانی، و سرآیند مالی سازمان هدف و نیز با بهره جویی از تجارب ارزنده کارشناسان خود، اقدام به ارائه بهترین راهکارهای امنسازی شبکه و زیرساخت سازمان مینماید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.