ایزو ۴۲۰۰۱
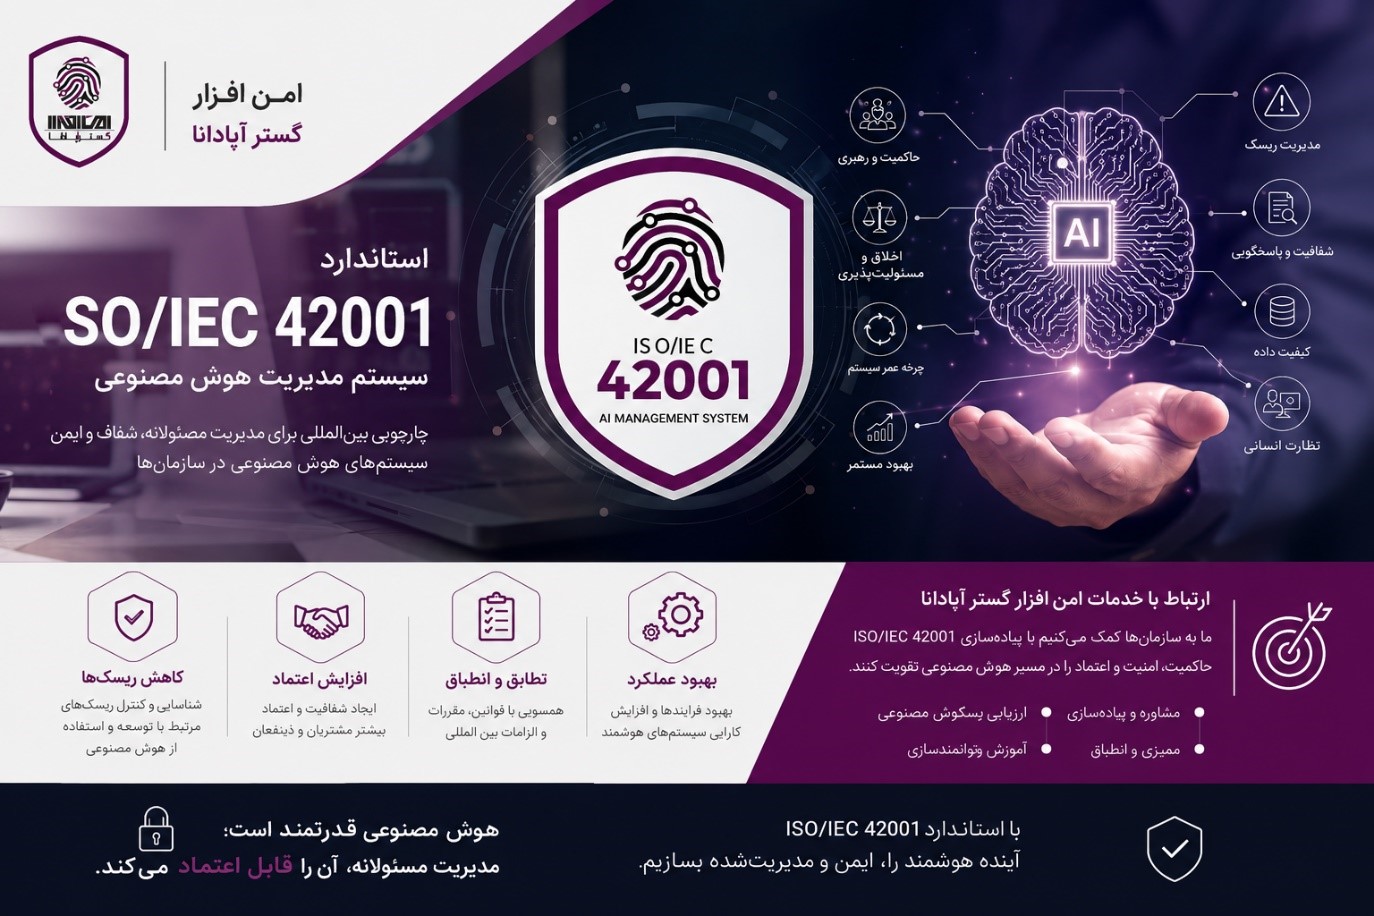
استاندارد ISO/IEC 42001 نخستین چارچوب بینالمللی مدیریت هوش مصنوعی است که به سازمانها در حاکمیت AI، مدیریت ریسک، نظارت بر سامانههای هوش مصنوعی و انطباق با الزامات امنیتی و قانونی کمک میکند.
خلاصه تخصصی مقاله
استاندارد ISO/IEC 42001 نخستین چارچوب بینالمللی مدیریت هوش مصنوعی است که به سازمانها در حاکمیت AI، مدیریت ریسک، نظارت بر سامانههای هوش مصنوعی و انطباق با الزامات امنیتی و قانونی کمک میکند.
موضوعات اصلی: فایروال، هوش مصنوعی، امنیت سایبری، IEC، هوش، مصنوعی
استانداردISO/IEC 42001؛ حلقه گمشده امنیت و حاکمیت هوش مصنوعی در سازمانها
تا همین چند سال پیش، وقتی از امنیت اطلاعات صحبت میکردیم، ذهن مدیران فناوری به سمت سرورها، شبکه، فایروال، سامانههای ذخیرهسازی، کاربران و دادههای سازمانی میرفت. اما امروز دارایی جدیدی وارد سازمانها شده که اگرچه معمولاً دیده نمیشود، میتواند به همان اندازه یا حتی بیشتر از سایر داراییهای فناوری اطلاعات، ریسک ایجاد کندسامانههای مبتنی بر هوش مصنوعی.
امروزه کارکنان از مدلهای زبانی برای تولید محتوا استفاده میکنند، واحد منابع انسانی رزومهها را با هوش مصنوعی تحلیل میکند، تیم مالی از مدلهای پیشبینی بهره میگیرد، مراکز تماس از دستیارهای هوشمند استفاده میکنند و بسیاری از سازمانها در حال توسعهAgentهای هوشمند برای خودکارسازی فرآیندهای عملیاتی هستند. اما یک سؤال اساسی کمتر پرسیده میشود
«چه کسی بر نحوه تصمیمگیری این سامانهها نظارت میکند؟»
- اگر یک مدل هوش مصنوعی اطلاعات محرمانه سازمان را افشا کند، چه کسی مسئول خواهد بود؟
- اگر دادههای آموزشی آلوده باشند چه اتفاقی میافتد؟
- اگر خروجی یک مدل باعث تصمیم اشتباه، خسارت مالی یا نقض الزامات قانونی شود، مسئولیت با چه کسی خواهد بود؟
این پرسشها به یکی از مهمترین چالشهای امنیت اطلاعات، مدیریت ریسک و حاکمیت سازمانی تبدیل شدهاند. دقیقاً برای پاسخ به همین نیاز، استانداردISO/IEC 42001:2023منتشر شد.
استانداردISO/IEC 42001؛ یک استاندارد توسعه هوش مصنوعینیست؛ بلکه استاندارد مدیریت آن است.
یکی از برداشتهای اشتباه درباره استانداردISO/IEC 42001این است که تصور میشود این استاندارد درباره طراحی الگوریتمهای یادگیری ماشین یا توسعه مدلهای هوش مصنوعی صحبت میکند؛ در حالی که این استاندارد، نخستین استاندارد بینالمللی برای ایجاد سیستم مدیریت هوش مصنوعی (Artificial Intelligence Management System - AIMS) است.
همانگونه کهISO/IEC 27001چارچوب مدیریت امنیت اطلاعات را تعریف میکندISO/IEC 42001نیز چارچوبی برای مدیریت چرخه عمر سامانههای هوش مصنوعی، کنترل ریسکهای مرتبط با آنها، تعیین مسئولیتها، استقرار سازوکارهای نظارتی و بهبود مستمر ارائه میدهد.
به بیان ساده، این استاندارد به سازمان پاسخ میدهد
- چه سامانههای هوش مصنوعی در سازمان وجود دارند؟
- هر سامانه چه دادههایی را پردازش میکند؟
- چه تصمیمهایی بر اساس خروجیAIاتخاذ میشود؟
- مالک هر سامانه چه کسی است؟
- ریسکهای هر مدل چگونه ارزیابی میشوند؟
- چه کنترلهایی برای کاهش این ریسکها وجود دارد؟
- چگونه میتوان عملکرد سامانه را ممیزی و پایش کرد؟
بنابراین موضوع اصلی این استاندارد خود هوش مصنوعی نیست؛ بلکهحاکمیتبر هوش مصنوعی است.
سوال بعدی که باید به آن پرداخت، چرایی اهمیت این استاندارد برای مدیران امنیت اطلاعات است؟
از نگاه امنیت سایبری، هر سامانه هوش مصنوعی یکدارایی اطلاعاتی جدیداست؛ داراییای که ممکن است به اطلاعات محرمانه، دادههای مشتریان، سامانههای عملیاتی یا فرآیندهای تصمیمگیری سازمان دسترسی داشته باشد.
وجه تشابه استانداردISO/IEC 42001باISO27001:2022آن است که این استاندارد نیز ریسکها را نه بهصورت پراکنده، بلکه در قالب یک سیستم مدیریتی پوشش میدهد.
به عبارتی دو استانداردISO/IEC 42001وISO/IEC 27001؛ مکمل یکدیگر هستند، نه جایگزین یکدیگر!
یکی از پرسشهای رایج مدیران فناوری اطلاعات این است که آیا با استقرارISO/IEC 42001آیا باز هم نیازی بهISO/IEC 27001وجود دارد؟
پاسخ کوتاهبلهاست.
در واقع استانداردISO/IEC 27001از داراییهای اطلاعاتی سازمان محافظت میکند؛ اما فرض میکند این داراییها در سامانههایی پردازش میشوند که رفتار آنها قابل پیشبینی است. در مقابل، سامانههای هوش مصنوعی ماهیتی پویا، دادهمحور و گاه غیرقابل توضیح دارند. همین ویژگیها باعث میشود علاوه بر کنترلهای امنیتی متداول، به سازوکارهای اختصاصی برای مدیریت ریسک، نظارت انسانی، ارزیابی عملکرد، کنترل کیفیت داده، شفافیت تصمیمگیری و پاسخگویی نیز نیاز باشد.
به همین دلیلISO/IEC 42001را میتوان لایه حاکمیت هوش مصنوعی بر بستر سیستم مدیریت امنیت اطلاعات (ISMS) دانست. این دو استاندارد نهتنها با یکدیگر تداخل ندارند، بلکه در کنار هم تصویری کاملتر از مدیریت فناوری در سازمان ارائه میکنند.
«آینده امنیت اطلاعات بدون حاکمیت هوش مصنوعی قابل تصور نیست»
همانگونه که در سالهای گذشته استانداردهایی مانندISO/IEC 27001COBITوNISTنقش مهمی در بلوغ امنیت اطلاعات سازمانها ایفا کردند، انتظار میرودISO/IEC 42001نیز به یکی از ارکان اصلی حاکمیت فناوری در عصر هوش مصنوعی تبدیل شود.
در آینده نزدیک، احتمالاً یکی از پرسشهای اصلی ممیزان، نهادهای نظارتی، مشتریان و حتی هیئتمدیره این خواهد بود که
«سازمان شما چگونه ریسکهای ناشی از هوش مصنوعی را مدیریت میکند؟»
سازمانها باید نشان دهند که برای هوش مصنوعی نیز همان اندازه که برای امنیت اطلاعات، کیفیت خدمات یا تداوم کسبوکار برنامه دارند، ساختار، فرآیند، مسئولیت و کنترل تعریف کردهاند.
استانداردISO/IEC 42001دقیقاً با همین رویکرد طراحی شده است؛ استانداردی که حلقه اتصال میان هوش مصنوعی، امنیت اطلاعات، مدیریت ریسک، انطباق، اعتماد دیجیتال و حاکمیت سازمانی را شکل میدهد و مسیر استفاده مسئولانه ازAIرا برای سازمانها هموار میسازد.
در مقاله بعدی باهم درباره کنترلهای این استاندارد بیشتر گفتگو خواهیم کرد...
منابع
ISO/IEC 42001:2023Information Technology — Artificial Intelligence — Management System (AIMS)* ISO/IEC 23894:2023 – Artificial Intelligence — Guidance on Risk Management* ISO/IEC 22989:2022 – Artificial Intelligence — Concepts and Terminology* ISO/IEC TR 24028:2020 – Overview of Trustworthiness in Artificial Intelligence NIST AI Risk Management Framework (AI RMF 1.0)
OWASP Top 10 for LLM Applications MITRE ATLAS (Adversarial Threat Landscape for Artificial Intelligence Systems)
European Union AI Act
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.