رسوایی امنیتی محصولات لنوو؛ فلش این شرکت حتی رمزنگاری هم ندارد
بررسی امنیتی فلش USB لنوو و چند تولیدکننده دیگر با کمک هوش مصنوعی نشان داد برخی از این محصولات برخلاف ادعای سازندگان، فاقد رمزنگاری واقعی هستند. به گزارش سرویس سختافزار تکناک شوشنگ لی، پژوهشگر امنیت سایبری دریافته است که فلش USB اثر انگشتی ThinkPlus FU100 ل…
خلاصه تحلیلی خبر
بررسی امنیتی فلش USB لنوو و چند تولیدکننده دیگر با کمک هوش مصنوعی نشان داد برخی از این محصولات برخلاف ادعای سازندگان، فاقد رمزنگاری واقعی هستند. به گزارش سرویس سختافزار تکناک شوشنگ لی، پژوهشگر امنیت سایبری دریافته است که فلش USB اثر انگشتی ThinkPlus FU100 ل…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، لنوو، رمزنگاری، حافظه
بررسی امنیتی فلش USB لنوو و چند تولیدکننده دیگر با کمک هوش مصنوعی نشان داد برخی از این محصولات برخلاف ادعای سازندگان، فاقد رمزنگاری واقعی هستند.
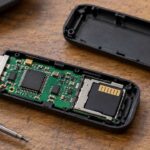
به گزارشسرویس سختافزار تکناکشوشنگ لی، پژوهشگر امنیت سایبری دریافته است که فلش USB اثر انگشتی ThinkPlus FU100 لنوو که با ادعای پشتیبانی از رمزنگاری AES-256 و تامین امنیت دادهها به فروش میرسد، در واقع از یک کارت حافظه SD معمولی درون قاب خود استفاده میکند.
براساس گزارشHackingPassionحسگر اثر انگشت این محصول اتصال USB را فعال میکند و هیچیک از دادههای ذخیرهشده روی کارت حافظه رمزنگاری نمیشوند. بررسی تکمیلی که هفته گذشته با کمک هوش مصنوعی انجام شد نیز به کشف مواردی انجامید که لی آنها را حسابهای کاربری در پشتی در محصول یک تولیدکننده دیگر توصیف میکند. علاوه بر این، کلیدهای رمزنگاری ثابت و ازپیشتعیینشدهای در چند محصول دیگر که با عنوان حافظه USB امن عرضه میشوند، شناسایی شدند.
بیشتر بخوانیدمهندس مایکروسافت برای فرار از قیمت سرسامآور حافظه، رم اختصاصی ساخت
امنیت سختافزاری فلش لنوو شعاری بیش نیست!
لی در سخنرانی خود در کنفرانسی در ماه مارس، فلش FU100 لنوو را «یک کارت SD درون قابی شیک» توصیف کرد. این طراحی باعث میشود هر فردی که به صورت فیزیکی به دستگاه دسترسی پیدا کند، بتواند بهسادگی دادههای ذخیرهشده روی آن را استخراج کند. یکی از مهمترین نتایج این بررسی از نگاه لی این بود که «امنیت سختافزاری میتواند چیزی جز یک شعار بازاریابی نباشد». شکست سازوکارهای رمزنگاری اختصاصی تولیدکنندگان حافظه موضوع تازهای نیست و احتمالا در آینده نیز تکرار خواهد شد.
بررسی اولیه فلش ThinkPlus FU100 لنوو سال گذشته انجام شد و در راهکاری موقت، با پوشاندن کارت حافظه بهوسیله چسب اپوکسی تلاش شد دسترسی مستقیم به آن محدود شود. لنوو در اوایل سال جاری میلادی اصلاحیه دیگری برای مدلهای FU100، FU200 و TU800، همچنین حافظه SSD اکسترنال مدل TSD303 منتشر کرد. کاربران برای دریافت این اصلاحیه باید با خط خدمات چین تماس بگیرند و سپس دستگاه خود را برای تعویض ارسال کنند یا درخواست ارتقای میانافزار در محل بدهند. لنوو پیش از انجام این فرایند، تهیه نسخه پشتیبان از دادهها و پاکسازی کامل حافظه را توصیه میکند؛ الزاماتی که فرایند رفع مشکل را برای کاربران دشوارتر میکنند.
لنوو شدت این هشدار امنیتی را «بالا» طبقهبندی کرده است. یکی از سه شناسه آسیبپذیری CVE مرتبط با این هشدار نیز نرمافزار پیکربندی دستگاه را هدف قرار میدهد. این نقص میتواند به کاربری که به صورت محلی وارد سیستم شده است اجازه دهد سازوکار احراز هویت دستگاه را دور بزند و یک اثر انگشت غیرمجاز را در آن ثبت کند.
حتما بخوانیدظرفیت تولید اینتل برای پاسخ به تقاضای هوش مصنوعی افزایش پیدا می کند
نخستین اصلاحیه فلش لنوو سه ماه پس از گزارش اولیه منتشر شد. در این نسخه از رمزنگاری بلوکی استفاده شده بود و کلید رمزنگاری از مقداری مشابه مهر زمانی استخراج میشد. با وجود این، نرمافزار لنوو قادر بود همین کلید را محاسبه کند و مهندسی معکوس اصلاحیه نخست نیز امکان بازیابی آن را فراهم میکرد. در نتیجه، این راهکار در برابر سرقت دستگاه و تلاش برای دسترسی به اطلاعات آن حفاظت موثری ایجاد نمیکرد. لنوو در اصلاحیه دوم که اواخر سال گذشته منتشر شد، سازوکار بررسی رمز عبور را تغییر داد تا خود دستگاه گذرواژه واردشده را اعتبارسنجی کند. به این ترتیب، رمز عبور صحیح دیگر از حافظه خارج نمیشود.
کیت توسعه نرمافزاری مورد استفاده برای بررسی این درایو، در مجموع با ۹ دستگاه دیگر از چند تولیدکننده مختلف نیز ارتباط داشت. بررسیها نشان داد بیشتر این محصولات نیز میتوانند گذرواژههای خود را در اختیار مهاجمی ماهر قرار دهند. علاوه بر این، دو دستگاه اطلاعات را بدون هیچگونه رمزنگاری روی کارت microSD ذخیره میکردند. لی در اسلایدهای ارائه خود، نام کامل تولیدکنندگان این محصولات را پوشانده بود.
هوش مصنوعی و ابزارهای مهندسی معکوس
استفاده از عاملهای هوش مصنوعی برای کنترل و هدایت ابزارهای مهندسی معکوس به سرعت در حال گسترش است و این فناوریها در ماههای اخیر به شناسایی آسیبپذیریهای امنیتی بیشتری کمک کردهاند. لی برای بررسی سازوکارهای حفاظتی محصولات سایر تولیدکنندگان نظیر فلش لنوو، از Codex، ابزار برنامهنویسی مبتنی بر هوش مصنوعی OpenAI، در کنار ابزار مهندسی معکوس شرکت محل کار خود استفاده کرد. ابزار شرکت Netac تنها در حدود هفت دقیقه مورد نفوذ قرار گرفت. Codex توانست یک کلید رمزنگاری ثابت را که در برنامه تعبیه شده بود شناسایی کند. همچنین مشخص شد این نرمافزار گذرواژه کاربر را در گزارشهای عیبیابی ثبت میکند؛ موضوعی که میتواند باعث افشای اطلاعات محرمانه شود.
محافظت در برابر کپیبرداری با جلوگیری از دسترسی مستقیم به دادهها تفاوت دارد. در روش نخست، هدف این است که کاربر بتواند فایلها را مشاهده کند، اما امکان تهیه نسخهای از آنها را نداشته باشد. بررسی نرمافزار USB Copy Protection شرکت KakaSoft نشان داد که این برنامه از یک گذرواژه داخلی استفاده میکند که خود آن را تولید میکند. Codex توانست الگوریتم تولید این گذرواژه را بازسازی کند و بدون نیاز به رمز عبور کاربر، یک فایل آزمایشی را در حدود ۲۶ دقیقه رمزگشایی نماید.
برای مطالعه بیشترپیشتازی اپل و سامسونگ در بازار تراشه
نرمافزار Copy Secure شرکت Nexcopy نیز در حدود ۱۰ دقیقه شکسته شد. در این محصول، کلید رمزنگاری از طریق گواهی دیجیتالی تعبیهشده در برنامه نمایش فایلها قابل استخراج بود. در بررسی جداگانه محصول YutianDun شرکت SecZure نیز دو حساب کاربری مخفی با عنوان حسابهای در پشتی شناسایی شدند که گذرواژههای سادهای داشتند. با وجود این، اظهارات او نشان میدهد که وجود چنین نقصهایی به معنای اقدام عمدی یا نیت مخرب تولیدکنندگان نیست.
لی به شرکتهای KakaSoft، Nexcopy و SecZure درباره این آسیبپذیریها هشدار نداد. استدلال او این بود که وقتی یک حافظه در اختیار مهاجم قرار گرفته باشد، جمعآوری مجدد دستگاهها یا انتشار بهروزرسانی برای آنها کار سادهای نیست. او تاکید کرد که «اعتبارسنجی سمت کاربر هرگز امن نیست» و کاربران باید ادعاهای امنیتی محصولاتی نظیر فلش لنوو را راستیآزمایی کنند.
در مقابل، یک فلش USB متنباز نمونهای از پیادهسازی صحیح رمزنگاری به حساب میآید. این محصول با وجود استفاده از کارت microSD، کلید رمزنگاری را از گذرواژه کاربر استخراج میکند. در نتیجه، اگر مهاجم تنها به کارت حافظه دسترسی پیدا کند، نمیتواند اطلاعات قابلاستفادهای از آن به دست آورد.
نوشتهرسوایی امنیتی محصولات لنوو؛ فلش این شرکت حتی رمزنگاری هم ندارداولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.