کشف حفره امنیتی در آیکلود اپل؛ مهاجمان میتوانند ایمیل های جعلی را معتبر جلوه دهند
یک نقص امنیتی در زیرساخت ایمیل آیکلود اپل به مهاجمان اجازه میداد با یک حساب رایگان، آدرسهای icloud.com@ را جعل کنند و ایمیلهای جعلی را معتبر جلوه دهند. به گزارش سرویس امنیت سایبری تکناک تیمو لونگین، پژوهشگر امنیتی با همکاری آزمایشگاه آسیبپذیری SEC Consu…
خلاصه تحلیلی خبر
یک نقص امنیتی در زیرساخت ایمیل آیکلود اپل به مهاجمان اجازه میداد با یک حساب رایگان، آدرسهای icloud.com@ را جعل کنند و ایمیلهای جعلی را معتبر جلوه دهند. به گزارش سرویس امنیت سایبری تکناک تیمو لونگین، پژوهشگر امنیتی با همکاری آزمایشگاه آسیبپذیری SEC Consu…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، ایمیل، آیکلود، اپل
یک نقص امنیتی در زیرساخت ایمیل آیکلود اپل به مهاجمان اجازه میداد با یک حساب رایگان، آدرسهای icloud.com@ را جعل کنند و ایمیلهای جعلی را معتبر جلوه دهند.
به گزارشسرویس امنیت سایبریتکناکتیمو لونگین، پژوهشگر امنیتی با همکاری آزمایشگاه آسیبپذیری SEC Consult، این دو آسیبپذیری در زیرساخت ایمیل آیکلود اپل را کشف کرده است.
این پیامهای دستکاریشده حتی قادر بودند از سد بررسیهای SPF، DKIM و DMARC عبور کنند؛ سه سازوکار کلیدی که سرویسهای ایمیل برای احراز هویت فرستنده و تشخیص پیامهای جعلی به کار میگیرند. اپل پس از طی یک فرایند طولانی افشای مسئولانه، هر دو آسیبپذیری را برطرف کرده است.
این پژوهش بار دیگر نشان میدهد که امنیت سامانههای احراز هویت ایمیل آیکلود تا حد زیادی به نحوه آمادهسازی و پردازش پیامها پیش از خروج آنها از زیرساخت ارائهدهنده وابسته است.
بیشتر بخوانیدرهبر گروه هکری KillSec به دام افتاد
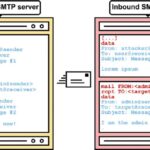
در این مورد، مشکل از هک یا سرقت یک حساب آیکلود ناشی نمیشد و به نقصی در صندوق ورودی گیرنده ارتباط نداشت. ریشه آسیبپذیری در بخشهای مختلف خط پردازش SMTP خروجی اپل بود که یک داده یکسان را به شیوههای متفاوتی تفسیر میکردند. SMTP یا پروتکل انتقال ساده ایمیل، همچنان ستون فقرات سیستم ایمیل در اینترنت است. این پروتکل هم از فرستنده پاکتی، که با نام MAIL FROM یا Return-Path شناخته میشود، استفاده میکند و هم یک سربرگ :From دارد که همان آدرسی است که کاربر در نرمافزار ایمیل خود میبیند. بهطور معمول، ایمیل آیکلود اطمینان حاصل میکند که حساب احراز هویتشده فقط از آدرسهای فرستنده مجاز خود استفاده کند. اگر کاربری تلاش میکرد آدرس نمایشدادهشده در بخش فرستنده را به هویت دیگری در آیکلود تغییر دهد، سرویس اپل با نمایش خطا اعلام میکرد که این آدرس به حساب کاربر تعلق ندارد.
امکان جعل آدرس ایمیل آیکلود
تیمو لونگین روشهایی را کشف کرد که به او اجازه میداد تجزیهکنندههای داخلی آیکلود یک پیام واحد را به شیوههای متفاوتی تفسیر کنند. یکی از این آسیبپذیریها به استفاده از کاراکترهای غیرمعمول بازگشت خط در سربرگ :From مربوط میشد. در مرحله اعتبارسنجی کاربر، نخستین تجزیهکننده اپل، فیلد دستکاریشده را یک سربرگ معمولی فرستنده تشخیص نمیداد. با وجود این، تجزیهکننده بعدی پیش از تحویل پیام، محتوای آن را پاکسازی میکرد و در نهایت سربرگی تولید میشد که برای سرور ایمیل مقصد کاملا معتبر به نظر میرسید. طبق گزارش فنیSEC Consultپیامد این نقص جدی بود: کاربری که با یک آدرس آیکلود احراز هویت شده بود، میتوانست ایمیلی ارسال کند که در مقصد متعلق به آدرس دیگری به نظر برسد؛ حتی آدرسهای حساسی مانند tim.cook@icloud.com یا no-reply@icloud.com نیز قابل جعل بودند.
حتما بخوانیدهکر مشهور شاینیهانترز در اردن بازداشت شد
SEC Consult در آزمایشهای خود نشان داد که پیامهای جعلشده با نتایج معتبر احراز هویت ایمیل آیکلود به سامانههای مقصد تحویل داده میشوند. آسیبپذیری دوم نیز از قوانین داتاستافینگ SMTP بهره میگرفت؛ سازوکاری قدیمی در این پروتکل که نحوه پردازش خطوط آغازشده با نقطه را مشخص میکند. مشکل اینجا بود که نخستین و دومین تجزیهکننده آیکلود این قوانین را به یک شکل اجرا نمیکردند. همین شکاف در پردازش باعث میشد سربرگ :From مخرب از بررسیهای امنیتی آیکلود عبور کند و پس از انتقال پیام، در مقصد به شکل دیگری تفسیر شود. اما نگرانکنندهترین بخش ماجرا، توانایی پیامهای جعلشده برای عبور از هر سه سازوکار SPF، DKIM و DMARC بود.
SPF تأیید میکرد که پیام واقعا از زیرساخت قانونی ارسال ایمیل آیکلود اپل فرستاده شده است. DKIM نیز موفق میشد، زیرا آیکلود امضای رمزنگاریشده پیام را پس از مرحله آسیبپذیر پردازش اعمال میکرد. در ادامه، DMARC نیز پیام را معتبر تشخیص میداد، چرا که دامنه فرستنده قابل مشاهده همچنان icloud.com بود و با پیام امضاشده اپل همترازی داشت. این مسئله از آن جهت اهمیت دارد که کاربران و دروازههای ایمیل آیکلود معمولا نتیجه «موفق» هر سه بررسی را نشانهای قوی از اعتبار و امنیت پیام تلقی میکنند. همانطور که Cybersecurity News در راهنمای شناسایی جعل ایمیل با DMARC توضیح داده است، همترازی DMARC معمولا دامنه قابل مشاهده فرستنده را به اعتبارسنجی SPF یا DKIM متصل میکند. با وجود این، پرونده ایمیل آیکلود نشان داد که یک نقص در نحوه پردازش پیام در زیرساخت یک ارائهدهنده معتبر میتواند این زنجیره حفاظتی را تضعیف کند.
اقدامات امنیتی ضروری
آزمایشگاه SEC Consult نخستین آسیبپذیری مربوط به کاراکترهای بازگشت خط را در ۲۱ مه ۲۰۲۴ به اپل گزارش کرد. اپل نحوه پردازش نمونه اولیه حمله را تغییر داد، اما پژوهشگران یک روش دور زدن دیگر نیز کشف کردند. اپل سرانجام در دسامبر ۲۰۲۵ اصلاحات نهایی را تایید کرد و گزارش فنی این پژوهش نیز در اول اکتبر ۲۰۲۶ منتشر شد. اپل در ازای این یافتهها ۱۵ هزار دلار جایزه امنیتی به لونگ پرداخت کرد. این پرونده در ادامه پژوهشهای پیشین درباره قاچاق SMTP قرار میگیرد؛ حملاتی که در آنها تفاوت در نحوه پردازش پروتکل میان سرویسهای مختلف، امکان جعل ایمیل را فراهم میکند. همچنین این ماجرا نمونهای از مشکل گستردهتری است که سیایآرتی/سیسی آن را دنبال میکند: تفسیر مبهم سربرگ :From میتواند به کاربران احراز هویتشده SMTP اجازه دهد هویتهای دیگر را جعل کنند و از کنترلهای مورد انتظار برای بررسی فرستنده عبور نمایند.
برای مطالعه بیشترتلاش عاملهای هوش مصنوعی برای هک وبسایت کانادایی
برای تیمهای امنیتی، پیام این پژوهش روشن است: SPF، DKIM و DMARC همچنان لایههایی ضروری برای امنیت ایمیل آیکلود هستند، اما عبور موفق یک پیام از این سه بررسی نباید بهتنهایی به معنای قابل اعتماد بودن آن تلقی شود. تیمهای امنیتی باید سربرگ کامل پیامها را بررسی کنند، اختلاف میان آدرس قابل مشاهده :From و Return-Path را زیر نظر بگیرند و در برابر درخواستهای غیرمنتظره برای اطلاعات ورود، پرداخت وجه یا انجام فوری اقدامات، با احتیاط بیشتری برخورد کنند.
نوشتهکشف حفره امنیتی در آیکلود اپل؛ مهاجمان میتوانند ایمیل های جعلی را معتبر جلوه دهنداولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.