چتهای هوش مصنوعی چگونه به ابزارهای ردیابی نشت میکنند؟
پژوهشی جدید نشان میدهد ChatGPT Claude و Grok برخی اطلاعات گفتگوها را به ابزارهای ردیابی میفرستند؛ رد کردن کوکیها هم کافی نیست . تکناک گفتگو با دستیار هوش مصنوعی ممکن است شبیه مکالمهای خصوصی به نظر برسد؛ اما در بیشتر سرویسها، اشخاص ثالث دستکم به بخشی از…
خلاصه تحلیلی خبر
پژوهشی جدید نشان میدهد ChatGPT Claude و Grok برخی اطلاعات گفتگوها را به ابزارهای ردیابی میفرستند؛ رد کردن کوکیها هم کافی نیست . تکناک گفتگو با دستیار هوش مصنوعی ممکن است شبیه مکالمهای خصوصی به نظر برسد؛ اما در بیشتر سرویسها، اشخاص ثالث دستکم به بخشی از…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، اطلاعات، خصوصی، سرویس، گفتگو
پژوهشی جدید نشان میدهدChatGPTClaudeوGrokبرخی اطلاعات گفتگوها را به ابزارهای ردیابی میفرستند؛ رد کردن کوکیها هم کافی نیست.
تکناکگفتگو با دستیار هوش مصنوعی ممکن است شبیه مکالمهای خصوصی به نظر برسد؛ اما در بیشتر سرویسها، اشخاص ثالث دستکم به بخشی از اطلاعات این گفتگوها دسترسی پیدا میکنند. محققان مؤسسه IMDEA Networks در مادرید، ۹ دستیار هوش مصنوعی را در مرورگر و ۸ مورد از آنها را در قالب اپلیکیشنهای اندرویدی بررسی کردند. این بررسی سرویسهایی مانند ChatGPT، Claude، Gemini، Grok و Perplexity را شامل میشد.
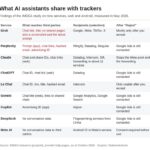
تمام سرویسهای بررسیشده دستکم با یک شرکت تبلیغاتی یا تحلیلی ارتباط برقرار کردند و پژوهشگران در مجموع ۴۴ شرکت دریافتکننده اطلاعات را شناسایی کردند. نسخههای تحت وب ۶ مورد از ۹ سرویس و اپلیکیشنهای اندرویدی ۳ مورد از ۸ سرویس نیز بخشی از اطلاعات گفتگوها را ارسال کردند. این اطلاعات میتوانست شامل لینک گفتگو، عنوان آن یا حتی متن نوشتهشده توسط کاربر باشد.
پژوهشگران این آزمایشها را در ماه مه ۲۰۲۶ در اسپانیا انجام دادند. مقاله آنها در سمپوزیوم فناوریهای ارتقای حریم خصوصی پذیرفته شده است و قرار است در ژوئیه ۲۰۲۷ منتشر شود.
چه اطلاعاتی به ابزارهای ردیابی میرسد؟
لینک گفتگو رایجترین نوع اطلاعات افشاشده بود. نسخههای تحت وب پنج سرویس، از جمله ChatGPT، Claude و Grok، این اطلاعات را ارسال کردند. این موضوع ممکن است در نگاه اول بیضرر به نظر برسد، اما همیشه چنین نیست. بسته به نوع سرویس، هر فردی که لینک را در اختیار داشته باشد میتواند به محتوای کامل گفتگو دسترسی پیدا کند.
Grok، Gemini و Le Chat متعلق به شرکت Mistral نیز عنوان گفتگوها را ارسال کردند؛ عنوانهایی که هوش مصنوعی بر اساس نخستین پرسش کاربر تولید میکند. Grok بیشترین میزان اطلاعات را بهاشتراک گذاشت. این سرویس در صفحات گفتگوهای اشتراکی، علاوهبر لینک و عنوان، تصویری از صفحه و آخرین درخواست کاربر را نیز برای گوگل، متا و تیکتاک فرستاد. اپلیکیشن اندرویدی Perplexity هم متن واردشده توسط کاربران را به سرویس آزمایشی Wingify ارسال کرد.
عنوان یک گفتگو بهتنهایی میتواند اطلاعات زیادی را فاش کند. برای مثال، اگر درباره حقوق و دریافت وام مسکن سؤال کنید، عنوان گفتگو ممکن است دقیقاً به همین موضوع اشاره کند. طبق یافتههای پژوهش، این نوع دادهها معمولاً همراه با شناسههای مرتبط با حساب کاربری، مانند نشانی ایمیل هششده، منتقل میشوند؛ موضوعی که امکان پیوند دادن پروفایل یک کاربر در چند سرویس مختلف را فراهم میکند.
آنیکت گیریش، یکی از اعضای تیم پژوهش مؤسسه IMDEA، گفت: «بیشتر کاربران هیچ راهی برای اطلاع از وقوع این اتفاق ندارند و هیچ نشانه قابل مشاهدهای در رابط کاربری وجود ندارد که آنها را از این موضوع آگاه کند.»
پژوهشگران تأکید کردند که شواهدی در اختیار ندارند که نشان دهد شرکتهای دریافتکننده اطلاعات واقعاً گفتگوها را خواندهاند. بااینحال، آزمایشی با استفاده از لینکهای آزمایشی نشان داد که این لینکها تا چه اندازه ممکن است در دسترس دیگران قرار بگیرند.
لینکهای آزمایشی در Grok از سوی دستگاههایی در ۱۴ کشور، در مجموع ۷۰ بار باز شدند؛ در برخی موارد، این اتفاق چند روز پس از ارسال لینک رخ داد. در مقابل، Claude، Copilot، DeepSeek و Le Chat هرکدام فقط یکبار و بلافاصله پس از ارسال، این لینکها را دریافت کردند. در ماه ژوئیه نیز نمایش گفتگوهای Claude در نتایج جستوجوی گوگل نشان داد که اشتراکگذاری گفتگوها لزوماً به معنای خصوصی ماندن آنها نیست.
بیشتر بخوانیدآیا حباب هوش مصنوعی در آستانه ترکیدن است؟
رد کردن کوکیها کمک میکند؛ اما کافی نیست
رد کردن کوکیها نخستین اقدام برای محافظت از حریم خصوصی است و واقعاً هم تأثیر دارد. در این پژوهش، حدود سهچهارم شناسهها تنها پس از کلیک روی گزینه «پذیرش همه» در اختیار شرکتهای شخص ثالث قرار گرفتند.
بااینحال، رد کردن کوکیها مشکل را بهطور کامل حل نمیکند. حتی پس از انتخاب گزینه «رد کردن»، همچنان ۸۰٫۸ درصد ابزارهای ردیابی فعال باقی ماندند و چهار مورد از ۹ سرویس رایگان به جمعآوری دادهها ادامه دادند. همچنین، ۶ سرویس از ۹ سرویس همچنان با Google Ads ارتباط برقرار کردند.
استفاده از اشتراک پولی نیز تأثیر چندانی بر خود ابزارهای ردیابی ندارد؛ هرچند پژوهشگران دریافتند که طرحهای پولی، در مقایسه با نسخههای رایگان که بیشتر کاربران از آنها استفاده میکنند، کنترلهای حریم خصوصی قویتری ارائه میدهند.
بر اساس نتایج پژوهش، DeepSeek و Meta AI محتوای گفتگوها را با ابزارهای ردیابی خارجی به اشتراک نگذاشتند. بااینحال، DeepSeek از سرویسهای اثرانگشتنگاری دیجیتال چینی استفاده میکند و Meta AI نیز شناسه اندروید را به سرورهای متعلق به متا میفرستد.
بیشتر بخوانیدهوش مصنوعی میتواند خاطرات جعلی در ذهن انسان ایجاد کند
چگونه گفتگوهای اشتراکی را پاک کنیم؟
گفتگوهای اشتراکی یکی از بخشهایی هستند که کاربران بیشترین امکان کنترل آنها را دارند؛ زیرا در تمام سرویسهای بزرگ، هر فردی که لینک گفتگو را در اختیار داشته باشد میتواند محتوای آن را بخواند.
در ChatGPT، کاربران میتوانند با مراجعه به مسیر «تنظیمات»، «کنترلهای داده» و «لینکهای اشتراکی»، لینکهای منتشرشده را مشاهده و یک یا همه آنها را حذف کنند.
در Claude، این لینکها در بخش «گفتگوهای اشتراکی» در مسیر «تنظیمات» و «حریم خصوصی» قرار دارند. کاربران همچنین میتوانند از منوی اشتراکگذاری هر گفتگو، وضعیت آن را به «خصوصی» تغییر دهند.
گوگل فهرست لینکهای اشتراکی Gemini را در نشانی gemini.google.com/sharing ارائه میکند و xAI نیز لینکهای Grok را در صفحه grok.com/share-links نمایش میدهد. پژوهشگران برای Perplexity توصیه میکنند کاربران گفتگوها را در تنظیمات اشتراکگذاری روی حالت خصوصی قرار دهند.
البته حذف لینک فقط مانع دسترسیهای بعدی میشود. نسخهها و اسکرینشاتهایی که دیگران پیشتر از گفتگو تهیه کردهاند، همچنان باقی میمانند.
بیشتر بخوانیدبانکها درهای خود را به روی عاملهای هوش مصنوعی بستند
واکنش شرکتها و نگرانیهای قانونی
این پژوهش تاکنون تغییر چندانی در رفتار ارائهدهندگان این سرویسها ایجاد نکرده است. محققان یافتههای خود را در ماه آوریل برای نهادهای حفاظت از داده در اروپا فرستادند و نهاد حفاظت از داده اسپانیا، موسوم به AEPD، در ماه ژوئن این موضوع را در هیئت حفاظت از داده اروپا مطرح کرد.
تیم پژوهش دو مسئله را در ارتباط با مقررات عمومی حفاظت از داده اتحادیه اروپا (GDPR) مطرح میکند. نخست اینکه سیاستهای حریم خصوصی شرکتها به شرکای تبلیغاتی اشاره میکنند، اما بهروشنی توضیح نمیدهند که دادههای گفتگو نیز در اختیار این شرکتها قرار میگیرد. دوم اینکه پژوهشگران مبنای قانونی مشخصی برای این نوع اشتراکگذاری پیدا نکردهاند.
به گفته نویسندگان مقاله، هیچیک از ارائهدهندگان این سرویسها بهطور رسمی به یافتهها پاسخ ندادهاند. Perplexity در ماه آوریل پیکسل متا را حذف کرد؛ اقدامی که احتمالاً با یک دعوای حقوقی گروهی در آمریکا مرتبط بوده است. OpenAI نیز از اواسط ماه اوت، در سیاست حریم خصوصی خود به ابزارهای ردیابی شخص ثالث اشاره کرده است. بااینحال، Grok در ماه سپتامبر همچنان لینکهایی را منتشر میکرد که دسترسی عمومی به آنها امکانپذیر بود.
اگر درباره موضوعات حساسی مانند سلامت یا مسائل مالی با هوش مصنوعی گفتگو میکنید، غیرفعال کردن استفاده از دادهها برای آموزش مدل ــ قابلیتی که ارائهدهندگان بزرگ در اختیار کاربران قرار میدهند ــ تنها بخشی از اقدامات لازم برای حفظ حریم خصوصی است. مقصد نهایی اطلاعات گفتگوها نیز به همان اندازه اهمیت دارد؛ بهویژه اکنون که OpenAI در حال افزودن تبلیغات به ChatGPT است.
نوشتهچتهای هوش مصنوعی چگونه به ابزارهای ردیابی نشت میکنند؟اولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.