سوءاستفاده از سه آسیبپذیری کروم و ویندوز در حملات جاسوسی
چهار گروه جاسوسی در فاصله یک هفته از اکسپلویتکیت BlueMoon برای سوءاستفاده از آسیبپذیریهای Chrome و ویندوز استفاده کردند . امنیت سایبری تکناک نخستین استفاده واقعی و مخرب از BlueMoon در تاریخ ۲۸ اوت ۲۰۲۶ به گروه دولتی APT31 نسبت داده شده است. این گروه با نام…
خلاصه تحلیلی خبر
چهار گروه جاسوسی در فاصله یک هفته از اکسپلویتکیت BlueMoon برای سوءاستفاده از آسیبپذیریهای Chrome و ویندوز استفاده کردند . امنیت سایبری تکناک نخستین استفاده واقعی و مخرب از BlueMoon در تاریخ ۲۸ اوت ۲۰۲۶ به گروه دولتی APT31 نسبت داده شده است. این گروه با نام…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، استفاده، گروه، آسیبپذیری
چهار گروه جاسوسی در فاصله یک هفته از اکسپلویتکیتBlueMoonبرای سوءاستفاده از آسیبپذیریهایChromeو ویندوز استفاده کردند.
امنیت سایبریتکناکنخستین استفاده واقعی و مخرب از BlueMoon در تاریخ ۲۸ اوت ۲۰۲۶ به گروه دولتی APT31 نسبت داده شده است.
این گروه با نامهای دیگری مانند Bronze Vinewood، Judgement Panda، JungleBamboo، PerplexedGoblin، RedBravo، TA412، Tide Castle و Violet Typhoon نیز شناخته میشود و با چین همسو است.
Proofpoint در گزارشی که امروز منتشر کرد، اعلام کرد چندین گروه جاسوسی دیگر نیز تنها چند روز بعد استفاده از BlueMoon را آغاز کردند که بیشتر آنها ارتباط احتمالی با چین دارند.
بااینحال، این اکسپلویتکیت لزوماً مختص بازیگران همسو با چین نیست، زیرا بخشی از استفادههای شناساییشده هنوز به گروه مشخصی نسبت داده نشده و احتمال دارد گروههای بیشتری نیز از آن استفاده کنند.
زنجیره سه آسیبپذیری در Chrome و ویندوز
زنجیره نفوذ BlueMoon از سه آسیبپذیری استفاده میکند
- CVE-2026-85046، یک آسیبپذیری Type Confusion در موتور V8 مرورگر Google Chrome
- CVE-2026-87491، یک آسیبپذیری Out-of-Bounds در V8 مرورگر Google Chrome که میتواند به فرار از Sandbox منجر شود
- CVE-2026-85880، یک آسیبپذیری سرریز بافر مبتنی بر Heap در Windows Advanced Local Procedure Call یا ALPC
گوگل هفته گذشته آسیبپذیری CVE-2026-85046 را وصله کرد و مایکروسافت نیز CVE-2026-85880 را در قالب بهروزرسانیهای امنیتی Patch Tuesday سپتامبر ۲۰۲۶ برطرف کرد.
Proofpoint به The Hacker News اعلام کرد گوگل، با وجود اینکه در حال حاضر برای آسیبپذیریهای فرار از Sandbox در V8 شناسه CVE صادر نمیکند، برای این نقص امنیتی مشخص شناسه CVE-2026-87491 را اختصاص داده است. گوگل وصله این آسیبپذیری را در ۸ سپتامبر ۲۰۲۶ منتشر کرد.
نکته قابلتوجه این است که هر دو آسیبپذیری V8 در Chrome هنگام سوءاستفاده، Zero-Dayهایی از نوع «Patch-Gap» محسوب میشدند.
شرکت امنیت سازمانی Proofpoint میگوید این نقصها پیشتر در کد منبع عمومی Chromium برطرف شده بودند، اما هنوز اصلاحات آنها به آخرین نسخههای پایدار Chrome و مرورگرهای مبتنی بر Chromium منتقل نشده بود.
بهنظر میرسد توسعهدهنده اکسپلویتکیت، وصلههای عمومی Chromium را با دقت دنبال کرده تا بتواند زنجیره نفوذ مرورگر را ایجاد کند.
حملات فیشینگ، نقطه شروع نفوذ
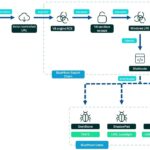
حملات مبتنی بر BlueMoon معمولاً با ایمیلهای فیشینگ آغاز میشوند. مهاجمان با فریب قربانی، او را به بازدید از یک URL تحت کنترل خود هدایت میکنند.
این URL ابتدا دو آسیبپذیری V8 را بهترتیب فعال میکند تا اجرای کد و فرار از Sandbox مرورگر امکانپذیر شود. سپس مهاجمان از آسیبپذیری افزایش سطح دسترسی در ویندوز استفاده میکنند تا Shellcode را تزریق و چند Payload را بر اساس گروه تهدیدکننده دانلود کنند.
پژوهشگران Proofpoint، Mark Kelly، Greg Lesnewich، Konstantin Klinger، Saher Naumaan، Julia Paluch، David Galazin و Stuart Del Caliz، توضیح دادند که پس از بهرهبرداری از آسیبپذیریهای Chrome، کیت از یک DLL بارگذاریشده بهصورت Reflective استفاده میکند تا سیستم ویندوزی هدف را شناسایی کند.
جاوااسکریپت اکسپلویتکیت سپس بر اساس این اطلاعات تصمیم میگیرد که آیا حمله افزایش سطح دسترسی را اجرا کند یا خیر.
یک DLL دیگر بهصورت Reflective بارگذاری میشود تا آسیبپذیری افزایش سطح دسترسی را اجرا و سطح دسترسی فرایند Renderer را افزایش دهد.
سپس یک Shellcode تزریقکننده، یک Stub مربوط به CreateProcess را به فرایند اصلی Chrome Broker تزریق میکند تا فرمان تعیینشده توسط مهاجم اجرا شود.
فرمان پیشفرض، یک فایل اجرایی را با استفاده از دستور curl از یک سرور راه دور دانلود و اجرا میکند.
نسخههای مختلف BlueMoon نیز شناسایی شدهاند. برخی نسخهها با حذف توضیحات یا مبهمسازی اجزای خود تغییر کردهاند و برخی دیگر صفحات فرود و Redirectهای اختصاصی هر کارزار، بررسی سیستمعامل از سمت مرورگر یا قابلیتهای Telemetry اضافی دارند.
با وجود این تغییرات، زنجیره اصلی سوءاستفاده در همه آنها یکسان باقی مانده است.
بیشتر بخوانیدمایکروسافت ۹۷۲ آسیبپذیری امنیتی ویندوز را برطرف کرد
چهار گروه مختلف از BlueMoon استفاده کردند
APT31 از ۲۸ اوت ۲۰۲۶ با استفاده از حملات Spear-Phishing، سازمانهای غیردولتی، شرکتهای معدنی و شرکتهای فعال در تجارت کالاهای فیزیکی در آمریکا را هدف قرار داد.
این گروه قربانیان را به کلیک روی لینک مخربی هدایت میکرد که BlueMoon را اجرا میکرد. سپس کیت یک Loader را دانلود و اجرا میکرد که وظیفه نصب افزونه مخرب مرورگر با ظاهر Google Gemini را بر عهده داشت.
این افزونه با استفاده از تکنیکی برای دور زدن بررسی یکپارچگی افزونههای Chrome موسوم به GhostChrome-X نصب میشد.
افزونه موردنظر، یک Backdoor برای جاسوسی مرورگر و سرقت اطلاعات ورود با نام GemStone است که به مهاجمان اجازه میدهد از طریق کانال Command-and-Control یا C2 فرمانهای مختلفی را اجرا کنند.
گروه UNK_LateNight نیز از ۲ سپتامبر ۲۰۲۶ با حملات Spear-Phishing چندین شرکت هوافضای آمریکایی را هدف قرار داد.
این حملات قربانیان را به لینکهای مخربی هدایت میکردند که BlueMoon و Backdoor موسوم به ShadowPad را از طریق DLL Sideloading مستقر میکردند.
گروه UNK_DoubleCheck از همان تاریخ، یک شرکت تولیدی در ویتنام را هدف قرار داد. این گروه قربانیان را با ایمیلهای Spear-Phishing به دامنهای تحت کنترل مهاجم روی Cloudflare Workers هدایت کرد که BlueMoon را میزبانی میکرد.
این کیت سپس یک حمله DLL Sideloading را آغاز میکرد تا یک فایل باینری Rust را روی سیستم قرار دهد. این بدافزار در ادامه برای دریافت و اجرای یک جفت DLL دیگر به یک Cloudflare R2 Bucket متصل میشد.
گروه UNK_QuietRacket نیز از ۳ سپتامبر ۲۰۲۶، سازمانهای دولتی، شرکتهای مشاوره و مجموعههای فعال در بخش مالی اندونزی و سنگاپور را هدف قرار داد.
این گروه از صفحات فرودی استفاده میکرد که BlueMoon را مستقر میکردند. نسخه مورد استفاده این گروه برای دانلود و اجرای یک جفت DLL Sideloading تغییر داده شده بود.
DLL مخرب با دامنههای Cloudflare Workers ارتباط برقرار میکرد تا یک Assembly مبتنی بر .NET را در حافظه دریافت و اجرا کند. Payload مربوط به .NET نیز برای ایجاد یک Scheduled Task طراحی شده بود تا زنجیره DLL Sideloading را برای حفظ دسترسی مهاجم اجرا کند.
بیشتر بخوانیدبحران سایبری برلین جدیتر شد؛ گروه Rhysida اطلاعات مسروقه را منتشر کرد
احتمال نقش هوش مصنوعی در توسعه اکسپلویتکیت
وجود قابلیتهای گسترده ثبت رویداد و توضیحات بسیار زیاد در فایلهای کد مربوط به این بدافزار نشان میدهد که توسعه آن احتمالاً با کمک ابزارهای هوش مصنوعی انجام شده است.
اشارههای مکرر به چالش v8CTF نیز این احتمال را تقویت میکند. v8CTF یک برنامه پاداش کشف آسیبپذیری و رقابت Capture the Flag است که گوگل با تمرکز بر موتور V8 اجرا میکند.
Proofpoint اعلام کرد هنوز مشخص نیست آسیبپذیریهای V8 واقعاً با هدف فعالیت در چارچوب برنامه v8CTF توسعه یافتهاند یا توسعهدهندگان اکسپلویت از این چارچوب برای دور زدن محدودیتهای مدلهای زبانی بزرگ یا LLMها استفاده کردهاند.
Proofpoint همچنین میگوید مشخص نیست چند گروه تهدیدکننده مختلف چگونه به BlueMoon دسترسی پیدا کردهاند.
با توجه به سهولت استفاده از این کیت، احتمال میرود استفاده از آن گسترش پیدا کند و گروههای جاسوسی و حتی مهاجمان با انگیزه مالی نیز از آن بهره ببرند، بهویژه زمانی که نسخههای وصلهشده بهطور کامل در تمام مرورگرهای مبتنی بر Chromium منتشر شوند.
این شرکت امنیتی تأکید کرده است که یک زنجیره کامل و مسلحشده از اکسپلویتهای Chrome در گذشته قابلیتی کمیاب و بسیار ارزشمند محسوب میشد. بااینحال، BlueMoon در مدت چند روز توسعه داده شد، بهسرعت مورد استفاده قرار گرفت و میان چند گروه تهدیدکننده به اشتراک گذاشته شد، در حالی که نشانههای قابلتوجهی برای شناسایی آن وجود داشت.
Proofpoint معتقد است این وضعیت ممکن است نشاندهنده کاهش هزینه و موانع ورود به حوزه توسعه چنین قابلیتهایی باشد، زیرا عوامل هوش مصنوعی بیشازپیش به مهاجمان در توسعه اکسپلویت کمک میکنند.
این مسئله بهویژه برای پروژههای متنباز مانند Chromium اهمیت دارد، زیرا وصلههای بالادستی پیش از اعمال شدن توسط مصرفکنندگان پاییندستی، بهصورت عمومی در دسترس هستند.
این فاصله زمانی میتواند فرصتی برای مهاجمان ایجاد کند تا وصلهها را مهندسی معکوس و پیش از انتشار نسخه پایدار اصلاحشده، اکسپلویت خود را توسعه دهند.
آژانس امنیت سایبری و زیرساخت آمریکا، CISA، از آن زمان CVE-2026-85046، CVE-2026-85880 و CVE-2026-87491 را به فهرست آسیبپذیریهای مورد سوءاستفاده شناختهشده یا KEV اضافه کرده است.
آژانسهای شاخه اجرایی مدنی دولت فدرال آمریکا برای وصله کردن این آسیبپذیریها بهترتیب تا ۱۸، ۲۲ و ۲۳ سپتامبر ۲۰۲۶ فرصت دارند.
نوشتهسوءاستفاده از سه آسیبپذیری کروم و ویندوز در حملات جاسوسیاولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.