بررسی Patch Tuesday مایکروسافت برای ژانویه 2026 (دی 1404)
اولین Patch Tuesday سال 2026 منتشر شد و این اولین بروزرسانی هستش که قبلا از اینکه خودم بروزرسانی رو انجام بدم، دارم پستش رو میزارم و توصیه میکنم تا بقیه، انجامش بدن. اتفاقاتی که در دی ماه برای ایران گذشت، منجر به قطعی و اختلال اینترنت به مدت چندین هفته شد و ال…
خلاصه تحلیلی خبر
اولین Patch Tuesday سال 2026 منتشر شد و این اولین بروزرسانی هستش که قبلا از اینکه خودم بروزرسانی رو انجام بدم، دارم پستش رو میزارم و توصیه میکنم تا بقیه، انجامش بدن. اتفاقاتی که در دی ماه برای ایران گذشت، منجر به قطعی و اختلال اینترنت به مدت چندین هفته شد و ال…
موضوعات اصلی: پشتیبانی شبکه، پذیری، Version، Server، Office، آسیب
اولینPatch Tuesdayسال 2026 منتشر شد و این اولین بروزرسانی هستش که قبلا از اینکه خودم بروزرسانی رو انجام بدم، دارم پستش رو میزارم و توصیه میکنم تا بقیه، انجامش بدن. اتفاقاتی که در دی ماه برای ایران گذشت، منجر به قطعی و اختلال اینترنت به مدت چندین هفته شد و الان که این پست میزارم، همچنان اینترنت بین المللی درست و حسابی نداریم و تقریبا دسترسی به سایت و سرویس های مایکروسافت هم به سختی فراهم شده. البته شاید قطع اینترنت بهانه باشه، برای کار نکردن و بیشتر روح و قلبمون آزرده شده، وضعیت تکراری بلاتکلیفمون و هزاران دلیل دیگه … . به هر حال اگه این رو زندگی حساب کنیم، زندگی به سختی ادامه داره.
در Patch Tuesday ژانویه ی 2026، مایکروسافت 115 آسیب پذیری رو در محصولات مختلفش اصلاح کرده. با توجه به اینکه مایکروسافت آسیب پذیری هایی رو که قبل از اصلاح، بصورت عمومی افشاء یا در حملاتی اکسپلویت بشن، زیرودی (0Day) در نظر میگیره، بروزرسانی این ماه 4 زیرودی داشت که 3 موردش بصورت عمومی افشاء شدن و یک موردش در حملاتی مورد اکسپلویت قرار گرفته.
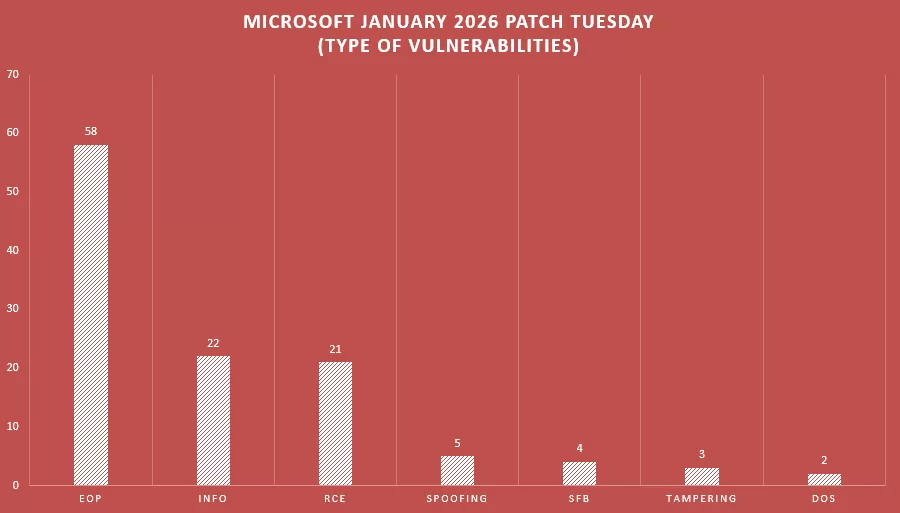
در آپدیت این ماه ، طبقه بندی آسیب پذیری ها به شرح زیر
- افزایش امتیاز(EOP): 58
- اجرای کد (RCE): 21
- افشای اطلاعات (INFO): 22
- جعل (Spoofing): 5
- منع سرویس (DOS): 2
- دور زدن ویژگی های امنیتی (SFB): 4
- دستکاری (Tampering): 3
شدت آسیب پذیری های اصلاح شده، در این ماه هم بصورت زیر
- شدت بحرانی : 8 مورد
- شدت مهم: 106 مورد
- شدت بالا: 1 مورد
[بروزرسانی]: مایکروسافت یک اصلاحیه ضروری و خارج از برنامه بروزرسانیاش، برای آسیب پذیری CVE-2026-21509 منتشر کرده. این آسیب پذیری از نوع CWE-807: Reliance on Untrusted Inputs in a Security Decision و در Microsoft Office رخ میده. مهاجم امکان دور زدن ویژگی های امنیتی OLE رو داره و در حال حاضر در در حال اکسپلویت شدن، هستش. Preview Pane جزء بردار حمله نیست.
محصولات تحت تاثیر
Microsoft Office 2016
Microsoft Office LTSC 2024
Microsoft Office LTSC 2021
Microsoft 365 Apps for Enterprise
Microsoft Office 2019
به روال هر ماه، آسیب پذیری های زیرودی و بحرانی رو در ادامه بررسی میکنیم.
آسیب پذیری های زیرودی (0day)
آسیب پذیری اکسپلویت شده
آسیب پذیری CVE-2026-20805
آسیب پذیری از نوع CWE-200: Exposure of Sensitive Information to an Unauthorized Actor و در Desktop Window Manager هستش. امتیاز 5.5 و شدت مهم داره. آسیب پذیری امکان افشای اطلاعات بصورت محلی رو به مهاجم میده. نوع اطلاعات افشاء شده، آدرس بخشی از یک پورت ALPC از راه دور است که در حافظه حالت کاربر هستش. معمولا این نوع آسیب پذیری ها با آسیب پذیری های دیگه زنجیر میشن تا امکان مواردی مانند RCE رو برای مهاجم فراهم کنن. آسیب پذیری بصورت محدود مورد اکسپلویت قرار گرفته.
محصولات تحت تاثیر
Windows 10 Version 1809
Windows Server 2012 R2
Windows Server 2012
Windows Server 2016
Windows 10 Version 1607
Windows Server 2025
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 23H2
Windows 11 Version 25H2
Windows 10 Version 22H2
Windows 10 Version 21H2
Windows Server 2022
Windows Server 2019
آسیب پذیری های عمومی
آسیب پذیری CVE-2023-31096
آسیب پذیری از نوع CWE-121: Stack-based Buffer Overflow هستش و در درایور Windows Agere Soft Modem رخ میده. امتیاز 7.8 و شدت مهم داره و به مهاجم امکان افزایش امتیاز به SYSTEM رو میده.
آسیب پذیری در درایورهای agrsm64.sys و agrsm.sys هستش که بصورت پیش فرض در ویندوز وجود داشتن. در بروزرسانی ژانویه، مایکروسافت این دو درایور رو حذف کرده. اگه از سخت افزاری استفاده میکنید که وابسته به این درایورها بود، بعد از حذف درایورها، سخت افزار مربوطه هم از کار می افته.
محصولات تحت تاثیر
Windows Server 2012 R2
Windows Server 2012
Windows Server 2008 R2
Windows Server 2008
Windows Server 2016
Windows Server 2025
Windows 10 Version 1607
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 23H2
Windows 11 Version 25H2
Windows 10 Version 22H2
Windows 10 Version 21H2
Windows Server 2022
Windows Server 2019
Windows 10 Version 1809
آسیب پذیری CVE-2026-21265
آسیب پذیری از نوع CWE-1329 – Reliance on Component That is Not Updateable و بدلیل انقضای گواهی های Secure Boot رخ میده. امتیاز 6.4 و شدت مهم داره.
در Secure Boot، ویژگی UEFI فقط اجازه میده، کدی اجرا بشه که امضای دیجیتال داشته باشه و مورد اعتماد باشه. این اعتماد از طریق چند دیتابیس در UEFI شکل میگیره
- KEK: مشخص میکنه چه کسی اجازه داره DB و DBX رو آپدیت کنه.
- DB: لیست کدها/بوتلودرهای مجاز
- DBX: لیست کدهای ممنوع (Revoked)
مایکروسافت گواهیهای خودش رو داخل KEK و DB ذخیره میکنه. مشکل اینجاست که برخی از این گواهی ها برای سال 2011 هستن و در سال 2026 منقضی میشن
| گواهی | محل | کاربرد | انقضاء |
| Microsoft KEK CA 2011 | KEK | امضای آپدیتهای DB و DBX | 24 ژوئن 2026 – 3 تیر 1405 |
| Microsoft UEFI CA 2011 | DB | امضای بوتلودرهای ثالث، Option ROM و … | 27 ژوئن 2026 – 6 تیر 1405 |
| Windows Production PCA 2011 | DB | امضای Windows Boot Manager | 19 اکتبر 2026 – 27 مهر 1405 |
اگر بروزرسانی گواهی ها به درستی اعمال نشه، Secure Boot غیرقابل اعتماد میشه یا امکان دور زدنش فراهم میشه. مثلا مهاجمین میتونن روتکیت یا بوت کیت نصب کنن. البته مایکروسافت گفته که فرایند سوء استفاده از این آسیب پذیری سخته، بنابراین احتمال اکسپلویت شدندش رو پایین دونستن.
محصولات تحت تاثیر
Windows Server 2012 R2
Windows Server 2012
Windows Server 2016
Windows Server 2025
Windows Server 2019
Windows Server 2022
Windows 10 Version 1607
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 23H2
Windows 11 Version 25H2
Windows 10 Version 22H2
Windows 10 Version 21H2
Windows 10 Version 1809
آسیب پذیری CVE-2024-55414
آسیب پذیری از نوع CWE-122: Heap-based Buffer Overflow و در درایور Windows Motorola Soft Modem رخ میده. امتیاز 7.8 و شدت مهم داره. آسیب پذیری امکان افزایش امتیاز به SYSTEM رو به مهاجم میده.
آسیب پذیری در درایورهای smserl64.sys و smserial.sys هستش که بصورت پیش فرض در ویندوز نصب میشن. در این بروزرسانی، هر دو درایور حذف شدن. بنابراین اگر سخت افزاری دارید که از این درایورها استفاده میکنه دیگه کار نکنه.
محصولات تحت تاثیر
Windows 10 Version 1607
Windows Server 2025
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 25H2
Windows 10 Version 22H2
Windows Server 2012 R2
Windows Server 2012
Windows Server 2008 R2
Windows Server 2008
Windows Server 2016
Windows 10 Version 22H2
Windows 10 Version 21H2
Windows Server 2022
Windows Server 2019
Windows 10 Version 1809
آسیب پذیری های بحرانی
آسیب پذیری CVE-2026-20955
آسیب پذیری از نوع CWE-822: Untrusted Pointer Dereference و در Microsoft Excel هستش. امتیاز 7.8 داره و به یک مهاجم راه دور امکان اجرای کد بصورت محلی رو میده، برای همین اصلاحا به این نوع آسیب پذیری Arbitrary Code Execution (ACE) میگن. برای اکسپلویت، مهاجم باید یک فایل مخرب رو به قربانی ارسال کنه و قربانی رو فریب بده تا فایل رو باز کنه. Preview Pane جزء بردار حمله نیست.
محصولات تحت تاثیر
Microsoft Office LTSC for Mac 2024
Microsoft Office LTSC 2024
Microsoft Office LTSC 2021
Microsoft Office LTSC for Mac 2021
Microsoft 365 Apps for Enterprise
Microsoft Office 2019
Office Online Server
آسیب پذیری CVE-2026-20957
آسیب پذیری از نوع CWE-191: Integer Underflow (Wrap or Wraparound) و CWE-122: Heap-based Buffer Overflow هستش و در Microsoft Excel رخ میده. امتیاز 7.8 داره و به یک مهاجم راه دور امکان اجرای کد بصورت محلی رو میده، برای همین اصلاحا به این نوع آسیب پذیری Arbitrary Code Execution (ACE) میگن. برای اکسپلویت، مهاجم باید یک فایل مخرب رو به قربانی ارسال کنه و قربانی رو فریب بده تا فایل رو باز کنه. Preview Pane جزء بردار حمله نیست.
محصولات تحت تاثیر
Microsoft Excel 2016
Microsoft Office LTSC for Mac 2024
Microsoft Office LTSC 2024
Microsoft Office LTSC 2021
Microsoft Office LTSC for Mac 2021
Microsoft 365 Apps for Enterprise
Microsoft Office 2019
Office Online Server
آسیب پذیری های CVE-2026-20953 و CVE-2026-20952
آسیب پذیری از نوع CWE-416: Use After Free و در Microsoft Office رخ میده. امتیاز 8.4 داره و به یک مهاجم راه دور امکان اجرای کد بصورت محلی رو میده، برای همین اصلاحا به این نوع آسیب پذیری Arbitrary Code Execution (ACE) میگن. برای اکسپلویت، مهاجم باید یک فایل مخرب رو به قربانی ارسال کنه و قربانی رو فریب بده تا فایل رو باز کنه یا وارد سیستم قربانی بشه و کد دلخواه رو اجرا کنه. Preview Pane جزء بردار حمله است.
محصولات تحت تاثیر
Microsoft Office 2016
Microsoft Office LTSC for Mac 2024
Microsoft Office LTSC for Mac 2021
Microsoft Office LTSC 2024
Microsoft Office LTSC 2021
Microsoft 365 Apps for Enterprise
Microsoft Office 2019
آسیب پذیری CVE-2026-20944
آسیب پذیری از نوع CWE-125: Out-of-bounds Read و در Microsoft Word رخ میده. امتیاز 8.4 داره و به یک مهاجم راه دور امکان اجرای کد بصورت محلی رو میده، برای همین اصلاحا به این نوع آسیب پذیری Arbitrary Code Execution (ACE) میگن. برای اکسپلویت، مهاجم باید یک فایل مخرب رو به قربانی ارسال کنه و قربانی رو فریب بده تا فایل رو باز کنه. Preview Pane جزء بردار حمله است.
محصولات تحت تاثیر
Microsoft Office LTSC for Mac 2024
Microsoft Office LTSC for Mac 2021
Microsoft 365 Apps for Enterprise
آسیب پذیری CVE-2026-20822
آسیب پذیری از نوع CWE-416: Use After Free و در Windows Graphics Component رخ میده. امتیاز 7.8 داره و امکان افزایش امتیاز به SYSTEM رو به مهاجم میده. برای اکسپلویت، مهاجم باید در یک race condition برنده بشه.
اگه چند ماشین مجازی مهمان از یک GPU مشترک استفاده کنن (GPU Paravirtualization)، هایپروایزور باید بین مهمان و میزبان یک مرز امنیتی قوی ایجاد کنه. مهاجم با اکسپلویت این آسیب پذیری در ماشین مجازی مهمان، میتونه به ماشین میزبان برسه.
محصولات تحت تاثیر
Windows Server 2016
Windows 10 Version 1607
Windows Server 2025
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 23H2
Windows 11 Version 25H2
Windows 10 Version 22H2
Windows 10 Version 21H2
Windows Server 2022
Windows Server 2019
Windows 10 Version 1809
آسیب پذیری CVE-2026-20854
آسیب پذیری از نوع CWE-416: Use After Free و در Windows Local Security Authority Subsystem Service (LSASS) هستش. امتیاز 7.5 داره و امکان اجرای کد رو به مهاجم احراز هویت شده، بدون نیاز به دسترسی ادمین یا سطح بالا، میده.
برای اکسپلویت، مهاجمی که توانایی تغییر برخی ویژگیهای دایرکتوری (Directory Attributes) رو داشته باشه، میتونه دادههای مخربی رو فراهم کنه که باعث میشه، سیستم در هنگام فرآیند احراز هویت به حافظهای نامعتبر اشاره کنه. این وضعیت میتونه منجر به کرش سیستم یا سایر رفتارهای ناخواسته بشه.
محصولات تحت تاثیر
Windows Server 2025
Windows 11 Version 24H2
Windows 11 Version 25H2
آسیب پذیری CVE-2026-20876
آسیب پذیری از نوع CWE-122: Heap-based Buffer Overflow و در Windows Virtualization-Based Security (VBS) Enclave رخ میده. امتیاز 6.7 داره و به مهاجم احرازهویت شده امکان افزایش امتیاز (Virtual Trust Level 2 (VTL2)) رو میده.
VBS با استفاده از Hyper-V، سیستم رو به چند Virtual Trust Level تقسیم میکنه و Enclave در VBS، یک محیط ایزوله شدهی خیلی امن برای اجرای کدهای حساس فراهم میکنه. معمولا VTL0 برای ویندوز معمولی (کرنل و کاربر)، VTL1 برای Secure Kernel و VTL2 بالاترین سطح اعتماد (Enclave / Secure Services) رو فراهم میکنه. بنابراین با این آسیب پذیری، مهاجم میتونه در بالاترین سطح اعتماد، کد اجرا کنه.
محصولات تحت تاثیر
Windows Server 2025
Windows 11 Version 24H2
Windows Server 2022, 23H2
Windows 11 Version 23H2
Windows 11 Version 25H2
لیست همه ی آسیب پذیری های ژانویه 2026 (دی 1404) مایکروسافت
منابع
نوشتهبررسی Patch Tuesday مایکروسافت برای ژانویه 2026 (دی 1404)اولین بار درXNET. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.