رونمایی اوپنایآی از مدل جیپیتی ۶ سایبر؛جهش توان تدافعی شبکه و ایمنسازی نرمافزارها
اوپنایآی مدل تخصصی GPT-6 Cyber را برای تحلیل کدها، کشف آسیبپذیریهای پیچیده و تقویت توان دفاعی زیرساختهای نرمافزاری معرفی کرد تا شناسایی نفوذ با دقت بیشتری انجام شود. این سیستم جدید بر پایه پیشرفتهای صورتگرفته در نسل پیشرفته مدلهای زبانی جیپیتی شکل گ…
خلاصه تحلیلی خبر
اوپنایآی مدل تخصصی GPT-6 Cyber را برای تحلیل کدها، کشف آسیبپذیریهای پیچیده و تقویت توان دفاعی زیرساختهای نرمافزاری معرفی کرد تا شناسایی نفوذ با دقت بیشتری انجام شود. این سیستم جدید بر پایه پیشرفتهای صورتگرفته در نسل پیشرفته مدلهای زبانی جیپیتی شکل گ…
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، هوش مصنوعی، امنیت سایبری، سیستم، مدل
اوپنایآی مدل تخصصی GPT-6 Cyber را برای تحلیل کدها، کشف آسیبپذیریهای پیچیده و تقویت توان دفاعی زیرساختهای نرمافزاری معرفی کرد تا شناسایی نفوذ با دقت بیشتری انجام شود.
این سیستم جدید بر پایه پیشرفتهای صورتگرفته درنسل پیشرفته مدلهای زبانی جیپیتیشکل گرفته و هدف اصلی آن ارائه ابزارهای قدرتمند به تحلیلگران برای جلوگیری از حملات هکری است. حوزه امنیت سایبری همواره با کمبود نیروی متخصص روبهرو بوده و شناسایی باگها در میان میلیونها سطر کد، زمان زیادی از مهندسان میگیرد. حضور سیستمی که بتواند این مسیر را با دقت بالا طی کند، اهمیت بسیار زیادی دارد.
معرفی مدل GPT-6 Cyber و رویکرد جدید اوپنایآی در امنیت شبکه
اوپنایآی تلاش کرده تا این سیستم را نه به عنوان ابزاری تهاجمی، بلکه به عنوان یک تحلیلگر دقیق و مدافع هوشمند طراحی کند. بررسی ساختار کدهای پیچیده در مقایسه بانسل جدید هوش مصنوعی در پلتفرمهانشان میدهد که مدلهای زبانی در حال حاضر میتوانند ارتباط میان بخشهای مختلف یک نرمافزار بزرگ را به درستی تحلیل کنند و نقاط ضعف آن را بیابند.
مدل جدید در آزمونهای ارزیابی عملکرد نشان داده است که میتواند به تیمهای فنی در پیدا کردن کدهای آسیبپذیر کمک کند. با این ابزار، پیش از آنکه مهاجمان به شبکهها دسترسی پیدا کنند، مهندسان میتوانند راههای نفوذ را ببندند و پچهای اصلاحی مناسب را تولید کنند. در واقع این سیستم باراهکارهای جامع امنیت سازمانیهماهنگ شده تا خطرات حملات دیجیتال را به حداقل ممکن برساند.
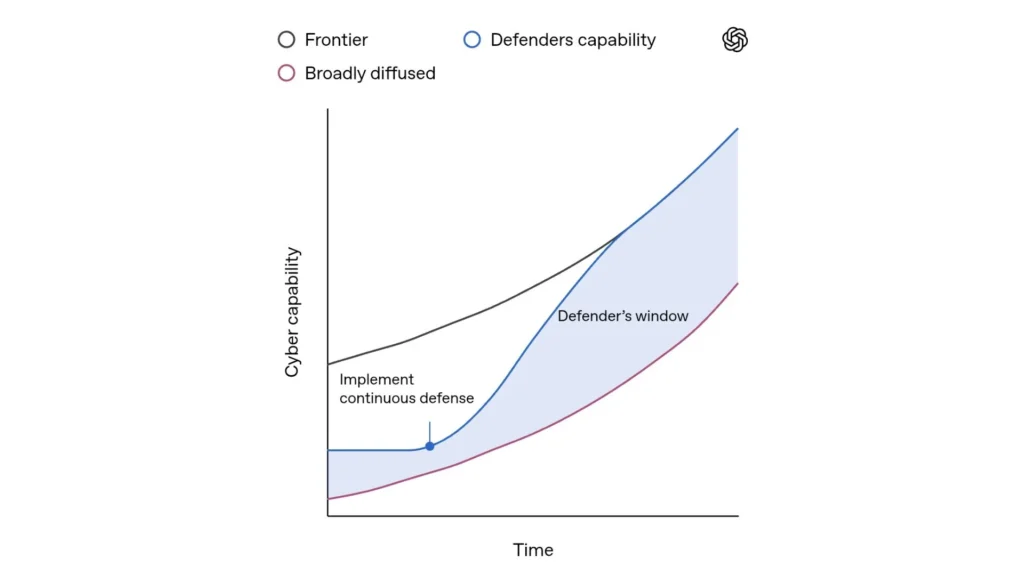
با ورود این فناوری، شیوه کار متخصصان نفوذسنجی دچار تحول میشود؛ زیرا بخش مهمی از مراحل خستهکننده ردیابی باگها به این سیستم واگذار خواهد شد. در جریان رونمایی رسمی ازمدل تخصصی GPT-6 Cyber برای امنیتسخنگوی تیم ایمنی اوپنایآی اعلام کرد: «هدف ما توانمندسازی مدافعان با ابزارهایی است که بتوانند آسیبپذیریها را سریعتر و مؤثرتر از مهاجمان برطرف کنند، در حالی که مرزهای ایمنی به شکل دقیق حفظ میشود.»
تغییر در نحوه بررسی خطاهای نرمافزاری
تا پیش از این، کشف خطاهای امنیتی بر دوش اسکنرهای خودکار یا بررسی دستی برنامهنویسان قرار داشت. اسکنرهای قدیمی معمولاً هشدارهای اشتباه زیادی تولید میکردند که بررسی آنها وقت تیمهای امنیتی را تلف میکرد. مدلهای زبانی جدید با توانایی فهم منطق کدنویسی، خطاهای منطقی را بهتر از اسکنرهای ساده شناسایی میکنند. این ابزار با تحلیل جریان دادهها و بررسی متغیرها میتواند مشخص کند که آیا یک ورودی نامعتبر قادر است عملکرد کلی سیستم را مختل کند یا خیر.
اهمیت تدافعی بودن فناوری
یکی از دغدغههای اصلی در تولید چنین ابزارهایی، امکان سوءاستفاده توسط مجرمان اینترنتی است. اگر سیستمی بتواند باگها را با سرعت پیدا کند، مهاجمان نیز میتوانند از آن برای حمله بهره ببرند. به همین دلیل، سیستمهای کنترلی دقیقی درون لایههای پردازشی مدل قرار داده شده تا فقط برای اهداف دفاعی، تستهای مجاز و پچ کردن سیستمها به کار رود. این موضوع باعث شده دسترسی به آن نیازمند تایید هویت و نظارت دائمی باشد.
جهش در بنچمارکهای فنی و نظارت زنجیره تفکر
برای ارزیابی دقیق این سیستم، از آزمونهای استاندارد حوزه نفوذسنجی استفاده شده است. نتایج تستها نشان میدهد که توانایی سیستم در تحلیل برنامهها بدون در اختیار داشتن سورسکد به میزان چشمگیری افزایش یافته است. این عملکرد در سناریوهایی که تحلیلگر تنها از طریق لایه وب با سیستم تعامل دارد، دستاوردی بزرگ محسوب میشود.
یکی از آمارهای کلیدی این سیستم، رشد ۵۱ درصدی عملکرد آن در بنچمارک ExploitGym است؛ جایی که امتیاز مدل از ۳۲.۱ درصد در نسخه قبلی به ۴۸.۵ درصد در نسخه جدید رسیده است. این جهش آماری نشان میدهد که مدل در سناریوهای شبیهسازیشده تا چه اندازه در اعتبارسنجی راههای نفوذ قویتر شده است.
حضور در رده بحرانی چارچوب آمادگی
چارچوب آمادگی اوپنایآی استانداردی برای سنجش خطرات بالقوه مدلهای هوشمند است. هر سیستمی که به سطوح بالای عملکردی در هک و امنیت برسد، زیر نظارت سختگیرانه قرار میگیرد. این مدل با توجه به مهارتهای بالایی که در یافتن خطاهای نرمافزاری دارد، در رده «بحرانی» (Critical) دستهبندی شده است. قرار گرفتن در این دسته به این معناست که خط قرمزهای محکمی برای پیشگیری از سوءاستفادههای خطرناک پیرامون آن پیادهسازی شده است.
کنترل دقیق ماموریت و پایبندی به محدوده
بزرگترین خطر در استفاده از مدلهای امنیتی، خروج آنها از محدوده کاری تعیینشده توسط کاربر است. سیستم باید اطمینان حاصل کند که تنها بر روی اهداف مجاز پژوهش میکند و به وبسایتها یا سرورهای خارجی دستاندازی نمیکند. طبق گزارشهای منتشرشده، این مدل با بهرهگیری از پرامپتهای استقرار، در ۱۰۰ درصد آزمایشها کاملاً درون محدوده تعیینشده فعالیت کرده و فرامین غیرمجاز را رد کرده است.
| شاخص ارزیابی | نسخه قبلی | مدل GPT-6 Cyber | نوع تغییر |
| بنچمارک ExploitGym | ۳۲.۱ درصد | ۴۸.۵ درصد | ۵۱ درصد بهبود عملکرد |
| تست نفوذ وب بدون سورسکد | سطح پایه | سطح پیشرفته | ارتقای نرخ تشخیص باگ |
| پایبندی به محدوده با پرامپت استقرار | عملکرد ناپایدار | ۱۰۰ درصد موفقیت | جلوگیری کامل از خروج از محدوده |
| رتبهبندی در چارچوب آمادگی | بالا | بحرانی (Critical) | فعالسازی بالاترین لایههای محافظتی |
پایش زنجیره تفکر قبل از اجرا
سیستم نظارتی تعبیهشده در این مدل، فرایند تصمیمگیری را پیش از اجرای هر عمل به دقت بررسی میکند. در مدلهای استدلالی، هر تصمیم مراحلی از تفکر منطقی را طی میکند. ناظران امنیتی مدل، این زنجیره تفکر را رصد میکنند تا مشخص شود آیا مدل قصد ارسال داده به سروری ناشناس یا اجرای دستوری مخرب را دارد یا خیر. اگر مدل حتی یک قدم به سمت رفتارهای مشکوک یا خارج از مجوز برود، سیستم نظارتی کل فرایند را متوقف میکند.
همکاری انسان و هوش مصنوعی در تست نفوذ
این ابزار قرار نیست به تنهایی اقدام به تصمیمگیری نهایی کند. سیستم به گونهای چیده شده که هر گزارش باگ نیازمند اعتبارسنجی توسط یک متخصص انسان باشد. به این ترتیب، خطاهای سیستم در ارائه گزارشهای نادرست به حداقل میرسد و تحلیلگر میتواند تمرکز خود را روی منطق کلی برنامه بگذارد، در حالی که کارهای زمانبر شناسایی و کدنویسی تستها به مدل واگذار شده است.
ایمنسازی لینوکس، فایرفاکس و حفاظت از زیرساختهای حیاتی
آزمایش این ابزار تنها به محیطهای بسته آزمایشی محدود نشده و تیمهای توسعه آن را بر روی نرمافزارهای دنیای واقعی پیاده کردهاند. این نرمافزارها پایههای اینترنت مدرن را تشکیل میدهند و بروز خطا در آنها میتواند به یک فاجعه بزرگ برای میلیونها کاربر تبدیل شود.
در یکی از پروژههای آزمایشی، کدهای هسته لینوکس و مرورگر موزیلا فایرفاکس توسط این سیستم بررسی شدند. نتیجه این کار شگفتانگیز بود؛ سیستم توانست هزاران آسیبپذیری و اکسپلویت را شناسایی کند. در موزیلا فایرفاکس، دهها آسیبپذیری سطح بالا و ناشناخته که سالها از چشم تحلیلگران دور مانده بود، توسط این سیستم آشکار شد و راهکارهای اصلاحی برای آنها پیشنهاد گردید.
مشارکت شرکتهای بزرگ امنیت نرمافزار
همکاری با غولهای فناوری نقش مهمی در آزمایش این ابزار داشته است. شرکتهایی همچون سیسکو، پالو آلتو نتورکز، کوجریشن و موزیلا از توانمندیهای این ابزار برای بررسی کدهای زیربنایی، بهبود کیفیت نرمافزارهای خود و نگارش پچهای فوری استفاده کردهاند. این شرکتها اعلام کردهاند که با استفاده از این سیستم، سرعت رفع عیبهای نرمافزاری تا چندین برابر افزایش یافته است.
دفاع از تأسیسات کلیدی و شبکههای صنعتی
یکی از مهمترین وظایف این سیستم، حفاظت از زیرساختهای فیزیکی حساس است. سیستمهای کنترل صنعتی و شبکههای مدیریت انرژی معمولاً از تجهیزات و نرمافزارهایی استفاده میکنند که آپدیت کردن مداوم آنها بسیار دشوار است. این مدل میتواند پیش از آنکه هکرهای دولتی یا گروههای مخرب از رخنه موجود در سیستمهای انتقال برق، لولههای توزیع گاز یا تصفیهخانههای آب سوءاستفاده کنند، خطا را به اپراتورها گزارش دهد.
جلوگیری از سوءاستفادههای پیشرفته
در کنار قابلیتهای تحلیلی، لایههای جدیدی برای مقابله با خطرات فعال شده است. اگر درخواستی برای تولید اکسپلویتهای آماده برای ضربه زدن به زیرساختها ارسال شود، سیستم آن را شناسایی و مسدود میکند. ابزارهای امنیتی مدل با اسکن دائم ورودیها، هرگونه تلاش برای دستکاری دستورات یا تزریق پرامپتهای فریبنده را ناکام میگذارند تا هیچ مهاجمی نتواند از مدل به عنوان سلاح استفاده کند.
آینده کدهای متنباز و نقش مدلهای تحلیلی
پروژههای متنباز هسته اصلی ارتباطات اینترنتی هستند، اما بسیاری از آنها با تیمهای کوچک اداره میشوند و منابع مالی برای بررسی مداوم کدها ندارند. مدلهای اختصاصی مانند این سیستم میتوانند با اسکن خودکار مخازن متنباز، از ایجاد بحرانهای امنیتی جلوگیری کنند. وقتی کدهای اصلی دنیا تمیز و ایمن باشند، تمام برنامهها و سرویسهایی که روی آنها ساخته میشوند نیز در امان خواهند بود.
دسترسی محدود به رابطهای برنامهنویسی و پایش دائمی سوءاستفاده
توزیع عمومی چنین مدل پرقدرتی میتواند خطرات فراوانی به همراه داشته باشد؛ بنابراین دسترسی به آن بر اساس قوانین سختگیرانهای مدیریت میشود. در حال حاضر تنها پژوهشگران تاییدشده، شرکتهای همکار و سازمانهای رسمی امنیت دیجیتال امکان استفاده از این ابزار را دارند.
ارائه این سیستم از طریق رابطهای برنامهنویسی یا همان APIهای ویژه صورت میگیرد. هر درخواستی که از طریق این درگاهها فرستاده شود، توسط ناظران هوشمند رصد خواهد شد. تیمهای مدافع و نهادهای امنیتی در اولویت دریافت خدمات این ابزار هستند تا توازن قوا میان مدافعان سیستمها و مهاجمان اینترنتی به سود امنیت عمومی حفظ شود. برنامهریزیهای آینده نیز متمرکز بر گسترش امن دسترسیها به مراکزی است که صلاحیت آنها در مدیریت دادههای حساس تایید شده باشد.
سوالات متداول
این مدل با هدف کشف آسیبپذیریهای پیچیده، ارزیابی رخنهها و نگارش پچهای دفاعی ساخته شده است.
عملکرد مدل با رشدی ۵۱ درصدی روبهرو شده و امتیاز آن از ۳۲.۱ درصد به ۴۸.۵ درصد ارتقا یافته است.
با بررسی کدهای مرورگر فایرفاکس، دهها باگ ناشناخته و آسیبپذیری سطح بالا شناسایی و اعتبارسنجی شد.
با تحلیل مداوم زنجیره تفکر و بررسی پرامپتها، فعالیتهای خارج از مجوز به شکل کامل مهار میشوند.
در حال حاضر دسترسی به این مدل تنها از طریق رابط برنامهنویسی ویژه برای پژوهشگران تاییدشده فراهم است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.