باجافزارها در کمین اطلاعات کسبوکارها؛ آیا بکاپهای شما واقعاً امن هستند؟
باجافزارها در کمین اطلاعات کسبوکارها؛ آیا بکاپهای شما واقعاً امن هستند؟ تصور اینکه فعال بودن یک اسکریپت روزانه پشتیبان گیری اطلاعات میتواند شرکت شما را نجات بدهد، بزرگترین تله امنیتی است. در حال حاضر، مهاجمان قبل از قفل کردن دیتابیس اصلی، مستقیماً سراغ مخ…
خلاصه تحلیلی خبر
باجافزارها در کمین اطلاعات کسبوکارها؛ آیا بکاپهای شما واقعاً امن هستند؟ تصور اینکه فعال بودن یک اسکریپت روزانه پشتیبان گیری اطلاعات میتواند شرکت شما را نجات بدهد، بزرگترین تله امنیتی است. در حال حاضر، مهاجمان قبل از قفل کردن دیتابیس اصلی، مستقیماً سراغ مخ…
موضوعات اصلی: پشتیبانی شبکه، فایروال، پشتیبان گیری، هوش مصنوعی، بکاپ، باج
باجافزارها در کمین اطلاعات کسبوکارها؛ آیا بکاپهای شما واقعاً امن هستند؟
تصور اینکه فعال بودن یک اسکریپت روزانه پشتیبان گیری اطلاعات میتواند شرکت شما را نجات بدهد، بزرگترین تله امنیتی است. در حال حاضر، مهاجمان قبل از قفل کردن دیتابیس اصلی، مستقیماً سراغ مخازن بکاپ میروند تا هرگونه شانس بازگشت را از بین ببرند. اگر معماری ذخیرهسازی شما ایزوله و تغییرناپذیر نباشد، داشتن فایلهای بکاپ تفاوتی با نداشتن آنها ندارد. در این راهنما، سازوکار نفوذ به مخازن را بررسی میکنیم و روشهای ساخت بکاپ امن و پیادهسازی اصولی امنیت بکاپ را برای حفاظت از اطلاعات سازمان آموزش میدهیم.
باج افزار ها چگونه بقای کسب و کار ها را تهدید میکنند؟
سازوکار حملات باج افزاری در سالهای اخیر تغییر کرده و از بدافزارهای ساده به پروژههای مهندسیشده برای تخریب تجاری تبدیل شده است. امروز دیگر با کدهای مخربی روبهرو نیستیم که صرفاً سیستم یک کارمند را بهشکل تصادفی درگیر کنند، بلکه نفوذگران مستقیماً هسته اصلی شبکه، دیتاسنترها و اعتبارنامههای مدیریتی را هدف میگیرند. در واقع اگر بپرسید باج افزار چیست و چرا تا این حد خطرناک شده، پاسخ در توانایی آن برای فلج کردن کامل فرایندهای مالی و ارتباطی شرکت نهفته است. زمانی که تمام دسترسیها مسدود میشود، سازمان عملاً به نقطه صفر عملیاتی میرسد و بدون یک استراتژی شفاف برای پیشگیری از حملات باج افزاری، ادامه بقای مجموعه ناممکن خواهد بود.
مسیرهای نفوذ و تحول حملات باج افزاری در سال 2026
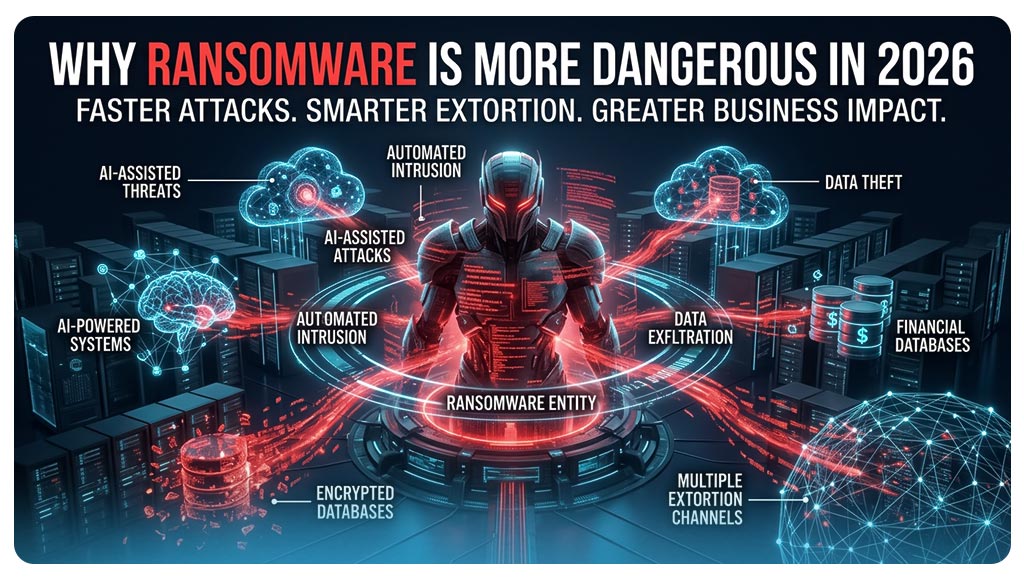
تغییر مسیر نفوذ بدافزارها در دیتاسنترها نشان میدهد که حملات سایبری در سال 2026 تمرکز ویژهای روی حسابهای با دسترسی بالا و لایههای مجازیسازی دارند. مجرمان با استفاده از ابزارهای خودکار، ابتدا ساختار اکتیودایرکتوری را شناسایی میکنند تا بتوانند مسیر توزیع باج افزار رمزگذار را در سرتاسر شبکه هموار سازند. اصلیترین راههای ورود شامل موارد زیر است
- سرقت هویتهای دسترسی بالانفوذگران با بهدستآوردن نام کاربری و رمزهای عبور معتبر، فایروالها و لایههای بیرونی را بدون ایجاد هشدار پشت سر میگذارند.
- فیشینگ هدفمند به کمک هوش مصنوعیکارمندان و مدیران ایمیلهایی دریافت میکنند که لحن و ساختار آنها کاملاً شبیه نامههای رسمی شرکت است و همین موضوع شناسایی پیوستهای مخرب را دشوار میکند.
- سوءاستفاده از پورتهای باز مدیریتیاستفاده از اتصالات ناامن ریموت دسکتاپ نظیر RDP و آسیبپذیریهای وصلهنشده روی فایروالها، درگاههای ورودی ایدئالی برای ورود باج افزار به شمار میروند.
طبق گزارش رسمی سوفوس تحت عنوان The State of Ransomware 2026، بیش از ۷۹ درصد رخدادهای امنیتی از طریق اعتبارنامهها و هویتهای سرقتشده رقم خوردهاند و در ۵۶ درصد موارد، حملات باج افزاری به رمزگذاری موفق فایلهای حساس منجر شدهاند.
ازسویدیگر، پدیده اخاذی دوگانه یا Double Extortion به یک تهدید همهگیر تبدیل شده است. مهاجمان پیش از آنکه دیسکها را قفل کنند، حجم بالایی از فایلهای مالی، اسناد قراردادها و مشخصات مشتریان را سرقت میکنند تا اگر سازمان با اتکا به نسخههای پشتیبان از پرداخت پول امتناع کرد، با تهدید به انتشار اسناد تجاری باجخواهی را ادامه دهند. در چنین وضعیتی، مقابله با باج افزار نیازمند کنترل دقیق خروج ترافیک و مراقبت مستمر از دادههای حیاتی است.
چرا شرکتهای دارای بکاپ هم تسلیم باج افزار میشوند؟
دلیل اصلی آسیبپذیری مجموعههایی که برنامه منظم برای پشتیبان گیری اطلاعات دارند، حضور نامرئی و طولانیمدت مهاجمان در شبکه است. هکرها پس از ورود، بلافاصله فایلها را رمزگذاری نمیکنند، بلکه براساس شاخص Dwell Time، روزها یا ماهها در سیستم باقی میمانند تا معماری شبکه را نقشه برداری کنند. در این مدت، آنها تمام مخازن ذخیرهسازی، پورتهای سرور و نرمافزارهای مدیریتی را پیدا میکنند تا در زمان مناسب، امنیت بکاپ را بهطور کامل خنثی کنند.
شکست مخازن پشتیبان معمولاً به دلایل زیر رخ میدهد
- استفاده از هویتهای اشتراکی ادمینزمانی که رمز عبور سرور پروداکشن با رمز سرور ذخیرهساز یکسان باشد، مهاجم با یک کلید به هر دو محیط دسترسی پیدا میکند.
- اتصال دائمی مخازن به شبکهذخیرهسازهایی که روی همان سابنت محلی قرار دارند و پورتهای اشتراکگذاری آنها باز است، اولین قربانیان باج افزار به شمار میروند.
- فقدان مکانیزم قفل تغییرناپذیریاستفاده از درایوهای معمولی که اجازه پاک کردن یا رونویسی فایلها را بهراحتی صادر میکنند، راه را برای نابودی بکاپ باز میگذارد.
نفوذگران حرفهای پیش از شروع رمزگذاری، با اجرای اسکریپتهای سیستمی ابتدا سرویسهای بکاپ سرور را متوقف کرده و تمامی نسخههای سایه یا Shadow Copies را پاک میکنند. طبق گزارش بررسی اثرات بکاپهای آسیبدیده شرکت سوفوس، ۹۴ درصد شرکتهای هدف تایید کردهاند که هکرها ابتدا تلاش کردهاند مخازن بکاپ اطلاعات سازمانی را تخریب کنند تا قربانی راهی جز باج دادن نداشته باشد. بنابراین، داشتن فایل کپی روی سرور، بدون رعایت پروتکلهای جداسازی، ابداً بهمعنی داشتن یک بکاپ امن نیست.
چگونه یک سیستم بکاپ امن و مقاوم در برابر باج افزار ایجاد کنیم؟
برای ایجاد مصونیت واقعی در برابر باج افزار رمزگذار، نباید به تنظیمات پیشفرض یا ابزارهای عمومی بسنده کرد. ایجاد امنیت اطلاعات کسب و کار نیازمند بازطراحی ساختار شبکه، جداسازی سختافزاری و پیادهسازی سازوکارهایی است که حتی در صورت نفوذ کامل به سرورها، اجازه تغییر دیتای ذخیرهشده را ندهند.
تفاوت بکاپ سنتی با بکاپ آفلاین و تغییرناپذیر (Immutable Backup)
بکاپهای سنتی معمولاً روی دیسکهای آنلاین تحت عنوان Hot Storage ذخیره میشوند که همیشه در بستر شبکه در دسترس هستند. بزرگترین ایراد این روش این است که اگر نفوذگر دسترسی ادمین شبکه را به دست آورد، میتواند تمامی این نسخهها را ظرف چند دقیقه پاک یا رمزگذاری کند. برای مقابله با باج افزار و جلوگیری از این سناریو، دو راهکار اساسی وجود دارد
- بکاپ آفلاین یا Air Gappedدر این رویکرد، رسانه ذخیرهسازی پس از ثبت دیتا بهطور فیزیکی از برق و شبکه جدا میشود تا هیچ مسیر ارتباط الکترونیکی با سرورها باقی نماند.
- بکاپ غیرقابلتغییر یا Immutable Backupاین فناوری بر پایه استاندارد WORM پیادهسازی میشود که مخفف عبارت Write Once, Read Many است. در این شیوه، دادهها روی دیسک نوشته شده و برای یک دوره زمانی معین قفل میشوند؛ در این مدت حتی بالاترین سطح دسترسی سیستمی یا کاربر Root نیز قادر به حذف، تغییر نام یا رمزگذاری مجدد آن فایلها نخواهد بود.
تکیه بر فضاهایی مثل بکاپ ابری یا هارد دیسکهای محلی بدون فعالسازی قفلهای نرمافزاری و سختافزاری، آسیبپذیری شدیدی ایجاد میکند و استاندارد یک بکاپ امن را تامین نخواهد کرد.
اجرای گامبهگام استراتژی 3-2-1-1-0 در معماری پشتیبانگیری
راهنمای مهندسی شرکت Veeam برای حفاظت از اطلاعات سازمان، استاندارد ۳-۲-۱-۱-۰ را بهعنوان کاملترین چارچوب پدافندی معرفی میکند. این فرمول عملیاتی به شرح زیر اجرا میشود
- نگهداری ۳ نسخه از دادههاهمیشه باید یک نسخه عملیاتی در حال کار و دو نسخه پشتیبان مجزا در اختیار داشته باشید.
- ذخیره روی ۲ نوع رسانه مختلفدادهها را نباید فقط روی یک مدل فناوری نگه داشت؛ برای نمونه میتوان از ترکیب هارد دیسکهای پرسرعت و استوریجهای مبتنی بر آبجکت استفاده کرد.
- انتقال ۱ نسخه به خارج از سازمانیک نسخه پشتیبان باید در دیتاسنتری متفاوت به شکل Offsite نگهداری شود تا در صورت خرابی فیزیکی یا بلایای طبیعی، داده حفظ شود.
- تخصیص ۱ نسخه بهصورت ایزولهحداقل یکی از نسخهها باید به شکل بکاپ آفلاین یا بکاپ غیرقابلتغییر پیکربندی شود تا دسترسی بدافزارها به آن غیرممکن باشد.
- رسیدن به ۰ خطای ریکاوریبا اجرای آزمونهای سلامت خودکار در دورههای منظم، باید مطمئن شد فایلها بدون نقص بازیابی میشوند.
بهعنوان مثال، شرکتی با پایگاه داده مالی حساس، دیتای اصلی را روی سرور فعال نگه میدارد، نسخه دوم را برای دسترسی سریع روی استوریج لوکال ذخیره میکند و نسخه سوم را به بکاپ ابری انتقال میدهد که در آن قفل تغییرناپذیری فعال است. در این حالت، اگر حملات باج افزاری کل شبکه را از کار بیندازند، نسخه خارج از سازمان دستنخورده باقی میماند و امنیت بکاپ تضمین میشود.
تدابیر حیاتی برای جلوگیری از آلودگی مخازن پشتیبان
اعمال چند لایه کنترلی بر روی سیستمعامل و تجهیزات شبکه، ریسک سرایت بدافزار به مخازن دیتای تجاری را از بین میبرد
- تفکیک کامل هویتهای کاربریحسابهای کاربری فعال روی شبکه و دامین اصلی نباید هیچ مجوزی برای مدیریت نرمافزار و استوریج بکاپ سرور داشته باشند.
- احراز هویت چندعاملی مقاومفعالسازی ورود دو مرحلهای یا MFA مبتنی بر کلیدهای امنیتی برای دسترسی به پنلهای پشتیبان گیری اطلاعات، جلوی سرقت هویت را میگیرد.
- استقرار ابزارهای تشخیص رفتار یا EDR و XDRاین نرمافزارها رفتار پروسسها را زیر نظر میگیرند و به محض مشاهده تلاش برای رمزگذاری یا پاکسازی بکاپ اطلاعات سازمانی، ارتباط سامانه را قطع میکنند.
- ایزوله کردن شبکه با سابنت مستقلانتقال ترافیک بکاپ به یک VLAN جداگانه و مسدودسازی پورتهای پرخطر مانند SMB از سمت اینترنت، مانع انتشار باج افزار در لایههای مختلف میشود.
مقایسه بکاپ ابری و نگهداری نسخه پشتیبان روی سرور اختصاصی مجزا
انتخاب بستر مناسب برای بکاپ اطلاعات سازمانی نیازمند ارزیابی واقعبینانه فاکتورهای سرعت، کنترل و هزینههاست. جدول زیر تفاوتهای کلیدی میان این دو محیط را نشان میدهد
| شاخص ارزیابی | بکاپ ابری (Cloud Storage) | سرور اختصاصی مجزا |
| سرعت بازیابی دادهها | وابسته به پهنای باند و تاخیر اینترنت، زمانبر در حجمهای ترابایتی | بسیار سریع به دلیل اتصال مستقیم شبکه داخلی و پورتهای پرسرعت دیتاسنتر |
| میزان مقاومت در برابر باج افزار | بالا از طریق سازوکار ذاتی Object Lock و ساختارهای تغییرناپذیر | وابسته به اجرای دقیق ایزولاسیون شبکه و پیکربندی سیستمعامل توسط ادمین |
| حاکمیت و نظارت بر داده | به اشتراک گذاشته شده با ارائهدهنده سرویس ابری | کنترل کامل روی تنظیمات سیستمعامل، فایروالها و کلیه دسترسیها |
| هزینههای انتقال داده حجیم | وجود هزینههای ترافیک خروجی یا Egress در زمان بازگردانی سریع دیتابیس | پرداخت هزینه ثابت و بدون جریمه یا هزینه اضافی ترافیکی در بحرانها |
براساس این مقایسه، مناسبترین سناریو استفاده از مدل ترکیبی است؛ یعنی سازمانها باید از سرور فیزیکی مستقل برای ریکاوری سریع محلی و کاهش زمان خواب استفاده کنند و یک نسخه دیگر را درون بکاپ ابری با قفل زماندار قرار دهند تا لایه دفاعی کاملی برای امنیت بکاپ شکل بگیرد.
پس از حمله باج افزاری چگونه اطلاعات کسب و کار را بازیابی کنیم؟
در دقایق اولیه پس از وقوع حمله، سردرگمی پرسنل میتواند ضربه نهایی را به ساختار فنی وارد کند. آغاز عجولانه بازیابی اطلاعات پس از حمله سایبری روی شبکهای که هنوز اسکریپتهای مخرب در آن پنهان هستند، باعث آلودگی مجدد فایلهای سالم و سوختن فرصت بازگشت میشود.
گامهای حیاتی واکنش به حادثه و ایزولهسازی پیش از بازیابی
اقدامات مرحلهبهمرحله به تیم فنی اجازه میدهد شرایط را مهار کند و فرایند بازیابی اطلاعات پس از حمله سایبری را با موفقیت پیش ببرد
- جداسازی فوری ارتباطات شبکهکابلهای شبکه متصل به سوئیچها را جدا کرده و دسترسیهای بیسیم را ببندید؛ توجه داشته باشید که سرورهای روشن نباید خاموش شوند تا اطلاعات حساس حافظه RAM برای تحلیل تیم امنیت حفظ شود.
- بررسی ردپای نفوذ و شناسایی نوع باج افزارحسابهای کاربری آلودهشده، پورتهای نفوذیافته و نوع دقیق بدافزار را مشخص کنید تا دامنه خسارت تعیین شود.
- آزمایش نسخههای پشتیبان در محیط ایزوله (Sandbox)فایلهای بکاپ سرور را قبل از اتصال به شبکه اصلی، درون یک فضای بسته بازگردانی کرده و سلامت و پاک بودن ساختار دیتابیس را ارزیابی کنید.
- تغییر تمام هویتها و ارتقای امنیت سرورتمامی رمزهای عبور، کلیدهای ارتباطی API و گواهیهای دیجیتال را عوض کنید تا نفوذگر امکان بازگشت به سیستم را پیدا نکند.
نقش شاخصهای RPO و RTO در تعیین استراتژی تداوم کسب و کار
برنامهریزی برای پشتیبان گیری اطلاعات نیازمند تعیین دقیق دو شاخص استاندارد تداوم تجارت است
- شاخص RPO یا Recovery Point Objectiveبیانگر حداکثر فاصله زمانی قابلتحمل برای از دست رفتن دادههاست؛ یعنی بین دو نوبت ثبت بکاپ چقدر اطلاعات تولید شده که نبودشان به کسب و کار آسیب جبرانناپذیر نزند.
- شاخص RTO یا Recovery Time Objectiveحداکثر زمانی است که سازمان تاب میآورد سامانههایش از دسترس خارج باشند تا فرایند بازیابی اطلاعات پس از حمله سایبری پایان یابد.
فرض کنید یک فروشگاه آنلاین با گردش تراکنش بالا، شاخص RPO را یک ساعت و شاخص RTO را دو ساعت تعیین کرده باشد. در این شرایط، برنامه پشتیبان گیری اطلاعات باید به گونهای باشد که فاصله بین ذخیرهسازیها از ۶۰ دقیقه بیشتر نشود؛ همچنین سختافزارها و پهنای باند باید توانایی بارگذاری دیتابیس و اجرای سرویسها را در کمتر از ۱۲۰ دقیقه داشته باشند تا تداوم کار حفظ شود.
نقش سرور اختصاصی در تفکیک زیرساخت و حفاظت از اطلاعات
هاستهای اشتراکی و سرورهای ابری عمومی به دلیل اشتراک منابع با سایر کاربران و عدم امکان تغییرات عمیق در لایه سختافزار، زیرساخت امنی برای حفاظت از اطلاعات سازمان در برابر تهدیدات پیشرفته به حساب نمیآیند. کنترل امنیت یک فرایند پیوسته است و ایجاد جداسازی فیزیکی و منطقی تنها در محیطهایی با اختیارات مدیریتی تام میسر میشود.
به کارگیری یکسرور اختصاصی با امنیت بالابه مدیران شبکه اجازه میدهد تا امنیت سرور را در بالاترین سطح پیاده کنند، پورتهای ارتباطی را ببندند، فایروالهای سختافزاری اختصاصی مستقر کنند و محیط نگهداری مخازن بکاپ را از بستر پردازشی روزمره جدا سازند. این سطح از تفکیک فیزیکی و کنترل دسترسی، ریسک گسترش حملات باج افزاری را مهار کرده و شرایط مناسبی برای یک بکاپ امن و مطمئن فراهم میآورد.
چکلیست سنجش تابآوری سیستم بکاپ کسب و کار
برای سنجش دقیق آمادگی سازمان در برابر تهدیدات سایبری، وضعیت زیرساخت خود را با ۸ پرسش زیر ارزیابی کنید
- آیا حداقل یک نسخه از فایلهای حیاتی شرکت روی یک بکاپ غیرقابلتغییر یا مخزن آفلاین قرار دارد؟
- آیا دسترسیهای مدیریتی به استوریج بکاپ بهطور کامل از اعتبارنامههای ادمین ویندوز یا لینوکس جدا شده است؟
- آیا ورود به سامانههای پشتیبان گیری اطلاعات نیازمند احراز هویت چندعاملی مقاوم است؟
- آیا طی ۳۰ روز گذشته، تست واقعی بازگردانی دیتابیس در محیط آزمایشی با موفقیت انجام گرفته است؟
- آیا شاخصهای RPO و RTO برای تمامی دادههای کلیدی تدوین شده و تجهیزات فعلی پاسخگوی آن هستند؟
- آیا مخازن بکاپ سرور از طریق VLAN و سابنت مستقل از سایر بخشهای شبکه جدا شدهاند؟
- آیا سیستمهای امنیتی شرکت توانایی تشخیص تغییر حجمهای مشکوک و ناگهانی ناشی از فعالیت باج افزار رمزگذار را دارند؟
- آیا در صورت سوختن یا رمزگذاری کامل دیتاسنتر، مراحل بازیابی سامانهها روی مستندات کاغذی در خارج از شبکه موجود است؟
حفاظت از امنیت اطلاعات کسب و کار یک وضعیت ثابت یا پروژه مقطعی نیست، بلکه فرایندی مداوم از بهروزرسانی زیرساخت، تست سناریوهای بازگردانی داده و پایبندی به سیاست عدم اعتماد مطلق در شبکه به شمار میرود. بقای دیجیتال سازمان به این وابسته است که مخازن ذخیرهسازی شما ایزوله، تغییرناپذیر و آماده بهرهبرداری سریع در شرایط بحرانی باشند.
سخن پایانی
مهار باج افزار با داشتن بکاپ معمولی ممکن نیست؛ مهاجمان ابتدا مخازن متصل به شبکه را نابود میکنند. تداوم کسب و کار تنها با اجرای معماری ۳-۲-۱-۱-۰، جداسازی سرورها، بکاپ غیرقابلتغییر و تست مداوم بازیابی تضمین میشود. امنیت فرایندی پیوسته است؛ با تفکیک دسترسیها و ایزولهسازی زیرساخت، راه نفوذ را پیش از وقوع بحران ببندید تا دادههای سازمان هرگز از دست نروند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.