صحبتهای میروسلاو ماج (Miroslaw Maj) در مورد امنیت سایبری - XNET | اخبار مقالات امنیت سایبری
به خاطر داشته باشید که مشابه بقیه موارد، امنیت سایبری نیز وابسته به پارامترهای فرهنگی و محیطی است. استراتژیها، ابزارها و تکنیکها برای مبارزه با مشکلات امنیتی، به افرادی که آن را پیاده میکنند و یا از آن استفاده میکنند بستگی دارند. با وجود انبوه اخطار و تحقی…
خلاصه تحلیلی خبر
به خاطر داشته باشید که مشابه بقیه موارد، امنیت سایبری نیز وابسته به پارامترهای فرهنگی و محیطی است. استراتژیها، ابزارها و تکنیکها برای مبارزه با مشکلات امنیتی، به افرادی که آن را پیاده میکنند و یا از آن استفاده میکنند بستگی دارند. با وجود انبوه اخطار و تحقی…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، سایبری، امنیت، امنیتی، آنها
به خاطر داشته باشید که مشابه بقیه موارد، امنیت سایبری نیز وابسته به پارامترهای فرهنگی و محیطی است. استراتژیها، ابزارها و تکنیکها برای مبارزه با مشکلات امنیتی، به افرادی که آن را پیاده میکنند و یا از آن استفاده میکنند بستگی دارند.
- با وجود انبوه اخطار و تحقیقاتی که موجود است، هنوز کارهای بسیار زیادی برای مبارزه با تهدیدات امنیتی و تسکین حملات سایبری لازم است.
اگر میگوییم که امنیت، یک فرایند مداوم است، اشتباه نمیکنیم!
ما همواره در حال پیدا کردنبهترین روشها برای مبارزه با چالشهای امنیتیکمپانیهای بزرگ و کوچک هستیم.
یکی از این روشها استفاده از تجربیات افراد باتجربه و حرفهای در این زمینه است، یعنی آن دسته از افرادی که تجربیات زیادی در محیطهای متفاوت امنیتی کسب کردهاند.
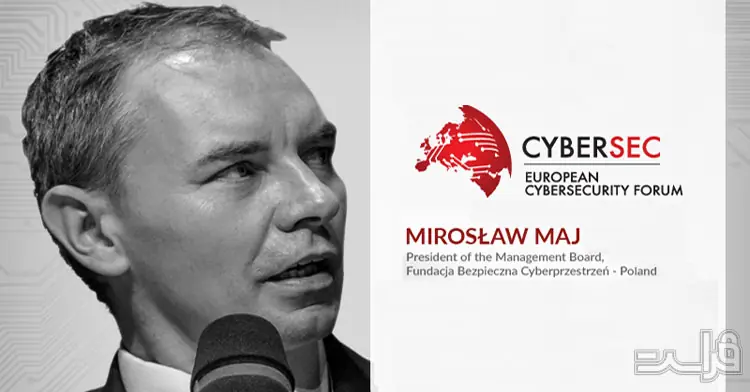
آقای “میروسلاو ماج” از این دست افراد است، او معاون کمپانیCYBERSEC(CYBERSEC Organizing Committee) و رئیسCybersecurity Foundationدر لهستان میباشد.
ما با آقای ماج درباره امنیت سایبری در اروپا و معیارهای امنیتیای که با وجود اهمیت نسبی، نادیده گرفته میشوند صحبتی داشتهایم.
آقای ماج بر یک نکته، تأکید جدی داشتند: و آنهم، این بود که همه ما برای کنترل یک حمله سایبری باید آماده باشیم. نه برای یک حمله احتمالی بلکه برای یک حمله واقعی!
اکنون به بررسی نظرات آقای ماج میپردازیم
- بخش امنیتی اروپا چه تفاوتی با آمریکا و آسیا دارد؟
- آیا تفاوت جدیای وجود دارد؟
- چرا فکر میکنید که چنین تفاوتهایی در کل وجود دارند یا ندارند؟
میروسلاو ماجبه عقیده من، بازار اروپا چیزی بین بازار آمریکا و آسیا است.
در آسیا محصولات امنیتی متنوعی از سرتاسر جهان وجود دارد. از طرف دیگر بازار آمریکا بر اساس محصولات و سرویسهای محلی، کمی تخصصیتر و بستهتر است. کمپانیهای آمریکایی برای ارسال محصولاتشان به سراسر جهان، بسیار فعال هستند.
به نظر من این موضوع، نتیجه قدرت امنیت سایبری کمپانیهای آمریکایی است. در اروپا نیز این موضوع وجود دارد که برخی از کمپانیها محصولاتشان را به بازار معرفی میکنند. انگلیس یکی از بهترین مثالها در این زمینه است. امیدوارم که لهستان نیز وارد این مقوله شود، زیرا پتانسیل بالقوهای در این بخش از خود نشان داده است.
میروسلاو ماج: به عقیده من، فکر کردن درباره روند رسیدگی به رویدادها در آینده جهت کنترل آنها بسیار مهم است.
سالهاست که با جنبه پیشگیرانه امنیت سایبری آشنا شدهایم، امامدیریت بحران نیز در هنگام وقوع حادثهخود جنبه مهمی برای پیشرفت در زمینه بهبود امنیت سایبری محسوب میشود.
در زمینه برنامهریزی دفاعی علیه مجرمین سایبری، کمپانیها باید نحوه عکسالعمل و مقابله با حمله را یافته و برنامهریزی کنند. آیا آنها قادر به مدیریت همه موضوعات مرتبط با حوادث هستند؟
برای مثال؛ یک بانک را در نظر بگیرید، تا چه حد این بانک میتواند عکسالعملی مؤثر در مقابله با یک حادثه فیشینگ داشته باشد، در زمان از دسترس خارج شدن یک سرور به دلیل بروز حمله، چه اقدام مؤثری میتواند انجام دهد و…
در واقع؛ در چنین مواقعی هر کمپانی نیازمند دریافت حمایت و پشتیبانی از جانب دیگر کمپانیها است. به این معنی که آنها باید ارتباطاتشان را با ارائهدهندگآنهاست و ISPها بهبود ببخشند و همینطور پشتیبانیهایی از کمپانیهای پیشرفته مدیریت بحران مثل CERT دریافت کنند.
میروسلاو ماجهشیاری در زمینه امنیت، رو به رشد است اما به این معنی نیست که کار تمام شده است.
بلکه باید آن را بهبود بخشید و مدیریت کرد. 5 سال پیش تصمیم گرفتیم که کمپانیCybersecurity Foundationرا توسعه دهیم و با هر دو بخش -خصوصی و عمومی- برای افزایش آگاهی و هشیاری افراد، کار کنیم.
بعد از کار کردن به مدت 20 سال در این زمینه، متوجه شدم که بهترین راه برای ایجاد آگاهی، تلفیق پروسههای امنیتی با مجموعهای از اقدامات عملی است.
یک مثال مناسب دراین باره تمرینات سایبری در سطح جهانی بود که در سال 2012 شروع کردیمCyber-EXE Poland. تا به اینجای کار، آن را در 3 بخش اساسی شامل انرژی، بانکداری و ارتباطات سازماندهی کردهایم.
این تمرینات، تجربههایی عالی برای ایجاد آگاهی و هشیاری هستند و ما درک همه این مفاهیم را برای افزایش آگاهی شما در حوزههای امنیتی، توصیه میکنیم. همینطور تمرینات ما برای رسانهها بسیار جالب بود که آنها را نیز در زمینه امنیت سایبری، بسیار علاقهمند کرد.
اخیراً متوجه شدیم که تجربیات بدست آمده از Cyber-EXE Poland، در مقدمات المپیک 2020 توکیو مورد استفاده قرار گرفته است.
میروسلاو ماجبهتر است که سؤال را در دو سطح پاسخ دهیم: چالش برای خود کمپانیها و برای مجموعه کمپانیها.
مورد اول، گزینهای است که در بالاتر توضیح دادم؛نبود استراتژی و مهارت برای داشتن یک مدیریت بحران مؤثر.همه، این حقیقت را میدانند که “نمیتوانند 100 درصد امن باشند”، اما تنها عده کمی راهکارش را میدانند. به عنوان مثال یکی از این راهکارها این است کهشما باید سازمان و یا تشکیلاتتان را برای رویارویی به یک رخنه موفق، آماده کنیدکه متاسفانهدیر یا زود اتفاق خواهد افتاد.
اگر چالش “مجموعه کمپانیها” را موردبحث قرار دهیم، نتیجه میگیریم که در حقیقت چالش، “بهاشتراکگذاری اطلاعات عملی مؤثر“است. این لغت کمی عجیب است اما چنین چیزی کاملاً ممکن است.
اما باید بدانیم که چرا ما برای این کار موفق نیستیم؟
به نظر من، بسیاری از ما معتقدیم که این موضوع به خودی خود اتفاق میافتد ولی در حقیقت اینطور نیست و باید پشتیبانیهایی صورت گیرند. طبق تجربیات شخصیام، کار به اشتراکگذاری اطلاعات، تنها توسط فردی که مسئول این کار باشد صورت میگیرد، در واقعفردی که مسئول تسهیل به اشتراکگذاری اطلاعات باشد.در حقیقت فردی که میداند آن کار را چگونه بهصورت سازمانی و فنی انجام دهد. مطالعه مفاهیمISAC(Information Sharing and Analysis Center)وCERT(برای بانکداری و بخشهای مهم زیرساختی) در حوزه اشتراک اطلاعات، بسیار مفید هستند.
میروسلاو ماجتاریخ نشان میدهد که ما به عنوان متخصصین امنیتی برای پیشبینی آینده ناتوانیم!
ما نمیتوانیم پیشبینی کنیم که چه اتفاقی خواهد افتاد، مثل کرم کامپیوتری stuxnet که یک تهدید واقعی برای زیرساختهای حیاتی بود. گاهی اوقات هم موضوعی را بیشازحدی که هست پیشبینی میکنیم؛ برای مثال در دهههای اخیر، همه سونامیای از تهدیدات را برای موبایل پیشبینی میکردند، در حالیکه تنها تهدیدات معدودی خود را نشان دادند.
اما به این معنی نیست که احتمالات را در نظر نگیریم؛ با در نظر گرفتن تمامی این موارد، احتمالات، ابزار آگاهی بسیار جذابی هستند. بنابراین در زمینه اکوسیستم دولتی و خصوصی اقدام میکنیم، من معتقدم که دامنه پیشروی تهدیدات، به مهارت مجرمین سایبری وابسته است. این موضوع، منجر به تنشهای بیشتر و بیشتر میان ایالتها و تحمیل ضرر و زیانهای اقتصادی بیشتر بر آنها خواهد شد.
پاسخ به این سؤال که چگونه از خودمان در برابر تهدیدات سایبری محافظت کنیم، چندان هم ساده نیست. ارائه پیشنهادها بهتنهایی نمیتوانند برای حفاظت، کافی باشند.فهم پروسه چگونگی مدیریت آن، مهمتر است.اگر با این روش موافق باشیم، نتیجه میگیریم که چیز جدیدی وجود ندارد؛ این یک راهکار قدیمی و مناسب برای مدیریت خطر است.
از نظر بازیگران؛ ما دو اجتماع داریم. چیزی که اهمیت دارد این است که باید دو بخش عمومی و خصوصی در این پروسه با هم همکاری کنند.
در پایان نباید از حقایق، چشمپوشی کنیم، این کار نیازمند صرف هزینه است.
به بودجهای که آمریکا، انگلیس و برخی دیگر کشورها برای امنیت سایبری صرف کردهاند، نگاه کنید. آنها متوجه این قضیه هستند.
در حقیقت این جنبهها یکی از اصلیترین تاپیکهای انجمنCYBERSECخواهند بود که امسال در کراکو (Krako)، لهستان برگزار میشود. محلی که متخصصین امنیتی، مراسمی برگزار میکنند و سعی به پیدا کردن نحوه مدیریت همه این موارد میکنند.
سخنرانان از بخشهای مختلف و کشورهای زیادی دانش خود را به اشتراک میگذارند. برگزار کنندگان این گردهمایی، هدف از این تجمع را پیدا کردن نتایج و ارائه گامهای عملی برای رفع تهدیدات سایبری میدانند.
میروسلاو ماجمن متخصص امنیت نرمافزاری نیستم، اما رابطه بین تعداد خطوط کد و باگهای آن را میدانم. البته این مقادیر متفاوت هستند، اما به مقدار کیفیت و امنیتی که توسعهدهندگان برای نرمافزارشان در نظر میگیرند، بستگی دارند.
هر چیزی که اطراف ما است، در حال دیجیتالی شدن است (یا اصطلاحاً برنامهنویسی شده است)، بنابراین به خاطر سپردن و به کار بردن تحقیقات و استانداردها برای توسعه کدهای امن، مهم و مهمتر میشود. مثالی از این تحقیقاتSEI CERT Coding Standardsاست که در دانشگاه Carnegie Mellon در پیتس بورگ، به عمل آمده است.
میروسلاو ماجبه آنها پیشنهاد میدهم که با CIO هایشان (مسئول IT) صحبت کنند، چون آنها واقعاً میدانند که حملات دیداس(DDOS) و (APT (Advanced Persistent Threatچقدر خطرناک هستند.
اگر چنین افرادی دارند، باید از آنها بپرسند که چگونه از لو رفتن دادهها از کامپیوترهای مهم، شامل موبایل مدیرعامل، یا سرویسهای آنلاین جلوگیری کنند.
DDOS و APT به عنوان موفق ترین حملات در تمامی زمینههای امنیتی هستند؛ محرمانگی، جامعیت و دسترسی به اطلاعات شاهرگهای حیاتی هستند که از دست دادن یکی از آنها برای کمپانیها بسیار خطرناک و مرگآور است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.