راهنمای انتخاب و پیادهسازی امنیت ایمیل سازمانی با Kaspersky Secure Mail Gateway
ایمیلی به واحد مالی میرسد، نام ارسال کننده، آشناست. متن به یک سفارش جاری اشاره میکند و درخواستی ساده به نظر میرسد؛ «لطفاً پرداخت این فاکتور را به شماره حساب جدید انجام دهید.». پیام نه فایل اجرایی دارد و نه الزاماً لینکی مشکوک. اما درخواست اگر جعلی باشد، خس…
خلاصه تحلیلی خبر
ایمیلی به واحد مالی میرسد، نام ارسال کننده، آشناست. متن به یک سفارش جاری اشاره میکند و درخواستی ساده به نظر میرسد؛ «لطفاً پرداخت این فاکتور را به شماره حساب جدید انجام دهید.». پیام نه فایل اجرایی دارد و نه الزاماً لینکی مشکوک. اما درخواست اگر جعلی باشد، خس…
موضوعات اصلی: پشتیبانی شبکه، بررسی، ایمیل، میکند، کند، سازمان
برای سازمانی که از میلسرور داخلی، Microsoft Exchange یا زیرساخت ترکیبی استفاده میکند، پرسش اصلی این است: پیش از آنکه یک ایمیل به تصمیم کاربر تبدیل شود، چه کنترلهایی روی آن اعمال شده است؟
Kaspersky Secure Mail Gatewayیا KSMG یکی از راهکارهایی است که میتوان برای پاسخ به این نیاز ارزیابی کرد. اما ارزش آن زمانی مشخص میشود که قابلیتهای محصول با مسیر واقعی ایمیل، تهدیدهای محتمل و فرآیندهای کاری سازمان تطبیق داده شوند.
سه سناریویی که نیازهای امنیت ایمیل را مشخص میکنند
پیش از بررسی مشخصات فنی، بهتر است ببینیم سازمان قرار است کدام ریسکها را کنترل کند.
سناریوی اول: سرقت اطلاعات ورود
کاربر پیامی با مضمون پایان اعتبار رمز عبور دریافت میکند. لینک داخل پیام او را به صفحهای شبیه سامانه سازمان میبرد و اطلاعات ورودش را بدست میآورد. در اینجا، بررسی پیوست بهتنهایی کافی نیست، مقصد لینک و نشانههای فیشینگ نیز اهمیت دارند.
سناریوی دوم: انتقال فیشینگ به تلفن
ایمیل از کاربر میخواهد برای مشاهده سند یا تأیید حساب، یک QR Code را اسکن کند. کاربر ادامه فرآیند را روی تلفن همراه انجام میدهد، دستگاهی که ممکن است تحت مدیریت امنیتی سازمان نباشد. در این حالت، بررسی لینک پنهانشده در تصویر پیش از تحویل پیام، اهمیت پیدا میکند.
سناریوی سوم: سوءاستفاده از اعتماد تجاری
مهاجم با جعل هویت مدیر یا شریک تجاری، درخواست پرداخت یا ارسال اطلاعات محرمانه میکند. این همان منطق حملات Business Email Compromise یا BEC است: استفاده از اعتماد و فرآیند کاری برای رسیدن به هدف، حتی بدون بدافزار.
این سه سناریو نشان میدهند یک راهکار امنیت ایمیل باید فراتر از فیلتر کردن هرزنامه ها عمل کند.
جایگاهKSMGدر زیرساخت ایمیل سازمان
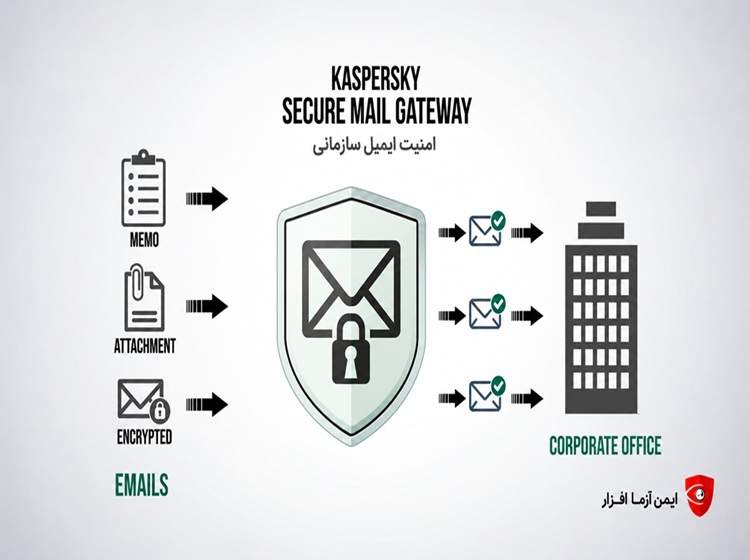
Kaspersky Secure Mail Gateway یک راهکار امنیت ایمیل است که میتواند در مسیر تبادل پیام قرار بگیرد و ایمیلهای ورودی و خروجی را از نظر بدافزار، هرزنامه، فیشینگ و قواعد محتوایی بررسی کند. امکان استقرار کلاستری نیز برای تطبیق ظرفیت با حجم ترافیک در مستندات محصول پیشبینی شده است
در معماریهای متداول، جریان ورودی به شکل زیر انجام میشود
در این راهکار، می توان برای ایمیل خروجی نیز مسیر ارسال را منوط به عبور از KSMG تعیین کرد. در سازمانهایی که همزمان از میلسرور داخلی و سرویس ابری استفاده میکند (محیطهای Hybrid)، طراحی باید مسیرهای تبادل بین زیرساخت داخلی و سرویس ابری، کانکتورها و ارسالهای مستقیم سامانهها را هم بررسی کند. صرف نصب محصول، به معنای پوشش همه جریانهای ایمیل نیست.
کاهش جعل دامنه با احراز هویت فرستنده
نامی که کاربر در صندوق ایمیل میبیند، بهتنهایی اثباتکننده هویت فرستنده نیست. برای بررسی معتبر بودن ارسال از طرف یک دامنه، سازوکارهایی مانند SPF، DKIM و DMARC به کار میروند.
KSMG از این سازوکارها پشتیبانی میکند. کسپرسکی همچنین بررسی همخوانی آدرسهای فرستنده و کنترلهای ضد جعل را در مجموعه حفاظت ایمیل خود دارد. این امکانات به کاهش ریسک جعل فرستنده و برخی سناریوهای BEC کمک میکنند.
البته صرف معتبر بودن احراز هویت دامنه، اعتبار درخواست را تضمین نخواهد کرد. یه عنوان مثال، پیامی که از حساب واقعیِ سرقت شده از یک تأمینکننده ارسال شده باشد، همچنان یک درخواست پرداخت جعلی محسوب می شود.
برای واحد مالی، کنترل فنی باید با یک قاعده عملیاتی همراه شود: تغییر شماره حساب یا درخواست پرداخت غیرمعمول، از طریق یک کانال مستقل و اطلاعات تماس از پیش تأییدشده بررسی شود.
فیشینگ باQR Code
QR Code ذاتاً مخرب نیست، اما خطر زمانی ایجاد میشود که کاربر را به مقصدی برای سرقت اطلاعات یا توزیع بدافزار هدایت کند. در مستندات KSMG 3.0، قابلیت استخراج و بررسی لینکهای داخل QR Code برای قالبهای پشتیبانیشده، از جمله PNG، JPEG، GIF و PDF توضیح داده شده است. لینک استخراجشده با ماژولهای ضد فیشینگ و بررسی لینک ارزیابی میشود.
ارزش این قابلیت برای سازمان روشن است: مقصدی که کاربر ممکن است چند دقیقه بعد با تلفن همراه باز کند، میتواند در مسیر ایمیل بررسی شود.
شناسایی بدافزار و تحلیل تکمیلی پیوستهای مشکوک
پیوست ایمیل ممکن است یک قرارداد عادی، فایل دارای ماکرو یا محتوایی خطرناک باشد. KSMG امکاناتی برای بررسی بدافزار، ماکروها، آرشیوها و تشخیص نوع واقعی فایل ارائه میکند. در مورد فایلهای رمزدار، باید میان تشخیص رمزدار بودن و بررسی کامل محتوای داخل فایل تفاوت گذاشت. سازمان لازم است برای مواردی که امکان بررسی کافی وجود ندارد، سیاست مشخصی داشته باشد، مثلاً ارجاع به بررسی دستی یا محدود کردن تحویل، بر اساس حساسیت گیرنده.
برای تحلیل تکمیلی تهدیدهای هدفمند، KSMG قابلیت یکپارچگی باKaspersky Anti Targeted Attack Platformیا KATA را دارد. استفاده از این حفاظت نیازمند پیکربندی اتصال و فعالسازی آن در قواعد مربوط است. بنابراین، در طراحی و برآورد هزینه باید پیشنیازهای این یکپارچگی نیز بررسی شوند.
کاهش ریسک احتمال ارسال ناخواسته اطلاعات
امنیت ایمیل محدود به پیامهای دریافتی نیست. ارسال اشتباه یک فایل محرمانه یا سوءاستفاده از حساب داخلی برای ارسال پیام آلوده نیز میتواند سازمان را درگیر بحران کند. در KSMG 3.0، فیلتر محتوا امکان تعریف شرایط بر اساس ویژگیهایی مانند اندازه پیام، نام و نوع پیوست، موضوع، متن، فرستنده و گیرنده را فراهم میکند. تشخیص نوع واقعی پیوست نیز میتواند مستقل از پسوند آن انجام شود.
برای مثال، سازمان میتواند متناسب با سیاست داخلی، ارسال بعضی انواع فایل یا پیامهای دارای عبارتهای مشخص (مانند اطلاعات حساس) به گیرندگان بیرونی را محدود کند. این کنترلها در لایه ایمیل مفیدند، اما ارزیابی جلوگیری از نشت اطلاعات باید دامنه گستردهتری داشته باشد. اگر نیاز سازمان شامل طبقهبندی اسناد، کنترل چند کانال خروج داده و سیاستهای جامع اطلاعات محرمانه است، باید راهکار DLP تخصصی نیز جداگانه بررسی شود.
اتصال به مرکز عملیات امنیت
ثبت گزارش «یک پیام مشکوک دریافت شد» شروع کار است. تیم امنیت باید بتواند آن رخداد را با فعالیت کاربر، دستگاه و شبکه مرتبط کند. KSMG امکان ارسال رخدادها به SIEM از طریق Syslog و در قالب CEF را دارد. این قابلیت میتواند دادههای ایمیل را وارد فرآیند پایش متمرکز سازمان کند.
در پیادهسازی، باید مشخص شود کدام رخدادها جمعآوری میشوند، چه هشدارهایی ارزش پیگیری دارند و مسئول رسیدگی چه کسی است. ارسال لاگ بدون تعریف قواعد تحلیل و فرآیند پاسخ، بهتنهایی نتیجه عملیاتی مطلوبی ایجاد نمیکند.
اگر سازمان از XDR استفاده میکند، سازگاری اتصال، دادههای قابل دریافت و اقدامات پاسخ باید متناسب با محصول و نسخه مقصد بررسی شوند.
پیش از خریدKSMGاین پنج معیار را اندازهگیری کنید
انتخاب راهکار امنیت ایمیل بهتر است با یک ارزیابی قابل سنجش همراه باشد.
1.پوشش مسیرهای ایمیلآیا پیامهای ورودی و خروجی، ارسال سامانههای داخلی و مسیرهای Hybrid از کنترلهای موردنظر عبور میکنند؟
2.تاثیر منفی رویمکاتبات سالمچه تعداد پیام معتبر به اشتباه متوقف میشوند و آزادسازی آنها چقدر زمان میبرد؟
3.ظرفیت و تأخیردر ساعات پرترافیک و هنگام بررسی پیوستهای بزرگ، صف و زمان تحویل چه تغییری میکند؟
4.پایداری سرویسدر صورت قطع ارتباط یا بروز اختلال در راهکار، رفتار مسیر ایمیل چیست و بازیابی چگونه انجام میشود؟
5.قابلیت رسیدگیآیا تیم فناوری اطلاعات میتواند علت اقدام روی پیام را پیدا کند، استثناها را مدیریت کند و رخداد مهم را به تیم امنیت ارجاع دهد؟
هدف از این ارزیابی، سنجش همزمان حفاظت و کیفیت سرویس است، زیرا اختلال مداوم در مکاتبات سالم نیز میتواند کاربران را به دور زدن کنترلها سوق دهد.
چه سازمانهایی باید این راهکار را جدیتر بررسی کنند؟
ارزیابی Kaspersky Secure Mail Gateway برای سازمانهایی اولویت بیشتری دارد که زیرساخت ایمیل داخلی یا ترکیبی دارند، تبادلات مالی و اسناد حساس بخش مهمی از مکاتبات آنهاست یا به کنترل متمرکز پیام و پایش رخدادها نیاز دارند. البته صنعت یا تعداد کاربران بهتنهایی معیار دقیقی برای سنجش اهیمت نیست. حجم و اندازه پیامها، مسیرهای ارسال، حساسیت واحدهای کاری، الزامات دسترسپذیری و توان تیم پشتیبانی باید در تصمیم لحاظ شوند.
درخواست مشاوره، نقطه شروع مناسبی برای انتخاب و پیادهسازی راهکار امنیت ایمیل سازمانی است.شرکت ایمن آزما افزاربا بررسی نوع میلسرور، تعداد کاربران، حجم تقریبی ترافیک، ساختار داخلی یا Hybrid و اولویتهای امنیتی سازمان، میتواند معماری مناسب، ظرفیت موردنیاز و سیاستهای حفاظتی را پیشنهاد دهد و سناریوی ارزیابی پیش از خرید را تدوین کند. این همراهی از بررسی اولیه آغاز میشود و تا استقرار و راهاندازی راهکار ادامه مییابد.
انتخاب راهکار امنیت ایمیل، زمانی ارزش عملی پیدا میکند که سازمان بداند چه تهدیدی را در کدام مسیر کنترل میکند، پیامهای مشکوک چگونه رسیدگی میشوند و موفقیت راهکار با چه شاخصهایی سنجیده خواهد شد.
برای مطالعه مقاله اصلی و آشنایی بیشتر با قابلیتهای Kaspersky Secure Mail Gateway، روی لینک زیر کلیک کنید.
وقتی میلسرور داخلی به خط مقدم حملات سایبری تبدیل میشود
این مطلب بهعنوان رپرتاژ آگهی منتشر شده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.