امنیت سایبری زیرساختهای صنعتی و نقش آن در پایداری تولید و افزایش تابآوری
در محیطهای صنعتی، اهمیت امنیت سایبری را باید با اثر آن بر تداوم عملیات سنجید. در یک پالایشگاه، نیروگاه، کارخانه فولاد، مجتمع پتروشیمی یا تأسیسات آبوفاضلاب، رخداد سایبری میتواند علاوه بر سامانههای رایانهای، کیفیت محصول، سلامت تجهیزات، ایمنی کارکنان و محیط…
خلاصه تحلیلی خبر
در محیطهای صنعتی، اهمیت امنیت سایبری را باید با اثر آن بر تداوم عملیات سنجید. در یک پالایشگاه، نیروگاه، کارخانه فولاد، مجتمع پتروشیمی یا تأسیسات آبوفاضلاب، رخداد سایبری میتواند علاوه بر سامانههای رایانهای، کیفیت محصول، سلامت تجهیزات، ایمنی کارکنان و محیط…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، شبکه، میکند، فناوری، صنعتی
اختلال در ایستگاه مهندسی، رابط اپراتوری، سرور اِسکادا یا کنترلگر صنعتی ممکن است مستقیماً بر فرآیند تولید اثر بگذارد، درحالیکه پیامد یک رخداد مشابه در شبکه اداری ممکن است به اختلال در چند رایانه، قطع دسترسی به یک سرویس یا توقف موقت فعالیت کاربران محدود شود. از این منظر، حفاظت از شبکههای فناوری عملیاتی یا OT، بخشی از برنامه حفظ ایمنی و تداوم تولید است. راهکارهایی مانند KICS نیز با توجه به همین نیاز، پایش زیرساخت های صنعتی و حفاظت از آن را فراهم مینماید.
الزامات امنیت درشبکههای فناوری عملیاتی و تفاوت آن با شبکه فناوری اطلاعات
در انتخاب کنترلهای امنیتی برای زیرساخت های صنعتی، پایداری فرآیند و ظرفیت محدودیت تجهیزات، تعیینکنندهاند. اقداماتی مانند نصب وصله امنیتی، راهاندازی مجدد سیستم یا تعویض یک ایستگاه کاری که در شبکههای فناوری اطلاعات معمولاً بخشی از نگهداشت روزمره هستند، در فناوری عملیاتی ممکن است به آزمون سازگاری، تأیید سازنده و هماهنگی با تیم بهرهبرداری نیاز داشته باشند. گاهی اجرای همین اقدامات باید تا زمان توقف برنامهریزیشده تولید به تعویق بیفتد.
طول عمر سامانهها نیز بر این تصمیمها اثر میگذارد. بعضی تجهیزات صنعتی سالها فعال میمانند، زیرا نوسازی آنها مستلزم تغییر نرمافزار صنعتی، سامانه کنترل توزیعشده یا DCS و حتی بخشی از خط تولید است. بنابراین، بهکارگیری رویکردهای متداول فناوری اطلاعات بدون توجه به این شرایط، پاسخ کاملی به نیازهای امنیتی فناوری عملیاتی نمیدهد.
از سوی دیگر، همگرایی متداول فناوری اطلاعات (IT) و فناوری عملیاتی (OT) مسیرهای بیشتری برای تبادل داده و دسترسی ایجاد کرده است. ارتباط با سامانههای ERP و Historian، نگهداشت از راهدور، حضور پیمانکاران، اتصال لپتاپهای موقت و استفاده از USB برای عملیات ضروریاند، اما میتوانند راه ورود تهدید نیز باشند. نقطه شروع حمله الزاماً PLC نیست؛ سوءاستفاده از یک حساب معتبر، سرور متصل به OT یا ایستگاه مهندسی میتواند مسیر رسیدن به تجهیزات حساستر را فراهم کند.
شناخت داراییها و ارتباطات شبکه صنعتی باKICS
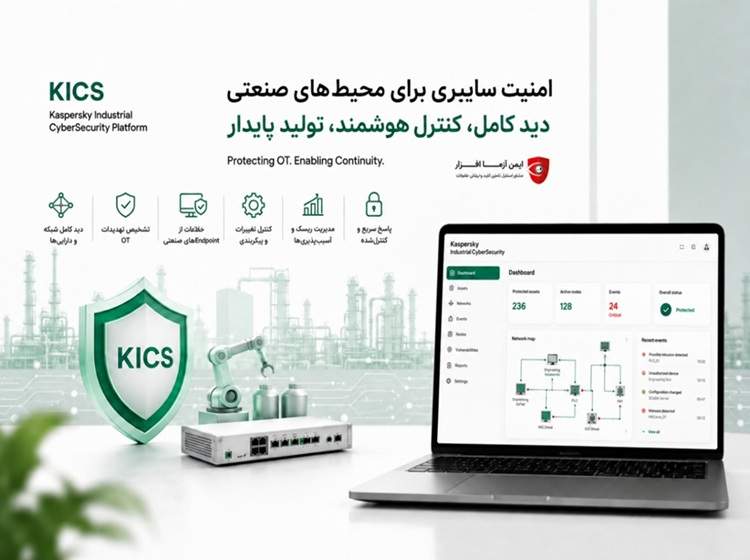
Kaspersky Industrial Cybersecurity Platformیا KICS، برای حفاظت از زیرساختهای صنعتی طراحی شده است. این راهکار، شناخت وضعیت شبکه و حفاظت از نقاط پایانی را بهصورت مکمل به کار میگیرد.
بخش KICS for Networks بر شناسایی داراییها، پایش ارتباطات و تحلیل رفتار تجهیزات تمرکز دارد. نقشه توپولوژی و ارتباطات واقعی شبکه به تیم امنیت کمک میکند بداند هر تجهیز با کدام سامانهها در تماس است، چه پروتکلهایی به کار میبرد و در معماری شبکه چه نقشی دارد.
اهمیت این دید زمانی روشن میشود که وضعیت موجود با مستندات شبکه تفاوت داشته باشد. تجهیزی که هنگام توسعه خط تولید اضافه شده، لپتاپی که پس از پایان نگهداشت همچنان متصل مانده یا دسترسی از راهدوری که ثبت نشده است، نمونههایی از این مغایرتها میباشد. آشکارشدن چنین نقاطی، زمینه تشخیص ارتباطات غیرمجاز و تفسیر دقیقتر هشدارها را فراهم میکند.
در روش پایش غیرفعال، حسگر یا Sensor نسخهای از ترافیک را دریافت و تحلیل میکند. حسگر بهصورت درونخطی یا Inline میان PLC، رابط اپراتوری HMI و سرور SCADA قرار نمیگیرد؛ در نتیجه، تحلیل ترافیک بدون تغییر مستقیم در ارتباطات عملیاتی انجام میشود. این شیوه پایش با حساسیت محیط صنعتی به پایداری فرآیند تناسب دارد.
تشخیص تغییر رفتار شبکه و پارامترهای فرایند
ارتباطات در بسیاری از شبکههای صنعتی الگوی نسبتاً ثابتی دارند. یک HMI معمولاً با تعداد مشخصی از سرورها و کنترلگرها کار میکند و ارتباط ایستگاه مهندسی با برخی PLCها ممکن است تنها هنگام نگهداشت برقرار شود. بنابراین، مشاهده مقصدی غیرمنتظره، پروتکلی تازه یا فرمانی خارج از روال میتواند نیازمند بررسی باشد.
برای ارزیابی این تغییرات، چند قابلیت مکمل در KICS for Networks به کار گرفته میشوند
• کنترل تعاملات یا Interaction Controlارتباط میان تجهیزات را با قواعد تعریفشده یا ارتباطات مجاز مقایسه میکند.
• کنترل فرآیند یا Process Controlبر مقادیر و پارامترهای فرآیند صنعتی نظارت میکند تا خروج آنها از شرایط تعیینشده قابلشناسایی باشد.
• تشخیص نفوذ یا Intrusion Detectionترافیک شبکه را برای یافتن نشانهها و الگوهای مرتبط با حملات بررسی میکند.
• تشخیص ناهنجاری شبکه یا Network Anomaly Detectionانحراف از رفتار معمول شبکه را شناسایی میکند.
پس از طی مرحله یادگیری و تنظیم قواعد، میتوان رفتار معمول شبکه و فرایند را مبنای مقایسه قرار داد. در این حالت، بررسی هشدار، هم به اطلاعات دارایی و پروتکل مورد استفاده و هم به وضعیت فرآیند متکی خواهد بود.
فرض کنید ایستگاه مهندسی ارتباط تازهای با یک PLC برقرار کند. برای ارزیابی آن، دانستن دو آدرس مبدا و مقصد ارتباط کافی نیست. تیم بررسی باید نقش تجهیزات، سابقه مشاهده یا مجازبودن ارتباط و وقوع احتمالی فرمان یا تغییر همزمان در فرایند را نیز در نظر بگیرد.
هر تغییری در الگوی ارتباط نباید به عنوان یک رخداد امنیتی در نظر گرفته شود. بهروزرسانی Firmware، اصلاح پیکربندی، راهاندازی تجهیز و نگهداشت برنامهریزیشده هم میتوانند رفتار شبکه را تغییر دهند. اطلاعاتی که راهکار تخصصی فناوری عملیاتی (OT) فراهم میکند، به تفکیک این فعالیتها از رفتار مشکوک کمک خواهد کرد.
کنترل اجرای برنامهها و استفاده ازUSBدر سامانههای صنعتی
مسیر ورود تهدید به ارتباطات شبکهای محدود نیست. اتصال یک USB آلوده به ایستگاه مهندسی میتواند باعث اجرای فایل یا اسکریپت مخرب شود، حتی پیش از آنکه ارتباطی در شبکه شکل گرفته باشد.
راهکار KICS for Nodes برای حفاظت از ایستگاههای کاری و سرورهای صنعتی طراحی شده و قابلیتهای مقابله با بدافزارها، کنترل اجرای برنامهها، کنترل تجهیزات جانبی و مقابله با دستکاری غیرمجاز را ارائه میکند. از طریق قابلیت کنترل اجرای برنامهها میتوان اجرای فایلها، اسکریپتها و نصب نرمافزارها را به موراد تأییدشده محدود کرد. کنترل تجهیزات جانبی نیز مدیریت دسترسی به رسانههای قابلحمل و امکان اسکن USB پیش از استفاده را فراهم میسازد. این کنترلها هنگام انتقال فایل پروژه، Firmware، نسخه پشتیبان یا بسته بهروزرسانی اهمیت دارند.
در بسیاری از تأسیسات، کنارگذاشتن کامل USB و یا دسترسی ریموت عملی نیست. تعیین کاربران و تجهیزات مجاز، اسکن رسانهها، استفاده از فهرست برنامههای مجاز یا Allowlisting و ثبت فعالیتها، راهی برای کنترل این نیازهای عملیاتی است. به این ترتیب، نگهداشت ضروری میتواند با دسترسیهای مشخص و فعالیتهای قابلردیابی انجام شود.
تکمیل تصویر رخداد و انتخاب پاسخ متناسب با تولید
برای فهم یک رخداد، هشدارهای منفرد کافی نیستند. فایل مشکوک روی یک نقطه پایانی باید در کنار اتفاقات پیش و پس از اجرای آن، بررسی شود. همچنین، تحلیل یک ارتباط تازه در شبکه زمانی کاملتر خواهد بود که برنامه، فرآیند یا کاربر ایجادکننده آن مشخص باشد.
یکپارچگی KICS for Networks با اجزای پشتیبانیشده حفاظت نقطه پایانی، دادههای شبکه و Endpoint را به هم مرتبط میکند. افزودن اطلاعات برنامه فعال، فرآیند مرتبط و کاربر به رویدادهای شبکه، شناخت زنجیره یک رخداد امنیتی را آسانتر میسازد. رویدادهای مرتبط نیز میتوانند در قالب یک رخداد واحد بررسی شوند تا تیم امنیت تصویر منسجمتری از حادثه داشته باشد.
قابلیت EDR در KICS for Networks، در کنار تحلیل رخدادهای امنیتی، اجرای برخی پاسخها روی نقاط پایانی را ممکن میکند. ایزولهکردن سیستم از شبکه، مسدودکردن اجرای فایل، قرنطینه فایل و متوقفکردن یک فرآیند از جمله این اقداماتاند. انتخاب پاسخ در فناوری عملیاتی (OT) باید تابع رویهای از پیش مشخص باشد. قطع ارتباط یک ایستگاه مهندسی فعال یا سرور مرتبط با تولید ممکن است خود به عملیات آسیب بزند. به همین دلیل، اهمیت دارایی و نقش آن در فرآیند باید در سیاست پاسخ لحاظ شود و تصمیمها با تأیید مشترک تیمهای مرکز عملیات امنیت یا SOC، تیم فناوری عملیاتی و بهرهبرداری همراه باشند.
شناسایی تغییرات پیکربندی و بررسی یکپارچگی پروژه PLC
برای ایجاد اختلال در صنعت، حضور بدافزار الزامی نیست. پیکربندی اشتباه یا تغییر غیرمجاز در سوئیچ، سرور، سیستمعامل یا PLC نیز میتواند عملکرد مجموعه را تحت تأثیر قرار دهد. در KICS for Networks، قابلیت Configuration Control اطلاعات پیکربندی تجهیزات پشتیبانیشده را جمعآوری و نگهداری میکند. مقایسه تنظیمات فعلی با نسخه پیشین یا پیکربندی مرجع موسوم به Golden Configuration، شناسایی تغییرات را تسهیل میکند.
برای PLCهای پشتیبانیشده، KICS for Nodes قابلیت PLC Project Integrity Check را نیز در اختیار قرار میدهد. این قابلیت با مقایسه اطلاعات پروژه PLC و نسخه مرجع، تغییرات یا مغایرت با وضعیت تأییدشده را مشخص میسازد.
اولویتبندی آسیبپذیریها با توجه به محدودیتهای عملیاتی
کشف آسیبپذیری در یک سرور صنعتی، به معنای امکان نصب فوری وصله نیست. پیش از اصلاح، باید اهمیت تجهیز، سازگاری وصله، تأیید سازنده و زمان مجاز نگهداشت بررسی شوند. مدیریت آسیبپذیری در فناوری عملیاتی (OT) زمانی عملی خواهد بود که این ملاحظات را در بر بگیرد.
راهکار KICS for Networks امکان ارزیابی آسیبپذیری و انطباق را فراهم میکند و نتایج را در کنار اطلاعات داراییها و ارتباطات شبکه قرار میدهد. این ترکیب به تیم امنیت کمک میکند علاوه بر امتیاز شدت آسیبپذیریهای ثبتشده با شناسه CVE، نقش واقعی تجهیز در فرآیند صنعتی را نیز در اولویت اصلاح لحاظ کند.
وقتی ارتقا یا نصب سریع وصله در سیستمهای قدیمی ممکن نیست، کنترلهای جبرانی اهمیت بیشتری پیدا میکنند. بخشبندی شبکه یا Segmentation، کنترل برنامهها و تجهیزات، محدودسازی ارتباطات، پایش غیرفعال، کنترل پیکربندی و نظارت بیشتر بر دسترسیها میتوانند در کنار یکدیگر به کاهش احتمال سوءاستفاده و محدودکردن پیامد حادثه کمک کنند.
ارزیابی و پیادهسازیKICSمتناسب با زیرساخت صنعتی
دامنه کار KICS از حفاظت آنتیویروسی فراتر میرود. این پلتفرم شناسایی دارایی، پایش شبکه، تحلیل رفتار فرآیند، حفاظت از نقاط پایانی، کنترل تغییرات و پاسخ به رخداد را در معماری متناسب با الزامات فناوری عملیاتی (OT) ترکیب میکند. در این مجموعه، KICS for Networks دید و تحلیل شبکه صنعتی را فراهم میکند و KICS for Nodes با حفاظت و ارائه دادههای تلهمتری از ایستگاههای کاری و سرورها، این تصویر را تکمیل میکند.
شرکتایمن آزما افزاربرای ارزیابی و ارتقای امنیت زیرساختهای فناوری عملیاتی (OT)، خدمات مشاوره تخصصی، طراحی و اجرای نصب آزمایشی و پیادهسازی Kaspersky Industrial Cybersecurity Platform را به صنایع ارائه میدهد.
این مطلب بهعنوان رپرتاژ آگهی منتشر شده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.