معادله اقتصادی امنیت سایبری؛ چرا راهاندازی SOC داخلی برای اغلب سازمانها توجیه مالی ندارد
افزایش حملات هدفمند، سازمانها را بر سر یک دوراهی پرهزینه قرار داده است: آیا باید به سمت تأسیس مرکز عملیات امنیت (SOC) داخلی رفت، یا مدل سرویس مدیریتشده (MDR) بازدهی بالاتری دارد؟ بررسیهای فنی و اقتصادی کارشناسان سایا ارتباط در ارزیابی زیرساخت سازمانها نشان…
خلاصه تحلیلی خبر
افزایش حملات هدفمند، سازمانها را بر سر یک دوراهی پرهزینه قرار داده است: آیا باید به سمت تأسیس مرکز عملیات امنیت (SOC) داخلی رفت، یا مدل سرویس مدیریتشده (MDR) بازدهی بالاتری دارد؟ بررسیهای فنی و اقتصادی کارشناسان سایا ارتباط در ارزیابی زیرساخت سازمانها نشان…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، MDR، هزینههای، امنیتی، سازمان
پارادوکس سرمایهگذاری در امنیت: خرید ابزار بدون بهرهبرداری کامل
بسیاری از سازمانها سالانه بخش قابل توجهی از بودجه فناوری اطلاعات خود را صرف خرید تجهیزات پایش، سرورهای پردازشی و نرمافزارهای امنیتی میکنند. با این حال، هنگام وقوع حوادث امنیتی مشخص میشود که فاصله میان «داشتن ابزار پایش» تا «مهار فعالانه تهدید»، بسیار زیاد است.
ریشه این چالش در تحلیل اشتباه شاخص کل هزینه مالکیت (Total Cost of Ownership - TCO) نهفته است. در برآورد اولیه راهاندازی یک SOC داخلی، معمولاً تنها به هزینههای مشهود (سختافزار و لایسنس نرمافزار) توجه میشود، در حالی که بخش اعظم هزینهها در لایههای پنهان عملیاتی شکل میگیرد
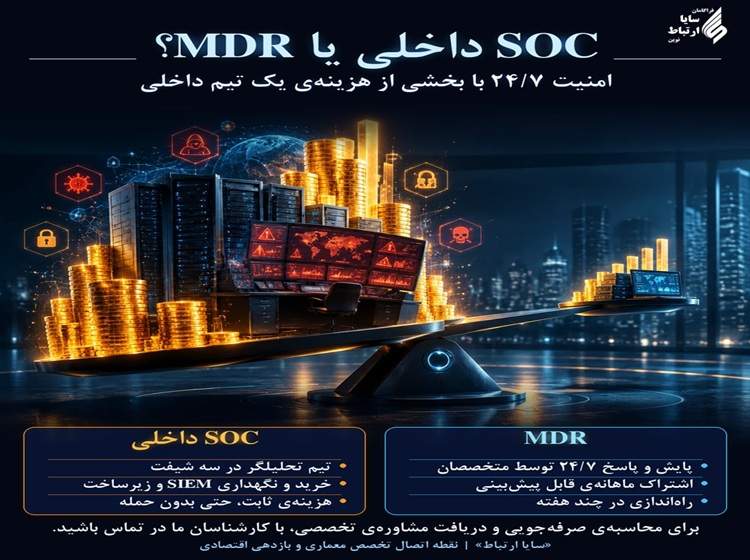
1. هزینه فرسایشی نیروی انسانی (Human Capital)یک SOC کارآمد نیازمند پوشش ۲۴/۷ است. تأمین این پوشش مستلزم حداقل ۵ تا ۸ تحلیلگر امنیت در شیفتهای مختلف (سطوح L1 تا L3) است. با احتساب چالشهای کمبود متخصص در بازار کار، هزینههای جذب، حقوق تخصصی و نرخ بالای جابهجایی پرسنل (Turnover)، این بخش بالاترین وزن مالی را دارد.
2. زیرساخت مقیاسپذیر و استوریجنگهداری، نمایهسازی و تحلیل گیگابایتها لاگ روزانه نیازمند سرورهای سنگین و ذخیرهسازهای سازمانی پرسرعت است که استهلاک و هزینه ارتقای دورهای سنگینی دارند.
3. نگهداری و تیونینگ پیوستهنوشتن Ruleها، همبستهسازی دادههای تهدید (Threat Intelligence) و کاهش خطاهای مثبت (False Positive) کار مستمری است که در صورت توقف، کارایی کل سامانه را مختل میکند.
چرایی ناکارآمدی مدل سنتی در بازگشت سرمایه (ROI)
شاخص بازگشت سرمایه در امنیت سایبری (ROSI)، بر مبنای میزان کاهش ریسک در ازای هزینه انجامشده سنجیده میشود. هنگامی که یک سازمان بودجه هنگفتی را به راهاندازی یک مرکز عملیات محدود داخلی اختصاص میدهد، به دلیل نداشتن توان رقابت با حملات پیچیده، همچنان آسیبپذیر باقی میماند؛ این یعنی سرمایهگذاری با ریسک بالا و بازدهی نامطمئن.
در این نقطه، مدل MDR (تشخیص و پاسخ مدیریتشده) و بهویژه راهکارهایی مانندPadvish MDR Optimumمعادله را تغییر میدهند. سازمان بهجای خرید و استقرار بار سنگین زیرساختی و درگیری با فرآیند فرسایشی جذب تیم مانیتورینگ، لایه سنسورینگ و تحلیل هوشمند را متصل کرده و از تخصص یک تیم متمرکز امنیتی بهرهمند میشود.
جدول مقایسه تحلیلیSOCداخلی در برابر سرویسMDRبومی
| شاخص ارزیابی | راهاندازی SOC داخلی | سرویس MDR و MXDR | سرویس MDR Optimum |
| هزینه سرمایهای اولیه (CapEx) | بسیار بالا (سرمایهگذاری و هزینههای جاری داخلی) | متناسب (هزینه خدمت بر اساس دامنه و شرایط قرارداد) | حداقل (بدون نیاز به تخصیص منابع سختافزاری مازاد) |
| هزینههای جاری (OpEx) | متغیر و سنگین (حقوق مداوم ۵+ تحلیلگر و آموزش) | شفاف، معین و متناسب با مقیاس شبکه | |
| زمان استقرار و اثربخشی (Time-to-Value) | ۶ تا ۱۲ ماه پیادهسازی و تیونینگ اولیه | پیادهسازی سریع (چند روز تا چند هفته) | سریعترین پیاده سازی (صرفا فعالسازی سنسورها و برقراری ارتباط) |
| پایداری پایش شبانهروزی | وابسته به غیبت و جابهجایی نیروی کار | تضمین 7/24 بر اساس توافقنامه سطح خدمت (SLA) | |
| سطح دانش و تحلیل تهدید | محدود به تجربه و دید تحلیلگران داخلی | دسترسی به جریان جامع Threat Intelligence و تیم متخصص تواید کننده محصول | |
| انطباق و حاکمیت داده | نیازمند تأمین چارچوبهای تطبیق بهصورت دستی | کاملاً منطبق بر الزامات رگولاتوری داخلی و عدم خروج داده | |
سایا ارتباط؛ نقطه اتصال تخصص معماری و بازدهی اقتصادی
برونسپاری فرآیند پایش و بهرهگیری از MDR به معنای کاهش نظارت سازمان بر داراییهای دیجیتال نیست، بلکه انتقال بهینهتر بار عملیاتی است. چالش اصلی در این مسیر، انتخاب سطح مناسب سرویس، تنظیم سیاستهای جمعآوری تلهمتری و نظارت بر اجرای دقیق SLA است.
شرکت فراگامان سایا ارتباط نوین، با تحلیل دقیق زیرساخت و ظرفیت مالی سازمانها
• ارزیابی فنی و اقتصادی (TCO Analysis) شبکه شما را پیش از تصمیمگیری نهایی انجام میدهد.
• سطوح متناسب سرویس (نظیر پلنهای بهینهسازیشده MDR Optimum) را منطبق با حساسیت دادهها پیکربندی میکند.
• بهعنوان پل فنی میان بدنه فناوری سازمان و تیم پایش امنیتی، اجرای استانداردهای امنیتی را تضمین مینماید.
برای بررسی مدل اقتصادی متناسب با سازمان خود و دریافت مشاوره تخصصی در حوزه راهکارهای MDR و MXDR ، با کارشناسان سایا ارتباط در تماس باشید.
SayaErtebat.com/contact-us
|
این مطلب بهعنوان رپرتاژ آگهی منتشر شده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.