چگونه سامانه پایش و مدیریت رویدادهای امنیتی کسپرسکی با استفاده از لاگها تصویری معنادار از وضعیت امنیتی برای مرکز عملیات امنیت ایجاد میکند؟
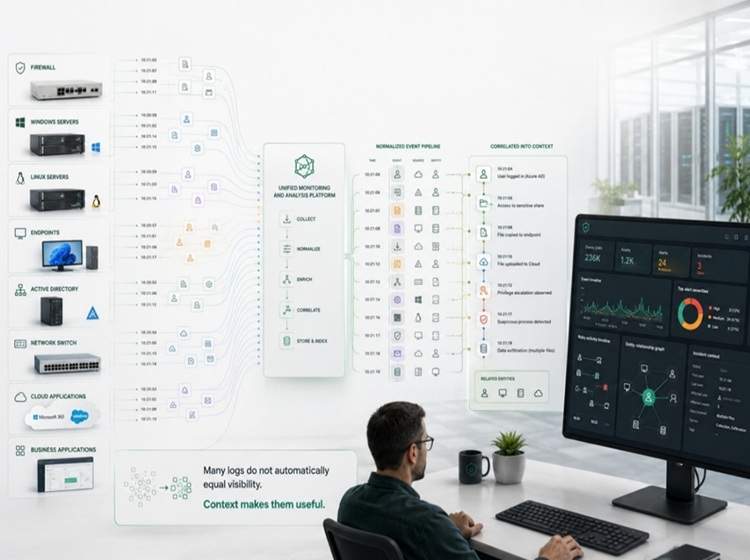
یک مرکز عملیات امنیت (SOC) ممکن است هر روز میلیونها لاگ و رویداد از فایروالها، نقاط پایانی، سرورها، Active Directory، تجهیزات شبکه، سرویسهای ابری و نرمافزارهای سازمانی دریافت کند. این حجم داده در ظاهر باید دید بیشتری ایجاد کند، اما وقتی هر منبع فقط بخشی از…
خلاصه تحلیلی خبر
یک مرکز عملیات امنیت (SOC) ممکن است هر روز میلیونها لاگ و رویداد از فایروالها، نقاط پایانی، سرورها، Active Directory، تجهیزات شبکه، سرویسهای ابری و نرمافزارهای سازمانی دریافت کند. این حجم داده در ظاهر باید دید بیشتری ایجاد کند، اما وقتی هر منبع فقط بخشی از…
موضوعات اصلی: پشتیبانی شبکه، فایروال، داده، میکند، کند، KUMA
یک تلاش ناموفق برای ورود، اجرای PowerShell یا ارتباط با یک سرور جدید بهتنهایی الزاماً نشانه حمله نیست. اهمیت زمانی آشکار میشود که یک حساب کاربری در ساعتی غیرمعمول وارد شبکه شود، کمی بعد روی سامانهای دیگر دیده شود، فرایندی خاص را اجرا کند و سپس ارتباطی ناسازگار با رفتار معمول سیستم شکل بگیرد. هر رویداد ممکن است عادی باشد، اما کنار هم قرار گرفتن آنها داستان متفاوتی میسازد. مسئله اصلی SOC کمبود داده نیست؛ پراکندگی معناست.
از رویداد خام تا داده قابل تحلیل
مدیریت اطلاعات و رویدادهای امنیتی (SIEM) زمانی ارزش واقعی پیدا میکند که اطلاعات پراکنده را به جریانی منظم و قابل تحلیل تبدیل کند، نه اینکه فقط مخزنی برای ذخیره لاگها باشد.
Kaspersky Unified Monitoring and Analysis Platformیا KUMA که در سبد سازمانی کسپرسکی با عنوان Kaspersky SIEM نیز معرفی میشود، برای دریافت، پردازش، ذخیرهسازی، تحلیل و همبستهسازی دادههای امنیتی طراحی شده است.
در معماری KUMA اجزایی مانند Core، Agent، Collector، Event Router، Correlator و Storage وظایف مشخصی دارند. Collector پیامهای منابع مختلف را دریافت، تجزیه و نرمالسازی میکند و در صورت نیاز آنها را فیلتر یا تجمیع میکند.
• Event Router دادههای پردازششده را بر اساس قواعد تعریفشده به مقصد مناسب میفرستد.
• Correlator رویدادهای نرمالشده را تحلیل و همبسته میکند، Storage دادههای موردنیاز برای جستوجو و بررسیهای بعدی را نگه میدارد.
• Core مدیریت و رابط کاربری سامانه را در اختیار تیم امنیت قرار میدهد. جداسازی این اجزا کمک میکند معماری متناسب با اندازه، حجم داده و نیاز سازمان طراحی شود.
منابع مختلف به یک زبان سخن نمیگویند
فایروال، نرمافزار امنیت نقطه پایانی و Windows Event ممکن است یک مفهوم مشترک، مانند آدرس مبدأ را با نامها و قالبهای متفاوت ثبت کنند. ارتباط دادن این دادهها زمانی ممکن است که همگی در ساختاری مشترک قرار گیرند.
KUMA در Collector رویدادهای خام را نرمالسازی میکند تا جستوجو، فیلتر و همبستگی بر اساس فیلدهای استاندارد انجام شود. این سامانه از قالبهایی مانند JSON، CEF، Syslog، CSV، XML، NetFlow و IPFIX پشتیبانی میکند.
در همین مرحله میتوان رویدادهای تکراری را نیز تجمیع کرد. اگر یک تجهیز در زمانی کوتاه صدها رویداد تقریباً یکسان تولید کند، انتقال همه آنها با وزن برابر فقط حجم داده و نویز را افزایش میدهد. قواعد تجمیع میتوانند این رویدادها را بر اساس بازه زمانی یا تعداد، در قالب رویدادی خلاصهتر ارائه کنند.
همبستگی؛ دیدن داستان پشت رویدادها
اگر برای ورود غیرعادی یک حساب، مشاهده همان حساب روی سامانهای دیگر، اجرای یک فرایند و ارتباط شبکهای جدید، چهار هشدار جداگانه تولید شود، کارشناس همچنان باید ارتباط میان آنها را دستی کشف کند.
Correlator در KUMA میتواند توالی یا مجموعهای از شرایط معنادار امنیتی را شناسایی کند. در نتیجه، منطق تشخیص از «وقوع یک رویداد خاص» به «مشاهده چند رفتار مرتبط در یک زمینه مشخص» تغییر میکند.
قابلیت تحلیل رفتار کاربر و موجودیتها (UEBA) نیز برای سناریوهایی مانند سوءاستفاده از حسابهای کاربری کاربرد دارد. عواملی مانند زمان غیرمعمول ورود، توالی نامتعارف رویدادها یا تلاش برای دسترسی ناسازگار با رفتار همیشگی کاربر میتوانند در تحلیل لحاظ شوند. بنابراین معتبر بودن نام کاربری و رمز عبور، الزاماً به معنای عادی بودن رفتار حساب نیست.
هشدار باید آغاز بررسی باشد
هشدار زمانی ارزشمند است که کارشناس بداند چرا ایجاد شده است. با فعال شدن یک قاعده همبستگی در KUMA، رویدادهای مرتبط برای بررسی باقی میمانند و تحلیلگر میتواند از هشدار به دادههای سازنده آن بازگردد و زنجیره رخداد را بررسی کند. همچنین چند هشدار مرتبط را میتوان در قالب یک رخداد امنیتی واحد مدیریت و مسئول مشخصی برای رسیدگی به آن تعیین کرد. به این ترتیب، تمرکز SOC از تکتک رویدادها به مسائل امنیتی واقعی منتقل میشود.
همه حملات نیز در لحظه وقوع شناخته نمیشوند. گاهی اطلاعات یک دامنه مخرب، نشانه نفوذ یا روش تازه حمله روزها یا هفتهها بعد منتشر میشود. قابلیت Retroscan در KUMA اجازه میدهد رویدادهای قدیمی دوباره در اختیار Correlator قرار گیرند و قواعد جدید روی آنها اجرا شوند. این قابلیت برای آزمودن یا اصلاح قواعد تشخیصی روی دادههای واقعی گذشته نیز مفید است. اجرای جستوجوهای سنگین در پسزمینه کمک میکند تحلیل حجم زیادی از داده، فعالیت روزمره کارشناسان را متوقف نکند.
نگاشت قواعد تشخیص به تاکتیکها و تکنیکهای MITRE ATT&CK نیز به تیم امنیت کمک میکند رفتار شناساییشده را در چارچوب شناختهشده زنجیر حمله قرار دهد و خلأهای موجود در پوشش تشخیصی را بهتر شناسایی کند.
غنیسازی داده با اطلاعات تهدید
مشاهده یک آدرس IP، دامنه یا Hash در لاگ بهتنهایی اطلاعات محدودی میدهد. تحلیلگر باید بداند این نشانه چه سابقه و اعتباری دارد. KUMA میتواند رویدادها را با اطلاعات تکمیلی غنی کند؛ از جمله از طریق یکپارچهسازی با Kaspersky CyberTrace. به این ترتیب، اطلاعات نشانههای تهدید در کنار داده رویداد قرار میگیرد و بخشی از جریان تحلیل میشود، نه سامانهای جداگانه که کارشناس مرتب به آن مراجعه کند.
از داشبورد تا پاسخگویی کنترلشده
داشبورد مؤثر صرفاً مجموعهای از نمودارها نیست؛ باید به پرسشهای عملیاتی پاسخ دهد. مدیر SOC ممکن است وضعیت هشدارهای مهم را بخواهد، در حالی که تحلیلگر به دنبال رویدادهای یک مبدأ یا سناریوی مشخص باشد. KUMA امکان ساخت داشبورد از نماها و پرسوجوهای مختلف و حرکت از اطلاعات خلاصه به جزئیات مرتبط را فراهم میکند. هدف داشبورد جایگزینی تحلیل انسانی نیست، بلکه سریعتر دیده شدن نشانههای مهم و کوتاه شدن مسیر بررسی است.
در سوی دیگر، تشخیص بدون مسیر پاسخگویی میتواند صف هشدارها را طولانی کند؛ اما خودکارسازی بدون کنترل نیز ریسکآفرین است. KUMA از قواعد پاسخگویی پشتیبانی میکند و میتواند بر اساس شرایط تعریفشده، Script اجرا کند یا در برخی یکپارچهسازیها اقدام را به دیگر اجزای امنیتی بسپارد. سطح خودکارسازی باید با فرایند پاسخ به رخداد سازمان متناسب باشد: گاهی ارسال اعلان یا ایجاد تیکت کافی است و گاهی اقدام فنی مشخص توجیه دارد. خودکارسازی باید بخشی کنترلشده از فرایند پاسخ باشد، نه میانبری بدون نظارت.
معماری متناسب با واقعیت سازمان
راهکاری که برای شرکتی با چند صد سیستم مناسب است، الزاماً پاسخگوی سازمانی با چند مرکز داده و شعب متعدد نیست. حجم رویداد، محل تولید داده، ظرفیت شبکه، مدت نگهداری اطلاعات و الگوی جستوجوی کارشناسان بر طراحی SIEM اثر میگذارند. معماری سرویسمحور KUMA امکان استقرار توزیعشده اجزا، توزیع بار، استفاده از اجزای پشتیبان و نگهداری موقت داده هنگام در دسترس نبودن مقصد را فراهم میکند. امکان استقرار چند Core در یک Cluster نیز برای افزایش دسترسپذیری و توسعهپذیری در نظر گرفته شده است.
با این حال، این قابلیتها جای طراحی ظرفیت را نمیگیرند. تعداد رویداد در ثانیه، مدت نگهداری، حجم جستوجو، تعداد داراییها، ساختار شبکه و سناریوهای خرابی باید پیش از استقرار بررسی شوند.
اتصال بیشتر همیشه به معنای ارزش بیشتر نیست
KUMA میتواند از طریق Agent ها و روشهایی مانند Windows، فایل، TCP، UDP، HTTP و Kafka داده دریافت کند. با این حال، صِرف امکان اتصال یک منبع به SIEM دلیل کافی، برای جمعآوری دادههای آن نیست. پیش از افزودن هر منبع باید مشخص شود اطلاعات آن در کدام سناریوی تشخیص، بررسی رخداد یا الزام نظارتی استفاده خواهد شد؛ در غیر این صورت سازمان هزینه پردازش و نگهداری دادهای را میپردازد که نقش عملیاتی مشخصی ندارد.
SIEM را نمیتوان فقط با جدول قابلیتها انتخاب کرد. پرسشهای اصلی پس از استقرار خود را نشان میدهند
• آیا منابع مهم درست نرمالسازی میشوند؟
• آیا سناریوهای تشخیصی SOC قابل پیادهسازیاند؟
• جستوجو روی حجم واقعی داده عملی است؟
• معماری با شبکه و سیاست نگهداری داده در سازمان سازگاری دارد؟
• چه کسی قواعد تشخیصی را بهروز نگه میدارد و پاسخ به رخداد چگونه با فرایندهای داخلی هماهنگ میشود؟
KUMA مدیریت لاگ و رویداد، نرمالسازی، همبستگی، جستوجوی تهدید، مدیریت هشدار و رخداد، داشبورد، غنیسازی و پاسخگویی را در معماری قابل توسعه گرد هم میآورد. برای سازمانی که در حال انتخاب یا بازطراحی SIEM است، گام منطقی پیش از خرید، ارزیابی فنی با منابع واقعی داده، چند سناریوی مهم امنیتی، حجم تقریبی رویدادها و فرایندهای فعلی SOC است. جلسه معرفی یا نصب آزمایشی نیز نشان میدهد KUMA در معماری واقعی سازمان چگونه عمل میکند، چه میزان پیکربندی میخواهد و کدام بخشها پیش از استقرار نهایی نیازمند اصلاحاند.
شرکتایمن آزما افزاربا ارائه خدمات مشاوره تخصصی، طراحی معماری، دموی محصول، نصب آزمایشی و پیادهسازی Kaspersky Unified Monitoring and Analysis Platform (KUMA)، آماده همکاری با سازمانها برای توسعه و بهبود زیرساخت پایش و مدیریت رخدادهای امنیتی است. برای بررسی این راهکار متناسب با ساختار شبکه و نیازهای SOC سازمان خود، میتوانید با کارشناسان شرکت مهندسی و ایمنی شبکه ایمن آزما افزار در ارتباط باشید.
برای مطالعه نسخه کامل این مقاله، اینجا کلیک کنید.
این مطلب بهعنوان رپرتاژ آگهی منتشر شده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.