یک عضو ShinyHunters در اردن بازداشت شد
گفته میشود که یکی از مظنونان اصلی مرتبط با گروه اخاذی سایبری ShinyHunters در اردن بازداشت شده و بنا بر گزارشها، با همکاری با FBI اطلاعاتی را برای شناسایی و بازداشت دیگر اعضای این شبکه در اختیار مقامهای آمریکایی قرار میدهد. یک مظنون به عضویت در گروه اخاذی س…
خلاصه تحلیلی خبر
گفته میشود که یکی از مظنونان اصلی مرتبط با گروه اخاذی سایبری ShinyHunters در اردن بازداشت شده و بنا بر گزارشها، با همکاری با FBI اطلاعاتی را برای شناسایی و بازداشت دیگر اعضای این شبکه در اختیار مقامهای آمریکایی قرار میدهد. یک مظنون به عضویت در گروه اخاذی س…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، گروه، ShinyHunters، بازداشت، سایبری
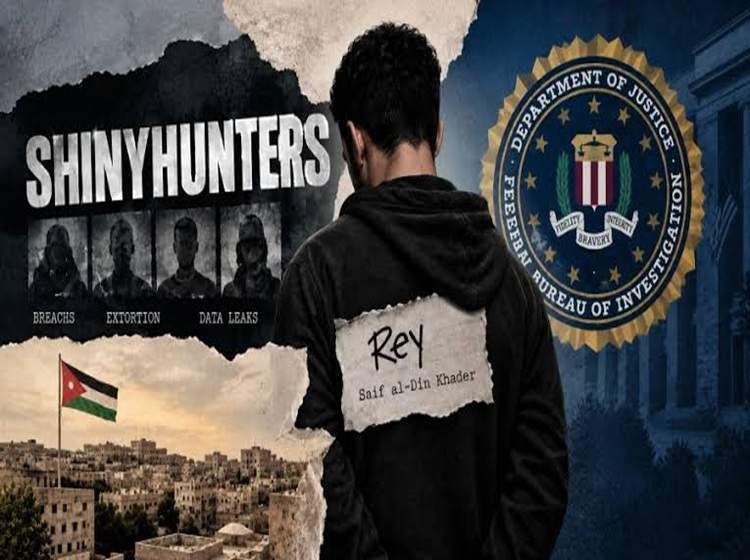
یک مظنون به عضویت در گروه اخاذی سایبری ShinyHunters با نام مستعار Rey در اردن بازداشت شده و بنا بر گزارشها، در حال همکاری با پلیس فدرال آمریکا (FBI) برای شناسایی دیگر اعضای این گروه است. خبرگزاری رویترز به نقل از سه فرد مطلع گزارش داده است سیفالدین خضر (Saif al-Din Khader) که در فضای مجازی با نامهای Rey و ReyXBF شناخته میشود، در تاریخ ۲۹ سپتامبر ۲۰۲۶ در اردن بازداشت شده است. منابع مطلع گفتهاند او در جریان تحقیقات با مقامهای آمریکایی و سایر نهادهای مجری قانون همکاری میکند و اطلاعاتی درباره دیگر اعضای ShinyHunters در اختیار آنها قرار میدهد. یکی از منابع در این باره گفت: همکاری او برای تلاشهای جاری با هدف بازداشت این هکرها حیاتی است.
خضر چهرهای ناشناخته در اکوسیستم جرایم سایبری نیست. برایان کربس، روزنامهنگار مستقل حوزه امنیت سایبری، در گزارشی که نوامبر ۲۰۲۵ منتشر کرد، او را یکی از سه مدیر گروهی موسوم به Scattered LAPSUS$ Hunters یا SLH معرفی کرده بود؛ گروهی که از ترکیب بازیگران مرتبط با Scattered Spider، LAPSUS$ و ShinyHunters شکل گرفته است.
بر اساس گزارش کربس، خضر پیشتر مدیریت وبسایت افشای اطلاعات گروه باجافزاری Hellcat را بر عهده داشته است؛ گروهی که فعالیت آن از اواخر سال ۲۰۲۴ آغاز شد. او همچنین در همان سال مدیریت جدیدترین نسخه BreachForums را در اختیار گرفته بود. خضر در گفتوگو با کربس مدعی شده بود که دستکم از ژوئن ۲۰۲۵ با نیروهای مجری قانون همکاری داشته است.
بازداشت او در حالی صورت میگیرد که فشارهای امنیتی و قضایی بر ShinyHunters در هفتههای اخیر افزایش یافته است. هفته گذشته نیز پلیس هلند یک مرد ۲۴ ساله را به اتهام ارتباط با فعالیتهای مخرب سایبری این گروه بازداشت کرد. اگرچه مقامهای هلندی در ابتدا هویت این فرد را اعلام نکردند، گزارشهای مستقل بعداً او را «پیپین فان در استاپ» معرفی کردند؛ هکری سابق که پس از ترک فعالیتهای مجرمانه، بهعنوان مسئول امنیت تهاجمی در شرکت هلندی Neo Security مشغول به کار شده بود. با این حال، یکی از سخنگویان ShinyHunters هرگونه ارتباط این گروه با فان در استاپ را رد کرد. پس از این بازداشت، کش پاتل، رئیس FBI، اعلام کرد تیمهای این سازمان با همکاری شرکای خود در حال بررسی سرنخهای جدیدی هستند که از این پرونده به دست آمده است. او در پیام دیگری نیز تأکید کرد که تحقیقات در حال پیشرفت است و احتمال بازداشتهای بیشتر وجود دارد.
ShinyHunters در هفتههای اخیر به دلیل مجموعهای از عملیات جنجالی بار دیگر در کانون توجه قرار گرفته است. این گروه با سوءاستفاده از یک آسیبپذیری وصلهنشده در Grav CMS، وبسایت دارکوب متعلق به گروه باجافزاری Cl0p را هدف قرار داد و کنترل آن را در دست گرفت. همچنین این گروه مدعی شد که به پورتال «apply.fbijobs.gov» متعلق به FBI نفوذ کرده و حدود سه ترابایت داده حساس را به سرقت برده است.
ShinyHunters اعلام کرده بود که در پرونده مربوط به FBI به دنبال دریافت باج مالی نیست، بلکه هدفش اعمال فشار بر این نهاد برای اصلاح ادعاهایی است که به گفته این گروه درباره آنها مطرح شده و همچنین به چالش کشیدن ادعاهای FBI درباره ارتباط ShinyHunters با مجموعهای موسوم به The Com است. The Com یک شبکه غیرمتمرکز از مجرمان سایبری است که در فعالیتهایی مانند مهندسی اجتماعی، فیشینگ، تعویض سیمکارت، اخاذی، اخاذی جنسی، حملات سوَتینگ، آدمربایی و خشونت فیزیکی نقش داشته است.
برت لیترمن، دستیار مدیر بخش سایبری FBI، در اظهاراتی ضبطشده گفت اعضای ShinyHunters و همدستان آنها از سال گذشته تاکنون به ادعای این نهاد بیش از ۱۴۰ سازمان را هدف قرار داده و دستکم ۷۰ میلیون دلار از طریق اخاذی به دست آوردهاند. به گفته او، این مهاجمان اغلب شرکتهای ارائهدهنده خدمات و فروشندگان شخص ثالث در پلتفرمهای ابری را هدف قرار میدهند، دادههای حساس را به سرقت میبرند و سپس قربانیان را با تهدید به انتشار اطلاعات سرقتشده تحت فشار قرار میدهند.
لیترمن همچنین فان در استاپ را یکی از رهبران ادعایی این گروه توصیف کرد و از سایر اعضای آن خواست پیش از آنکه شناسایی شوند، با مقامهای قضایی تماس بگیرند. او هشدار داد که بازداشت اعضای گروه معمولاً باعث میشود افراد بیشتری برای همکاری با مقامهای قضایی آماده شوند و توقیف زیرساختهای مجرمانه نیز میتواند سرنخهای مهمی درباره اعضای باقیمانده در اختیار محققان قرار دهد. او خطاب به اعضای این گروه گفت که آنها دیگر نمیتوانند پشت تصور ناشناسبودن در فضای بینالمللی پنهان شوند و از شناسایی و ردیابی در امان بمانند.
در همین حال، پژوهشگران شرکتهای امنیت سایبری Sekoia و Beazley Security در گزارشی جامع درباره تاریخچه و تحول تاکتیکهای ShinyHunters اعلام کردهاند که ریشههای این مجموعه را میتوان در دو گروه هکری TheDarkOverlord و GnosticPlayers جستوجو کرد؛ گروههایی که عمدتاً در زمینه اخاذی سایبری و انتشار دادههای سرقتشده فعالیت داشتند. برند ShinyHunters نخستین بار در آوریل یا مه ۲۰۲۰ بهصورت عمومی مطرح شد.
این پژوهشگران معتقدند ShinyHunters طی شش سال گذشته بیش از آنکه یک گروه هکری سنتی باشد، به یک برند و مدل کسبوکار مجرمانه تبدیل شده که حتی پس از بازداشت اعضا، صدور کیفرخواست و توقیف انجمنها و زیرساختهای مرتبط، همچنان به فعالیت خود ادامه داده است.
به گفته آنها، آنچه باعث تداوم فعالیت ShinyHunters شده، وابستگی آن به یک رهبر یا هسته مرکزی واحد نیست، بلکه ساختاری تقسیمشده و انعطافپذیر است که در آن بازیگران مختلف مسئولیتهایی مانند دستیابی اولیه به شبکهها، مهندسی اجتماعی، جذب اعضای جدید و در نهایت کسب درآمد از دادههای سرقتشده را بر عهده دارند. این ساختار ماژولار به گروه اجازه داده است حتی پس از ضربههای قضایی و امنیتی، با جذب بازیگران جدید و استفاده مجدد از نام تجاری ShinyHunters به فعالیت خود ادامه دهد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.