هکرها از حفره WooCommerce وارد سایتهای وردپرسی شدند
آسیبپذیری بحرانی در افزونه WooCommerce وردپرس به مهاجمان اجازه نصب وبشل PHP میدهد. مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی بحرانی در افزونه WooCommerce Wholesale Lead Capture وردپرس هستند؛ نقصی که به مهاجمان بدون نیاز به احراز هویت اجا…
خلاصه تحلیلی خبر
آسیبپذیری بحرانی در افزونه WooCommerce وردپرس به مهاجمان اجازه نصب وبشل PHP میدهد. مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی بحرانی در افزونه WooCommerce Wholesale Lead Capture وردپرس هستند؛ نقصی که به مهاجمان بدون نیاز به احراز هویت اجا…
موضوعات اصلی: پشتیبانی شبکه، آسیبپذیری، میدهد، PHP، افزونه، Wordfence
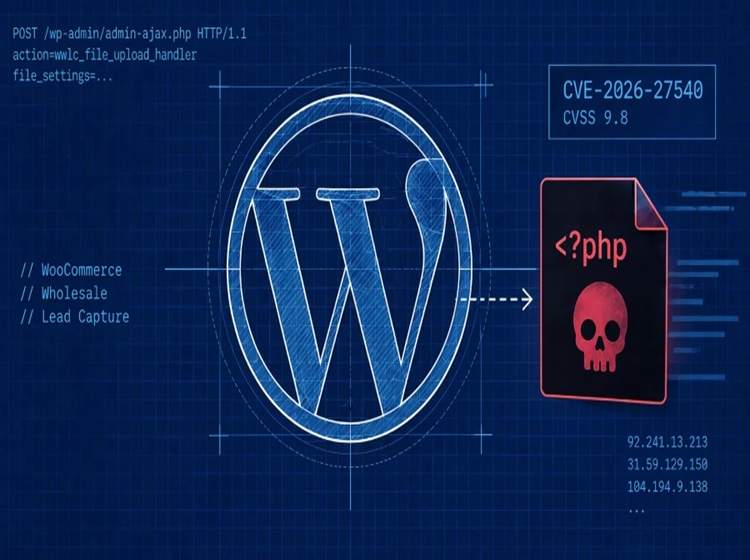
مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی بحرانی در افزونه WooCommerce Wholesale Lead Capture وردپرس هستند؛ نقصی که به مهاجمان بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله وبشلهای PHP، روی سرور قربانی بارگذاری کرده و در نهایت کنترل از راه دور سایت را به دست بگیرند.
این افزونه تجاری بیش از ۶ هزار نصب فعال دارد و آسیبپذیری مذکور با شناسه CVE-2026-27540 و امتیاز ۹.۸ از ۱۰ در سامانه CVSS ثبت شده است. شرکت امنیتی Wordfence اعلام کرده از ژوئن ۲۰۲۶ تاکنون بیش از ۱۰۰ هزار تلاش برای سوءاستفاده از این آسیبپذیری را مسدود کرده که ۹۹ مورد از این حملات تنها طی ۲۴ ساعت گذشته شناسایی شده است.
این نقص امنیتی ناشی از نبود اعتبارسنجی مناسب برای نوع فایلهای بارگذاریشده در یک قابلیت AJAX با نام wwlc_file_upload_handler است و تمام نسخههای افزونه تا نسخه ۲.۰.۳.۱ را تحت تأثیر قرار میدهد. در نتیجه، مهاجم بدون احراز هویت میتواند فایل دلخواهی را روی سرور بارگذاری کند و از این طریق زمینه اجرای کد مخرب از راه دور را فراهم سازد.
بر اساس مشاهدات Wordfence، مهاجمان با ارسال درخواستهای دستکاریشده به این قابلیت و جعل پارامتر file_settings، فایل PHP مخربی با نام shell.php را روی سایتهای آسیبپذیر بارگذاری کردهاند. این فایل بهعنوان یک وبشل عمل میکند و ضمن جمعآوری اطلاعات مربوط به میزبان، امکان بارگذاری فایلهای مخرب دیگر از طریق یک فرم تحت وب را نیز در اختیار مهاجم قرار میدهد.Wordfence به مدیران سایتهای وردپرسی توصیه کرده است فایلهای PHP غیرمنتظره یا فایلهایی را که بهتازگی ایجاد شدهاند، بهویژه در پوشه uploads، بررسی کنند. همچنین بررسی درخواستهای مشکوک به مسیر /wp-admin/admin-ajax.php که در آنها مقدار پارامتر action برابر با wwlc_file_upload_handler است، میتواند به شناسایی فعالیتهای مخرب کمک کند.
در همین حال، Wordfence از شناسایی دو آسیبپذیری بحرانی دیگر در افزونه محبوب The Events Calendar خبر داده است؛ افزونهای که در بیش از ۶۰۰ هزار وبسایت وردپرسی نصب شده است. این دو نقص نیز در شرایط خاص میتوانند به اجرای کد از راه دور بدون نیاز به احراز هویت منجر شوند. نخستین آسیبپذیری با شناسه CVE-2026-78159 و امتیاز ۹.۸، ناشی از اعتبارسنجی ناکافی نقشه classes در تابع parse_array است و نسخههای ۶.۱۷.۳ و قدیمیتر را تحت تأثیر قرار میدهد. دومین نقص با شناسه CVE-2026-78006 و امتیاز ۹.۸، به ضعف در سازوکار حفاظتی تابع is_safe_widget_instance مربوط میشود و نسخههای ۶.۱۷.۴ و قدیمیتر را تحت تأثیر قرار میدهد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.