از حفاظت نقطهای تا دید یکپارچه؛ XDR چه مسئلهای را حل میکند؟
سناریویی آشنا در بسیاری از سازمانها یک کاربر، فایل بهظاهر سالمی را از طریق ایمیل دریافت و اجرا میکند. فایل مخرب، در مرحله اول روی سیستم کاربر شناسایی نمیشود؛ اما پس از مدتی، یک حساب کاربری بهصورت غیرعادی وارد سامانه میشود، ترافیکی مشکوک میان چند سیستم شک…
خلاصه تحلیلی خبر
سناریویی آشنا در بسیاری از سازمانها یک کاربر، فایل بهظاهر سالمی را از طریق ایمیل دریافت و اجرا میکند. فایل مخرب، در مرحله اول روی سیستم کاربر شناسایی نمیشود؛ اما پس از مدتی، یک حساب کاربری بهصورت غیرعادی وارد سامانه میشود، ترافیکی مشکوک میان چند سیستم شک…
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، فایروال، امنیت سایبری، امنیتی، سازمان
هرکدام از این رویدادها ممکن است بهتنهایی یک هشدار معمولی به نظر برسند. اما زمانی که این نشانهها در کنار یکدیگر قرار میگیرند، میتوانند بخشی از یک زنجیره حمله باشند.
مسئله اصلی این است که در بسیاری از زیرساختها، تیم امنیتی این رویدادها را در ابزارهای جداگانه مشاهده میکند؛ یک هشدار در آنتیویروس، گزارشی در فایروال، رویدادی در سامانه ایمیل و لاگی در سرویسهای ابری. بدون ارتباطدادن این دادهها، تشخیص اینکه چه اتفاقی در حال رخدادن است، دشوار و زمانبر خواهد بود.
اینجاست که تفاوت میان Endpoint Protection، EDR و XDR اهمیت پیدا میکند.
حفاظت پایه از Endpoint چه کاری انجام میدهد؟
راهکارهای پایه حفاظت از نقاط پایانی، مانند آنتیویروسهای سازمانی، وظیفه مهمی دارند: شناسایی و جلوگیری از اجرای بدافزارها، فایلهای مخرب و رفتارهای شناختهشده یا مشکوک روی رایانهها و سرورها. این لایه همچنان بخش ضروری معماری امنیتی سازمان است؛ اما دامنه عملکرد آن عمدتاً به همان نقطه پایانی محدود میشود.
در حملات امروزی، مهاجم الزاماً با یک فایل مخرب شناختهشده وارد سازمان نمیشود. سرقت اطلاعات احراز هویت، سوءاستفاده از ابزارهای قانونی سیستمعامل، حرکت جانبی میان تجهیزات، حملات بدون فایل، سوءاستفاده از حسابهای معتبر و ترکیب چند تکنیک مختلف، شناسایی تهدید را پیچیدهتر کرده است. بنابراین، سازمان علاوه بر جلوگیری از اجرای بدافزار، به قابلیت مشاهده رفتارها، تحلیل ارتباط رویدادها و بررسی مسیر حمله نیاز دارد.
تکنولوژی EDR چه چیزی به امنیت سازمان اضافه میکند؟
EDR یا Endpoint Detection and Response دید عمیقتری نسبت به فعالیتهای نقاط پایانی ایجاد میکند. این راهکار میتواند رفتار پردازشها، تغییرات فایلها، فعالیت کاربران، ارتباطات مشکوک و نشانههای حمله را ثبت و تحلیل کند.
EDR در مقایسه با حفاظت پایه، قابلیتهای پیشرفتهتری برای موارد زیر ارائه میدهد
شناسایی رفتارهای مشکوک و غیرعادی؛
بررسی زنجیره فعالیتهای انجامشده روی Endpoint؛
تحقیق درباره رخدادهای امنیتی؛
شکار تهدید؛
ایزولهکردن سیستم آلوده؛
متوقفکردن پردازش یا ارتباط مخرب؛
کمک به تحلیل و پاسخ سریعتر به حادثه.
بااینحال، EDR همچنان عمدتاً بر نقاط پایانی تمرکز دارد. درحالیکه یک حمله واقعی ممکن است همزمان شبکه، سرورها، حسابهای کاربری، ایمیل، تجهیزات زیرساختی و سرویسهای ابری را درگیر کند.
XDR؛ اتصال نقاط پراکنده در یک تصویر واحد
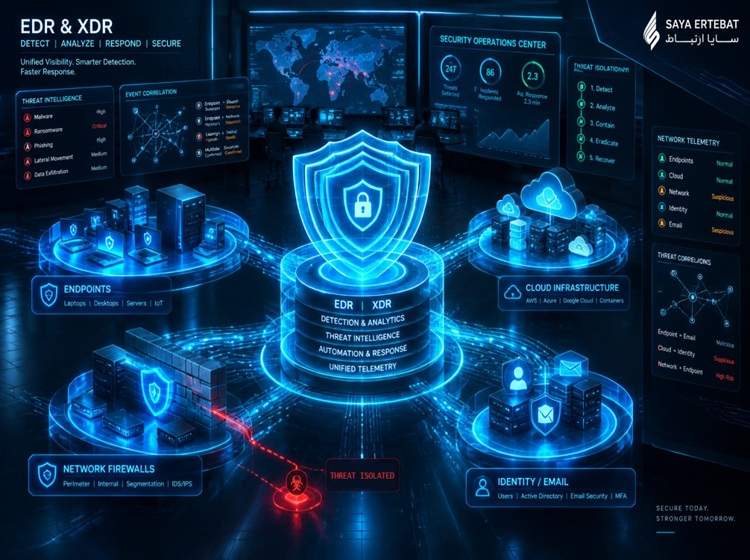
XDR یا Extended Detection and Response رویکردی فراتر از پایش Endpoint است. در XDR، دادههای امنیتی از چند لایه مختلف جمعآوری و با یکدیگر همبسته میشوند تا تیم امنیتی بتواند یک رخداد را نه بهصورت چند هشدار جداگانه، بلکه بهعنوان یک حادثه واحد مشاهده و تحلیل کند.
این لایهها میتوانند شامل موارد زیر باشند
رایانهها و سرورها؛
ترافیک و تجهیزات شبکه؛
سرویسهای ابری؛
سامانههای ایمیل؛
هویت و حسابهای کاربری؛
فایروال و تجهیزات امنیتی؛
نرمافزارها و منابع حیاتی سازمان.
برای مثال، یک ورود غیرعادی به حساب کاربری، اجرای یک PowerShell مشکوک روی سرور، برقراری ارتباط با یک دامنه ناشناخته و انتقال فایل از یک سیستم داخلی، زمانی که جداگانه بررسی شوند، ممکن است هشدارهایی کماهمیت به نظر برسند. اما XDR میتواند با ارتباطدادن این رویدادها، الگوی حمله را سریعتر آشکار کند. نتیجه، افزایش دید امنیتی، کاهش هشدارهای تکراری، اولویتبندی بهتر رخدادها و کاهش زمان تشخیص و پاسخ است.
XDR در محصولات امنیتی امروز
اهمیت این رویکرد باعث شده است که تولیدکنندگان بزرگ امنیت سایبری، توسعه راهکارهای XDR را در اولویت قرار دهند. برندهایی مانندپادویشوکسپرسکینیز در سبد محصولات سازمانی خود، راهکارهایی را برای گسترش پایش از Endpoint به شبکه، سرورها و سایر منابع اطلاعاتی ارائه کردهاند. در این محصولات، تمرکز فقط بر شناسایی یک فایل آلوده نیست؛ بلکه جمعآوری داده، تحلیل رفتار، ارتباطدادن رویدادها، تشخیص زنجیره حمله و فراهمکردن امکان واکنش سریعتر، بخش مهمی از رویکرد XDR را تشکیل میدهد.
بااینحال، فناوری بهتنهایی کافی نیست. پیادهسازی XDR نیازمند شناخت دقیق زیرساخت، تعریف منابع داده، تنظیم سیاستهای امنیتی، طراحی فرایند پاسخ به حادثه و آموزش تیم بهرهبردار است.
نقش سایا ارتباط در مسیر ارتقای امنیت سازمان
فراگامان سایا ارتباط نوین با تمرکز بر راهکارهای امنیت شبکه و حفاظت سازمانی، در مسیر انتخاب، تأمین، پیادهسازی و پشتیبانی راهکارهای امنیت سایبری به سازمانها کمک میکند. رویکرد سایا ارتباط در این حوزه، محدود به ارائه یک محصول منفرد نیست. ارزیابی نیاز سازمان، شناخت معماری شبکه، بررسی سطح بلوغ امنیتی، انتخاب فناوری متناسب، نصب و پیکربندی و پشتیبانی پس از استقرار، بخشهایی از مسیری هستند که باید پیش از تصمیمگیری نهایی مورد توجه قرار گیرند.
در این چارچوب، راهکارهایی مانند EDR و XDR زمانی بیشترین اثربخشی را دارند که با ساختار واقعی سازمان، سطح ریسک و توان عملیاتی تیم فناوری اطلاعات هماهنگ باشند. هدف، افزودن یک داشبورد یا ابزار دیگر به فهرست نرمافزارهای سازمان نیست؛ هدف، ایجاد دید دقیقتر نسبت به تهدیدها و کوتاهکردن فاصله میان شناسایی حادثه و اقدام مؤثر است.
گام بعدی: ترکیب فناوری و تخصص انسانی
XDR میتواند دادههای امنیتی را جمعآوری، تحلیل و به یک تصویر یکپارچه تبدیل کند؛ اما بررسی مداوم هشدارها، شکار تهدید، تحلیل رخداد و واکنش تخصصی به حادثه، به نیروی انسانی و فرایند عملیاتی نیاز دارد.
سایا ارتباط؛ از حفاظت نقطهای تا دید یکپارچه امنیتی
برای دریافت مشاوره درباره انتخاب و استقرار راهکارهای امنیتی سازمانی، باسایا ارتباطدر تماس باشید.
این مطلب بهعنوان رپرتاژ آگهی منتشر شده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.