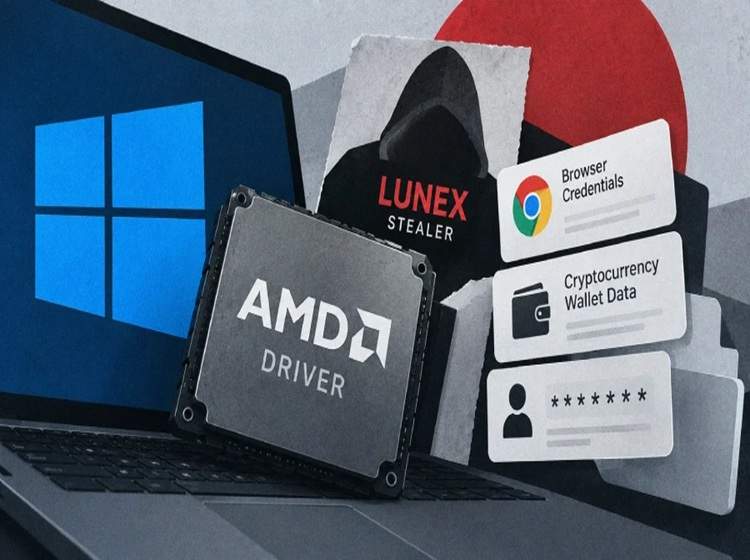
هشدار برای ویندوز: درایور آسیبپذیر AMD به سلاح بدافزار Lunex تبدیل شد
بدافزار سرقت اطلاعات Lunex با سوءاستفاده از یک درایور آسیبپذیر AMD، سامانههای امنیتی ویندوز را دور میزند و اطلاعات حساسی مانند گذرواژهها، کوکیهای مرورگر و دادههای کیف پولهای رمزارزی را سرقت میکند. بدافزار سرقت اطلاعات Lunex با سوءاستفاده از یک درایور آ…
خلاصه تحلیلی خبر
بدافزار سرقت اطلاعات Lunex با سوءاستفاده از یک درایور آسیبپذیر AMD، سامانههای امنیتی ویندوز را دور میزند و اطلاعات حساسی مانند گذرواژهها، کوکیهای مرورگر و دادههای کیف پولهای رمزارزی را سرقت میکند. بدافزار سرقت اطلاعات Lunex با سوءاستفاده از یک درایور آ…
موضوعات اصلی: پشتیبانی شبکه، Lunex، اطلاعات، سرقت، استفاده، مرورگر
بدافزار سرقت اطلاعات Lunex با سوءاستفاده از یک درایور آسیبپذیر AMD Radeon، قابلیتهای امنیتی ویندوز را دور میزند و سپس به سرقت اطلاعات حساس کاربران، از جمله گذرواژهها، کوکیهای نشست و دادههای کیف پولهای رمزارزی میپردازد.
بررسیهای شرکت امنیتی Ontinue نشان میدهد این بدافزار بخشی از یک پلتفرم بدافزار بهعنوان سرویس (MaaS) با نام Lunex است و در قالب یک زنجیره حمله چهارمرحلهای، عمدتاً کاربران اوکراینیزبان را هدف قرار میدهد. حمله با نمایش یک صفحه جعلی CAPTCHA آغاز میشود و در نهایت با نصب یک عامل ارتباطی کامل با سرور فرماندهی و کنترل (C2) به پایان میرسد.
مهاجمان ابتدا از وبسایتهای قانونی اما هکشده برای نمایش صفحات جعلی Cloudflare و اجرای حملات موسوم به ClickFix استفاده میکنند. قربانی پس از انجام دستورالعملهای جعلی، یک فایل نصب MSI مخرب دریافت میکند که زمینه را برای اجرای LunexLoader فراهم میسازد. این لودر با استفاده از شیء COM موسوم به CMSTPLUA تلاش میکند محدودیتهای User Account Control یا UAC ویندوز را دور بزند و سطح دسترسی خود را افزایش دهد.
در مرحله بعد، مهاجمان از تکنیک «آوردن درایور آسیبپذیر خود» یا BYOVD استفاده میکنند. Lunex در این بخش از درایور هستهای PDFWKRNL.sys متعلق به نرمافزار AMD Radeon استفاده میکند؛ درایوری که در برابر آسیبپذیری CVE-2023-20598 آسیبپذیر است. مهاجم با سوءاستفاده از این ضعف میتواند سطح دسترسی بالایی به دست آورده و برخی سازوکارهای امنیتی سیستم را مختل کند.
اهمیت این روش در آن است که Lunex لزوماً فرآیندهای امنیتی را متوقف نمیکند، بلکه با دستکاری برخی سازوکارهای داخلی، باعث میشود ابزارهای امنیتی همچنان در حال اجرا به نظر برسند اما توانایی مشاهده فعالیتهای مخرب را از دست بدهند. به گفته Ontinue، این روش میتواند نسبت به متوقفکردن مستقیم فرآیندهای امنیتی، رویکردی کمسروصداتر برای خنثیکردن EDR باشد.
پس از تضعیف لایههای دفاعی، LunexStealer یا همان Psychedelic Stealer روی سیستم قربانی مستقر میشود. بررسیها نشان میدهد این بدافزار اطلاعات ورود ذخیرهشده در هفت مرورگر مبتنی بر Chromium شامل Google Chrome، Microsoft Edge، Brave، Yandex Browser، Opera، Opera GX و Vivaldi را سرقت میکند. Lunex همچنین اطلاعات مربوط به کیف پولهای رمزارزی را هدف قرار میدهد. این بدافزار میتواند دادههای کیف پولهای دسکتاپی مانند Bitcoin Core، Litecoin، Exodus، Atomic Wallet و Electrum را استخراج کند و در کنار آن، اطلاعات کیف پولهای مبتنی بر افزونههای مرورگر از جمله MetaMask، MetaMask Legacy، OKX Wallet و SafePal Wallet را نیز سرقت کند.
یکی از قابلیتهای مهم Lunex ایجاد ماندگاری در سیستم قربانی است. بدافزار از کلید Registry Run، یک وظیفه زمانبندیشده مخفی با نام «psychedelicloveUtils» و همچنین یک Native Messaging Host در مرورگر Chrome استفاده میکند. این سازوکار به مهاجم اجازه میدهد حتی پس از حذف فایل اصلی بدافزار، راهی برای ادامه دسترسی به سیستم داشته باشد. Native Messaging Host در واقع یک پل ارتباطی میان افزونه مرورگر و برنامهای خارج از مرورگر است. نسخه مورد استفاده Lunex شامل یک اسکریپت PowerShell با حجم حدود ۱۳۲۰۰ بایت است که در بخش .rdata فایل مخرب قرار گرفته و از پروتکل Chrome Native Messaging برای تبادل داده استفاده میکند.
این اسکریپت قابلیتهایی برای فهرستکردن درایوهای سیستم، مشاهده محتویات پوشهها، خواندن فایلها، نوشتن داده در فایلهای دلخواه، دانلود فایل و اجرای برنامهها دارد. در نتیجه، مهاجم میتواند از طریق این زیرساخت علاوه بر سرقت اطلاعات مرورگر، دسترسی گستردهای به فایلها و منابع سیستم قربانی داشته باشد. Lunex همچنین با دستکاری تنظیمات امن Chrome، یک افزونه مخرب را به مرورگر تزریق میکند. این افزونه مجوزهای گستردهای برای دسترسی به کوکیها، تاریخچه مرور، بوکمارکها، تبها، فضای ذخیرهسازی، تنظیمات پروکسی و فعالیتهای مربوط به درخواستهای شبکه دریافت میکند و در عمل امکان نظارت گسترده بر فعالیتهای مرورگر قربانی را فراهم میسازد.
بررسی زیرساخت این بدافزار نشان میدهد فعالیت Lunex طی ماههای اخیر به شکل محسوسی گسترش یافته است. نخستین گزارشهای مربوط به این پلتفرم به ژوئن ۲۰۲۶ بازمیگردد؛ زمانی که شش پنل فعال فرماندهی و کنترل Lunex در آمریکا، فنلاند، آلمان، هلند و اوکراین شناسایی شد. اکنون پژوهشگران ۲۸ پنل منحصربهفرد را در ۱۳ کشور شناسایی کردهاند که میزبانهای آنها در کشورهایی مانند روسیه، آمریکا، بریتانیا، هلند، فرانسه، آلمان، ترکیه و بنگلادش قرار دارند. پژوهشگران همچنین معتقدند Lunex صرفاً یک ابزار سرقت اطلاعات برای یک گروه مشخص نیست و بهعنوان یک پلتفرم MaaS در اختیار چندین گروه مجرم سایبری قرار گرفته است. نام Psychedelic به فایل بدافزاری اشاره دارد که روی سیستم قربانی اجرا میشود، در حالی که Lunex نام پلتفرم زیربنایی است که این قابلیتها را در اختیار مشتریان خود قرار میدهد.
شواهد دیگری نیز نشان میدهد قابلیتهای این پلتفرم تنها به سرقت اطلاعات محدود نمیشود. یکی از پنلهای شناساییشده در ترکیه به پنج دامنه فیشینگ متصل بوده که برای جعل هویت برندها و خدمات مختلف مورد استفاده قرار گرفتهاند. این موضوع نشان میدهد زیرساخت Lunex میتواند در حملات فیشینگ و جعل برند نیز به کار گرفته شود.
گزارش Ontinue همچنین به یک ضعف مهم در سازوکارهای دفاعی ویندوز اشاره میکند. آزمایشهای انجامشده نشان دادهاند که HVCI و فهرست فعلی Microsoft Vulnerable Driver Blocklist لزوماً مانع بارگذاری نمونه PDFWKRNL.sys مورد استفاده در این زنجیره حمله نمیشوند. این در حالی است که هش این درایور از مارس ۲۰۲۶ در پروژه LOLDrivers ثبت شده است.
به این ترتیب، زنجیره حمله Lunex ترکیبی از مهندسی اجتماعی، دور زدن UAC، سوءاستفاده از درایور آسیبپذیر، غیرفعالسازی یا کورکردن نظارت امنیتی، سرقت اطلاعات مرورگر و ایجاد دسترسی پایدار را در یک عملیات واحد به کار میگیرد؛ رویکردی که نشان میدهد گروههای توزیعکننده بدافزارهای سرقت اطلاعات در حال استفاده از تکنیکهایی هستند که پیشتر بیشتر در حملات پیچیدهتر و هدفمندتر مشاهده میشدند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.