امنیت فراتر از خرید یک محصول است
امنیت سایبری برای سازمانها دیگر صرفاً به انتخاب یک آنتیویروس یا خرید یک لایسنس خلاصه نمیشود. وقتی پای بانکها، زیرساختهای حیاتی، خطوط تولید، سامانههای دانشگاهی و اطلاعات حساس در میان باشد، امنیت به مجموعهای از فناوری، معماری، نیروی متخصص، آموزش، پشتیبانی…
خلاصه تحلیلی خبر
امنیت سایبری برای سازمانها دیگر صرفاً به انتخاب یک آنتیویروس یا خرید یک لایسنس خلاصه نمیشود. وقتی پای بانکها، زیرساختهای حیاتی، خطوط تولید، سامانههای دانشگاهی و اطلاعات حساس در میان باشد، امنیت به مجموعهای از فناوری، معماری، نیروی متخصص، آموزش، پشتیبانی…
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، امنیت سایبری، دکتر، امنیت، نشست
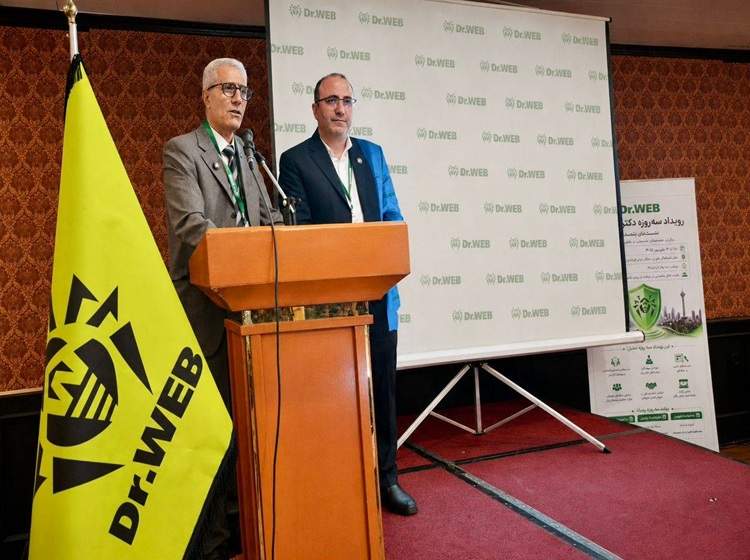
دکتر وب ایران در یک برنامه سه روزه، از زوایای متفاوت به همین مسئله پرداخت. در نشست خبری روز نخست، مدیران این مجموعه در برابر پرسشهای خبرنگاران درباره برنامه حضور در بازار ایران، مجوزها، لایسنس، پشتیبانی، شبکههای بانکی، خودپردازها، صنایع و توسعه بازار پاسخ دادند. در ادامه و در نشست راهبردی روز دوم، دامنه بحث از معرفی راهکارها فراتر رفت و موضوعاتی مانند تابآوری سایبری، زنجیره تأمین، حفاظت از اطلاعات حیاتی و الزامات یک استقرار امن مورد بررسی قرار گرفت. حاصل این رویداد، تصویری از رویکردی بود که میخواهد حضور دکتر وب در ایران را نه صرفاً به فروش یک محصول، بلکه به ایجاد یک زنجیره پایدار از تأمین، استقرار، آموزش و پشتیبانی گره بزند.
نشست خبرنگاران؛ دکتر وب در بازار ایران چه میکند؟
در نشست خبری چهارشنبه ۱۱ شهریور، عباس گنجخانی، مدیرعامل شرکت دادهگستران رادین سگال، درباره برنامه دکتر وب برای بازار ایران گفت تمرکز این مجموعه بر بانکها، سازمانهای بزرگ، دانشگاهها و زیرساختهای حیاتی کشور است. گنجخانی تأکید کرد دکتر وب صرفاً یک آنتیویروس نیست و مجموعهای از راهکارهای حفاظت متمرکز، مقابله با بدافزار و باجافزار، کنترل تهدید، امنیت سرورها و ایستگاههای کاری را همراه با خدمات تخصصی در داخل ایران ارائه میکند.
یکی از پرسشهای خبرنگاران به مجوزهای قانونی مربوط میشد. گنجخانی در پاسخ گفت دکتر وب دارای مجوز افتاست و این مجوز، مسیر استفاده از محصولات این شرکت را در دستگاههای دولتی و زیرساختهای حساس تقویت میکند. به گفته او، ارزیابی محصول در چارچوب الزامات امنیتی کشور، امکان تأمین، استقرار و پشتیبانی رسمی آن در ایران را فراهم کرده است.
بانکهایی که نمیتوانند به اینترنت متکی باشند
بخش مهم دیگری از پرسشهای خبرنگاران به امنیت شبکههای بانکی، بهخصوص شبکههای غیرمتصل به اینترنت، اختصاص داشت. مدیرعامل شرکت دادهگستران رادین سگال توضیح داد که راهکارهای دکتر وب میتوانند به شکل کاملاً داخلی مستقر شوند و از مدیریت متمرکز و بهروزرسانی آفلاین برخوردار باشند. بر اساس توضیحات ارائهشده، بانکها میتوانند مخزن بهروزرسانی را در شبکه داخلی خود ایجاد کنند تا بدون اتصال مستقیم سامانههای حساس به اینترنت، پایگاههای شناسایی و اجزای امنیتی بهروزرسانی شوند.
گنجخانی درباره پشتیبانی این شبکهها نیز گفت خدمات به صورت چندلایه ارائه میشود و کارشناسان فنی مشتری، تیم تخصصی دکتر وب ایران و در موارد ضروری کارشناسان شرکت دکتر وب روسیه در فرآیند پشتیبانی مشارکت دارند. این پشتیبانی از نصب و پیکربندی تا تحلیل رخدادهای پیچیده و مقابله با بدافزارها را پوشش میدهد.
لایسنس سازمانی چطور صادر میشود؟
موضوع دیگری که در همان نشست خبری مطرح شد، نحوه صدور لایسنس سازمانی بود. گنجخانی گفت پس از تکمیل سفارش، لایسنس معمولاً در کمتر از یک روز کاری صادر و مستقیماً به نام مشتری نهایی ثبت میشود؛ بهگونهای که مشخصات سازمان، مدت اعتبار و تعداد کاربران قابل شفافسازی و پیگیری باشد.
به گفته او، ثبت لایسنس به نام مشتری از فروش لایسنسهای اشتراکی، نامعتبر یا چندبارمصرف جلوگیری میکند و به سازمان امکان میدهد از بهروزرسانی رسمی، تمدید، خدمات فنی و پشتیبانی مستقیم برخوردار شود.
EDRوXDR؛ اسم کافی نیست
در ادامه نشست خبرنگاران، درباره جایگاه دکتر وب در مقایسه با راهکارهای EDR و XDR نیز سؤال شد. گنجخانی در پاسخ تأکید کرد که صرف استفاده از عناوینی مانند EDR یا XDR تضمینکننده امنیت نیست و معیار اصلی باید توان واقعی محصول در کشف تهدید، کنترل رفتارهای مخرب، مدیریت متمرکز، قرنطینه، واکنش به رخداد، گزارشدهی و مقابله با باجافزار باشد.
او افزود که دکتر وب در مسیر توسعه قابلیتهای مشاهده متمرکز رخدادها، تحلیل رفتار، جستوجوی تهدید، مدیریت شاخصهای نفوذ و واکنش سریع قرار دارد و رویکرد این شرکت، ارائه قابلیتهای عملیاتی و قابل استفاده است، نه صرفاً افزودن عناوین تجاری به محصولات.
برنامه توسعه بازار؛ از بانک و دانشگاه تا صنعت
شهرام زندیهوکیلی، قائممقام و مدیر توسعه بازار ایران، نیز در نشست خبری درباره بازار هدف دکتر وب توضیح داد که فعالیت این شرکت تنها به رایانههای شخصی و کاربران عمومی محدود نمیشود. بانکها، دانشگاهها، سازمانهای بزرگ، صنایع و زیرساختهای حیاتی از جمله بازارهای هدف هستند.
زندیهوکیلی درباره بازار بانکی گفت این مجموعه بر ارائه راهکار متناسب با شبکههای گسترده، سامانههای حساس، محیطهای آفلاین، سرورها، خودپردازها و الزامات نظارتی بانکها تمرکز دارد و هدف، ایجاد همکاری بلندمدت همراه با استقرار، آموزش و پشتیبانی عملیاتی است.
او دانشگاهها و مراکز علمی را نیز از بازارهای مهم دکتر وب دانست؛ مراکزی که علاوه بر حفاظت از کاربران و سرورها، به امنیت آزمایشگاهها، سامانههای آموزشی و اطلاعات پژوهشی نیاز دارند.بر همین اساس، مدلهای سازمانی و آموزشی، مدیریت متمرکز، آموزش تخصصی و برنامههای مشترک ارتقای آگاهی امنیتی در دستور کار قرار دارد.
توسعه شبکه فروش در سراسر کشور
در نشست خبری همچنین برنامه توسعه شبکه فروش و توزیع دکتر وب تشریح شد. زندیهوکیلی گفت این شرکت در حال توسعه شبکهای سراسری از نمایندگان تخصصی، شرکتهای فناوری اطلاعات و عوامل فروش و توزیع است. به گفته او، همکاری با شبکه کشوری دفاتر پیشخوان دولت نیز میتواند ظرفیت مناسبی برای عرضه مستقیم محصولات خانگی و سازمانی دکتر وب در نقاط مختلف کشور ایجاد کند.
آموزش فنی و فروش، پشتیبانی در مذاکرات و مناقصات، ارائه لایسنس آزمایشی، همراهی در اجرای POC، تأمین محتوای بازاریابی و حمایت از فرصتهای تجاری نیز از جمله محورهای همکاری با نمایندگان عنوان شد.
در بخش دیگری از پرسشهای خبرنگاران، موضوع حفاظت از تجهیزات خاص مطرح شد. گنجخانی با اشاره به راهکارهای دکتر وب برای ATMها، کیوسکهای بانکی، پایانههای پرداخت و سامانههای Embedded گفت این محصولات برای دستگاههایی با منابع محدود و کارکرد مشخص طراحی شدهاند و میتوانند در برابر بدافزارها، تغییرات غیرمجاز و اجرای فایلهای مخرب از تجهیزات محافظت کنند. او همچنین از ارائه Dr.Web Industrial Security Suite برای حفاظت از سامانههای صنعتی، زیرساختهای حیاتی، ایستگاههای مهندسی، مراکز کنترل و تجهیزات مرتبط با فرآیندهای عملیاتی خبر داد. به گفته گنجخانی، این راهکار با در نظر گرفتن محدودیتهای محیطهای صنعتی، از جمله شبکههای بسته، تجهیزات قدیمی، حساسیت توقف خطوط تولید و نیاز به بهروزرسانی آفلاین طراحی شده و امکان حفاظت متمرکز و پایدار را فراهم میکند.
در همین نشست، Dr.Web Katana نیز بهعنوان راهکاری مکمل برای تهدیدات ناشناخته، حملات هدفمند، باجافزارها و آسیبپذیریهای روز صفر معرفی شد. گنجخانی گفت Katana یک راهکار حفاظتی غیرامضامحور است که با تحلیل رفتار برنامهها، فعالیتهای مشکوک و تغییرات خطرناک سیستم، یک لایه دفاعی مکمل ایجاد میکند و میتواند در کنار راهکار امنیتی موجود سازمان نصب شود.
نشست راهبردی؛ وقتی بحث از محصول به تابآوری رسید
اما بحث امنیت سایبری در برنامه سه روزه دکتر وب به معرفی محصولات و پاسخ به پرسشهای خبرنگاران محدود نماند و پنجشنبه ۱۲ شهریورماه با «نشست راهبردی امنیت سایبری و حفاظت از اطلاعات حیاتی» با میزبانی دکتر وب در ایران و همراهی شرکت تعاونی تأمین نیاز کشوری پیشخوان دولت، بهعنوان نماینده تجاری دکتر وب در ایران، در سالن نوفل لوشاتو هتل XNET استقلال تهران ادامه یافت.
در این گردهمایی، رئیس کمیسیون افتای سازمان نظام صنفی رایانهای کشور، رئیس کمیسیون شبکه سازمان نظام صنفی رایانهای کشور و جمعی از مدیران و کارشناسان نهادهای نظارتی و امنیت سایبری، سازمانهای دولتی، بانکها، شرکتهای ارتباطی، صنایع، دانشگاهها و مجموعههای فعال در حوزه فناوری و زیرساختهای حیاتی کشور حضور داشتند.
اگر در نشست خبری روز نخست، سؤال اصلی این بود که دکتر وب چه راهکارهایی برای بازار ایران دارد، در نشست راهبردی روز دوم بحث به اینجا رسید که سازمانها برای رسیدن به امنیت پایدار، فارغ از نام محصول، چه الزاماتی را باید در نظر بگیرند؟
تابآوری سایبری، مقابله با بدافزارها و باجافزارها، حفاظت از اطلاعات حیاتی، تداوم فعالیت سازمانها در شرایط بحران و بازیابی مطمئن اطلاعات، از مهمترین محورهای این نشست بود.
امنیت با خرید یک لایسنس تمام نمیشود
یکی از مهمترین دیدگاههای مطرحشده در نشست روز دوم این بود که امنیت سایبری با خرید یک لایسنس یا سختافزار برقرار نمیشود.
امنیت کالایی نیست که با صدور فاکتور، ارسال کد فعالسازی یا نصب یک تجهیز کامل شود؛ بلکه فرایندی مستمر و چندلایه است که از شناسایی داراییها و ارزیابی ریسک آغاز میشود و انتخاب راهکار، طراحی معماری، استقرار اصولی، آموزش، بهروزرسانی، پایش، پاسخگویی به رخداد و بازیابی اطلاعات را دربر میگیرد.
در این نشست تأکید شد که حتی یک محصول معتبر امنیتی، اگر از مسیر نامطمئن تهیه شود، با ساختار شبکه سازگار نباشد، بهدرستی پیکربندی نشود یا از پشتیبانی مستمر برخوردار نباشد، میتواند به ایجاد احساس کاذب امنیت منجر شود؛ وضعیتی که برای شبکههای سازمانی، بانکی، صنعتی و زیرساختی مخاطرهآمیز است.
در نشست راهبردی، موضوع لایسنس از زاویهای متفاوت با نشست خبری روز نخست بررسی شد. در اینجا بحث دیگر فقط درباره سرعت صدور یا ثبت لایسنس به نام مشتری نبود؛ بلکه بر این نکته تأکید شد که لایسنس باید بخشی از زنجیره تأمین قابل اعتماد یک سازمان باشد.
لایسنس یک محصول امنیتی صرفاً یک کد فعالسازی نیست؛ بلکه باید نشاندهنده رابطهای روشن و قابلاستعلام میان تولیدکننده، تأمینکننده رسمی و مصرفکننده نهایی باشد. هویت بهرهبردار، تعداد کاربران، محصولات تحت پوشش، مدت اعتبار و مسیر تأمین لایسنس باید قابل احراز باشد و مشتری بتواند از طریق سازنده یا نماینده معرفیشده از سوی آن، اصالت و اعتبار لایسنس خود را بررسی کند.
زنجیره تأمین نامشخص ممکن است مخاطراتی مانند دریافت لایسنس نامعتبر، فایل نصب دستکاریشده، نسخه قدیمی، کلید مشترک، دسترسی مدیریتی کنترلنشده یا قطع ناگهانی خدمات را به همراه داشته باشد.
از این منظر، اعتبار فروشنده و قابلیت ردیابی مسیر تأمین، صرفاً یک موضوع تجاری نیست و باید بخشی از ارزیابی امنیت زنجیره تأمین سازمان محسوب شود.
در شبکههای منفصل، بهروزرسانی خودش یک چالش امنیتی است
موضوع بهروزرسانی آفلاین که در روز نخست در پاسخ به پرسش خبرنگاران درباره شبکههای بانکی مطرح شده بود، در نشست راهبردی روز دوم از منظر گستردهتری بررسی شد. سازمان باید پیش از خرید بداند بهروزرسانیها از چه منبعی دریافت میشوند، اصالت فایلها چگونه کنترل میشود، در شبکههای منفصل و ایزوله چه سازوکاری برای بهروزرسانی آفلاین وجود دارد و در صورت اختلال اینترنت یا محدودیتهای بینالمللی، استمرار خدمت چگونه حفظ خواهد شد.
در همین چارچوب، سازگاری محصول با سیستمعاملها، سرورها، ماشینهای مجازی، نرمافزارهای حیاتی و معماری شبکه نیز باید پیش از خرید بررسی شود. امکان استقرار داخلی و مدیریت OnPremise، نحوه اتصال به SIEM، محل پردازش و نگهداری دادهها، سطح دسترسی به کنسول مدیریتی و قابلیت ادامه فعالیت در شرایط قطع ارتباط، از موضوعاتی بودند که تأکید شد باید در قالب ارزیابی فنی یا اجرای POC مورد آزمایش قرار گیرند.
در ادامه نشست روز سوم، تفاوت میان «مدل اشتراکی رسمی» و «اشتراکگذاری غیرمجاز یک لایسنس یا کنسول میان چند مشتری» مورد توجه قرار گرفت. در شبکههای حساس، تفکیک کامل مشتریان، مالکیت دادهها، ثبت رویدادها، محل نگهداری اطلاعات و حدود دسترسی تأمینکننده باید بهصورت فنی و قراردادی مشخص باشد.
این مسئله بهخصوص برای سازمانهایی که با اطلاعات حساس، دادههای بانکی، اطلاعات پژوهشی یا فرآیندهای حیاتی سروکار دارند، اهمیت بیشتری پیدا میکند.
در همین نشست، گنجخانی بر این رویکرد تأکید کرد که عرضه یک محصول امنیتی باید آغاز یک تعهد حرفهای باشد، نه پایان یک معامله تجاری. بر همین اساس، راهکارهای دکتر وب در ایران از مسیر رسمی و با لایسنس معتبر و قابلاستعلام، مدیریت متمرکز، امکان استقرار داخلی، پشتیبانی از شبکههای متصل و منفصل، آموزش کارشناسان، اجرای POC و همراهی فنی در مراحل نصب و بهرهبرداری ارائه میشوند. فعالیتهای دکتر وب در ایران از طریق شرکت دادهگستران رادین سگال، مرکز انحصاری خدمات، پشتیبانی، آموزش و توزیع محصولات دکتر وب در کشور، انجام میشود. همچنین همکاری با شبکه گسترده پیشخوان دولت، بهعنوان نماینده تجاری دکتر وب در ایران، ظرفیت مناسبی برای معرفی، عرضه و توسعه دسترسی به محصولات و خدمات دکتر وب در سراسر کشور فراهم کرده است.
یک مسیر، از فناوری تا نیروی متخصص
اما توسعه امنیت سایبری بدون توسعه نیروی انسانی متخصص ممکن نیست؛ موضوعی که مسیر آینده فعالیت دکتر وب ایران را نیز به حوزه آموزش پیوند میدهد.
این شرکت که در الکامپ امسال در پاویون کمیسیون تولید، سالن ۴۴ حضور داشت، قصد دارد در راستای مسئولیت اجتماعی خود، دورههای آموزشی تخصصی را با همکاری مراکز دانشگاهی و آموزشی کشور و با همکاری سازمان نظام صنفی رایانهای برگزار کند. هدف این برنامه، کمک به تربیت نیروی کار متخصص در حوزه امنیت سایبری است؛ اقدامی که میتواند در کنار توسعه فناوری و راهکارهای امنیتی، به یکی از حلقههای مهم زنجیره امنیت کشور یعنی تأمین نیروی انسانی متخصص کمک کند. چراکه حتی پیشرفتهترین راهکار امنیتی نیز بدون نیروی انسانی آموزشدیده، معماری صحیح و تیمی که توانایی پایش، تحلیل و واکنش به تهدیدات را داشته باشد، نمیتواند بهتنهایی امنیت پایدار ایجاد کند.
آنچه در این رویداد گذشت نشان از آن دارد که حضور دکتر وب در ایران را میتوان تلاشی برای ساختن زنجیرهای دید که از تأمین و فناوری آغاز میشود، با استقرار و پشتیبانی ادامه پیدا میکند و در نهایت به آموزش و تربیت نیروی انسانی متخصص میرسد. چون در امنیت سایبری، خرید محصول پایان ماجرا نیست؛ آغاز یک مسئولیت است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.