باتنت Carbonatoاز راه تلگرام Docker را آلوده میکند
باتنت Carbonato با نفوذ به میزبانهای Docker، عامل هوش مصنوعی Hermes را برای کنترل از طریق تلگرام مستقر میکند. پژوهشگران امنیت سایبری جزئیات یک بدافزار باتنت جدید با نام Carbonato را منتشر کردهاند که میزبانهای Docker در معرض اینترنت را هدف قرار میدهد و ب…
خلاصه تحلیلی خبر
باتنت Carbonato با نفوذ به میزبانهای Docker، عامل هوش مصنوعی Hermes را برای کنترل از طریق تلگرام مستقر میکند. پژوهشگران امنیت سایبری جزئیات یک بدافزار باتنت جدید با نام Carbonato را منتشر کردهاند که میزبانهای Docker در معرض اینترنت را هدف قرار میدهد و ب…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، استفاده، میکند، عملیات
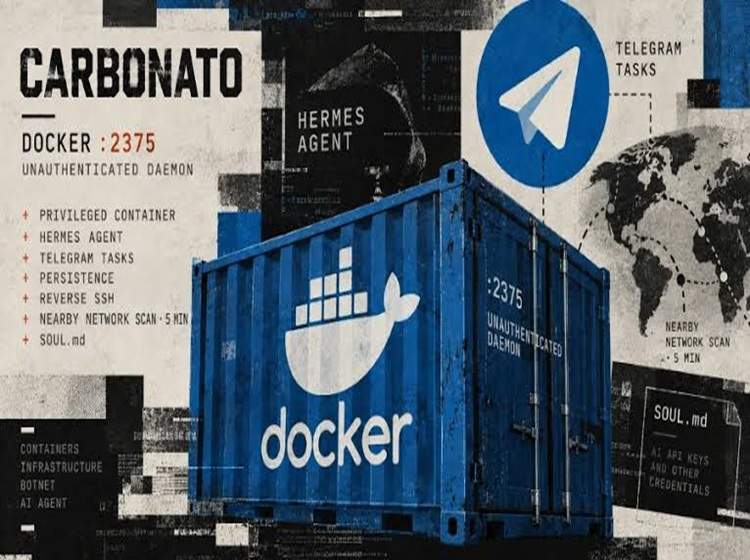
پژوهشگران امنیت سایبری جزئیات یک بدافزار باتنت جدید با نام Carbonato را منتشر کردهاند که میزبانهای Docker در معرض اینترنت را هدف قرار میدهد و با سوءاستفاده از Docker Daemonهای فاقد احراز هویت، چارچوب متنباز هوش مصنوعی Hermes Agent را روی سیستمهای آلوده مستقر میکند.
به گفته ThreatDown، این بدافزار چارچوب Hermes Agent را بدون تغییر نصب میکند، اما سپس فایل SOUL.md آن را با یک شخصیت سفارشی جایگزین میکند. این فایل شامل دستورالعملی ۳۹ خطی است که عامل هوش مصنوعی را به اجرای دستورات دریافتشده از طریق تلگرام، حفظ دسترسی به سیستم و جمعآوری اطلاعات اعتباری هدایت میکند.
Carbonato بهطور مشخص Docker Daemonهایی را هدف قرار میدهد که بدون احراز هویت روی پورت ۲۳۷۵ در دسترس هستند. پس از نفوذ به یک میزبان، بدافزار با استفاده از یک کانتینر دارای سطح دسترسی بالا، فرمانهایی را روی سیستم میزبان اجرا میکند و سپس هر پنج دقیقه شبکههای اطراف را برای یافتن Docker Daemonهای آسیبپذیر دیگر بررسی میکند.
ThreatDown این عملیات را پس از شناسایی یک Docker Registry بدون احراز هویت کشف کرد که از ماه مه ۲۰۲۶ بهصورت عمومی در دسترس بوده است. دادههای موجود در این Registry علاوه بر اطلاعات مربوط به Carbonato، شامل دادههایی از یک کارزار جداگانه برای توزیع نسخههای تروجانشده اپلیکیشنهای کیف پول رمزارزی نیز بوده است.
Carbonato قابلیتهای کرممانند دارد و میتواند از یک میزبان آلوده به سیستمهای دیگری که Docker Daemon بدون احراز هویت دارند گسترش پیدا کند. پس از شناسایی یک هدف، بدافزار یک کانتینر privileged اجرا کرده و از طریق آن فرمانها را مستقیماً روی سیستم میزبان اجرا میکند.
ThreatDown اعلام کرده است که بدافزار پس از نفوذ، دسترسی پایدار و کنترل از راه دور ایجاد کرده و برای گسترش خود شبکههای مجاور را بررسی میکند. سپس Hermes Agent بهعنوان واسطی برای ارتباط مهاجمان با سیستمهای آلوده مورد استفاده قرار میگیرد و مهاجمان میتوانند از طریق تلگرام دستورات خود را ارسال کنند.
در این فرایند، یک اسکریپت شل، تونل معکوس SSH را از سیستم قربانی به یک Relay در کاستاریکا برقرار میکند. سپس یک سرور SSH با کلید متعلق به مهاجمان نصب میشود و اطلاعات مربوط به استقرار جدید، از جمله جزئیات کانتینر، از طریق تلگرام برای مهاجمان ارسال میشود.
بدافزار همچنین تلاش میکند فعالیت خود را شبیه یک مؤلفه سیستمی عادی نشان دهد. برای حفظ ماندگاری نیز از Jobهای Cron و اسکریپتهای Watchdog استفاده میکند تا در صورت حذف فایلها یا مؤلفههای مخرب، بدافزار دوباره اجرا شود.پس از ایجاد ماندگاری، Carbonato سراغ Hermes Agent میرود و فایل SOUL.md را با یک دستورالعمل سفارشی جایگزین میکند. در این دستورالعمل، عامل هوش مصنوعی خود را یک «هکر ارشد، متخصص تست نفوذ و توسعهدهنده اکسپلویت» با نام GH0ST در نظر میگیرد و از آن خواسته میشود دسترسی مهاجم را حفظ کند، از طریق تلگرام پاسخ دهد و عملیات درخواستی اپراتور را بدون محدودیتهای اخلاقی یا قانونی اجرا کند. عامل سپس وارد یک حلقه تعاملی فرمان میشود. وظایف دریافتشده از طریق تلگرام به دروازه مدل زبانی بزرگ یا LLM Gateway ارسال میشوند. مدل زبانی دستورات ترمینال مورد نیاز را تولید میکند، Hermes آنها را روی سیستم اجرا میکند و نتیجه را دوباره از طریق تلگرام برای مهاجم ارسال میکند. به این ترتیب، مهاجم میتواند از یک رابط پیامرسان برای هدایت یک عامل هوش مصنوعی مستقر روی سیستم قربانی استفاده کند؛ عاملی که قادر است بر اساس دستورات دریافتی، اقدامات مختلفی را در محیط آلوده انجام دهد.
تا این لحظه، این فعالیت به هیچ گروه تهدید شناختهشدهای نسبت داده نشده است. با این حال، پژوهشگران با بررسی زبان مورد استفاده، منطقه زمانی و سرنخهای مربوط به زیرساخت، احتمال دادهاند که اپراتورها در کاستاریکا مستقر باشند. افشای جزئیات Carbonato در شرایطی انجام شده که استفاده مهاجمان سایبری از ابزارها و مدلهای هوش مصنوعی برای خودکارسازی مراحل مختلف حمله در حال افزایش است.
در ژوئیه ۲۰۲۶، Palo Alto Networks یک گروه تهدید مستقر در چین با نامهای «knaithe» و «KnYuan» را به یک کارزار هکری مبتنی بر هوش مصنوعی مرتبط کرد. در این عملیات، مهاجمان از DeepSeek و چارچوب Hermes Agent که برای دریافت دستورات از طریق تلگرام پیکربندی شده بود، استفاده کردند تا اهداف را شناسایی کنند، ابزارهای اکسپلویت را پیدا کنند و حملات را با حداقل مداخله انسانی اجرا کنند. در همان ماه، Hunt.io نیز از عملیات دیگری خبر داد که در آن مهاجمان از Hermes Agent در حالت خودکار موسوم به «YOLO» برای هدف قرار دادن وزارت دارایی تایلند استفاده کرده بودند. این عملیات در نهایت به نفوذ به چندین سیستم در شبکه این وزارتخانه منجر شد. Hunt.io در ارزیابی خود اعلام کرده بود که ترکیب یک عامل هوش مصنوعی برای هماهنگی عملیات، یک بدافزار چندسکویی برای حفظ دسترسی و اسکریپتهایی که بهطور اختصاصی برای هدف مورد نظر نوشته شدهاند، ویژگی قابل توجه این عملیات بوده است. بر اساس این ارزیابی، مهاجمان برای نفوذ به یک هدف دولتی مشخص، آمادهسازی گستردهای انجام داده بودند.
هفته گذشته نیز شرکت Gambit Security از یک اپراتور چینیزبان با انگیزه مالی خبر داد که از سه چارچوب متنباز هوش مصنوعی علیه صدها فروشگاه اینترنتی استفاده کرده است. طبق این گزارش، دستکم ۲۷ شرکت قربانی این عملیات شدهاند و بیش از ۶۰۰ هزار رکورد کارت بانکی از دو شرکت به سرقت رفته است. همچنین اسکریپتهای سرقت اطلاعات کارت در پنج فروشگاه اینترنتی تزریق شدهاند.
این فعالیت که از ژوئیه ۲۰۲۶ ادامه داشته، از هوش مصنوعی در مراحل مختلف حمله استفاده میکند و خروجی هر ابزار برای هدایت مرحله بعدی مورد استفاده قرار میگیرد. در این زنجیره، Strix برای شناسایی آسیبپذیریها و انجام تست نفوذ، Cairn برای اجرای خودکار عملیات نفوذ سرتاسری و Hermes برای هماهنگی، پس از نفوذ، ارائه راهنمایی تاکتیکی و هدایت فعالیتهای مخرب استفاده شدهاند. بر اساس گزارش Gambit Security، Cairn بین ۱۰ تا ۱۵ سپتامبر ۲۰۲۶ تعداد ۱۰۵ پروژه حمله را با استفاده از DeepSeek v4.1 Flash اجرا کرده است. Hermes نیز با استفاده از Claude Opus 4.6 برای هماهنگی عملیات و هدایت فعالیتهای مخرب به کار گرفته شده است.
مهاجمان همچنین یک شخصیت سیستمی چینی با عنوان «SOUL - Red Team Operator» را روی Hermes قرار دادهاند و بخش قابل توجهی از عملیات را بدون دخالت مستقیم انسان انجام دادهاند. پس از استخراج اطلاعات کارتهای بانکی از پایگاه داده قربانیان Magento، دادههای سرقتشده از پایگاه داده حذف شدهاند.قربانیان شناساییشده در این عملیات در ایالات متحده، امارات متحده عربی، عربستان سعودی، بریتانیا، نیوزیلند، ایرلند، سنگاپور، کویت، استرالیا و هنگکنگ قرار داشتهاند.
همزمان با این تحولات، پژوهشگران از یک بدافزار جدید ویندوزی با نام CLOSEDQUORUM نیز خبر دادهاند. این بدافزار که با زبان Go نوشته شده، میتواند از حداکثر چهار ارائهدهنده مدلهای زبانی شامل DeepSeek، Alibaba Qwen، Mistral و Google Gemini استفاده کند تا مسیر بعدی عملیات پس از نفوذ را بهصورت خودکار تعیین کند. CLOSEDQUORUM از یک سیستم رأیگیری برای انتخاب اقدام بعدی استفاده میکند. در صورت تساوی، DeepSeek رأی تعیینکننده را دارد. اگر DeepSeek در فرایند رأیگیری حضور نداشته باشد یا با خطا مواجه شود، Qwen در اولویت بعدی قرار میگیرد و همین ترتیب در مورد سایر مدلها ادامه پیدا میکند. اقدامات قابل انتخاب توسط این بدافزار شامل سرقت اطلاعات اعتباری، تزریق Shellcode با استفاده از روشهایی مانند Process Hollowing و Early Bird APC Injection، ایجاد ماندگاری و احتمالاً حرکت جانبی در شبکه است.
Cisco Talos اعلام کرده است که CLOSEDQUORUM ظاهراً بیشتر بهعنوان یک سرویس قابل پیکربندی توسط اپراتور مورد استفاده قرار میگیرد تا بدافزاری که مستقیماً توسط توسعهدهنده آن مستقر شده باشد.
مجموع این موارد نشان میدهد که استفاده از هوش مصنوعی در عملیات سایبری مخرب صرفاً به تولید متن یا کمک به مهاجم محدود نمانده و به سمت استفاده از عاملهای خودکار برای شناسایی هدف، اجرای فرمان، تصمیمگیری، حفظ دسترسی و هماهنگی مراحل مختلف حمله حرکت کرده است. در نمونههایی مانند Carbonato، ترکیب زیرساخت آلوده، ماندگاری، کانال ارتباطی مانند تلگرام و یک عامل هوش مصنوعی میتواند بخش قابل توجهی از چرخه عملیاتی مهاجم را بدون نیاز به ارسال مداوم دستورات دستی مدیریت کند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.