چک لیست کاهش تهدیدات سایبری
✅ چک لیست کاهش تهدیدات سایبری : راهنمای کامل با افزایش روز افزون تهدیدات سایبری و حملات هکری به سازمان ها، امنیت اطلاعات به یکی از مهمترین اولویت های سازمان ها تبدیل شده است. دیگر این سوال که «اگر سازمان هک شد چه باید کرد» جای خود را به «وقتی سازمان هک شد چه باید […]
خلاصه تخصصی مقاله
✅ چک لیست کاهش تهدیدات سایبری : راهنمای کامل با افزایش روز افزون تهدیدات سایبری و حملات هکری به سازمان ها، امنیت اطلاعات به یکی از مهمترین اولویت های سازمان ها تبدیل شده است. دیگر این سوال که «اگر سازمان هک شد چه باید کرد» جای خود را به «وقتی سازمان هک شد چه باید […]
موضوعات اصلی: امنیت شبکه، فایروال، امنیت سایبری، سایبری، کاهش، تهدیدات
✅چک لیست کاهش تهدیدات سایبری : راهنمای کامل
با افزایش روز افزونتهدیدات سایبریو حملات هکری به سازمان ها، امنیت اطلاعات به یکی از مهمترین اولویت های سازمان ها تبدیل شده است. دیگر این سوال که «اگر سازمان هک شد چه باید کرد» جای خود را به «وقتی سازمان هک شد چه باید کرد» داده است. دلیل این امر افزایش حملات پیچیده سایبری و گسترش نرم افزار های مخرب مانند باج افزار هاست. در این مقاله قصد داریم بهچک لیست کاهش تهدیدات سایبریبپردازیم که با اجرای آن میتوانید تهدیدات سایبری را کاهش داده و از اطلاعات حساس سازمان خود محافظت کنید.
🔐اهمیت امنیت سایبری در دنیای مدرن
حملات سایبری نه تنها موجب ایجاد اختلال در عملیات سازمان ها میشوند، بلکه میتوانند زیان های مالی و اعتباری بزرگی را نیز به همراه داشته باشند. با رشد فناوری و افزایش استفاده ازاینترنتراه های حمله به شبکه ها و سیستم های سازمانی متنوع تر شده است. از این رو، داشتن استراتژی های جامع امنیتی برای کاهش ریسک ها و محافظت از داده های حساس امری ضروری است.چک لیست کاهش تهدیدات سایبریزیر به شما کمک میکند تا اقدامات اساسی برای بهبود امنیت سایبری سازمان را عملی کنید.
💰بودجه مناسب برای به روز رسانی زیرساخت امنیتی
یکی از اولین قدم ها برای مقابله با تهدیدات سایبری، تخصیص بودجه کافی برای بهروزرسانی زیرساخت های امنیتی است. بدون بودجه مناسب، اجرای راهکار های پیشرفته امنیتی غیر ممکن خواهد بود. بنابراین، مدیریت سازمان باید برای سرمایه گذاری در راهکار های امنیتی مدرن، تجهیزات به روز و خدمات مرتبط بودجه مناسبی را در نظر بگیرد.
🎓آموزش مستمر کارکنان
یکی از آسیب پذیری های مهم در بسیاری از سازمانها، عدم آگاهی کارکنان از خطرات سایبری است. آموزش منظم و بهروز در زمینه شناسایی ایمیل های فیشینگ، استفاده از رمز های قوی و روش های امن سازی حساب های کاربری میتواند به کاهش تهدیدات کمک کند. کارمندان باید بدانند که چگونه در برابر حملات مختلف واکنش نشان دهند و از اطلاعات سازمان محافظت کنند.
🌐نظارت بر ترافیک شبکه
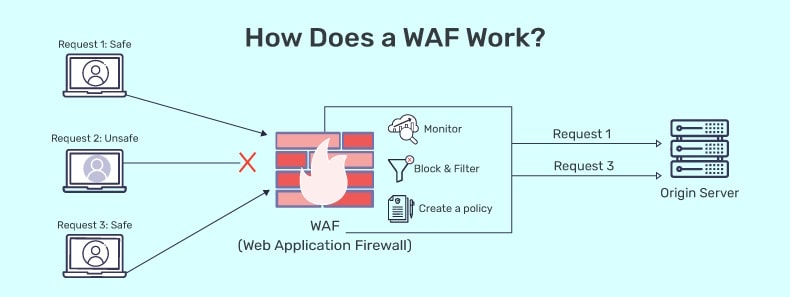
نظارت بر ترافیک شبکه با استفاده از ابزارهایی مانندIPSسیستم پیشگیری از نفوذIDSسیستم تشخیص نفوذ وWAFفایروالبرنامه های کاربردی وب یکی از مهمترین مراحل برای کاهش تهدیدات سایبری است. این ابزارها به شناسایی و جلوگیری از حملات سایبری در لحظه کمک کرده و به امنیت شبکه سازمان کمک شایانی میکنند.
🔄به روز رسانی نرم افزار ها
یکی از عوامل مهم که میتواند به کاهش تهدیدات سایبری کمک کند، به روز رسانی مداوم نرم افزار ها و سیستم عامل ها است. شرکت های تولیدکننده نرم افزار به طور منظم به روز رسانیهایی را برای رفع آسیب پذیری های موجود ارائه میدهند. غفلت از به آپدیت ها میتواند درب های ورود مهاجمان سایبری را باز بگذارد.
🛡️پیادهسازی راهکارهای امنیتیEnd Point
راهکار های امنیتی End Point یا نقاط پایانی نیز درچک لیست کاهش تهدیدات سایبریجای میگیرد، ابزاری کلیدی برای جلوگیری از دسترسی غیر مجاز به سیستم های سازمان هستند. با پیاده سازی این راهکار ها میتوانید از دستگاه های متصل به شبکه مانند لپتاپها، گوشی های هوشمند و تبلتها محافظت کنید.
🔑مدیریت صحیح احراز هویت
یکی از مهمترین عوامل در امنیت سایبری، مدیریت احراز هویت کاربران است. استفاده از روش های احراز هویت دو عاملی (2FA) و حتی سه عاملی میتواند به افزایش امنیت حساب های کاربری کمک کند. همچنین باید از ابزار های مدیریت رمز عبور برای ایجاد و ذخیره رمز های قوی استفاده کنید.
🖥️افزایش امنیت نرم افزار های منتشر شده بر روی اینترنت
نرمافزارهایی که از طریق اینترنت به آنها دسترسی دارید باید به دقت ایمنسازی شوند. ایجاد لایه های امنیتی اضافی مانند رمزگذاری دادهها، بررسی های امنیتی منظم و اعمال سیاست های دسترسی محدود میتواند به کاهش خطرات سایبری کمک کند. با استفاده ازسیتریکسمی توانید این امنیت را افزایش دهید.
🗂️آگاهی از داده های حساس
یکی از مهم ترین وظایف تیم امنیتی سازمان، آگاهی کامل از داده های حساس و محل ذخیره سازی آنها است. برای جلوگیری از دسترسی غیرمجاز، باید از رمزگذاری دادهها و ایجاد سطوح دسترسی مختلف استفاده کنید. همچنین مهم است که دادههای حساس به طور منظم پشتیبانگیری شوند. برای مشاهده آموزش های بکاپ گیری می توانید ازویدیو های آموزشی ویم بکاپاستفاده کنید.
🛠️توسعه زیرساخت های ایمن
با توسعه و پیاده سازی زیرساخت های ایمن، میتوانید ریسک نفوذ های غیر مجاز به شبکه و سیستم های سازمانی را کاهش دهید. زیرساخت های ایمن شامل استفاده از شبکه های خصوصی مجازی (VPN)، فایروال ها و دیگر راهکار های امنیتی است.
🧪انجام ارزیابی های تست نفوذ و ارزیابی آسیب پذیری ها
اجرای تست های نفوذ (Penetration Testing) و ارزیابی آسیب پذیری های شبکه و سیستم ها به شما کمک میکند تا نقاط ضعف امنیتی را شناسایی و برطرف کنید. این ارزیابی ها باید به صورت سالانه یا حتی بیشتر انجام شوند تا از تغییرات جدید در محیط فناوری آگاه شوید.
🔥استفاده از فایروال چند لایه
فایروال های چند لایه یکی از موثرترین راهکار های امنیتی برای حفاظت از شبکه های سازمانی هستند. این فایروال ها میتوانند به طور همزمان ترافیک ورودی و خروجی کاربران، سرورها و دیتابیسها را کنترل کرده و از نفوذ مهاجمان جلوگیری کنند.
📝آمادگی برای بدترین سناریو
هیچ سیستم امنیتی ۱۰۰٪ مقاوم نیست. بنابراین، آماده سازی برای بدترین سناریو، مانند حمله باج افزاری، بسیار حائز اهمیت است. داشتن پشتیبان های منظم از داده های حساس و تدوین برنامه های بازیابی اطلاعات از جمله اقدامات اساسی در این راستا هستند.
📚چک لیست کاهش تهدیدات سایبری
امنیت سایبری نیازمند رویکردی جامع و چندلایه است که باید تمام جوانب شبکه و سیستم های سازمانی را پوشش دهد. با اجرایچک لیست کاهش تهدیدات سایبریو تمرکز بر آموزش، نظارت، بهروزرسانی و آمادگی برای مواجهه با حملات، میتوانید ریسک حملات سایبری را به حداقل برسانید و از امنیت اطلاعات سازمان خود مطمئن باشید. اینچک لیست کاهش تهدیدات سایبریبه شما کمک میکند تا اقدامات لازم برای مقابله با تهدیدات روز افزون را به درستی انجام دهید و سازمان خود را در برابر حملات مقاوم تر کنید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.