فایروال چیست و چگونه از شبکه محافظت میکند؟
فایروال چیست و چگونه از مرزهای زیرساخت دیجیتال در برابر تهدیدهای سایبری محافظت میکند؟ فایروال چیست؟ در یک تعریف جامع و تخصصی، فایروال یا دیوار آتش یک سیستم امنیت شبکه است که وظیفه پایش، فیلتر و هدایت ترافیک ورودی و خروجی دادهها را بر اساس قوانین از پیش تعیینشده بر عهده دارد. در دنیای امروز […]
خلاصه تخصصی مقاله
فایروال چیست و چگونه از مرزهای زیرساخت دیجیتال در برابر تهدیدهای سایبری محافظت میکند؟ فایروال چیست؟ در یک تعریف جامع و تخصصی، فایروال یا دیوار آتش یک سیستم امنیت شبکه است که وظیفه پایش، فیلتر و هدایت ترافیک ورودی و خروجی دادهها را بر اساس قوانین از پیش تعیینشده بر عهده دارد. در دنیای امروز […]
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، فایروال، هوش مصنوعی، شبکه، میکند
فایروال چیست و چگونه از مرزهای زیرساخت دیجیتال در برابر تهدیدهای سایبری محافظت میکند؟ فایروال چیست؟ در یک تعریف جامع و تخصصی، فایروال یا دیوار آتش یک سیستمامنیت شبکهاست که وظیفه پایش، فیلتر و هدایت ترافیک ورودی و خروجی دادهها را بر اساس قوانین از پیش تعیینشده بر عهده دارد. در دنیای امروز که تمامی سیستمها و پایگاههای داده به اینترنت متصل هستند، استفاده ازتجهیزات امنیت شبکهمناسب نقشی حیاتی در جلوگیری از دسترسی غیرمجاز، مهار نفوذ هکرها و صیانت از داراییهای سازمانی ایفا میکند.
برای اطلاعات بیشتر در موردخدمات امنیت شبکهXNET کلیک کنید.
فایروال چیست؟
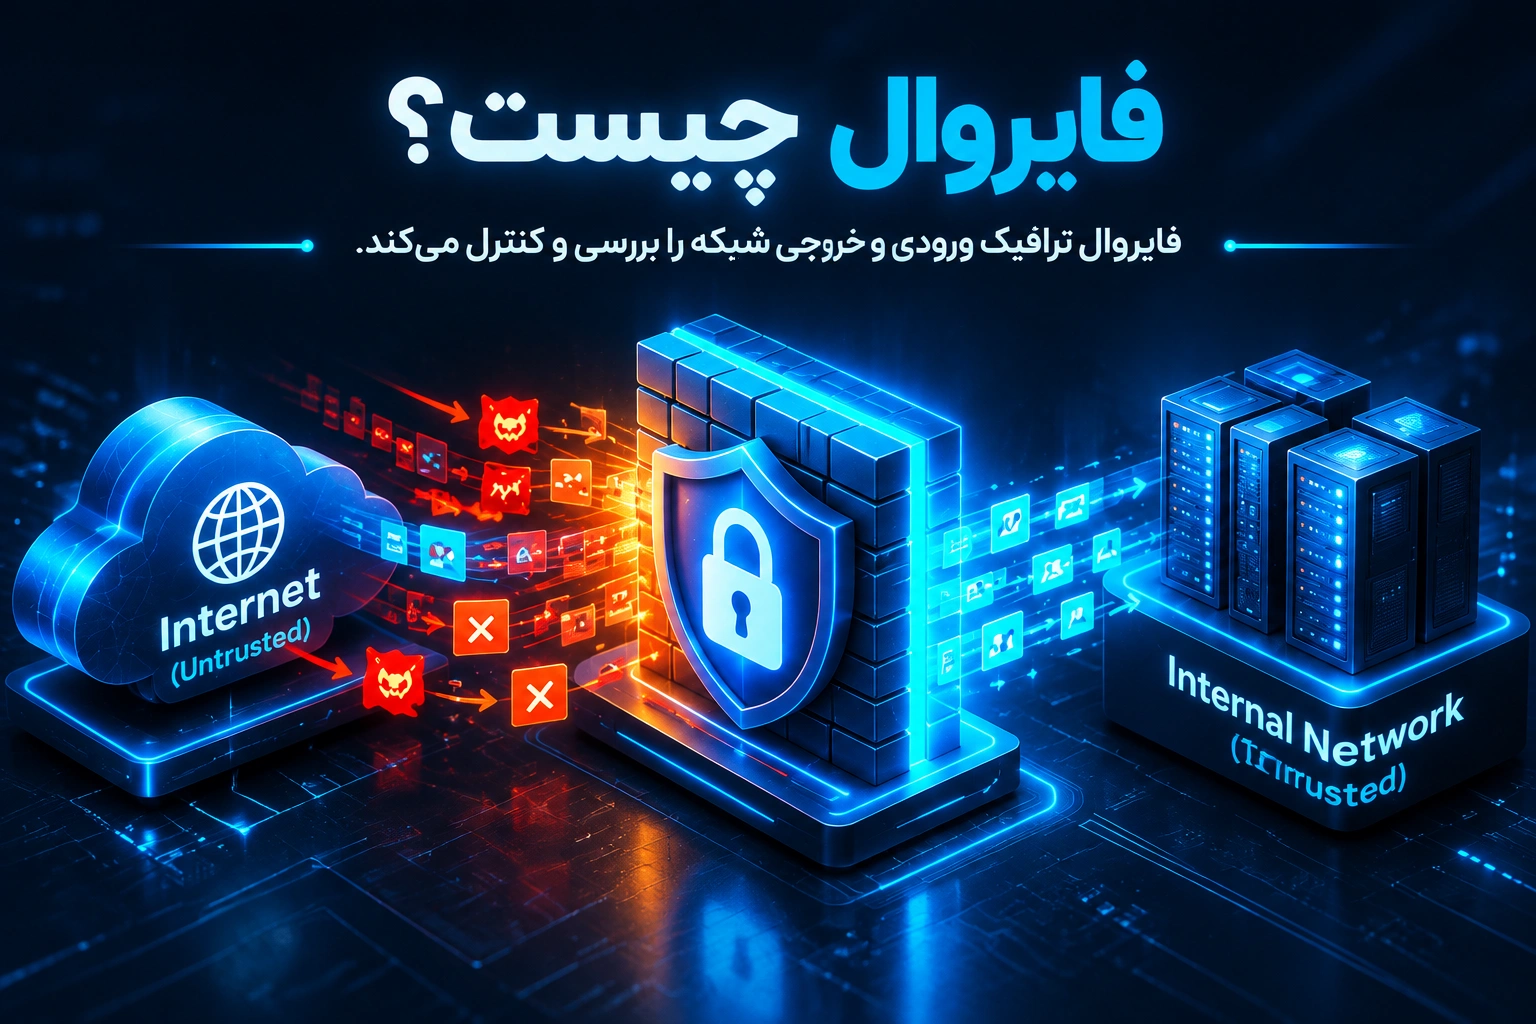
فایروال چیست و چه جایگاهی در معماری امنیتی دارد؟ فایروال یک لایه دفاعی بنیادین است که به عنوان مانعی میان شبکههای داخلی امن و قابل اعتماد و شبکههای خارجی و ناامن مانند اینترنت قرار میگیرد. این سامانه جریان دادهها را در لایههای مختلف مدل شبکه بررسی کرده و تصمیم میگیرد که آیا اجازه عبور به بستههای اطلاعاتی داده شود یا دسترسی آنها مسدود گردد. بر اساس دستورالعملهای رسمی موسسه ملی استانداردها درNIST Cybersecurity Frameworkبهکارگیری این فناوری برای برقراری کنترل ترافیک شبکه، تفکیک نواحی دسترسی و کاهش خطرات نفوذ به سیستمها الزامی است.
انواع فایروال
دیوارهای آتش بر اساس معماری، لایه عملکردی و شیوه پردازش دادهها به انواع مختلفی دستهبندی میشوند. فایروالهای سختافزاری به عنوان دستگاههای فیزیکی مجزا در ورودی شبکه نصب شده و ترافیک کلی را با کارایی بالا مدیریت میکنند. فایروالهای نرمافزاری به شکل برنامههای کاربردی روی سیستمهای کلاینت یاسرورها اجرا میشوند تا امنیت مستقیم همان سیستم میزبان را تامین کنند. فایروالهای فیلترینگ بسته (Packet Filtering) هدر بستهها شامل آدرس IP و پورتها را بررسی میکنند.
فایروالهای بازرسی وضعیت (Stateful Inspection) با رهگیری وضعیت نشستها، ارتباطات مجاز و معتبر را از درخواستهای جعلی تفکیک مینمایند. فایروالهای پروکسی یا لایه کاربرد (ProxyFirewalls) ترافیک لایه هفت را عمیقا تحلیل میکنند. فایروالهای نسل بعدی (Next-Generation Firewalls – NGFW) شامل امکانات پیشرفتهای مانند بازرسی عمیق بستهها (DPI)، سیستم جلوگیری از نفوذ (IPS) و هوش مصنوعی هستند؛ نمونه بارز آن تجهیزات امنیتی شرکتFortinet Network Securityاست. فایروالهای ابری (Cloud Firewalls / FWaaS) نیز راهکارهای مقیاسپذیری هستند که در زیرساختهای ابری مستقر میشوند.
مهمترین کاربردهای فایروال
اصلیترین کاربرد فایروال، کنترل ترافیک شبکه و ممانعت از ورود کاربران غیرمجاز به منابع سازمانی است. علاوه بر این، دیوارهای آتش برای تفکیک بخشهای مختلف شبکه و ایجاد زونهای امنیتی به کار میروند تا در صورت نفوذ به یک بخش، سایر قسمتها در امان بمانند. ایمنسازی دیتاسنترها با استفاده از فایروال سرور، مدیریت دسترسی کاربراناز راه دوراز طریق تونلهای امن، کنترل دسترسی کاربران داخلی به سایتهای پرخطر و ثبت تمام فعالیتها در لاگ فایروال به منظور ردیابی حوادث، از دیگر کاربردهای اساسی این سیستم است.
فایروال چگونه کار میکند؟
نحوه کار فایروال بر مبنای بررسی ویژگیهای هر بسته داده و تطبیق آن با قوانین امنیتی انجام میگیرد. مدیر شبکه با تعریف هر Rule فایروال مشخص میکند که ترافیک با چه مشخصاتی (مانند IP مبدا و مقصد، پورت ورودی و خروجی یا پروتکل) اجازه عبور دارد. مجموع این دستورات تشکیلدهنده Policy فایروال است. هنگامی که یک بسته داده به مرز شبکه میرسد، فایروال مشخصات آن را تحلیل میکند؛ اگر بسته با قواعد مجاز همخوانی داشته باشد تایید میشود و در غیر این صورت فورا مسدود شده و رویداد مربوطه در لاگ فایروال ذخیره میگردد.
فایروال چه تهدیدهایی را شناسایی و مسدود میکند؟
فایروال طیف گستردهای از تهدیدهای سایبری را خنثی میسازد. این سامانه جلوی حملات انکار سرویس (DoS و DDoS) که با هدف از دسترس خارج کردن سرورها انجام میشوند را میگیرد. فایروال مانع از پویش پورتها (Port Scanning) توسط مهاجمان برای یافتن روزنههای نفوذ میشود. همچنین فعالیت بدافزارها، باجافزارها و باتنتهایی که تلاش میکنند با سرورهای فرماندهی ارتباط برقرار کنند را مسدود میکند. حملات مبتنی بر جعل آدرس (IP Spoofing) و ارسال بستههای ناهنجار نیز توسط این سیستم شناسایی و متوقف میشوند.
مزایای استفاده از فایروال
استفاده از فایروال سبب ایجاد یک لایه حفاظتی یکپارچه در برابر تهدیدات آنلاین و جلوگیری از دسترسی غیرمجاز میشود. این ابزار از طریق تحلیل لاگ فایروال، دید کاملی از ترافیک عبوری و وضعیت شبکه فراهم میکند. با محدودسازی پورتها و برنامههای غیرضروری، مصرف پهنای باند شبکه بهینهسازی میشود. علاوه بر این، استقرار صحیح فایروال به سازمانها کمک میکند تا استانداردهای بینالمللی امنیت داده مانند ISO 27001 را پیادهسازی کرده و ریسکهای تجاری ناشی از سرقت اطلاعات را به حداقل برسانند.
فایروال مناسب برای هر نوع شبکه کدام است؟
انتخاب فایروال باید متناسب با ابعاد و حساسیت شبکه صورت گیرد. برای شبکههای خانگی و دفاتر بسیار کوچک، فایروالهای داخلی تعبیهشده در روترها و فعال بودن فایروال سیستمعامل دستگاهها پاسخگوی نیاز است. برای کسبوکارهای کوچک و متوسط، تهیه یک دستگاه NGFW لبهای که قابلیتهای فیلترینگ وب و برقراری ارتباطات دورکاری امن را دارد، بهترین گزینه محسوب میشود. در سازمانهای بزرگ و مراکز داده، استفاده همزمان از تجهیزات سختافزاری پرظرفیت، فایروال سرور اختصاصی و دیوارهای آتش ابری جهت کنترل دقیق ترافیک لایههای مختلف ضروری است.
فایروال برای امنیت شبکه کافی است؟
خیر، فایروال عنصر بسیار حیاتی در امنیت شبکه است اما به تنهایی کافی نیست. حملات مهندسی اجتماعی، ایمیلهای حاوی فیشینگ، خطای انسانی و آسیبپذیریهای نرمافزاری ناشناخته میتوانند از فایروال عبور کنند. برای دستیابی به امنیتی جامع و چندلایه، فایروال باید همراه با سیستمهای جلوگیری از نفوذ (IPS)، آنتیویروسهای نسل جدید (EDR)، سیستمهای مدیریت دسترسی و آموزش مداوم پرسنل به کار گرفته شود.
جمعبندی؛ فایروال چیست و چرا به آن نیاز داریم؟
فایروال چیست و چرا زیرساختها بدون آن آسیبپذیر هستند؟ فایروال دیواری مستحکم برای محافظت از دادهها، سرورها و تجهیزات در برابر تهدیدات ناشناخته و حملات اینترنتی است. بدون حضور این سیستم امنیت شبکه، تمامی دسترسیها آزاد بوده و سامانهها هدف نفوذهای مداوم قرار میگیرند. پیکربندی اصولی یک Policy فایروال و پایش مستمر ترافیک، زیربنای اصلی حفظ پایداری و امنیت پایدار در فناوری اطلاعات است.
سوالات متداول
آیا فایروال از هک شدن شبکه جلوگیری میکند؟
فایروال مانع از ورود نفوذگران از طریق پورتها و ترافیکهای غیرمجاز میشود، اما در برابر روشهای دیگری مانند فیشینگ یا سرقت رمزهای عبور کاربران به تنهایی نمیتواند مانع نفوذ شود و به لایههای امنیتی مکمل نیاز است.
آیا فایروال سرعت اینترنت را کاهش میدهد؟
در صورت استفاده از سختافزارهای استاندارد و متناسب با پهنای باند، کاهش سرعت نامحسوس است. البته اگر ویژگیهای پردازشی سنگین مانند بازرسی عمیق بستهها بر روی سختافزارهای ضعیف اعمالایروال دیواری مستحکم برای محافظت از دادهها، سرورها و تجهیزات در برابر تهدیدات ناشناخته و حملات اینترنتی است. بدون حضور این سیستم امنیت شبکه، تمامی دسترسیها آزاد بوده و سامانهها هدف نفوذهای مداوم قرار میگیرند. پیکربندی اصولی یک Policy فایروال و پایش مستمر ترافیک، زیربنای اصلی حفظ پایداری و امنیت پایدار در فناوری اطلاعات است.
آیا شبکه خانگی به فایروال نیاز دارد؟
بله، تمام دستگاههای هوشمند، رایانهها و گوشیهای متصل به اینترنت خانگی دائما در معرض اسکنهای خودکار و رباتهای مخرب اینترنتی قرار دارند. فعال بودن فایروال تعبیهشده در مودم یا روتر خانگی به همراه فایروال سیستمعامل دستگاهها، اولین سد دفاعی برای جلوگیری از ورود بدافزارها و نفوذ به حریم خصوصی شبکه خانگی است.
فایروال چه پورتهایی را مسدود میکند؟
فایروال میتواند هر پورتی را بر اساس سیاستهای امنیتی مسدود کند، اما معمولا پورتهای پرخطر و ناامن در اولویت مسدودسازی قرار دارند. از جمله این پورتها میتوان به پورت ۲۳ مربوط به تلنت، پورتهای ۱۳۵، ۱۳۷، ۱۳۹ و ۴۴۵ مربوط به سرویس اشتراک فایل ویندوز (SMB) که هدف اصلی باجافزارها هستند، و پورتهای پیشفرض پروتکلهای ریموت یا پایگاههای داده روی اینترنت عمومی اشاره کرد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.