تفاوت حملات DoS و DDoS و روشهای پیشگیری از آنها
حملات DoS و DDoS از تهدیدهای رایج امنیتی هستند که میتوانند دسترسی به خدمات را مختل کنند. این مقاله تفاوتهای اصلی بین DoS و DDoS، آسیبهای ممکن و روشهای پیشگیری و همچنین ابزارهای معمول محافظت از زیرساختها را مرور میکند.
خلاصه تخصصی مقاله
حملات DoS و DDoS از تهدیدهای رایج امنیتی هستند که میتوانند دسترسی به خدمات را مختل کنند. این مقاله تفاوتهای اصلی بین DoS و DDoS، آسیبهای ممکن و روشهای پیشگیری و همچنین ابزارهای معمول محافظت از زیرساختها را مرور میکند.
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، فایروال، DDoS، حملات، DoS
حملات DoS و DDoS همچنان تهدیدهای جدی برای امنیت سیستمها و سرویسهای آنلاین هستند. این مقاله تفاوت اصلی بین حملات DoS و DDOS را توضیح میدهد، آسیبهای ممکن و روشهای پیشگیری را بررسی میکند و به ابزارهای رایج محافظت از زیرساختها اشاره میکند.
حملات داس (DoS) چیست؟
Denial of Service یا DoS به معنای «حمله به دسترسی» است و هدف آن مختل کردن عملکرد عادی یک سرویس است. در این نوع حمله، مهاجم با ارسال حجم زیادی از درخواستهای نامعتبر به یک سرور، منابع آن را بهطور کامل مصرف میکند و دسترسی به درخواستهای واقعی کاربران دشوار میشود. نتیجه، قطع یا کاهش دسترسی به خدمات یا منابع است.
روشهای انجام DoS میتواند متنوع باشد، اما یکی از رایجترین آنها ارسال تعداد زیادی درخواست از یک مبدا است که منابع سرور را برای پردازش درخواستهای غیرواقعی مصرف میکند. این حمله معمولاً از یک سیستم واحد انجام میشود که شناسایی منبع آن را سادهتر میکند.
ویژگیهای حملات DoS
- مبدا واحدحملات DoS معمولاً از یک کامپیوتر یا سیستم منفرد انجام میشود.
- پیچیدگی پاییناجرای این حملات نسبتا ساده است و نیاز به منابع گسترده ندارد.
- تشخیص آساناز آنجایی که ترافیک حمله از یک مبدا میآید، شناسایی منبع آن نسبتاً ساده است.
- سرعت پایینسرعت اجرای حملات DoS معمولاً کمتر از DDoS است.
حملات دیداس (DDoS) چیست؟
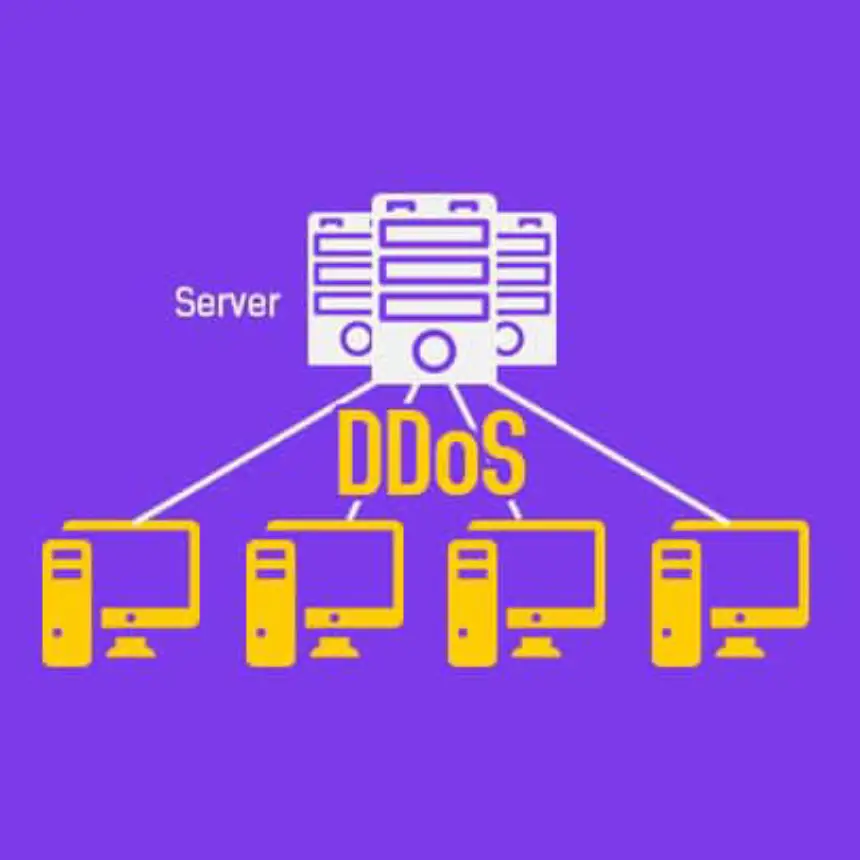
حمله Distributed Denial of Service یا DDoS از نوعی حمله ضد دسترسی است که مشابه DoS عمل میکند اما از چندین سیستم یا دستگاه آلوده به بدافزار برای حمله به سرور هدف استفاده میکند. این دستگاهها معمولاً بخشی از شبکهای گسترده به نام باتنت هستند.
در حملات DDoS، مهاجم از تعداد زیادی دستگاه به صورت همزمان استفاده میکند تا حجم زیادی از ترافیک را به سمت سرور هدف ارسال کند. این نوع حمله نه تنها پیچیدهتر است بلکه شناسایی و مقابله با آن دشوارتر است، زیرا ترافیک حمله از چندین مبدا میآید و تشخیص منشأ حمله را پیچیده میکند.
ویژگیهای حملات DDoS
- مبدا چندگانهحملات DDoS از چندین سیستم مختلف، که معمولاً آلوده به بدافزار هستند، انجام میشود.
- پیچیدگی بالااین حملات نیاز به هماهنگی بین سیستمهای مختلف دارند و معمولاً از ابزارهای پیچیدهتری برای اجرا استفاده میشوند.
- تشخیص دشوارتشخیص منشأ حملات DDoS به دلیل استفاده از چندین مبدا، بسیار سختتر از حملات DoS است.
- سرعت بالاحملات DDoS میتوانند با سرعت بسیار بیشتری اجرا شوند و تأثیرگذاری بیشتری بر منابع سرور داشته باشند.
تفاوتهای بین حملات DoS و DDoS
اگرچه هر دو نوع حمله هدفشان ایجاد اختلال در عملکرد خدمات است، تفاوتهای کلیدی وجود دارد که به تشخیص و واکنش به هرکدام میانجامد.
- منبع ترافیکDoS از یک دستگاه واحد به سرور هدف میرسد؛ DDoS از چندین مبدا و منابع گوناگون ارسال میشود و تشخیص منشأ آن را دشوارتر میکند.
- سرعت و شدت حملهDoS معمولاً با سرعت کمتری انجام میشود و منابع کمتری مصرف میکند؛ DDoS با تجمع ترافیک از منابع متعدد، شدت بیشتری دارد.
- پیچیدگیDoS سادهتر است و نیاز به زیرساختهای پیچیده ندارد؛ DDoS به هماهنگی بین چندین سیستم نیاز دارد و معمولاً پیچیدهتر است.
- تشخیص و مقابلهDoS اغلب با ابزارهای امنیتی استاندارد قابل شناسایی و مسدود شدن است؛ DDoS به ابزارهای پیشرفتهتر و نظارت دقیقتر نیاز دارد.
آسیبهای ناشی از حملات
حملات DoS و DDoS میتوانند آسیبهای متعددی به وبسایت، شبکه یا سیستم وارد کنند
- قطع دسترسی به خدماتاحتمال از دسترس خارج شدن خدمات آنلاین وجود دارد که به کاربران اجازه دسترسی به منابع یا سرویسها را نمیدهد.
- افت عملکرد سیستمترافیک زیاد میتواند سرعت و کارایی سیستم یا وبسایت را کاهش دهد.
- آسیب به برند و اعتباردر اثر اختلال، اعتبار سازمان آسیب میبیند و ممکن است منجر به از دست دادن مشتریان شود.
- هزینههای مالیممکن است هزینههای تعمیر زیرساختها و هزینههای مربوط بهامنیت شبکهو حقوقی افزایش یابد.
نحوه پیشگیری از حملات DoS و DDoS
برای جلوگیری از DoS و حفاظت در برابر DDoS و کاهش اثرات آنها، از ترکیبی از روشها و ابزارها استفاده کنید. برخی از بهترین رویکردها عبارتند از
- نظارت بر ترافیک شبکهنظارت مداوم برای شناسایی الگوهای غیرعادی ترافیک و مداخله بهموقع.
- استفاده از فایروالهای مقاوم در برابر DDoSفایروالهای مناسب میتوانند ترافیک مخرب را شناسایی و از ورود آن به سیستم جلوگیری کنند.
- استفاده از IDS(Intrusion Detection System)این سیستمها ترافیک را بررسی و در صورت وجود حملات هشدار میدهند.
- تحلیل دقیق حملاتبررسی نحوه اجرای حمله برای بهبود شبیهسازیها و روشهای مقابله.
- استفاده از شبکه AnycastAnycast ترافیک را به چندین سرور توزیع میکند تا کارایی و پایداری را افزایش دهد و اثر حملات را کاهش دهد.
ابزارهای مقابله با حملات DoS و DDoS
ابزارهای متنوعی برای کاهش اثرات DoS و DDoS وجود دارند که برخی از مهمترین آنها عبارتاند از
- IDSابزارهای تشخیص نفوذ به طور پیوسته ترافیک را تحلیل میکنند و در صورت بروز رفتار غیرعادی هشدار میدهند.
- فایروالهای پیشرفتهفایروالهای مقاوم در برابر DDoS میتوانند ترافیک مخرب را مسدود کنند و ورود ترافیک معتبر را ممکن سازند.
- خدمات ابری برای حفاظت از DDoSسرویسهای ابری ابزارهای پیشرفتهای برای حفاظت از حملات DDoS ارائه میدهند تا سایتها و سرویسهای آنلاین را محافظت کنند.
با بهرهگیری از این ابزارها و رویکردها، میتوان از بسیاری از حملات DoS و DDoS جلوگیری یا اثرات آنها را به حداقل رساند.
نتیجهگیری
حملات DoS و DDoS تهدیدی جدی برای در دسترس بودن خدمات آنلاین هستند. آگاهی از تفاوتهای این دو نوع حمله، تشخیص بهموقع و به کارگیری ابزارهای امنیتی مناسب میتواند به طور مؤثری از آسیبهای احتمالی جلوگیری کند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.