SSL Inspection در فورتی گیت
SSL inspection در فورتی گیت راهی است برای رمزگشایی و مشاهده دادههای رمزگذاری شده، یافتن تهدیدات و مسدود کردن آنها
خلاصه تخصصی مقاله
SSL inspection در فورتی گیت راهی است برای رمزگشایی و مشاهده دادههای رمزگذاری شده، یافتن تهدیدات و مسدود کردن آنها
موضوعات اصلی: SSL، استفاده، inspection، Certificate، رمزگذاری، میکند
اکثر ما با HTTPS و نحوهی محافظت آن از فعالیتهای مختلف در بستر اینترنت با استفاده از رمزگذاری SSL در ترافیک وب آشنا هستیم. مزیت استفاده از HTTPS این است که دادهها را رمزگذاری نموده تا کاملا ایمن باقی بمانند. با این حال، استفاده از https خطراتی نیز به همراه دارد، زیرا از ترافیک رمزگذاری شده میتوان برای دور زدن دفاع طبیعی استفاده کرد.
به عنوان مثال ممکن است شما فایلی حاوی ویروس را دانلود نمایید، یا ممکن است یک ایمیلفیشینگدریافت کنید که به ظاهر مشکلی نداشته باشد اما پس از راهاندازی فایل پیوست، شروع به دانلودبدافزاربر روی کامپیوتر شما خواهد کرد. از آنجا که دادهها رمزگذاری شدهاند، ممکن است از اقدامات امنیتی شبکه عبور نمایند.
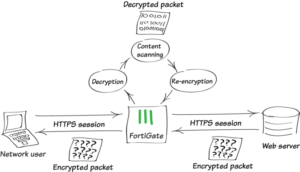
به منظور محافظت از شبکه در برابر این تهدیدات بازرسی SSL یا SSL inspection کلیدی است کهفورتیگیتبرای رمزگشایی دادهها، مشاهده دادههای رمزگذاری شده، یافتن تهدیدات و مسدود کردن آنها استفاده میکند.
بازرسی SSL نه تنها شما را در برابر حملاتی که از https استفاده میکنند محافظت مینماید، بلکه از سایر پروتکلهای رایج رمزگذاری شده مانند SMTP، POP3، IMAP و FTP نیز محاظفت میکند.
بازرسی کامل SSLا(Full SSL Inspection)
جهت اطمینان خاطر از این که تمامی محتوای رمزگذاری شده بازرسی میشوند بهتر است از SSL Inspection کامل که به آن deep inspection نیز گفته میشود، استفاده شود.
زمانی که از Full SSL Inspection استفاده میشود، فورتیگیت نقش دریافت کنندهی اصلی دادههای SSL را ایفا نموده و سپس محتوا را رمزگشایی نموده و بازرسی میکند. سپس FortiGate محتوا را مجددا رمزگذاری نموده و ارسال میکند.
زمانی که فورتی گیت محتوا را مجددا رمزگذاری میکند، از یک Certificate ذخیره شده در آن فورتی گیت استفاده میکند. کاربر میبایست به این Certificate اعتماد داشته باشد، تا از بروز خطاهای Certificate جلوگیری به عمل آید. این که این اعتماد وجود داشته باشد یا خیر، به کاربر بستگی دارد.
دو روش برای SSL Inspection کامل وجود دارد
- Multiple clients connecting to multiple servers (اتصال چندین کلاینت به سرورهای مختلف)
از گواهینامه CA استفاده میشود که میتواند با استفاده از منوی Certificate آپلود شود.
به طور معمول در مورد سیاستهای خروجی اعمال میشود، که در آنها مقصد ناشناخته است (مانند ترافیک معمولی وب).
آدرس و لیست سفید وب را میتوان به منظور دور زدن SSL Inspection تنظیم کرد.
- Protecting SSL server (محافظت از سرور SSL)
به منظور محافظت از یک سرور واحد، از یک Server Certificate استفاده میشود که میتواند با استفاده از منوی Certificate آپلود شود.
به طور معمول، در مورد سیاستهای ورودی و به منظور محافظت از سرورهای خارجی موجود از طریق IPهای مجازی اعمال میشود.
SSL Certificate Inspection چیست؟
فورتیگیت از نوع دوم SSL Inspection که به SSL Certificate Inspection معروف است، نیز پشتیانی میکند. زمانی که Certificate Inspection مورد استفاده قرار میگیرد، فورتی گیت اطلاعات مربوط به هدر (header) بستهها را بررسی میکند.
از Certificate Inspection برای تایید هویت سرورXNET استفاده میشود و میتوان به کمک آن به این اطمینان رسید که پروتکل HTTPS به عنوان یک راه حل جهت دسترسی به سایتهای مسدود شده توسط وب فیلترینگ، استفاده نمیشود.
تنها ویژگی امنیتی که میتوان با استفاده از حالت SSL Certificate Inspection ایجاد نمود، web filtering است. با این حال میتوان گفت، به دلیل اینکه تنها packet header بازرسی میشود، این روش قادر به بازگو کردن ایرادهای Certificate نمیباشد و هنگام استفادهی web filtering، یک جایگزین مناسب برای full SSL Inspection محسوب میشود.
هنگام استفادهی SSL Certificate Inspection، ممکن است با توجه به تلاش FortiGate در به نمایش گذاشتن یک پیام جایگزین برای سایتهایی که از HTTPS استفاده میکنند، شما خطاهای Certificate را برای سایتهای مسدود شده دریافت نمایید.
به منظور جلوگیری از این خطاها، میبایست Certificate که فورتی گیت برای رمزگذاری استفاده میکند در مرورگر خود نصب نمایید. به صورت پیش فرض، باید همان Certificate که برای SSL Inspection استفاده میشود، نصب گردد.
عیب یابی SSL Inspection
رایجترین مشکلی که در مورد SSL Inspection وجود دارد این است که زمانی که Certificate مورد اعتماد نباشد، خطاهای SSL را دریافت میکنند. این موضوع به این دلیل است که به صورت پیش فرض فورتی گیت از Certificate استفاده میکند که مورد اعتماد مشتریان نیست.
بسته به این که از Certificate پیش فرض فورتی گیت استفاده میکنید یا از signed Certificate یا CA-signed Certificate ، چند روش برای حل این مشکل وجود دارد.
بهترین اقدامات در مورد SSL inspection در فورتی گیت
از آنجا که کلیهی ترافیکها باید رمزگشایی، بازرسی و رمزگذاری مجدد شوند، استفاده ازSSL Inspectionمیتواند عملکرد کلی فورتیگیت شما را کاهش دهد. برای جلوگیری از استفادهی بیش از حد از منابع برای SSL Inspection، اقدامات زیر را انجام دهید
- Know your trafficاز میزان ترافیک مورد انتظار خود مطلع باشید و در جریان باشید که چند درصد از ترافیک شما، رمزگذاری شده است. در ضمن شما قادر به محدود کردن تعداد خطمشیهایی که ترافیکهای رمزگذاری شده را مجاز میدانند، هستید.
- Be selectiveاز لیست سفید استفاده کنید و سیاستهای خود را اصلاح کنید تا SSL Inspection فقط در موارد مورد نیاز اعمال شود.
- Use hardware accelerationمدلهای فورتیگیت دارای CP9 یا CPU، دارای پردازنده های پروتکل SSL/TLS برای بررسی محتوای SSL و شتاب دهندهی SSL هستند.
- Test real-world SSL Inspection performance yourselfاز سیاستهای انعطافپذیر فورتی گیت استفاده کنید تا SSL Inspection را به تدریج اعمال کنید، نه این که آن را به یکباره فعال نمایید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.