قابلیت جدید امنیت اطلاعات مایکروسافت به نام Azure Confidential Computing
Azure confidential computing حین پردازش در public cloud از محرمانه بودن و یکپارچگی داده ها و کد شما محافظت می نماید.
خلاصه تخصصی مقاله
Azure confidential computing حین پردازش در public cloud از محرمانه بودن و یکپارچگی داده ها و کد شما محافظت می نماید.
موضوعات اصلی: TEE، Confidential، دادههای، استفاده، محرمانه، میکند
مایکروسافت قابلیت جدید امنیت اطلاعات به نامAzure Confidential Computingرا معرفی نمود. این قابلیت به کمپانیها اجازه میدهد که حتی اگر کاملا به ارائه دهندگان خدمات cloud و administrator ها اطمینان نداشته باشند بتوانند از cloud استفاده کنند.
محاسبه محرمانه یا (Confidential computing) برای شرکتهایی که قصد حفاظت از دادههای بسیار حساس را دارند (مانند دادههای کاربران یا دادههای کمپانی و…) و در عین حال احتیاج دارند که مدام آنها را مورد بررسی و استفاده قرار دهند مناسب میباشد.
به طور مثال، شرکتهای بیمه که میخواهند تا اطلاعات و استراتژیهای مدیریتی را مخفی نگه دارند، یا سازمانهای سلامتی که میخواهند با یکدیگر همکاری کنند اما همچنان احتیاج دارند تا اطلاعات شخصی بیمارانشان را محرمانه نگه دارند مناسب است.
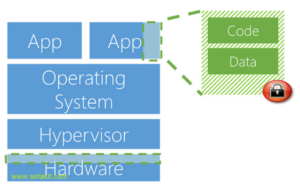
محاسبه محرمانه (Confidential computing) تضمین میکند حتی هنگامی که دادههای شما به منظور پردازش در حالت آشکار هستند، در داخل یک محیط اجرایی امن (Trusted Execution Environment (TEE)) – همچنین به عنوان یک محاصره شناخته میشود- محافظت میشوند.
TEE تضمین میکند که هیچ راهی برای دیدن دیتا یا عملیات داخل آن حتی با یک debugger وجود ندارد. همچنین تضمین میکنند که فقط کدهای مجاز اجازه دسترسی به دیتا را دارند. اگر کد تغییر کند یا دستکاری شود، عملیات رد شده و محیط غیر فعال میشود. TEE این حفاظت را از طریق کدهای اجرایی درونش انجام میدهد.
سنگ بنای محاسبات محرمانه Azure
تکنولوژی سخت افزار و نرم افزار محاسبات محرمانه Azure Confidential Computing از آنها استفاده میکند، توسط اینتل و مایکروسافت در چهار سال گذشته توسعه یافته است که شامل موارد زیر میشود
- Haven، یک سیستم برای اجرای محافظت شده از میراث غیر قابل اصلاح برنامههای کاربردی در cloud
- یک روش طراحی و تایید برای مناطق امن ایزوله شده
- VC3 ، یک سیستم که به کاربران اجازه میدهد تا عملیات را در cloud اجرا کنند درحالیکه کد و دیتا را محفوظ نگه میدارند.
- حفظ حریم خصوصی چند حزبی machine learning برای تجزیه تحلیل اطلاعات مشترک که حریم خصوصی دادههای مورد استفاده را تضمین میکند.
در حال حاضر، کاربران میتوانند Azure confidential computing را از طریق برنامه دسترسی اولیه امتحان کنند. همچنین ، فقط دو TEE در حال حاضر پشتیبانی میشود.
مد Virtual Secure Mode (VSM) یک TEE مبتنی بر نرم افزار است که توسط Hyper-V در Windows 10 و Windows Server 2016 پیادهسازی میشود. Hyper-V از مشاهده کد administrator که در حال اجرا روی کامپیوتر یا سرور است، به خوبی local administrator ها و administrator های سرویس cloud از مشاهده محتوای VSM یا تغییر اجرای آن جلوگیری میکند.
همچنین Intel SGX TEE مبتنی بر سخت افزار با سخت افزارهای SGX-capable در public cloud استفاده کنند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.