IDS چیست؟ سیستم تشخیص نفوذ چگونه کار می کند؟ +انواع، مزایا و چالش ها
سیستم تشخیص نفوذ (IDS) سیستمی است که ترافیک شبکه را برای فعالیت مشکوک رصد کرده و در صورت کشف چنین فعالیتی هشدار میدهد. با وجود اینکه تشخیص و گزارش ناهنجاری، عملک ردهای اولیه یک IDS هستند، اما برخی از سیستمهای تشخیص نفوذ میتوانند هنگام شناسایی فعالیت مخرب یا ترافیک غیرعادی اقداماتی از جمله مسدود کردن […]
خلاصه تخصصی مقاله
سیستم تشخیص نفوذ (IDS) سیستمی است که ترافیک شبکه را برای فعالیت مشکوک رصد کرده و در صورت کشف چنین فعالیتی هشدار میدهد. با وجود اینکه تشخیص و گزارش ناهنجاری، عملک ردهای اولیه یک IDS هستند، اما برخی از سیستمهای تشخیص نفوذ میتوانند هنگام شناسایی فعالیت مخرب یا ترافیک غیرعادی اقداماتی از جمله مسدود کردن […]
موضوعات اصلی: فایروال، تشخیص، نفوذ، شناسایی، شبکه، IDS
سیستم تشخیص نفوذ (IDS) سیستمی است که ترافیک شبکه را برای فعالیت مشکوک رصد کرده و در صورت کشف چنین فعالیتی هشدار میدهد.
با وجود اینکه تشخیص و گزارش ناهنجاری، عملک
ردهای اولیه یک IDS هستند، اما برخی از سیستمهای تشخیص نفوذ میتوانند هنگام شناسایی فعالیت مخرب یا ترافیک غیرعادی اقداماتی از جمله مسدود کردن ترافیک ارسال شده از آدرسهای IP مشکوک را انجام دهند.
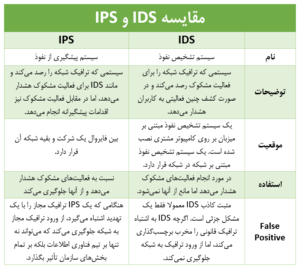
IDS را میتوان باسیستم پیشگیری از نفوذ (IPS)که مانند IDS روی بستههای شبکه به منظور آسیب احتمالی ترافیک شبکه نظارت میکند مقایسه کرد، با این تفاوت که هدف اصلی IPS علاوه بر شناسایی و ثبت تهدیدات، جلوگیری از آنها پس از شناسایی است.
سیستم تشخیص نفوذ چگونه کار میکند؟
سیستمهای تشخیص نفوذ برای شناسایی ناهنجاریها قبل از وقوع آسیب به شبکه استفاده میشوند. IDSها میتوانند مبتنی بر شبکه یا میزبان باشند. یک سیستم تشخیص نفوذ مبتنی بر میزبان روی کامپیوتر مشتری نصب میشود، اما یک سیستم تشخیص نفوذ مبتنی بر شبکه در شبکه قرار دارد.
سیستمهای تشخیص نفوذ به دنبال نشانههایی از حملات شناخته شده یا انحراف از فعالیت عادی هستند. این انحرافات یا ناهنجاریها در پشته قرار داده شده و در لایه پروتکل و برنامه مورد بررسی قرار میگیرند. IDSها میتوانند به طور موثر رویدادهایی مانند اسکن Christmas tree و تغییرات DNS را تشخیص دهند.
IDS میتواند به عنوان یک برنامه نرمافزاری در حال اجرا بر روی سختافزار مشتری یا به عنوان یک ابزار امنیتی شبکه پیادهسازی شود. سیستمهای تشخیص نفوذ مبتنی بر ابر نیز برای محافظت از دادهها و سیستمها در استقرار ابری در دسترساند.
انواع سیستمهای تشخیص نفوذ
انواع مختلفی از IDSها وجود دارند که فعالیتهای مشکوک را با استفاده از روشهای مختلف شناسایی میکنند، از جمله موارد زیر
- NIDS یا سیستم تشخیص نفوذ شبکهدر یک نقطه یا نقاط استراتژیک در شبکه مستقر میشود و میتواند بر ترافیک ورودی و خروجی به و از همه دستگاههای موجود در شبکه نظارت کند.
- HIDS یا سیستم تشخیص نفوذ میزبانروی تمام رایانهها یا دستگاههای موجود در شبکه با دسترسی مستقیم به اینترنت و شبکه داخلی شرکت اجرا میشود. مزیت HIDS نسبت به NIDS این است که میتواند بستههای شبکه غیرعادی را که از داخل سازمان سرچشمه میگیرند یا ترافیک مخربی که NIDS قادر به شناسایی آنها نبوده را شناسایی کند.
همچنین یک HIDS ممکن است بتواند ترافیک مخربی که از خود میزبان سرچشمه میگیرد را شناسایی کند، مانند زمانی که میزبان بهبدافزارآلوده شده و در تلاش است آن را به سیستمهای دیگر سرایت دهد.
- SIDS یا سیستم تشخیص نفوذ مبتنی بر امضاروی تمام بستههایی که از شبکه عبور میکنند نظارت میکند و آنها را با پایگاه دادهای از امضاهای حمله یا ویژگیهای تهدیدات مخرب شناختهشده، مانند نرمافزار آنتیویروس مقایسه میکند.
- AIDS یا سیستم تشخیص نفوذ مبتنی بر ناهنجاریبر ترافیک شبکه را نظارت میکند و آن را با یک baseline تعیین شده مقایسه میکند تا موارد عادی شبکه از نظر پهنای باند، پروتکلها، پورتها و سایر دستگاهها را مشخص کند. این نوع اغلب برای ایجاد baseline و خط مشی امنیتی، از یادگیری ماشینی استفاده میکند. سپس به تیمهای IT در مورد فعالیتهای مشکوک و نقض خطمشیها هشدار میدهد. در روش تشخیص مبتنی بر ناهنجاری، شناسایی تهدیدها با استفاده از یک مدل گسترده به جای امضاها و ویژگیهای خاص، بهویژه در تشخیص تهدیدات جدید، بهبود مییابد.
از منظر تاریخی، سیستمهای تشخیص نفوذ به عنوان غیرفعال یا فعال طبقهبندی میشوند. IDS غیرفعال فعالیتهای مخرب را شناسایی کرده و هشدار یا ورودیهای log را ایجاد میکند اما اقدامی انجام نمیدهد. IDS فعال که سیستم تشخیص نفوذ و پیشگیری (IDPS) نیز نامیده میشود، هشدارها و ورودیهای log را تولید میکند، اما میتواند برای انجام اقداماتی مانند مسدود کردن آدرسهای IP یا قطع دسترسی به منابع محدود نیز پیکربندی شود.
Snort (یکی از پرکاربردترین سیستمهای تشخیص نفوذ) یک NIDS اپن سورس است که برای شناسایی تهدیدات نوظهور استفاده میشود. Snort را میتوان در اکثر سیستمعاملهای یونیکس یا لینوکس (OSes) با نسخهای که برای ویندوز نیز موجود است، کامپایل کرد.
قابلیتهای سیستمهای تشخیص نفوذ
سیستمهای تشخیص نفوذ ترافیک شبکه را کنترل میکنند تا تشخیص دهند که چه زمانی یک حمله توسط نهادهای غیرمجاز انجام میشود. IDSها این کار را با ارائه برخی (یا همه) عملکردهای زیر به متخصصان امنیتی انجام میدهند
- نظارت بر عملکرد روترها، فایروالها، سرورهایkey managementو فایلهایی که توسط سایر کنترلهای امنیتی با هدف شناسایی، پیشگیری یا بازیابی از حملات سایبری مورد نیاز است.
- ارائه راهکاری به مدیران برای تنظیم، سازماندهی و درک راههای ارزیابی مربوط به سیستم عامل و گزارشهای دیگر که در غیر این صورت ردیابی یا تجزیه آن دشوار است.
- ارائه یک رابط کاربر پسند به طوری که کارکنان غیرمتخصص بتوانند در مدیریت امنیت سیستم کمک کنند.
- دارای یک پایگاه داده امضای حمله گسترده که اطلاعات سیستم را میتوان با آن مطابقت داد.
- شناسایی و گزارش زمانی که IDS تشخیص دهد که فایلهای داده تغییر یافتهاند.
- ایجاد زنگ هشدار و اطلاع از نقض امنیت
- واکنش به مزاحمان با مسدود کردن آنها یا مسدود کردن سرور.
مزایای سیستمهای تشخیص نفوذ
سیستمهای تشخیص نفوذ چند مزیت را به سازمانها ارائه میدهند که اولین آنها امکان شناسایی حوادث امنیتی است. برای کمک به تجزیه و تحلیل کمیت و انواع حملات میتوان از IDS استفاده کرد. سازمانها میتوانند از این اطلاعات برای تغییر سیستمهای امنیتی خود یا اجرای کنترلهای موثرتر استفاده کنند.
یک سیستم تشخیص نفوذ همچنین میتواند به شرکتها کمک کند تا اشکالات یا مشکلات پیکربندی دستگاه شبکه خود را شناسایی کنند. سپس میتوان از این معیارها برای ارزیابی ریسکهای آتی استفاده کرد.
همچنین سیستمهای تشخیص نفوذ میتوانند به شرکتها در دستیابی به انطباق با مقررات کمک کنند. IDS به شرکتها دید بیشتری در سراسر شبکهها میدهد و رعایت مقررات امنیتی را آسانتر میکند. بهعلاوه، کسبوکارها میتوانند از گزارشهای IDS خود به عنوان بخشی از مستندسازی استفاده کنند تا نشان دهند که الزامات انطباق خاصی را برآورده میکنند.
سیستمهای تشخیص نفوذ همچنین میتوانند پاسخهای امنیتی را بهبود بخشند. از آنجایی که حسگرهای IDS میتوانند میزبانها و دستگاههای شبکه را شناسایی کنند، میتوان از آنها برای بازرسی دادههای درون بستههای شبکه و همچنین شناسایی سیستمعامل سرویسهای مورد استفاده، بهره برد. استفاده از IDS برای جمعآوری این اطلاعات میتواند بسیار کارآمدتر از بررسی دستی سیستمهای متصل باشد.
چالشهای سیستمهای تشخیص نفوذ
IDSها مستعد هشدارهای کاذب یا مثبت کاذب هستند. در نتیجه، سازمانها باید IDS خود را هنگام نصب اولیه تنظیم کنند که شامل پیکربندی صحیح سیستمهای تشخیص نفوذ است تا تعیین کند که ترافیک عادی شبکه در مقایسه با فعالیتهای مخرب بالقوه چگونه باشد.
با این حال، علیرغم ناکارآمدیها، مثبتهای کاذب معمولاً آسیب جدی به شبکه واقعی وارد نمیکنند و میتواند منجر به بهبود پیکربندی شود.
اشتباه بسیار جدیتر IDS منفی کاذب است، و آن زمانی است که IDS تهدیدی را از دست میدهد و آن را با ترافیک مجاز اشتباه میگیرد. در یک سناریوی منفی کاذب، تیمهای IT هیچ نشانهای از وقوع حمله ندارند و اغلب تا زمانی که شبکه به نحوی تحت تأثیر قرار نگرفته باشد، آن را کشف نمیکنند. بهتر است یک IDS نسبت به رفتارهای غیرعادی بیش از حد حساس باشد و مثبت کاذب ایجاد کند تا اینکه حساس نبوده و منفی کاذب تولید کند.
با پیچیده تر شدن بدافزارها، منفی های کاذب در حال تبدیل شدن به یک مشکل بزرگ برای IDSها به ویژه SIDSها هستند. شناسایی یک نفوذ مشکوک دشوار است زیرا بدافزارهای جدید ممکن است الگوهای رفتار مشکوک شناسایی شده قبلی که IDSها برای شناسایی آن طراحی شدهاند را از خود نشان ندهند. در نتیجه، نیاز فزایندهای به شناسایی رفتارهای جدید و شناسایی فعالانه تهدیدات جدید و تکنیکهای دور زدن آنها در IDSها وجود دارد.
تفاوت IDSوIPS
یک IPS شبیه به یک سیستم تشخیص نفوذ است اما میتوان آن را برای جلوگیری از تهدیدات احتمالی نیز پیکربندی کرد. مانند سیستمهای تشخیص نفوذ، IPSها را میتوان برای نظارت، ثبت و گزارش فعالیتها استفاده کرد، و آنها را برای توقف تهدیدها بدون دخالت مدیر سیستم پیکربندی نمود. IDS به سادگی در مورد انجام فعالیتهای مشکوک هشدار میدهد اما از آنها جلوگیری نمیکند.
یک IPS معمولاً بین فایروال یک شرکت و بقیه شبکه آن قرار دارد و ممکن است این توانایی را داشته باشد که از رسیدن هرگونه ترافیک مشکوک به بقیه شبکه جلوگیری کند. سیستمهای پیشگیری از نفوذ پاسخهایی را به حملات فعال در زمان واقعی انجام میدهند و میتوانند به طور فعال متجاوزانی که از فایروالها یا نرمافزارهای آنتی ویروس میگریزند را دستگیر کنند.
با این حال، سازمانها باید مراقب IPSها باشند زیرا ممکن است مستعد ابتلا به موارد مثبت کاذب نیز باشند. مثبت کاذب IPS احتمالاً جدیتر از مثبت کاذب IDS است زیرا IPS از عبور ترافیک مجاز جلوگیری میکند، درحالیکه IDS آن را به سادگی به عنوان مخرب بالقوه علامتگذاری میکند.
داشتن IDS یا IPS (و یا هر دو) به عنوان بخشی از چارچوب اطلاعات امنیتی و مدیریت رویداد (SIEM) برای اکثر سازمانها به یک ضرورت تبدیل شده است.
برخی از فروشندهها یک IDS و یک IPS را با هم در یک محصول ادغام میکنند که به عنوانمدیریت تهدید یکپارچه (UTM)شناخته می شود و سازمانها را قادر میسازد هر دو را همزمان در کنار فایروالها و سیستمها در زیرساخت امنیتی خود پیادهسازی کنند.
IDS و IPS در فایروال فورتی گیت
فورتینتبه کسبوکارها در نظارت، شناسایی، و پیشگیری از فعالیتها و ترافیک مخرب با استفاده ازسیستم پیشگیری از نفوذ فورتیگیت (IPS)کمک میکند. فناوری IPSفورتی گیتعملکرد بینظیری را به همراه تجربیات پیشرفته از جهت اطلاعات امنیتی تهدیدات لابراتورهای فورتیگارد فراهم میکند. این باعث محافظت سازمانها در برابر خطرات شناختهشده، امضاهای حملات ناشناخته و تهدیدات روز صفر میشود.
مشتریان فورتینت همچنین میتوانند با ایجاد پروفایل در سیستم تشخیص نفوذ بیسیم فورتیگیت (WIDS) فعالیتها و ترافیک مخرب را نظارت و شناسایی کنند. این ابزار، حملات امنیتی گسترده و تهدیدات بالقوه را شناسایی و گزارش میکند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.