میکروسگمنتیشن در شبکه (Network Micro-segmentation) چیست؟ + انواع و مزایا
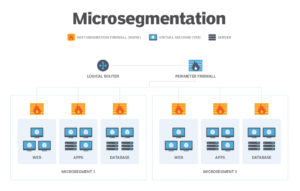
Micro-segmentation یک تکنیک امنیتی است که شبکه را به مناطق قابل تعریف تقسیم میکند و از سیاستهایی برای تعیین نحوه دسترسی، کنترل دادهها و برنامههای کاربردی در آن مناطق استفاده میکند.
خلاصه تخصصی مقاله
Micro-segmentation یک تکنیک امنیتی است که شبکه را به مناطق قابل تعریف تقسیم میکند و از سیاستهایی برای تعیین نحوه دسترسی، کنترل دادهها و برنامههای کاربردی در آن مناطق استفاده میکند.
موضوعات اصلی: امنیت شبکه، فایروال، شبکه، Micro-segmentation، میکند، دسترسی
Micro-segmentation یک تکنیک امنیتی است که یک شبکه را به مناطق قابل تعریف تقسیم میکند و از سیاستهایی برای تعیین نحوه دسترسی و کنترل دادهها و برنامههای کاربردی در آن مناطق استفاده میکند.
برخلافSegmentation شبکهکه به سختافزار نیاز دارد (برای ترافیک کلاینت-سرور که بین مراکز داده جریان مییابد)، میکروسگمنتیشن به نرمافزار متکی است و برای ترافیک یا دادههای سرور به سرور و بین برنامهها طراحی شده است.
Micro-segmentation شبکه را به قطعات کوچکتر تقسیم میکند و نوع ترافیکی که میتواند به صورت جانبی سراسر شبکه را طی کند محدود میسازد و میتوان آن را در سراسر شبکه، هم در مرکز داده داخلی و هم در محیطهای ابری اعمال کرد. Micro-segmentation تیمهای امنیتی را قادر میسازد تا تعیین کنند که برنامهها یا بارهای کاری چگونه میتوانند دادهها را در یک سیستم به اشتراک بگذارند، دادهها در کدام جهت میتوانند به اشتراک گذاشته شوند و آیا اقدامات امنیتی یا سایر روشهای احراز هویت مورد نیاز است یا خیر.
برخی مواردی که میتوانند به عنوان بخشی از میکروسگمنتیشن تعریف شوند عبارتند از
- بارهای کاریحجم کار مقدار مشخصی از قابلیت پیش بینی شده برای یک نمونه است (هر زمان که یک برنامه یا اپلیکیشن اجرا میشود، به عنوان یک نمونه در نظر گرفته میشود).
- اپلیکیشنهااپلیکیشنها برنامههای نرمافزاری هستند که روی رایانه، ابر یا ماشین مجازی (VM) اجرا میشوند.
- VM هاVMها کامپیوترهایی هستند که شامل تمام اجزای اصلی برای اجرا هستند، اما سخت افزار فیزیکی ندارند و در فریمورک یک کامپیوتر دیگر قرار دارند.
- سیستم عاملسیستم عامل کامپیوتر نرم افزار پایهای است که میتواند نرم افزارهای دیگر را اجرا کند.
Micro-segmentationچگونه کار میکند؟
میکروسگمنتیشن به جای پیکربندی سخت افزاری، فایروالها و VLAN ، از سیاستهای نرم افزاری برای مدیریت و ایجاد واحدهای منطقی استفاده میکند. این خطمشیها نحوه ایجاد مناطق امن و نحوه دسترسی به زیرمجموعهها را تعیین کرده و مشخص میکنند که کاربران و برنامهها چگونه میتوانند به منابع و خدمات مورد نیاز خود متصل شده و به آنها دسترسی داشته باشند.
Micro-segmentation را میتوان به روشهای مختلفی پیادهسازی کرد کهفایروالهای NGFWرایجترین آنها هستند. NGFWها روی هر لایه از مدل OSI قابل مشاهده هستند و سازمان ها را قادر میسازند تا یک خط مشی کنترل دسترسی منطقی، در اطراف هر برنامهای که در شبکه اجرا میشود ایجاد کنند.
Micro-segmentation نیز بهطور فزاینده به عنوان بخشی از SD-WAN ارائه میشود، به طوری که میتوان آن را در شعبهها و سایتهای راه دور مستقر کرد. Micro-segmentation میتواند از طریق fabric ها، hypervisorها و واسط های دیگر نیز راهاندازی شود.
موارد استفاده ازMicro-segmentation
میکروسگمنتیشن مدیران را قادر میسازد تا سیاستهای امنیتی سفارشیسازی شده را برای زیرشبکههای مجزا ایجاد کنند. این تکنیک، ریسک به خطر افتادن کل شبکه یک سازمان را در صورت نفوذ به یک microsegment کاهش داده و از حملات حرکت جانبی جلوگیری میکند. هرگونه حمله یا نقض امنیتی تنها به آن زیرشبکه خاص محدود میشود و نه کل سیستم.
Micro-segmentation یک نمای کوچک از ترافیک شبکه ارائه میدهد و به مدیران امکان مشاهده و کنترل بیشتری روی دادههایی که در دستگاههای شبکه جریان دارند میدهد. همچنین میتوان آن را برای شناسایی ترافیکی که ممکن است به مدیریت یا اولویت نیاز داشته باشد، مانند دادههایی که باید برای مطابقت با مقررات یا استانداردها محافظت شوند، نیز بکار برد.
Micro-segmentation به راحتی با مدلهای امنیتی پیچیده مانندشبکهسازی zero-trustکه نیاز به تأیید هویت کاربران قبل از دسترسی به هر دستگاهی در شبکه دارد، یکپارچه میشود.
انواعMicro-segmentation
چهار نوع کلی Micro-segmentation به شرح زیر است
- Applicationمیکروسگمنتیشن دسترسی به دادههای موجود در برنامهها را محدود میکند، بنابراین از دادههای بسیار حساس یا دادههایی که باید بهطور خاص برای اهداف انطباق با مقررات مدیریت شوند، محافظت میکند.
- Tierمیکروسگمنتیشن برای تفکیک و جداسازی مؤلفههایی که یک برنامه کاربردی را تشکیل میدهند استفاده میشود (به عنوان مثال، وب سرور، سرور برنامه و پایگاه داده). این کار از حرکت کاربر غیرمجاز در سطوح مختلف جلوگیری کرده و فقط به کسانی که نقش آنها مجوز دسترسی به آن اجزا را میدهد، اجازه صادر میکند.
- Environmentalمحیط های توسعه، آزمایش و تولید در سراسر شبکه وجود دارد. Micro-segmentation هر محیط را از بقیه جدا نگه داشته و ارتباطات را محدود میکند.
- Userمیکروسگمنتیشن برای تعیین اینکه کدام گروهها یا افراد به برنامهها و خدمات دسترسی دارند، به خدمات هویت کاربر مانند Active Directory متکی است و به افراد داخل یک VLAN اجازه میدهد مجوزهای خاص خود را داشته باشند.
مزایایمیکروسگمنتیشن
پس از اجرای موفقیت آمیز Micro-segmentation میتوان از مزایای مختلفی بهرهمند شد، از جمله
- هنگامی که بخشهای جداگانه زیرساخت سیستم ایمن شد، حفظ سلامت و امنیت کلی سیستم سادهتر میشود زیرا هر بخش را میتوان در مقیاس کوچکتر نگهداری کرد.
- نواحی مشکلدار یا جریانهای کاری بیش از حد بارگذاری شده را میتوان جدا کرد و به آنها پرداخت.
- خلاء های موجود میان مراکز داده ابری، container و on-premises حذف میشوند.
- احتمال اینکه ویروس یا بدافزار کل شبکه را آلوده کند بسیار کمتر است زیرا هر قسمت از شبکه دارای نقاط بازرسی و مرزهای امن است. حتی اگر مهاجمان بخشی از یک شبکه را در معرض خطر قرار دهند، نمیتوانند از نقطه به خطر افتاده برای دسترسی به بخش دیگری استفاده کنند.
- با کاهش سطح حمله شبکه، شرکتها شبکههای خود را ایمنتر میکنند.
- Micro-segmentation سیاستهای اجرایی را به جای سخت افزار شبکه با بارهای کاری خاص همراه میکند. این خطمشیها عمدتاً خودکار بوده و میتوانند بارهای کاری مجزا را در هر جایی که در سراسر شبکه سفر میکنند همراهی کرده و به طور خودکار با هر گونه تغییر در زیرساخت سازگار شوند.
- فناوری اطلاعات در نحوه ایمنسازی حجم کاری انعطافپذیری بیشتری به دست میآورد. میکروسگمنتیشن به شرکتها این توانایی را میدهد که یک خطمشی واحد و یکپارچه برای مدیریت دسترسی، امنیت و تشخیص سرقت و کاهش آن اعمال کنند که بدون توجه به تغییرات زیرساخت، بهطور خودکار سازگار میشود.
- اشتباهات و سهل انگاریها کاهش مییابد زیرا فایروالها و روترها برای تطبیق تغییرات یا ارتقاء زیرساخت امنیتی یک شرکت دیگر نیازی به پیکربندی دستی ندارند.
- میکروسگمنتیشن به عنوان یک مدل معماری به ایجاد پایه و اساس یک مدل امنیتی با zero-trust کمک میکند، که در آن ترافیک بر اساس اصل حداقل امتیاز محدود است.
چالشهایMicro-segmentation
اجرای Micro-segmentation مستلزم سازگاری و برنامهریزی مناسب است و میتواند چالشهای زیر را ایجاد کند
- قوانین باید دائماً مورد بازبینی قرار گیرند تا از مناسب بودن آنها اطمینان حاصل شود.
- عملکرد باید برای حصول اطمینان از برآورده شدن اهداف مورد تجزیه و تحلیل قرار گیرد.
- تغییرات در الگوهای ترافیک یا معرفی برنامههای کاربردی جدید باید مورد توجه و رسیدگی قرار گیرد. هر برنامه کاربردی، به ویژه برنامههای کاربردی حساس به عملکرد، ممکن است برای Micro-segmentation مناسب نباشد.
- Micro-segmentation پیچیده است. مدلسازی رفتار برنامهها و محاسبه حجم کاری بسیار مهم است. در غیر این صورت، ممکن است مشکلات اتصال و در دسترسی رخ دهد.
- پشتیبانی حیاتی است. یک استراتژی Micro-segmentation موفق به پشتیبانی از چندین گروه IT، از جمله تیمهای محاسباتی، شبکه، ابر و امنیت نیاز دارد. درک واضح، ارتباط و تعامل ضروری است.
Micro-segmentation در حال تبدیل شدن به یک ابزار محبوب برای سازمانهایی است که به دنبال راههایی برای بهبود امنیت شبکه هستند و شرکتها را قادر میسازد تا سیاستهای امنیتی جامع را در سراسر شبکههای خود حفظ کنند.
تفاوت بین فایروال وMicro-segmentation
فایروالها محصولی از مدل معماری شبکه client-server هستند و با بازرسی هر بستهای که به شبکه وارد و از آن خارج میشود، از کاربران محافظت میکنند. آنها برای تعیین مخاطره آمیز یا نبودن بستهها از مجموعهای از قوانین از پیش تعریف شده استفاده میکنند. اگر بسته مخربی پیدا شود، فایروال از ورود آن به شبکه جلوگیری میکند.
فایروالها برای پاسخگویی به نیازهای شبکههای مدرن پیچیدهتر شدهاند. علاوه بر بررسی بستهها، امروزه فایروالهای مدرن میتوانند ترافیک را در طول زمان ردیابی کنند، فیلتر لایه برنامه را ارائه دهند و بازرسی دقیق بستهها به همراه قابلیتهای دیگر را نیز انجام دهند.
NGFWها دارای سیستمهای پیشرفته حفاظت از نفوذ هستند و میتوانند از منابع اطلاعاتی خارجی برای شناسایی دقیقتر ترافیک احتمالی مخرب استفاده کنند.
فایروالها شبکهها یا کاربران مجزا را شامل میشوند و نمیتوانند به مراکز داده یا ابرهای خارجی گسترش یابند.
میکروسگمنتیشن با استفاده از یک رویکرد کاملا متفاوت، شبکه را به مناطق قابل تعریف تقسیم میکند و سپس برای تعیین اینکه چه کسی میتواند به منابع موجود در هر منطقه دسترسی داشته باشد، از سیاستهای خاصی استفاده میکند.
تمرکز Micro-segmentation بر ترافیک سرور به سرور است تا کلاینت-سرور و همچنین میتواند در تنظیمات داخلی و خارجی استفاده شود (صرف نظر از جایی که برنامهها یا خدمات میتوانند ذخیره شوند).
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.