تفاوت WAF و IPS چیست؟
در این مقاله به معرفی و بررسی سیستمهای امنیتی WAF و IPS و بیان ویژگیهای هر کدام و همچنین وجه اشتراک و تمایز آنها پرداختهایم.
خلاصه تخصصی مقاله
در این مقاله به معرفی و بررسی سیستمهای امنیتی WAF و IPS و بیان ویژگیهای هر کدام و همچنین وجه اشتراک و تمایز آنها پرداختهایم.
موضوعات اصلی: فایروال، ترافیک، میکند، WAF، IPS، برنامههای
یکی از با ارزشترین داراییهای یک شرکت دادههای آن است. افرادی که به عنوان دزد رایانه (computer thieves) شناخته میشوند نیز این را میدانند، بنابراین روشهای مختلفی را برای حمله به شبکه شرکتها و دسترسی به اطلاعات ارزشمند آنها را امتحان میکنند.
انواع جدید سلاحهای هک پیشرفته که حملات سایبری را انجام میدهند، به قدری متنوع شدهاند که دیگر قرار دادنفایروالیا هرNGFW (فایروال نسل بعدی)در مرز شبکه کافی نیست. آنتی ویروسها نیز مدتها نقش کلیدی در امنیت، به ویژه در ایستگاههای کاری کاربران ایفا کردهاند، اما باز هم برای جلوگیری از این حملات کافی نیستند.
یک مدیر شبکه میداند که این کار مانند قفل کردن درب ورودی خانه است درحالیکه تمام پنجرهها باز هستند. اکنون که حملات در لایههای مختلف پروتکلهای شبکه رخ میدهند، برای هر نوع ترافیک به سیستمهای دفاعی متفاوتی نیاز داریم. این واقعیت که شرکتهای زیادی در برنامههای تحت وب کسبوکار دائمی دارند، میتواند آنها را آسیبپذیرتر کند.
در دنیای ایدهآل، کد برنامههای کاربردی وبِ ما نباید دارای «شکاف» امنیتی باشد که ما یا دادههای ما را در معرض خطر قرار دهد. در واقعیت، داشتن برنامههای 100٪ ایمن غیرممکن است، بنابراین بکارگیری برنامههای خارجی ضروری است. قطعا هر چه موانع امنیتی بین ما و یک هکر بیشتر باشد، آرامش بیشتری برای صاحبان مشاغل و صاحبان وبسایتها احساس میشود.
امروزه چه امکاناتی برای محافظت از سرورهای شرکت ما در برابر حجم بالای تهدیدات بر علیه دادههای ما وجود دارد؟
در این مقاله در مورد دو محصول صحبت کردهایم: فایروال برنامههای کاربردی وب (WAF) وسیستم پیشگیری از نفوذ (IPS). هر کدام چه ویژگیهایی دارند؟ وجه اشتراک آنها چیست و چه چیزی آنها را از یکدیگر متمایز میکند؟ کدام یک از این دو برای شبکه، امنیت بیشتری ارائه میدهد؟
WAF یا فایروال برنامههای کاربردی وب
فایروال برنامههای کاربردی وب (WAF) روشی (سخت افزاری یا نرم افزاری) است که به عنوان یک واسطه بین کاربران خارجی و برنامههای کاربردی وب عمل میکند. این بدان معنی است که تمام ارتباطات HTTP (درخواست پاسخ) قبل از رسیدن به برنامهXNET یا کاربران توسط WAF تجزیه و تحلیل میشود.
برای انجام نظارت و تجزیه و تحلیل ترافیک HTTPاWAF مجموعهای از قوانینی که از قبل تعریف شدهاند را اعمال میکند که تشخیص درخواستهای HTTP مخرب ماننداسکریپت بین سایتی (XSS)SQL Injectionحملات DosیاDDoSدستکاری کوکیها و بسیاری دیگر را ممکن میسازد.
هنگامی کهWAFیک تهدید را شناسایی میکند، ترافیک را مسدود و درخواستHTTPمخرب یا پاسخ به دادههای حساس را رد میکند.اگر هیچ تهدید یا حملهای وجود نداشته باشد، تمام ترافیک شما باید به طور عادی جریان داشته باشد، به طوری که همه بازرسی و حفاظت برای کاربران شفاف باشد.
IPS یا سیستم پیشگیری از نفوذ
سیستم پیشگیری از نفوذ (IPS) یک ابزار یا نرم افزار حفاظتی همه منظوره است. این پروتکل از انواع مختلف پروتکل مانند DNSSMTPTELNET ، RDPSSHو FTP در برابر ترافیک محافظت میکند.
IPS ترافیک مخرب را با استفاده از روشهای مختلف شناسایی میکند، به عنوان مثال
- تشخیص مبتنی بر ویژگی (Signature-based detection)IPS از تشخیص مبتنی بر ویژگی مانند آنتی ویروس استفاده میکند. شرکت میتواند یک تهدید را تشخیص دهد و یک هشدار برای مدیر ارسال کند. برای اینکه این روش به درستی کار کند، همه ویژگیها باید به آخرین نسخه بروزرسانی شده باشند.
- تشخیص مبتنی بر خط مشی (Policy-based detection)IPS مستلزم آن است که خطمشیهای امنیتی بسیار صریح و واضح مشخص شوند. IPS ترافیک خارج از این خطمشیها را تشخیص میدهد و به طور خودکار رفتار یا ترافیک غیر عادی را رد میکند.
- تشخیص بر اساس ناهنجاریها (Detection based on anomalies)با توجه به الگوی رفتار ترافیکی عادی، این روش به دو صورت خودکار یا دستی قابل استفاده است. IPS به طور خودکار تجزیه و تحلیل آماری را انجام میدهد و یک استاندارد مقایسه ایجاد میکند. هنگامی که ترافیک بیش از حد از این استاندارد دور میشود، یک هشدار ارسال میکند.
راه دیگر این است که به صورت دستی رفتار عادی ترافیک را تنظیم کنید تا زمانی که ترافیک دوباره از این قانون دور شد، هشدار ارسال شود. نقطه ضعف روش دستی این است که انعطافپذیری و پویایی کمتری دارد و ممکن است هشدارهای نادرست ارسال کند.
- تشخیص کوزه عسل (Honey PotDetection)این روش با استفاده از یک رایانه پیکربندی شده و بدون به خطر انداختن امنیت سیستمهای واقعی، توجه هکرها را جلب میکند. با استفاده از این طعمه میتوان حملات را رصد و تجزیه و تحلیل کرد تا پس از شناسایی، بتوان از آنها برای ایجاد سیاستهای جدید استفاده کرد.
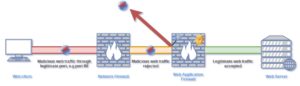
یک دستگاه IPS میتواند برای بهبود امنیت و پشتیبانی از فایروال استفاده شود. همانطور که در تصویر زیر نشان داده شده است، تمام ترافیک غیرعادی اینترنت را که توسط اولین خط دفاعی یا فایروال مسدود نشده را مسدود میکند.
کدام گزینه برای شبکه ما بهتر است؟
واضح است که هر دو روش، یک لایه امنیتی اضافی برای شبکه ما اضافه میکنند. آنها روی انواع مختلف ترافیک کار میکنند، بنابراین به جای رقابت با هم، بیشتر مکمل یکدیگرند. علیرغم اینکه به نظر میرسد IPS از انواع وسیعتری از ترافیک محافظت میکند اما شرایط بسیار خاصی وجود دارد که فقط یک WAF میتواند با آن کار کند.
بنابراین، توصیه میشود که هر دو روش را داشته باشید، به خصوص اگر سیستمهای محیطی شما مستقیما با وب کار میکنند.
نمودار زیر مقایسه سریع هر دو روش را نشان میدهد
خوشبختانه، امروزه روشهای متفاوت بصورت پکیجهایی عرضه میشوند که بهترینهای موجود را به شما ارائه میدهد.
چالش اصلی انتخاب سیستم سخت افزاری مناسب WAF برای اجرای موثر مکانیسمهای امنیتی مبتنی بر نرم افزار است. عملیترین راه برای محافظت از مرکز داده سازمانی در برابر هکرها، پیادهسازی نرم افزار-سخت افزار یا راهحلهای ترکیبی است.
هنگامی که به دنبال فایروال برنامه وب هستید، شرایط زیر را در نظر بگیرید
- شتاب SSLپروتکل SSL برای WAF حیاتی است، زیرا یک روش CPU Offloading برای رمزگذاری کلید عمومی تمام عیار است. برای عملکرد بهینه در پیادهسازیهای امنیتی خود، داشتن یک شتاب دهنده سخت افزاری توصیه میشود.
- DPIاز آنجایی که WAF بین سرور سازمانی و کاربران مستقر است، یکی از ماموریتهای اصلی WAF نظارت بر ترافیک و مسدود کردن هرگونه تلاش مخرب است. به همین دلیل به یک DPI کارآمد (بازرسی بسته عمیق) نیاز دارد که توسط سخت افزار قدرتمند پشتیبانی شده باشد.
- کارایی و توان عملیاتی بالااز آنجایی که DPI و SSL هر دو به CPU متکی هستند، معماری سخت افزاری مورد نیاز برای استقرار WAF باید قابلیت پردازش اختصاصی را برای اجرای عملیات نرم افزار ارائه دهد.
- در دسترس بودن بالاWAF به صورت 24/7 اجرا میشود و بنابراین، در دسترس بودن منبع تغذیه برای بهینهسازی WAF حیاتی است.
- مقیاس پذیریاز آنجایی که خدمات برنامههای کاربردی وب ممکن است با رشد تعداد مشتریان گسترش یابد، WAFهای سازمانی باید با امکانات سخت افزاری توسعه یابند تا به سادهترین روش ممکن کارایی را افزایش داده و برنامههای کاربردی حیاتی را تسریع کنند.
یک پلتفرم امنیتی WAF/IPS یکپارچه که با شتاب سخت افزاری همراه است میتواند الگوریتمهای امنیتی را برای رمزگذاری و رمزگشایی دادهها فعال کند. این پلتفرم میتواند مسیریابهای اداری، تجهیزات امنیتی، UTM یا فایروال نسل بعدی را هدف قرار دهد.
نتیجه گیری
با وجود تمام جنبههای موجود، انتخاب بهترین لایه محافظ باید امنیت و اطمینان خاطر بیشتری به شما بدهد. WAF برای امنیت برنامههای HTTP عالی است و معمولا برای محافظت از سرورها استفاده میشود و از ترافیک وب مانند HTTP GET، POST، URL، SSL و غیره آگاه است.
از طرف دیگر، IPS برای طیف وسیعی از پروتکلهای شبکه محافظت ایجاد کرده و میتواند رمزگشایی پروتکل خام (raw protocol) را انجام داده و رفتار غیرعادی را کشف کند، اما از جلسات (GET/POST)، کاربران یا حتی برنامهها آگاه نیست.
راه حل های یکپارچه میتوانند مبتنی بر سخت افزار، نرم افزار یا ترکیبی باشند. این روشها بهترینهای دو روش را در اختیار شما قرار میدهند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.