فایروال پروکسی (Proxy Firewall) چیست؟ + بررسی مزایا و معایب
فایروال پروکسی (فایروال برنامه یا فایروال دروازه) یک سیستم امنیتی شبکه است که از منابع شبکه با فیلتر کردن پیام ها در لایه برنامه، محافظت می کند.
خلاصه تخصصی مقاله
فایروال پروکسی (فایروال برنامه یا فایروال دروازه) یک سیستم امنیتی شبکه است که از منابع شبکه با فیلتر کردن پیام ها در لایه برنامه، محافظت می کند.
موضوعات اصلی: امنیت شبکه، فایروال، پروکسی، شبکه، فایروالهای، دسترسی
فایروال پروکسی یک سیستم امنیتی شبکه است که از منابع شبکه با فیلتر کردن پیامها در لایه برنامه، محافظت میکند. فایروال پروکسی فایروال برنامه یا فایروال دروازه نیز نامیده میشود.
فایروال پروکسی یکسرور پروکسیاست، اما همه سرورهای پروکسی فایروال پروکسی نیستند. یک سرور پروکسی به عنوان یک واسطه بین کلاینت و سرور عمل میکند و میتواند صفحات وب را برای کاهش تقاضای پهنای باند، فشردهسازی دادهها، فیلتر کردن ترافیک و شناسایی ویروسها در حافظه کش کند.
یک سرور پروکسی همچنین میتواند برای پنهان کردن اطلاعات کاربر یا اتصال به سرویسهای مسدود استفاده شود. از طرف دیگر، یک Proxy Firewall تمامترافیک شبکهرا برای شناسایی و محافظت در برابر تهدیدات احتمالی بررسی کرده و میتواند نفوذ شبکه را شناسایی و سیاستهای امنیتی را اعمال کند.
فایروال پروکسی در مقابل فایروال معمولی
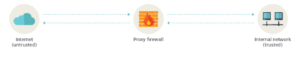
Proxy Firewall به عنوان دروازهای بین کاربران داخلی و اینترنت عمل میکند و میتوان آن را در شبکه یک سازمان یا روی یک سرور راه دور که توسط شبکه داخلی قابل دسترسی است نصب کرد. این فایروال با نظارت و مسدود کردن ترافیکی که به اینترنت و از اینترنت منتقل میشود، امنیت شبکه داخلی را تامین میکند.
در مقابل، فایروال معمولی به عنوان دروازه بین دو شبکه عمل میکند و با مسدود کردن ترافیک خارجی ناخواسته، از رایانهها و شبکههای درونی آن در برابر دسترسی و حملات غیرمجاز محافظت میکند.
فیلتر کردن در سطح برنامه
فایروالهای پروکسی، ترافیک لایه برنامه را فیلتر میکنند که لایه 7مدل OSIاست. این فناوری مشابهفایروالهای Packet Filteringاست، اما فایروالهای پروکسی سطح بیشتری از محافظت را اضافه میکنند.
Proxy Firewall آدرس IP خود را دارد، بنابراین یک اتصال شبکه خارجی هرگز بستهها را مستقیماً از شبکه ارسال کننده دریافت نمیکند.
فایروالهای پروکسی اغلب به عنوان اولین لایه دفاعی در یک وب یا زیرساخت برنامه ایمن استفاده میشوند. در این راستا، آنها از شبکه در برابر تهدیدات خارجی محافظت کرده و در عین حال تضمین میکنند که خدمات و برنامهXNET داخلی میتوانند به طور ایمن و بدون تأثیر سوء بر عملکرد، به کار گرفته شوند.
فایروالهای پروکسی چگونه استفاده میشوند؟
فایروالهای پروکسی از سیستمهای مهم و حیاتی در برابر دسترسی غیر مجاز محافظت میکنند. آنها به عنوان یک مانع بین کاربران مجاز و کاربران غیر مجاز قرار میگیرند.
فایروالهای پروکسی را میتوان در یک دستگاه سخت افزاری مانند روتر یافایروالمستقر کرد. همچنین این فایروالها میتوانند در انجام امور زیر به کار برده شوند
- اطمینان از دسترسی کاربران مجاز به منابع یک شبکه کامپیوتری
- فیلتر کردن پیامها و بستههای ناخواسته در یک شبکه اینترنتی
- محافظت در برابر نفوذ و جاسوسی شبکه
فایروالهای پروکسی برای محدود کردن دسترسی به سایتهای حساس یا سایتهایی که فقط مربوط به کاربران خاص هستند نیز استفاده میشوند. به عنوان مثال، یک Proxy Firewall میتواند برای جلوگیری از دسترسی کارکنان به فیسبوک یا توییتر در طول ساعات کاری استفاده شود، درحالیکه آنها هنوز اجازه دارند که به حسابهای شخصی خود دسترسی داشته باشند.
پروکسیها را میتوان در خود شبکه، بین اینترنت و شبکه داخلی، یا روی هر رایانه جداگانهای نصب کرد.
مزایا و معایب Proxy Firewall
بررسی مزایا و معایب فایروالهای پروکسی هنگام تصمیمگیری در مورد چگونگی کارکرد یا استفاده آنها بسیار مهم است.
مزایا
از مزایای اصلی فایروالهای پروکسی میتوان به موارد زیر اشاره کرد
- امنیتفایروال های پروکسی ایمنترین نوع فایروال هستند زیرا از تماس مستقیم شبکه با سایر سیستمها جلوگیری میکنند. همانطور که قبلا ذکر شد، به دلیل داشتن آدرس IP خاص خود، فایروال پروکسی مانع دریافت بستههای شبکه به طور مستقیم از شبکه فرستنده میشود.
- قابلیت ورود به سیستمفایروالهای پروکسی به جای اینکه فقط آدرس شبکه و شماره پورت را بررسی کنند، توانایی بررسی کل بسته شبکه را دارند. این ویژگی قابلیتهای گزارشگیری گستردهای را فراهم کرده که منبع ارزشمندی برای مدیران امنیتی هنگام برخورد با حوادث امنیتی به شمار میرود.
- ارزیابی تهدیدMarcus J. Ranumبه خاطر ارائه ایده فایروال پروکسی به شهرت رسید. وی فایروال پروکسی را راهی آسانتر برای برنامهنویسان به منظور ارزیابی سطوح تهدید پروتکلهای برنامه و استقرار تشخیص خطا و حمله و بررسی اعتبار توصیف کرد.
- کنترل و دانهبندیمزیت دیگر فایروالهای پروکسی این است که کنترل بیشتری نسبت به انواع دیگر فایروالها ارائه میدهند. زیرا میتوان آنها را به گونهای پیکربندی کرد که سطوح امنیتی را برای کاربران و گروهها اعمال کرده و شامل رویدادهای دسترسی برای گزارشات دقیق در مورد فعالیتهای کاربر باشد.
معایب
معایب Proxy Firewall عبارتند از
- استفاده چالش برانگیزمشکل اصلی فایروالهای پروکسی این است که استفاده از آنها دشوار است. بسیاری از کاربران وقتی میبینند برنامههای مورد استفادهشان قادر به دسترسی به اینترنت نیستند آنها را غیر فعال میکنند.
- عملکرد کندفایروالهای پروکسی میتوانند اتصالات اینترنت را کند کنند. از آنجا که آنها به عنوان یک شخص ثالث بین اینترنت و رایانه یا دستگاه در حال استفاده عمل میکنند، برای هر بسته خروجی و ورودی یک اتصال اضافی ایجاد میکنند. در نتیجه، فایروال میتواند به یک گلوگاه تبدیل شود.
- تک نقطه شکست (Single Point of Failure)به همان دلیلی که عملکرد را کاهش میدهند، فایروالهای پروکسی میتوانند به یک نقطه شکست در سیستم تبدیل شوند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.