فایروال های Inbound و Outbound : آشنایی با قوانین و تفاوتها
در این مقاله به بررسی نقشهای متفاوت فایروال های Inbound و Outbound برای امنیت شبکه سازمانی و موارد استفاده هر کدام را بررسی کرده ایم.
خلاصه تخصصی مقاله
در این مقاله به بررسی نقشهای متفاوت فایروال های Inbound و Outbound برای امنیت شبکه سازمانی و موارد استفاده هر کدام را بررسی کرده ایم.
موضوعات اصلی: امنیت شبکه، فایروال، ترافیک، خروجی، قوانین، شبکه
مقایسه نقش قوانین فایروال Inbound و Outbound قبل از خرید فایروال برای تضمین کیفی امنیت محیط IT شرکت شما بسیار مهم است.
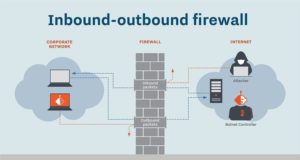
به بیان ساده، قوانین فایروال ورودی، شبکه را در برابر ترافیک ورودی از اینترنت یا سایر بخشهای شبکه همچون اتصالات غیرمجازبدافزاروحملات انکار سرویس (DoS)محافظت میکند.
قوانین فایروال خروجی از ترافیک خروجی مانند درخواستها به وبسایتهای مشکوک یا خطرناک، اتصالات VPN و سرویسهای ایمیل، مانندپروتکل post office نسخه 3، پروتکل دسترسی به پیامهای اینترنتی (IMAP)وپروتکل انتقال ایمیل ساده (SMTP)محافظت میکنند.
درحالیکه یک فایروال منفرد معمولاً هر دو عملکرد را انجام میدهد، مهم است که بدانیم ترافیک ورودی و خروجی به چه معناست و قوانین فایروال ورودی و خروجی و مزایا و معایب هر کدام چیست.
ترافیک ورودی و ترافیک خروجی
شبکههای سازمانی، دارای ترافیک ورودی و ترافیک خروجی هستند. درخواستهای ورودی از طرفهای خارجی، مانند کاربر با مرورگر وب، سرویس گیرنده ایمیل، سرور یا برنامه ایجاد سرویس مانند FTP و SSH یا تماسهای API به سرویسXNET سرچشمه میگیرند.
از سوی دیگر، درخواستهای خروجی از داخل شبکه سرچشمه میگیرند که برای خدماتی در اینترنت یا خارج از شبکه است. فایروال ها معمولاً برای جلوگیری از ورود ترافیک ورودی به شبکه طراحی میشوند، اما میتوانند از دریافت ترافیک خروجی توسط اتصالات خارجی نیز جلوگیری کنند.
تفاوت بین قوانین فایروال ورودی و خروجی
پیکربندی فایروالها میتواند مربوط به نوع تجارت، شبکه و یا یک ریسک خاص باشد. بنابراین، برای مثال، پیکربندی فایروال یک کسبوکار تولیدی، احتمالاً با یک فایروال ارائهدهنده خدمات ابری متفاوت خواهد بود.
قوانین فایروال با قابلیت شخصیسازی، پورتها، سرویسها و آدرسهای IP خاص را قادر میسازد به داخل یا خارج متصل شوند.
گاهی اوقات، یک دستگاه فایروال اختصاصی یا یک سرویس ابری خارج از سایت، مانند یک دروازه وب امن، برای ترافیک خروجی به دلیل فناوریهای فیلتر تخصصی مورد نیاز استفاده میشود.
چنین سیستمهایی معمولا عملکردهای هدفمندی مانند فیلتر کردن محتوا برای ایمیل یا مرور وب را انجام میدهند. آنها اغلب به سرویس دایرکتوری کسبوکار متصل میشوند (Active Directory و پروتکل Lightweight Directory Access).
بنابراین میتوانند امکان دسترسی، فیلتر کردن و گزارشگیری را براساس حساب شبکه هر کاربر ارائه دهند.
سایر سیستمهای فایروال به دنبال بدافزارهای خروجی و تهدیدات مرتبط با امنیت، از جمله جستجوهای DNS برای میزبانهای شناخته شدهای هستند که تهدیدکننده و یا حتی در لیست مسدود قرار دارند.
قوانین فایروال Outbound
درحالیکه مدیریت ترافیک خروجی میتواند پیچیدگیهایی را به یک محیط اعمال کند، به تدریج در حال تبدیل شدن به یک رویکرد محبوب امنیت شبکه است. معمولا، قوانین فایروالهای Outbound، ترافیک برنامهها و جریان کاری کسبوکار را مختل کرده و باعث نارضایتی کاربران میشوند، مگر اینکه مدیران، پیکربندی قوانین فایروال را بهگونهای اعمال کنند که در روند انجام کار اختلالی ایجاد نکند.
با این حال، در برخی موارد، کسب و کارها ممکن است نیاز به فیلتر کردن ترافیک خروجی داشته باشند. به عنوان مثال، قوانین فایروال خروجی میتواند در محیطهای قفل شده که رفتار شبکه را تا سطوح میزبان، برنامه و پروتکل کنترل میکنند، مفید باشد.
از طرف دیگر، برخی از فناوریهایی که ازاز دست رفتن دادهها (Data Exfiltration)پیشگیری میکنند ممکن است به قوانین فایروال خروجی برای محافظت از اطلاعات خاص روی میزبان، نیاز داشته باشند.
امروزه تجزیه و تحلیل و کنترل ترافیک خروجی اهمیت بیشتری پیدا کرده است زیرا تیمهای امنیتی به دنبال جلوگیری از نفوذ دادههای حساس یا سایر فعالیتهای مخرب شامل بدافزار یا حملات DoS از تهدیدات داخلی هستند.
قوانین فایروالInbound
بسیاری از سازمانها سالهاست که از محافظت فایروال ورودی استفاده میکنند. قوانین فایروال ورودی برای محافظت از سیستمهای شبکه داخلی در برابر تهدیدات خارجی کمک میکنند.
فایروالهای ورودی میتوانند در محیط شبکه، مکانهای دفتر شعبه یا حتی در داخل قرار گرفته و امکان بخشبندی و حفاظت بیشتر از شبکه را فراهم کنند. هدف قوانین فایروال Inbound دور نگه داشتن موارد بد و دست نخوردن موارد مهم است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.