SD-WAN و VPN: بررسی مزایا و معایب و تفاوتها
در مقایسه SD-WAN و V.P.N از طریق اینترنت، SD-WAN بسیار جامعتر و گستردهتر است و این پتانسیل را دارد که VPNهای اینترنتی اولیه را فعال و شبکههای سراسری MPLS و VPLS را خاتمه دهد.
خلاصه تخصصی مقاله
در مقایسه SD-WAN و V.P.N از طریق اینترنت، SD-WAN بسیار جامعتر و گستردهتر است و این پتانسیل را دارد که VPNهای اینترنتی اولیه را فعال و شبکههای سراسری MPLS و VPLS را خاتمه دهد.
موضوعات اصلی: SD-WAN، ارائه، فناوری، استفاده، اینترنت، هزینه
وقتی صحبت از مقایسه سرویسهای SD-WAN با V.P.N میشود، سازمانهایی که قصد انتخاب بین این تکنولوژیها را دارند باید عواملی همچون هزینه، استفاده از ابر و شناخت برنامهها را مد نظر داشته باشند.
چون WAN تعریفشده بصورت نرمافزاری، گاهی به عنوان نسخه ارتقا یافته یک شبکه خصوصی مجازی از طریق اینترنت به بازار عرضه میشود، بسیاری از تیمهای فناوری اطلاعات از تفاوتها و شباهتهای اساسی سرویسهای SD-WAN و V.P.N تعجب میکنند.
درحالیکه گزینه اتصال ایدهآل برای پلتفرمهای SD-WAN مبتنی بر اینترنت یا IP عمومی است این فناوری اتصال ناشناخته است.
تیمهای بازاریابی SD-WAN میخواهند کاربران اطمینان داشته باشند که اتصال به اینترنت گزینه اصلی SD-WAN است، اما مفهوم اصلی برای شبکههای مبتنی بر نرمافزار این بوده و هست: ” پشتیبانی از چندین رابط”
تیمهای فناوری اطلاعات سازمانی هنگام انتخاب گزينه مناسب برای سازمانشان به دنبال این هستند که با مقایسه همه جنبههای SD-WAN و V.P.N، اغراق درباره SD-WAN را کاهش دهند.
نگاهی بهVPNها
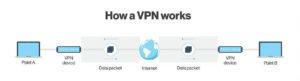
برای چندین دهه، مأموریت اساسی IPsec V.P.N، رها کردن بستههایی بود که از طرف نقاط پایانی تأیید شده نیستند. تمام ترافیک بین نقاط پایانی در بالاترین سطح رمزگذاری شده است، که اساس یک V.P.N از طریق اینترنت را تشکیل میدهد. V.P.Nها میتوانند ساده و مقرون به صرفه باشند، اما از نظر تضمین عملکرد شبکه نیز ممکن است مشکل ساز باشند.
در ابتداییترین سطح، V.P.Nها میتوانند برنامهها و ترافیک را قبل از رمزگذاری اولویتبندی کنند. با این حال، میزان انجام این کار محدود است.
هنگامی کهترافیکدر داخل یک تونل رمزگذاری شده حرکت میکند، نمیتوان آن را از دید شبکه ارائه دهنده اولویتبندی کرد، زیرا هدر رمزگذاری شده و قابل مشاهده نیست. آنچه باقی میماند شبکهای است که در تلاش است تا بهترین حالت از ترافیک را در سطح عملکرد قابل قبول پشتیبانی کند.
یک V.P.N معمولی برای مشاغل کوچک، که عملیات خود را روی یک IP تکی انجام میدهند مناسب است. برای مشاغل بزرگتر با چندین مکان، استفاده از IPsec V.P.N اغلب به دلیل تأخیر زیاد یا ازدحام در شبکه باعث ایجاد مشکلاتی در برنامههای صوتی و تصویری میشود.
در ادامه برخی از مزایا و معایب V.P.Nها که شرکتها باید هنگام مقایسه و ارزیابی SD-WAN و V.P.N در نظر بگیرند بیان شده
- V.P.Nهای استاندارد WAN ساده را با استفاده از یک تونل تأیید شده و رمزگذاری ارائه میدهند.
- خدمات V.P.N ساده، عموماً کم هزینه بوده و استفاده آسانی دارند.
- برنامههای کاربردی حساس به تأخیر، نسبت به امکانات V.P.N با رمزگذاری و احراز هویت به قابلیت بیشتری نیاز دارند.
- خدمات مبتنی بر ابر به اتصال اینترنت با بهینهسازی و امنیت پیشرفته نسل بعدی نیاز دارند که V.P.Nها همیشه نمیتوانند آن را ارائه دهند.
نگاهی بهSD-WAN
زمانی که شرکتها سرویسهای ابری را پذیرفته و به آن تکیه میکنند یا به آگاهی برنامهها، دسترسی از راه دور و امنیت کامل نیاز دارند، فناوری SD-WAN شروع به کار میکند.
با وجود اینکه SD-WAN مانند یک MPLS VPN لایه 3، از کیفیت خدمات سراسری (QoS) برخوردار نیست، اما با ارائه قابلیت درک شرایط شبکه و اولویتبندی محلی برنامهها به این چالشها پاسخ میدهد.
به دلیل سطح پشتیبانی آن و همچنین قابلیتهایی مانند حافظه پنهان یا شتابدهی برنامهها، QoS نهاده شده در SD-WAN بسیار پیشرفتهتر از سرویسهای اصلی V.P.N اینترنتی است.
هنگامی که سازمانها به خدمات ابری نیاز دارند، باید امنیت و آگاهی برنامهها را بررسی کنند. دستگاهها و مشتریان SD-WAN معمولاً از نظر مجموعه ویژگیهایی که با شیوههای کاری فعلی، مانند کار از خانه، کافیشاپ یا هتلها مطابقت دارند، وسیعتر و گستردهتر هستند.
با افزایش کنترل SD-WAN، تیمها یا ارائهدهندگان فناوری اطلاعات میتوانند ترافیک را بر اساس پروفایل کاربر و نوع ترافیک محدود و ایمن کنند.
در بسیاری از موارد، خود مدیریتی ساده با واسطهای کاربری گرافیکی آسان باعث مقبولیت SD-WAN میشود. درحالیکه پیکربندی قدیمی Cisco IOS V.P.N به تخصص و اعتبار نیاز داشت، پیکربندی SD-WAN بر اساس رویکرد نقطه و کلیک است.
وعده SD-WAN پشتیبانی از هر نوع اتصال شبکه، از MPLS گرفته تا سرویس LAN خصوصی مجازی (VPLS) و البته V.P.N اینترنتی است. با قابلیتهای مسیریابی مبتنی بر برنامه SD-WAN، آن میتواند از چندین مسیر مانند اینترنت، 4G یا MPLS استفاده کند. با این وجود، هنوز هم هزینه کمتری برای استقرار دستگاههای ساده IPsec برای ایجاد اتصال V.P.N استاندارد نیاز دارد.
در عین حال، تجهیزات و مشتریان SD-WAN همه چیز را بصورت اولیه و با قابلیت ساده ارائه میدهند. وعده اصلی SD-WAN زمانی به واقعیت تبدیل خواهد شد که هر دستگاه یا مشتری به سادگی، یک مجرای سریع به سرور مدیریت متمرکز باشد.
به عبارت دیگر، کسبوکارها قادر خواهند بود از ابتداییترین سرویسهای SD-WAN یا المانهای پیچیدهتر، بسته به نیاز کلی یا سایت به سایت توسط قابلیت مجازیسازی توابع شبکه ابری استفاده کنند.
فناوری SD-WAN هنوز کاملاً وجود ندارد، زیرا اکثر ارائه دهندگان با استفاده از اتصال اینترنت کم هزینه با سخت افزاری که هنوز به صورت جداگانه قابل برنامهریزی است، در هزینهها صرفهجویی میکنند. هرچند پیکربندی از طریق یک سرور انجام میگیرد.
معایبSD-WAN
ممکن است تشخیص معایب SD-WAN با دارا بودن چنین فناوری بسیار غنی دشوار به نظر برسد، اما باز هم دارای معایبی است که میتواند قابل توجه باشد
- استفاده از اینترنت به عنوان اتصال WANمیتواند زمان تعمیر و سطح خدمات را کاهش دهد. پرش از MPLS به WAN مبتنی بر اینترنت با SD-WAN اغلب در هنگام بروز مشکلاتی مانند قطعی، یک شوک محسوب میشود.
مراکز عملیات شبکه شرکتی که مسئول تهیه MPLS و پشتیبانی دائم هستند، دارای تخصص و سطوح خدمات پاسخگویی قابل توجهی هستند. پیشنهاد نمیشود که هر ارائهدهنده اینترنت سطوح پایینی از پشتیبانی را ارائه دهد، اما تیمهای فناوری اطلاعات باید شرایط توافقنامه سطح خدمات (SLA) را در نظر گرفته و نحوه حمایت از کسبوکار را در صورت بروز مشکل بزرگ تعیین کنند.
- استفاده از چندین ارائه دهنده اینترنتباعث ایجاد یک محیط غیرقابل پیشبینی میشود. بسیاری از ارائه دهندگان SD-WAN از استفاده از چندین ISP برای صرفهجویی در هزینه حمایت میکنند. این استراتژی زمانی که کسبوکار به دلیلمسیریابی ترافیکدر چندین ارائهدهنده خدمات، با مشکلاتی نظیرتأخیرونوسانبرنامهها مواجه شود، محسوس خواهد بود.
با استقرار سامانه ملی، ممکن است استفاده از چندین ISP مشکلی ایجاد نکند، اما مشتریان سازمانی جهانی باید به دقت در مورد استقرار WAN شان توسط ارائه دهندگان کم هزینه در منطقه خود بررسیهای لازم را به عمل آورند.
- QoSغیرEnd-to-Endیکی از ارکان کلیدی پنهان MPLSاQoS پایان به پایان است. SD-WANاMPLS را توسط انتخاب مسیر پیچیده، سنجش تفکیک برنامهها و اولویتبندی محلی دقیق ارزیابی میکند.
این واقعیت همچنان باقی است، اگرچه MPLS هنوز تنها گزینه برای حفظ SLA برنامه به صورت پایان به پایان است. معمولا نتیجه یک پیش برنامه SLA است که میتواند به کسبوکار تحویل داده شود.
- صرفهجویی در هزینه همیشه قابل دستیابی نیست.صرفهجویی در هزینه SD-WAN به عوامل مختلفی بستگی دارد، اما شاید مهمترین آن اتصال باشد. به عنوان مثال، در بریتانیا هزینه اینترنت تا حدودی با MPLS قابل مقایسه است، زمانی که برنامهها و سرویسهای پیشرفته SD-WAN به اتصال افزوده میشود منجر به ارتقای مدل تجاری خواهد شد.
بازار ایالات متحده متفاوت است، زیرا اینترنت اغلب در مقایسه با MPLS هزینه بسیار کمتری دارد. تیمهای فناوری اطلاعات باید بازار هر کشور را از نظر تجاری تجزیه و تحلیل کنند.
- تحقیق در مورد ارائه دهندگانSD-WANاهمیت زیادی دارد.یکی از نکات منفی هنگام انتخاب یک ارائه دهنده SD-WAN هجمه زیاد جنجالهای تبلیغاتی است که معمولا فرآیند تصمیمگیری را دشوار میسازد.
بسیاری از ارائه دهندگان و فروشندگان، تبلیغات زیادی درباره مزایای صرفهجویی در هزینه و ارائه امکانات پیشرفته انجام میدهند که این مساله کسب اطلاعات واقعی مورد نیاز برای انجام مقایسه را برای شرکتها دشوار میکند.
تفاوت بینSD-WANوVPN
تفاوت اصلی بین IPsec V.P.N استاندارد و SD-WAN بر اساس ویژگیهای شبکه تعریف شده با نرم افزار (SDN) است که فناوری SD-WAN بر اساس آن بنا شده است.
SDN امکانات را در یک پلتفرم واحد که به صورت سخت افزاری، مجازی یا کلاینت قابل دسترسی است ارائه میکند. به همین ترتیب، SD-WAN مجموعهای از جنبههای مختلف ویژگیهای WAN است که در یک پلتفرم واحد با مدیریت آسان ادغام شدهاند.
V.P.N امنیت WAN تأیید شده را بین دو یا چند نقطه پایانی برای ایمن کردن ارتباطات دفتر مرکزی و شعبه ارائه میدهد. رمزگذاری پایان به پایان V.P.N تنها جزء کوچکی از امنیت کلی است، زیرا تیمهای فناوری اطلاعات مسئول پشتیبانی از کاربران با کار مبتنی بر ابر از راه دور، شرکا، برنامههای کاربردی و غیره هستند.
هر دو طرف انتقال V.P.N نیاز به امنیت ترافیک، کاهش دسترسی بر اساس مجوزها، انجام بهینهسازی WAN و انتخاب بهترین مسیر دارند. V.P.Nهای استاندارد معمولاً اطلاعاتی که بتواند ترافیک را براساس بهترین مسیر با بهینهسازی و امنیت هدایت کند در اختیار ندارند. با این وجود، برخی از شرکتها همچنان نیاز به استقرار خدمات V.P.N بدون استفاده از SD-WAN دارند، مانند استقرار موقت اداری یا مکانهایی که به امکانات سادهای نیاز دارند.
آیاSD-WANجایگزینVPNمیشود؟
شرکتها به دلیل نیازهای تجاری یا زمانی که منفعت آشکاری برای بکارگیری میبینند، V.P.N را با SD-WAN جایگزین میکنند. بسیاری از شرکتها دریافتند که SD-WAN به طور قابل توجهی بیش از اتصال WAN مرتبط با MPLS یا IPsec را ارائه میدهد.
SD-WAN دارای قابلیت مدیریت و گزارش در سطح شبکه و کاربر است که به شرکتها این امکان را میدهد که پشتیبانی و دسترسی آسان به برنامهها را توسط یک واسط تکی انجام دهند، به گونهای که این کار با سرویسهای V.P.N اولیه امکانپذیر نیست.
همچنین SD-WAN میتواند LAN ،WAN، کاربران، امنیت و عملکرد برنامهها را طوری در یک پلتفرم ادغام کند که منجر به تحول کسبوکار و نه فقط یک سرویس V.P.N دیگر شود.
اگرچه SD-WAN میتواند به عنوان یک ناجی برای این شبکههای بزرگتر بکار گرفته شود، اما هنوز هم شرکتها با دغدغههای ترافیکی پایان به پایان، به ویژه در سطح بینالمللی مواجه هستند. بنابراین، چرا یک کسبوکار باید IPsec V.P.N را به جای SD-WAN انتخاب کند؟
اساساً شرکتهایی که SD-WAN را با V.P.N مقایسه میکنند، باید تصمیمات خود را بر اساس همترازی صحیح فرآیندهای تجاری، برنامهها و استراتژی انجام دهند. به طور کلی، آنها باید سؤالات زیر را بررسی کنند
- آیا کسب و کار شما نیاز به تضمین عملکرد برنامه دارد یا تنها انجام حداکثر تلاش کافیست؟
- آیا کسب و کار شما از ابر استفاده میکند و از شبکههای راه دور و ناامن پشتیبانی میکند؟
- آیا کسب و کار شما میخواهد WAN خود را مدیریت کند؟
برای مشاغلی که به دنبال اجرای سرویسهای V.P.N مقرونبهصرفه و با حداکثر تلاش هستند، با استفاده از یک دستگاه V.P.N معمولی با مجموعه ویژگیهای ساده، یک روتر یا کلاینت ساده با عملکرد IPsec کافیست. معمولا راهاندازی چنین سرویسی با هزینه حداقلی انجام میشود. برخی از شرکتها خدمات V.P.N را باپهنای باندکمتر از 100 دلار در ماه مستقر میکنند.
SD-WANوVPNنحوه تصمیمگیری
پیش بینی آینده دشوار است اما بدون شک کسب و کارها به دنبال بهترین عملکرد شبکه، امنیت و انعطافپذیری با هزینه نسبتا کم خواهند بود.
هدف SD-WAN این است که عناصر تجاری را در نظر بگیرد و آنها را در زمینه فعالسازی کسبوکار بکار گیرد. با SD-WAN، شبکه دقیقتر شده و گزارشدهی، امنیت و عملکرد برنامه بهبود مییابد.
برخلاف V.P.N استاندارد اینترنت، SD-WAN میتواند شرایط شبکه را برای اطمینان از سطح عملکرد مورد انتظار، بدون توجه به محلی که مشتریان متصل میشوند، تشخیص دهد.
هنگام مقایسهی SD-WAN و V.P.N از طریق اینترنت، SD-WAN بسیار جامعتر و گستردهتر است. فناوری SD-WAN این پتانسیل را دارد که V.P.Nهای اینترنتی اولیه را فعال و شبکههای سراسری MPLS و VPLS را خاتمه دهد.
اما هنگام بررسی هر فناوری شبکهای، شرکتها باید مراقب تبلیغات غیر واقعی باشند، زیرا میتواند آنها را در مسیر خرید SD-WAN با مجموعهای از خدمات خاص، که ممکن است فاقد مولفههای اساسی و کلیدی مورد نیاز باشد، سوق دهد.
همانطور که تیمهای فناوری اطلاعات پیشرفت میکنند، شتاب فناوری و ویژگیهای محصولات نیز ادامه خواهد یافت و در نهایت V.P.Nهای ساده نیز قدیمی میشود. شرکتها برای جلوگیری از تهدیدات هک یا عملکرد ضعیف در تخصیص منابع، باید ترافیک برنامهها را ایمن کرده و با رویکرد متمرکزتری رفتار کنند. همه این موارد بر تجارت تأثیرگذار خواهد بود.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.