تفاوت IPsec VPN و SSL-VPN: مقایسه سرعت، خطرات امنیتی و فناوری
VPNهای IPsec و SSL دادههای شبکه را رمزگذاری میکنند، در این مقاله به تفاوت اینها و نحوه انتخاب راهکار مناسب اشاره شده است.
خلاصه تخصصی مقاله
VPNهای IPsec و SSL دادههای شبکه را رمزگذاری میکنند، در این مقاله به تفاوت اینها و نحوه انتخاب راهکار مناسب اشاره شده است.
موضوعات اصلی: امنیت شبکه، فایروال، امنیت سایبری، استفاده، IPsec، دسترسی
شبکههای سازمانی امروزی نیازمند راهکارهای ایمن دسترسی از راه دور هستند. VPNها بهعنوان وسیلهای برای ایجاد تانلهای امن بر بستر اینترنت شناخته میشوند. دو فناوری رایج در این حوزه، VPNهای مبتنی بر IPsec و VPNهای مبتنی بر SSL/TLS هستند. تفاوت اصلی این دو راهکار در لایهای است که رمزنگاری و تانلزنی در آن انجام میشود. در ادامه، ضمن مرور اجمالی چگونگی عملکرد هر کدام، به بررسی عمیق تفاوتهای فنی، مزایا و معایب، ریسکهای امنیتی و سناریوهای کاربردی مرتبط میپردازیم.
VPNمبتنی برIPsec
IPsec (Internet Protocol Security) مجموعهای از پروتکلها و استانداردها برای امنسازی ترافیک شبکه در لایه شبکه (لایه سه OSI) است. این فناوری با استفاده از پروتکلهای ESP (Encapsulating Security Payload) و AH (Authentication Header) و همچنین پروتکل IKE (Internet Key Exchange) اجازه میدهد که بستههای IP بین دو نقطه انتهایی بهطور کامل رمزگذاری و احراز هویت شوند.
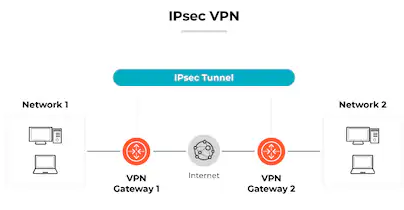
در عمل، با تنظیم یک تانل IPsec میتوان تمام ترافیک شبکه بین دو میزبان یا دو شبکه از راه دور را از طریق اینترنت بهصورت رمزگذاریشده منتقل کرد. معمولاً برای راهاندازی IPsec VPN از نسخه جدید پروتکل IKEv2 استفاده میشود تا الگوریتمهای رمزنگاری و کلیدهای رمز امن بین دو طرف مذاکره شوند.
از مزایای IPsec میتوان به توانمندی در انتقال هر نوع ترافیک IP (شامل TCP ،UDP و …) و انطباق با زیرساختهای امنیتی موجود اشاره کرد.
پیادهسازی IPsec معمولاً پیچیدهتر است؛ خصوصاً به این دلیل که هر کلاینت نیاز به نرمافزار VPN مجزا دارد تا تانل را برقرار و مدیریت کند. برای مثال، برای راهاندازی IPsec VPN روی یک رایانه دور، معمولاً نصب کلاینت مخصوص مانند Cisco AnyConnect یا FortiClient ضروری است که این امر روند پیکربندی را دشوارتر میکند.
- مزایایIPsec VPN
- ارائه دسترسی کامل شبکه از راه دور (گویی دستگاه راه دور عضوی از شبکه محل است)؛
- امنیت قوی با استفاده از رمزنگاری سرتاسر ترافیک؛
- مناسب برای ارتباطات دائمی site-to-site و زیرساختهای حساس (مانند اتصال دفاتر متعدد).
- معایبIPsec VPN
- پیکربندی پیچیده و نیاز به مدیریت کلاینتهای مخصوص؛
- مشکلات رایج در عبور از NAT/FW بدون NAT-Traversal؛
- کنترل دسترسی خرد دشوارتر (حالت پیشفرض دسترسی شبکهای کامل است)؛
- گاهی کاربرپسند نیست و نگهداری آن هزینهبر است.
VPNمبتنی برSSL/TLS
SSL VPNها در عمل از پروتکل جدیدتر TLS استفاده میکنند و در لایه کاربردی OSI (لایه ۴–۷) عمل میکنند. در این مدل، بهجای رمزنگاری کل ترافیک شبکه، تنها ارتباطات برنامهای خاص رمزگذاری میشوند.
به عنوان مثال، کاربر از طریق مرورگر وب خود به یک سرور SSL VPN متصل میشود و آن سرور بهعنوان پراکسی برای ارائه خدمات خاص درون شبکه عمل میکند.
این شیوه بدین معناست که کنترل دسترسی میتواند دقیقتر و مبتنی بر هویت کاربر یا سرویس باشد؛ میتوان تنها به اپلیکیشنهای مشخصی (مثلاً وبسایتهای سازمانی یا سرویس ایمیل) دسترسی داد و سایر بخشهای شبکه را مخفی نگه داشت.
از آنجا که SSL VPNها اغلب از پورت استاندارد HTTPS (TCP/443) استفاده میکنند، کاربران معمولاً بدون نیاز به نصب نرمافزار اضافی روی دستگاه خود (و تنها با مرورگر وب استاندارد) به شبکه سازمان متصل میشوند.
این ویژگی استفاده و نگهداری از SSL VPN را برای کاربران سادهتر میکند، اما در عین حال سطح حمله جدیدی میتواند پدید آید (که در بخش ریسکها بررسی خواهد شد).
- مزایایSSL-VPN
- پیادهسازی و استفاده سادهتر (بهویژه بدون نیاز به نصب نرمافزار خاص)؛
- سازگاری بالاتر با دستگاهها و مرورگرهای متنوع؛
- امکان تعیین دقیقتر دسترسی به برنامهها یا منابع ویژه برای هر کاربر؛
- مناسب برای کارمندان سیار، پیمانکاران و محیطهای BYOD
- معایبSSL-VPN
- دسترسی محدود به منابع مشخص (معمولاً برنامهXNET)؛
- امکان بهرهبرداری از آسیبپذیریهای پیادهسازیهای مختلف SSL/TLS وجود دارد؛
- به دلیل رمزنگاری در لایه بالاتر، سربار پردازشی و تأخیر اندکی بیشتر است؛
- کنترل یکپارچه و تحلیل ترافیک کلی دشوارتر است؛
- گاهی قابلیت پشتیبانی از برخی اپلیکیشنهای خاص غیربرخط (Legacy) را ندارد.
مقایسهIPsec VPNباSSLVPN
- لایه عملیاتیIPsec VPN
در لایه شبکه (IP) کار میکند، بهطوری که از زیرساختهای شبکه موجود برای ایجاد تانل امن استفاده میکند. در مقابل، SSL VPN در لایه انتقال یا بالاتر (معمولاً لایه جلسه HTTP/HTTPS) مستقر است، بهطوری که هر اتصال مشخص بین برنامهها را رمزنگاری میکند.
- محدوده رمزنگاری
در IPsec، تمام بستههای IP بین دو نقطه انتهایی رمزگذاری میشود استفاده از ESP، درحالیکه در SSL/TLS تنها دادههای مربوط به یک نشست امن خاص رمزنگاری میشوند. به این ترتیب، IPsec برای تانلزنی شبکهای کارآمد است اما دسترسی وسیعتری فراهم میکند، درحالیکه SSL/TLS امکان رمزنگاری انتخابی برای برنامههای خاص را میدهد و دسترسی را محدودتر میکند.
- احراز هویت و کلید
در IPsec معمولاً از گواهیهای دیجیتال (X.509) یا کلیدهای مشترک از پیشتنظیمشده استفاده میشود که در فاز IKE تبادل و تأیید میشوند. SSL VPN نیز برای سرور از گواهی X.509 استفاده میکند و احراز هویت کاربر میتواند با روشهای مختلفی (مانند رمز عبور، گواهی کاربر، RADIUS/MFA) صورت گیرد.
- سازگاری باNAT
از آنجا که SSL VPN مبتنی بر HTTPS است معمولاً بدون مشکل خاصی از پشت تجهیزات NAT و فایروال عبور میکند. اما در IPsec بخصوص اگر از حالت AH استفاده شود، NAT میتواند مشکلساز باشد و معمولاً باید مکانیزم NAT-Traversal فعال شود تا تانل عبور کند؛ به همین دلیل پیکربندی IPsec در محیطهایی با NAT یا فایروالهای پیچیده به تنظیمات اضافی نیاز دارد.
- عملکرد و کارایی
با وجود سربار رمزنگاری قوی، روی سختافزارهای مدرن معمولاً تفاوت کارایی چشمگیری دیده نمیشود. با این حال، چون SSL VPN معمولاً مبتنی بر مرورگر است، راهاندازی ارتباط اولیه آن سریعتر است (بدون نصب کلاینت) ولی سربار TLS و تبادل کلید در هر اتصال میتواند تأخیر اندکی ایجاد کند. در مقابل، IPsec پس از پیکربندی اولیه کلاینت، تانلی با کارایی پایدار و تأخیر کم فراهم میکند.
- کنترل دسترسیIPsec VPN
معمولاً دسترسی شبکهای گسترده به کل زیرشبکهها فراهم میکند که نیازمند سیاستگذاریهای دقیق شبکهای است. در مقابل، SSL VPN امکان تعیین مجوز دسترسی به سرویسها و منابع مشخص را میدهد. به عبارت دیگر میتوان دسترسی کاربران از راه دور را صرفاً به برخی اپلیکیشنها یا سرویسهای داخلی محدود کرد.
- رمزنگاری مورد استفادهIPsec
معمولاً از رمزنگاری متقارن قوی مانند AES-GCM یا AES-CBC در ESP استفاده میکند که کلیدهای آن توسط پروتکل IKE مدیریت میشوند. SSL/TLS نیز از الگوریتمهای استاندارد مانند AES و ChaCha20 بهره میبرد، اما در فاز تبادل کلید از رمزنگاری نامتقارن استفاده میکند. این تفاوتها بعدها در مقاومت کوانتومی نیز اهمیت پیدا میکند؛ IPsec با رمزنگاری متقارن در برابر حملات کوانتومی آمادهتر است.
ریسکهای امنیتی
- ریسکهایIPsec
از آنجا که IPsec کاربران یا شعبههای راه دور را کاملاً به شبکه متصل میکند، در صورت نفوذ، دستگاه راه دور میتواند حملات جانبی به کل شبکه (lateral movement) را تسهیل کند. به همین دلیل سازمانها باید فایروالبندی وتقسیمبندی شبکه (segmentation)را جدی بگیرند.
البته معماری IPsec به دلیل کار در لایه پایینتر معمولاً نسبت به حملاتMITMوDoSمقاومتر است. یکی دیگر از خطرات، پیکربندی اشتباه است که میتواند منجر به حملات پیشرفته شود؛ لذا لازم است رمزنگاری و احراز هویت بهروز و قوی انتخاب شوند.
- ریسکهایSSL-VPN
پیادهسازیهای SSL/TLS متنوع، منجر به بروز آسیبپذیریهای متعدد شده است. بسیاری از هکرها و بدافزارها بهطور فعالانه از آسیبپذیریهای SSL-VPN محصولات مختلف سوءاستفاده میکنند.
علاوه بر این، SSL-VPNها به دلیل کارکرد در لایه کاربرد و استفاده از پورت عمومی HTTPS در معرض حملات رایجی نظیر حملات TCP SYN flood، حملات TLS پیشپاافتاده و حتی حملات تحتوبXSS/CSRF هستند. مرکز امنیت سایبری نروژ (NCSC) به دفعات هشدار داده کهتأخیر در بهروزرسانی و پیکربندی نادرست SSL-VPNهامیتواند به نقضهای امنیتی منجر شود و صراحتاً پیشنهاد کرده راهکارهای SSL/TLS تا حد امکان با IPsec+IKEv2 جایگزین شوند.
جدول مقایسه ویژگیها
سناریوهای کاربردی
• اتصال شعبهها(Site-to-Site)
پیادهسازی رایج برای ارتباط پایدار میان دفاتر سازمان یا دیتاسنتر مرکزی است. در این سناریو، IPsec VPN بهطور معمول برای برقراری تانل دائمی بین روترها/فایروالها استفاده میشود.
• دسترسی کامل کارمندان از راه دور
اگر کاربران راه دور به کل شبکه داخلی نیاز داشته باشند (مثلاً نصب کلاینتهای سازمانی و دسترسی به انواع سرویسها)، IPsec مناسب است و تجربهای مشابه اتصال LAN فراهم میکند.
• دسترسی مبتنی بر مرورگر
زمانی که هدف فقط استفاده از اپلیکیشنهای خاص (مثلاً پورتالXNET، ایمیل تحت وب یا سرویسهای تحت مرورگر) است و نصب کلاینت امکانپذیر نیست، SSL-VPN بهترین گزینه است. این مورد برای پیمانکاران، کارکنان BYOD یا محیطهایی که روی دستگاههای متفاوتی کار میشود کاربرد دارد.
• سناریوهای ترکیبی
بسیاری از سازمانها ممکن است از هر دو فناوری استفاده کنند؛ برای مثال از IPsec برای اتصال دائمی دفاتر و از SSL-VPN برای دسترسی برخط کارمندان به اپلیکیشنها استفاده میشود. این ترکیب امکان بهرهمندی از امنیت شبکهای گسترده IPsec و سهولت دسترسی SSL را همزمان فراهم میکند.
توصیههای پیادهسازی
1. بهروز رسانی پروتکلها و الگوریتمها
حتماً از نسخههای جدید TLS برای SSL-VPN استفاده کنید تا از ضعف نسخههای قدیمی جلوگیری شود. در IPsec نیز از IKEv2 بهجای IKEv1 استفاده کنید که امنتر و سریعتر است.
2. استفاده از احراز هویت قوی
برای هر دو نوع VPN از گواهیهای دیجیتال X.509 استفاده کنید و در صورت امکاناحراز هویت چندعاملی (MFA)را پیاده کنید. به عنوان مثال، صدور گواهی موقت برای هر کاربر راه دور میتواند امنیت را بهشدت افزایش دهد.
3. محدودسازی دسترسی
اصل حداقل امتیاز (least privilege) را رعایت کنید؛ به جای اعطای دسترسی به کل شبکه، برای IPsec شبکههای فرعی مورد نیاز را مشخص کنید و برای SSL-VPN دسترسی کاربر به اپلیکیشنهای لازم محدود باشد. استفاده از تقسیمبندی شبکه (Segmented Network) و سیاستهای فایروال قوی برای جلوگیری از حرکت جانبی پس از ورود موفق ضروری است.
4. پایش و آزمایش منظم
امنیت VPNها را مرتباً ارزیابی کنید. پیادهسازیهای VPN را از نظر بهروز بودن الگوریتمها، پچ بودن نرمافزارها و مقاومت در برابر حملات، موردتست نفوذقرار دهید. اطمینان حاصل کنید که هیچ آسیبپذیری شناختهشدهای باقی نمانده باشد.
5. راهکارهای جایگزین در شرایط اضطراری
در سازمانهای حساس و زیرساختهای حیاتی موقتا دسترسی SSL/TLS را محدود یا غیرفعال کرده و در صورت نیاز از راهکارهای امنتر مانند IPsec همراه با شبکه موبایل یا SASE استفاده کنید. بهعنوان مثال، تا زمان تکمیل مهاجرت به IPsec، سرویس SSL-VPN را غیرفعال کرده و از دیگر روشهای امن استفاده شود.
نتیجهگیری
IPsec و SSL-VPN هر دو نقش مهمی در تأمین دسترسی امن به منابع شبکه دارند، اما در لایه عملیاتی و موارد کاربرد تفاوت بنیادین دارند. IPsec بهترین انتخاب برای ارتباطات سراسری شبکه و ادغام سایتها با امنیت بالا است، درحالیکه SSL-VPN برای دسترسی اختصاصی کاربران از راه دور به سرویسهای مشخص (بهویژه از طریق مرورگر) مناسبتر است.
منابع امنیتی صنعتی، از جمله NCSC نروژ، تأکید دارند که برای کاهش ریسکهای امنیتی ناشی از آسیبپذیریهای شناختهشده SSL/TLS، بهترین رویکرد استفاده از راهکارهای مبتنی بر IPsec+IKEv2 است. با این حال، تصمیمگیری باید بر اساس نیازهای ویژه سازمان (میزان دسترسی مورد نیاز، تنوع دستگاهها، محدودیتهای فایروال/NAT و …) صورت گیرد.
رعایت بهترین شیوههای امنیتی و بهروز نگه داشتن تنظیمات برای هر دو روش VPN ضروری است تا در کنار سهولت دسترسی، حداکثر حفاظت از شبکه سازمان فراهم شود.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.