رفع CVE-2026-104286 در FortiMail - نسخههای امن و راهنمای ارتقا | XNET
آموزش رفع آسیبپذیری بحرانی CVE-2026-104286 در FortiMail، معرفی نسخههای امن 8.0.2، 7.6.7 و 7.4.9 و اقدامات ضروری برای بررسی نفوذ و ارتقا.
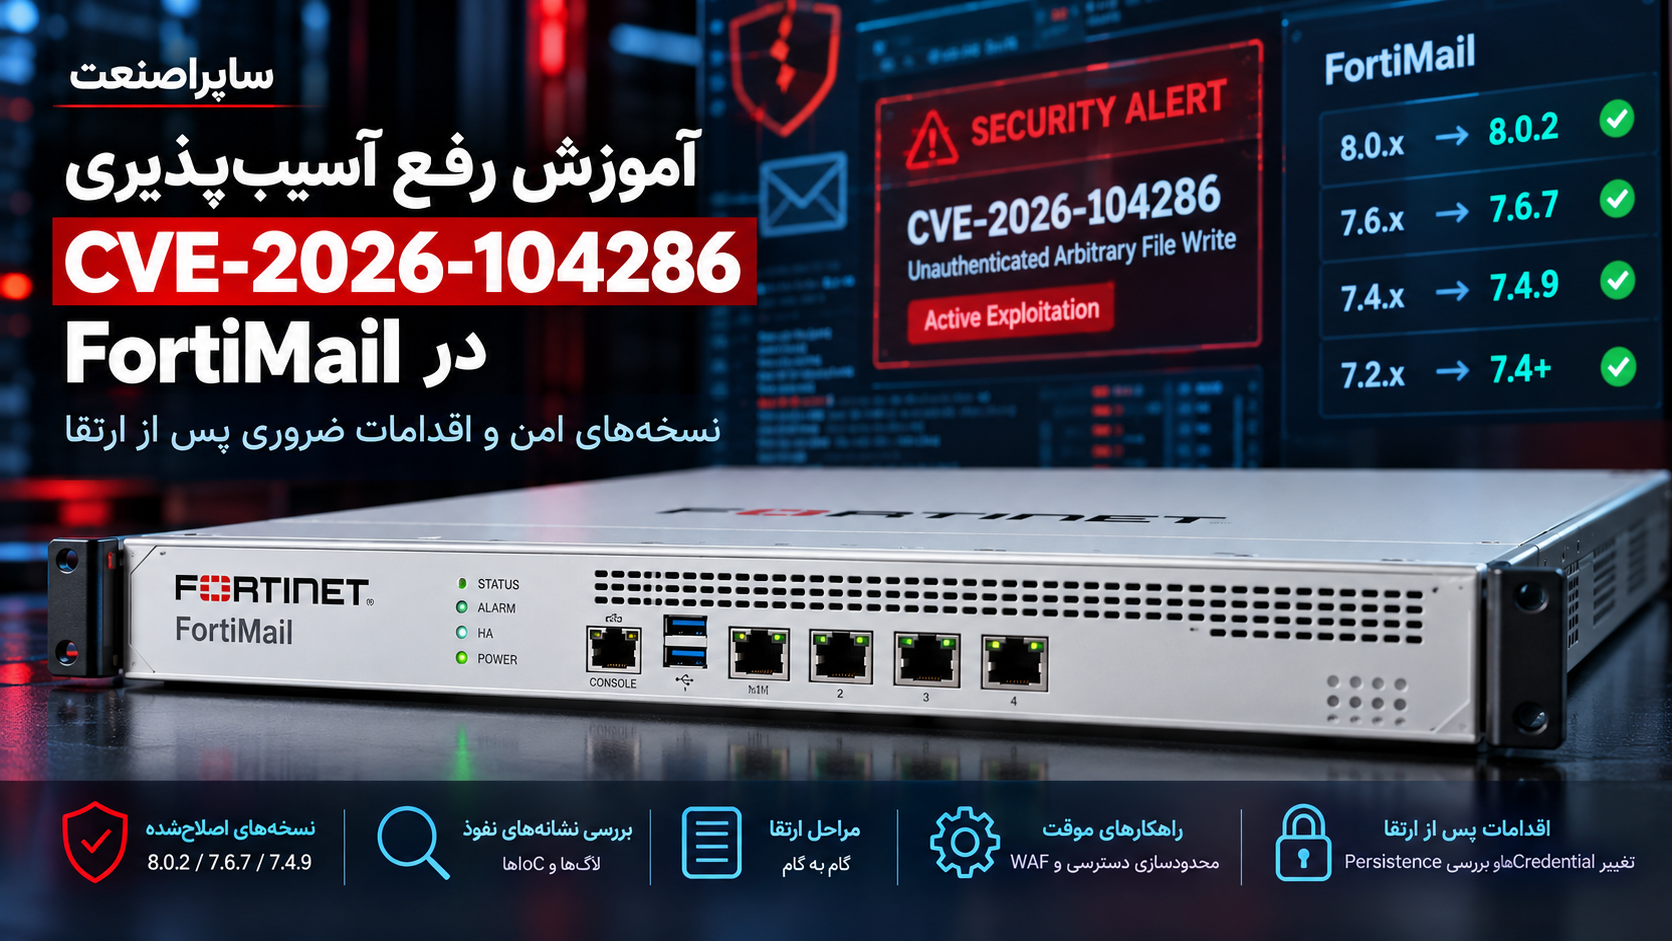
خلاصه تخصصی مقاله
آموزش رفع آسیبپذیری بحرانی CVE-2026-104286 در FortiMail، معرفی نسخههای امن 8.0.2، 7.6.7 و 7.4.9 و اقدامات ضروری برای بررسی نفوذ و ارتقا.
موضوعات اصلی: پشتیبانی شبکه، فایروال، بررسی، باید، FortiMail، نسخه
Fortinet نسخههای اصلاحشده FortiMail را برای رفع آسیبپذیری بحرانی CVE-2026-104286 منتشر کرده است. مدیران شبکهای که در روزهای ابتدایی اکتبر برای کاهش خطر حمله ناچار به غیرفعال کردن IBE یا محدودسازی دسترسی به سرویسXNET بودند، اکنون میتوانند دستگاههای خود را به نسخه امن ارتقا دهند. با توجه به گزارش سوءاستفاده از این نقص پیش از انتشار وصله، بررسی وضعیت امنیتی دستگاههای در معرض اینترنت نیز باید در برنامه رسیدگی قرار بگیرد.
اهمیت موضوع به جایگاهفورتیمیلدر زیرساخت سازمان برمیگردد. این محصول علاوه بر فیلتر کردن تهدیدهای ایمیلی، ممکن است وظایفی مانند قرنطینه، رمزنگاری و آرشیو پیامها را بر عهده داشته باشد. تغییر غیرمجاز در چنین سامانهای میتواند بدون ایجاد اختلال آشکار در ارسال و دریافت ایمیل، محرمانگی مکاتبات سازمان را تحت تأثیر قرار دهد.
جزئیات فنی آسیبپذیری CVE-2026-104286 در FortiMail
Fortinet در اول اکتبر ۲۰۲۶، آسیبپذیری CVE-2026-104286 را با شناسه FG-IR-26-175 اعلام کرد. این نقص با امتیاز ۹.۸ در معیار CVSS v3.1 در رده بحرانی قرار دارد و هنگام انتشار اطلاعیه، بهرهبرداری واقعی از آن نیز گزارش شده بود.
آسیبپذیری از نوع Path Traversal است و به نحوه پردازش مسیر فایلها در قابلیت Identity-Based Encryption یا IBE مربوط میشود. مهاجم میتواند با ارسال درخواست دستکاریشده HTTP یا HTTPS، از محدودیت مسیرهای مجاز عبور کند و بدون احراز هویت، فایل غیرمجازی در سیستم زیرین FortiMail بنویسد.
پیامد این نقص از یک خطای ساده در پردازش درخواست فراتر میرود. امکان نوشتن فایل در مسیر غیرمجاز میتواند زمینه تغییر رفتار سیستم، ایجاد فایل مخرب یا دستکاری تنظیمات را فراهم کند. در گزارشهای مرتبط با این حادثه نیز آثاری از تغییرات سیستمی و تنظیمات آرشیو ایمیل مطرح شده است.
البته نوع درخواست دریافتشده و نتیجه آن باید جداگانه بررسی شوند. ممکن است یک دستگاه درخواست مخرب را ثبت کرده باشد، اما شواهدی از موفقیت حمله در آن وجود نداشته باشد. تشخیص این وضعیت به بررسی لاگها، تغییرات فایلها و تنظیمات دستگاه وابسته است.
• بررسی مسیرهای دسترسی به FortiMail
برای ارزیابی سطح مواجهه دستگاه، باید سرویس SMTP را از رابطXNET و مدیریت جدا کرد. دریافت ایمیل از اینترنت لزوماً به معنای در دسترس بودن همه رابطهای FortiMail نیست.
برای مثال، ممکن است رابط مدیریت فقط از شبکه داخلی قابل دسترسی باشد، اما بخشی از قابلیتXNET از طریق NAT یا Reverse Proxy منتشر شده باشد. بررسی قوانین فایروال، مسیرهای واقعی ترافیک و وضعیت فعال بودن IBE مشخص میکند کدام بخش از دستگاه در معرض درخواستهای بیرونی قرار دارد.
نسخههای آسیبپذیر و اصلاحشده FortiMail
Fortinet در بهروزرسانی پنجم اکتبر ۲۰۲۶، نسخههای اصلاحشده را برای شاخههای 8.0، 7.6 و 7.4 مشخص کرد.
| شاخه FortiMail | نسخههای آسیبپذیر | نسخه اصلاحشده |
|---|---|---|
| 8.0 | 8.0.0 تا 8.0.1 | 8.0.2 یا جدیدتر |
| 7.6 | 7.6.0 تا 7.6.6 | 7.6.7 یا جدیدتر |
| 7.4 | 7.4.0 تا 7.4.8 | 7.4.9 یا جدیدتر |
| 7.2 | 7.2.0 تا 7.2.9 | مهاجرت به نسخه اصلاحشده در شاخه 7.4 یا بالاتر |
برای FortiMail 7.2 وصله مستقلی معرفی نشده است. سازمانهایی که هنوز از این شاخه استفاده میکنند، باید به شاخه بالاتر مهاجرت کنند. نسخه مقصد باید واقعاً اصلاحشده باشد؛ برای نمونه، ارتقا از 7.2.9 به 7.4.8 مشکل را حل نمیکند.
در مهاجرت بین شاخهها، بررسی Upgrade Path و Release Notes اهمیت بیشتری پیدا میکند. تغییرات احتمالی پیکربندی، سازگاری قابلیتها و پیشنیازهای نرمافزاری باید پیش از نصب مشخص شوند. در محیطهای High Availability نیز ترتیب ارتقای گرهها باید مطابق دستورالعمل سازنده تعیین شود.
• وضعیت آسیبپذیری در FortiMail Cloud
Fortinet اعلام کرده است که در پنجم اکتبر ۲۰۲۶، سرویس FortiMail Cloud را با ارتقای Firmware به نسخههای 7.6.7 یا 8.0.2 اصلاح کرده است. بنابراین مشتریان این سرویس برای نصب وصله اقدام دستی ندارند.
اگر پیش از اصلاح سرویس، رفتار مشکوکی مشاهده شده باشد، بررسی آن باید از طریق اطلاعات موجود و مسیر پشتیبانی FortiMail Cloud دنبال شود.
بررسی امنیت FortiMail پیش از نصب وصله
برنامه ارتقای یک دستگاه تازهنصبشده که رابطXNET آن از شبکههای محدود قابل دسترسی هستند، با دستگاهی که ماهها در معرض اینترنت بوده تفاوت دارد. هر دو باید از نظر نسخه Firmware بررسی شوند، اما برای دستگاه دوم لازم است توجه بیشتری به شواهد تاریخی اختصاص داده شود.
فرض کنید سازمانی از FortiMail 7.6.6 استفاده میکند و تصمیم دارد آن را شبانه به 7.6.7 ارتقا دهد. اگر بخشی از سرویس وب دستگاه از اینترنت قابل دسترسی بوده، بهتر است پیش از تغییر، لاگها و وضعیت تنظیمات حساس ثبت شوند. این اطلاعات در صورت مشاهده نشانه نفوذ، مبنای بررسی حادثه خواهند بود.
برای آمادهسازی ارتقا، ثبت موارد زیر کاربردی است
- نسخه Firmware، نوع استقرار و وضعیت HA
- فعال یا غیرفعال بودن IBE
- مسیرهای دسترسی عمومی به رابطXNET
- حسابهای مدیریتی و تغییرات اخیر پیکربندی
- تنظیمات آرشیو و مقصدهای انتقال ایمیل
- محل نگهداری لاگها و بازه زمانی موجود
- وضعیت نسخههای پشتیبان تنظیمات
در صورت وجود شواهد جدی نفوذ، اقدامات مهار و حفظ شواهد باید با هماهنگی تیم پاسخ به حادثه انجام شوند.
• بازه زمانی بررسی لاگهای FortiMail
در راهنماهای مرتبط با این آسیبپذیری، بررسی شواهد دستکم از ۲۲ ژوئیه ۲۰۲۶ توصیه شده است. این بازه برای سازمانهایی که فقط رویدادهای چند روز اخیر را نگهداری میکنند، ممکن است از ظرفیت لاگ محلی دستگاه فراتر باشد.
در چنین شرایطی باید منابع مرکزی مانند SIEM، FortiAnalyzer، Syslog Server یا لاگهای فایروال و WAF بررسی شوند. بهتر است در گزارش مشخص شود چه دورههایی پوشش داده شدهاند و کدام بازهها به دلیل نبود داده قابل بررسی نبودهاند.
نشانههای نفوذ و تغییرات مشکوک در FortiMail
در بررسی CVE-2026-104286، تمرکز صرف بر رویدادهای ورود مدیریتی کافی نیست؛ زیرا مسیر آسیبپذیر بدون احراز هویت قابل سوءاستفاده بوده است. آثار تغییر فایلها، درخواستهای مشکوک وب و تنظیمات آرشیو ایمیل اطلاعات مهمتری درباره نتیجه احتمالی حمله ارائه میکنند.
• تغییر فایلها و فعالیتهای سیستمی
امکان نوشتن فایل غیرمجاز باعث میشود تغییرات غیرمنتظره در سیستم یکی از محورهای بررسی باشد. فایلهای ناشناخته، وظایف زمانبندیشده غیرعادی و رویدادهای تأییدنشده در CLI Audit باید با شاخصهای نفوذ اعلامشده توسط Fortinet و وضعیت سالم دستگاه مقایسه شوند.
برای مثال، مشاهده فایلی با تاریخ ایجاد جدید بهتنهایی مدرک حمله نیست. اما اگر زمان ایجاد آن با درخواست مشکوک وب و تغییر تنظیمات دستگاه همخوانی داشته باشد، مجموعه این شواهد میتواند مسیر بررسی را مشخص کند.
در دستگاه مشکوک، بهتر است پیش از حذف فایل یا تغییر تنظیمات، شواهد مرتبط ثبت و حفظ شوند.
• تغییر تنظیمات آرشیو ایمیل
آرشیو ایمیل از بخشهایی است که در بررسی امنیت FortiMail باید با دقت کنترل شود. اگر مقصدی ناشناس برای دریافت نسخه پیامها تعریف شده باشد، ممکن است مکاتبات سازمان بدون اختلال در سرویس معمول ایمیل منتقل شده باشند.
برای بررسی چنین وضعیتی باید زمان ایجاد یا تغییر مقصد، حساب مرتبط، سیاستهای تحت تأثیر و لاگهای انتقال پیام مشخص شوند.
در این سناریو، حذف مقصد ناشناس فقط جلوی ادامه رفتار مشکوک را میگیرد. ارزیابی پیامهای احتمالی منتقلشده و مدت فعالیت تنظیمات نیز بخشی از بررسی حادثه است.
• درخواستهای مشکوک به مسیر IBE
در لاگXNET، درخواستهای POST غیرعادی به مسیر/ibeو الگوهای عبور از مسیر مانند../از موارد قابل بررسی هستند.
این رویدادها باید همراه با تغییرات سیستمی و سایر شواهد تحلیل شوند. نتیجه بررسی ممکن است تلاش ناموفق برای سوءاستفاده، دسترسی احتمالی یا نفوذ تأییدشده باشد. تفکیک این وضعیتها برای تعیین اقدامات بعدی اهمیت دارد.
راهکارهای موقت کاهش خطر CVE-2026-104286
اگر ارتقای Firmware به دلیل محدودیت عملیاتی فوراً امکانپذیر نیست، Fortinet چند کنترل موقت معرفی کرده است.
• غیرفعال کردن قابلیت IBE
یکی از راهکارها، غیرفعال کردن سرویس IBE از طریق رابط مدیریتی یا دستور CLI زیر است
config system encryption ibe set status disable endپیش از اعمال تغییر باید وابستگی کاربران به IBE مشخص شود. سازمانی که از این قابلیت برای تبادل پیامهای رمزنگاریشده استفاده میکند، ممکن است پس از غیرفعالسازی با تغییر در گردش کار کاربران روبهرو شود.
• محدودسازی دسترسی اینترنتی به Webmail
راهکار دیگر، حذف دسترسی اینترنتی به رابط Webmail یا محدود کردن آن به شبکه خصوصی مورد اعتماد است.
در اجرای این کنترل، مسیرهای NAT و Reverse Proxy نیز باید بررسی شوند. محدود کردن یک آدرس یا پورت، زمانی نتیجه مورد انتظار را دارد که همه مسیرهای انتشار سرویس شناسایی شده باشند.
محدودسازی دسترسی به رابط مدیریت نیز اقدام امنیتی مناسبی است، اما باید آن را از راهکار مشخص Fortinet برای رابط Webmail تفکیک کرد.
• مسدودسازی درخواستهای مخرب با WAF
در صورت قرار داشتن WAF در مسیر ترافیک FortiMail، میتوان درخواستهای POST به/ibeرا که شامل الگوی../هستند، مطابق راهنمای Fortinet مسدود کرد.
پس از تعریف قانون، باید لاگهای WAF و مسیر واقعی عبور درخواستها بررسی شوند تا مشخص شود کنترل در نقطه مناسب اعمال شده و باعث اختلال ناخواسته در ترافیک مجاز نشده است.
مراحل ارتقای FortiMail و کنترل عملکرد سرویس
نصب Firmware جدید تنها بخشی از عملیات ارتقاست. در محیطهای سازمانی، وضعیت صف پیامها، ارتباط با سرور ایمیل داخلی و عملکرد سیاستهای امنیتی نیز باید پیش و پس از تغییر بررسی شوند.
• ثبت وضعیت صف ایمیل پیش از ارتقا
فرض کنید پیش از شروع عملیات، تعدادی پیام به دلیل در دسترس نبودن سرور مقصد در صف ارسال مجدد قرار دارند. اگر این وضعیت ثبت نشده باشد، پس از راهاندازی مجدد دستگاه ممکن است تأخیر پیامها به اشتباه به Firmware جدید نسبت داده شود.
بهتر است حجم صف ورودی و خروجی، خطاهای فعال و وضعیت پردازش پیامها پیش از ارتقا ثبت شوند. مقایسه این اطلاعات با وضعیت پس از نصب، تشخیص مشکلات جدید را سادهتر میکند.
در سازمانهایی که حجم ایمیل بالایی دارند، زمان نگهداری نیز باید با توجه به الگوی ترافیک و وابستگی سرویسها انتخاب شود.
• آزمون ارسال و دریافت ایمیل پس از ارتقا
پس از نصب، ابتدا نسخه فعال Firmware تأیید شود. سپس چند سناریوی واقعی بررسی شوند: دریافت ایمیل از خارج سازمان، ارسال پیام به مقصد خارجی، ارتباط با سرور ایمیل داخلی و عملکرد سیاستهای فیلترینگ و قرنطینه.
اگر سازمان چند دامنه، سیاست اختصاصی یا قابلیت رمزنگاری و آرشیو دارد، آزمونها باید آن بخشها را نیز پوشش دهند.
در محیط HA، سلامت گرهها و وضعیت همگامسازی نیز باید مطابق دستورالعمل نسخه مقصد کنترل شود.
• بررسی سلامت نسخه پشتیبان
تهیه Backup پیش از ارتقا بخشی از برنامه تغییر است. بااینحال، اگر دستگاه قبلاً دستکاری شده باشد، نسخه پشتیبان تنظیمات ممکن است همان تغییرات غیرمجاز را در خود داشته باشد.
به همین دلیل، در صورت مشاهده شواهد نفوذ، بازیابی باید بر اساس نسخهای انجام شود که سلامت آن بررسی شده است. این موضوع بهویژه درباره حسابهای مدیریتی، مقصدهای آرشیو و سیاستهای امنیتی اهمیت دارد.
اقدامات امنیتی پس از ارتقای FortiMail
پس از نصب نسخه اصلاحشده و تأیید عملکرد سرویس، وضعیت دستگاه باید بر اساس نتیجه بررسی شواهد تعیین شود.
اگر نشانه مشکوکی پیدا نشده، گزارش نهایی میتواند شامل نسخه قبلی و جدید، زمان ارتقا، آزمونهای انجامشده و بازه لاگهای بررسیشده باشد.
اما مشاهده فایل غیرمجاز، وظیفه زمانبندیشده ناشناس یا تغییر تأییدنشده در تنظیمات آرشیو، نیازمند بررسی حادثه است. در چنین شرایطی، تیم امنیت باید دامنه دسترسی احتمالی مهاجم، تغییرات پایدار و احتمال افشای اطلاعات را ارزیابی کند.
بسته به نتیجه بررسی، ممکن است تعویض اطلاعات احراز هویت، محدودسازی ارتباطات مشکوک یا بازسازی دستگاه از یک وضعیت سالم ضرورت پیدا کند.
برای دستگاههایی که پیش از اصلاح در معرض اینترنت بودهاند، پایش تقویتشده پس از ارتقا نیز مفید است. تمرکز این پایش میتواند بر تغییرات پیکربندی، فعالیتهای مدیریتی، ارتباطات خروجی غیرمعمول و وضعیت پردازش ایمیل باشد.
اولویتبندی ارتقای FortiMail در سازمانهای چندسایتی
در سازمانی که چند FortiMail در سایتهای مختلف دارد، اولویت رسیدگی باید بر اساس نسخه Firmware، میزان مواجهه با اینترنت، وضعیت IBE و شواهد امنیتی تعیین شود.
دستگاهی که مسیر آسیبپذیر آن از اینترنت قابل دسترسی بوده، معمولاً به بررسی فوریتری نیاز دارد. در مقابل، ارتقای تجهیزی که نقش اصلی در تبادل ایمیل سازمان دارد، ممکن است به هماهنگی عملیاتی و برنامه بازگشت سرویس دقیقتری نیاز داشته باشد.
پس از تکمیل عملیات، فهرست داراییها باید بهروزرسانی شود تا نمونههای مجازی، تجهیزات پشتیبان یا دستگاههایی که کمتر مورد استفاده قرار میگیرند، با Firmware آسیبپذیر باقی نمانند.
خدمات مشاوره و پشتیبانی Fortinet در XNET
ارتقای تجهیزات امنیتی زمانی نتیجه مناسبی دارد که نسخه نرمافزار، معماری شبکه و وابستگی سرویسها با هم بررسی شوند. در FortiMail، این هماهنگی مستقیماً بر تداوم ارتباطات ایمیلی سازمان اثر میگذارد.
XNET در زمینه تأمین تجهیزات شبکه و امنیت، مشاوره فنی، نصب، راهاندازی، آموزش و پشتیبانی فعالیت میکند. سازمانهایی که برای انتخاب نسخه مناسب FortiMail، بررسی سازگاری تجهیزات یا برنامهریزی ارتقا به راهنمایی نیاز دارند، میتوانند با کارشناسان این مجموعه مشورت کنند.
در صورت مشاهده شواهد نفوذ، بررسی حادثه باید با مشارکت تیم امنیت سازمان یا متخصصان پاسخ به رخداد انجام شود.
سؤالات متداول درباره CVE-2026-104286
1. نسخه امن FortiMail 7.6.6 کدام است؟
نسخه 7.6.7 یا جدیدتر در شاخه 7.6. پیش از نصب، مسیر ارتقا و Release Notes نسخه مقصد باید بررسی شود.
2. آیا برای FortiMail 7.2.9 وصله مستقلی منتشر شده است؟
خیر. Fortinet مهاجرت به شاخه 7.4 یا بالاتر را توصیه کرده است. نسخه مقصد باید اصلاحشده باشد؛ مانند 7.4.9 یا جدیدتر.
3. آیا غیرفعال کردن IBE مشکل را بهطور دائمی حل میکند؟
غیرفعال کردن IBE یک کنترل موقت برای کاهش خطر است. راهکار اصلی، نصب نسخه اصلاحشده Firmware است.
4. آیا FortiMail Cloud به ارتقای دستی نیاز دارد؟
خیر. طبق اعلام Fortinet، اصلاح FortiMail Cloud در پنجم اکتبر ۲۰۲۶ توسط ارائهدهنده انجام شده است.
جمعبندی
انتشار FortiMail 8.0.2، 7.6.7 و 7.4.9 مسیر اصلاح CVE-2026-104286 را برای شاخههای اصلی مشخص کرده است. سازمانهایی که از نسخههای آسیبپذیر استفاده میکنند، باید ارتقا را با توجه به معماری استقرار، وابستگی سرویسها و وضعیت امنیتی دستگاه برنامهریزی کنند.
در پایان عملیات، مدیر شبکه باید بتواند نسخه اصلاحشده، سلامت تبادل ایمیل و نتیجه بررسی شواهد امنیتی را مستند کند. این اطلاعات نشان میدهند دستگاه پس از تغییر در چه وضعیتی قرار دارد و آیا اقدام دیگری برای رسیدگی به حادثه لازم است یا خیر.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.