FortiSandbox چیست - تحلیل بدافزار و مقابله با تهدیدات Zero-Day | XNET
FortiSandbox چیست و چگونه از تهدیدات پیشرفته و Zero-Day جلوگیری میکند؟ - بررسی کامل عملکرد، مزایا و نقش آن در امنیت شبکه سازمانها
خلاصه تخصصی مقاله
FortiSandbox چیست و چگونه از تهدیدات پیشرفته و Zero-Day جلوگیری میکند؟ - بررسی کامل عملکرد، مزایا و نقش آن در امنیت شبکه سازمانها
موضوعات اصلی: امنیت شبکه، فایروال، امنیت سایبری، میشود، شناسایی، استفاده
در دنیای امروز، امنیت سایبری به یکی از مهمترین دغدغههای سازمانها تبدیل شده است. با افزایش حملات پیچیده و هدفمند، استفاده از ابزارهای سنتی دیگر پاسخگوی نیازهای امنیتی نیست. در این میان، این سؤال مطرح میشود کهFortiSandbox چیستو چگونه میتواند از سازمانها در برابر تهدیدات پیشرفته محافظت کند؟
تهدیداتی مانند بدافزارهای ناشناخته، حملاتZero-Dayو تکنیکهایی مانند cryptojacking، trojans و worms، میتوانند بدون شناسایی وارد شبکه شده و خسارات جدی ایجاد کنند. به همین دلیل، استفاده از راهکارهای پیشرفته مانندFortiSandboxبهعنوان یک لایه امنیتی مکمل، اهمیت بسیار زیادی پیدا کرده است.
FortiSandboxچیست؟
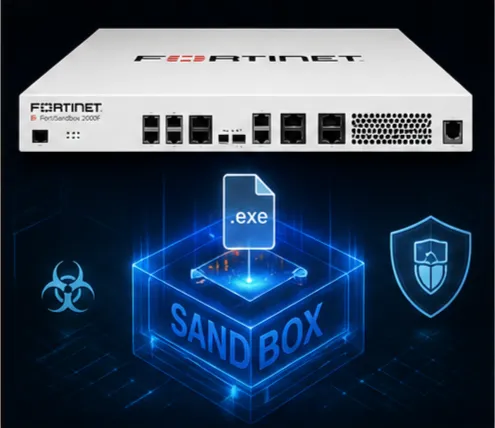
FortiSandboxیکی از راهکارهای پیشرفته در حوزهتحلیل بدافزاراست که توسط Fortinet ارائه شده و برای شناسایی تهدیدات ناشناخته طراحی شده است. برخلاف آنتیویروسهای سنتی که بر اساس سیگنیچر عمل میکنند، این ابزار با استفاده از تحلیل رفتاری، بدافزارها را در یک محیط ایزوله بررسی میکند.
در این روش، فایلهای مشکوک در یک محیط امن اجرا شده و تمامی رفتارهای آنها تحلیل میشود تا کوچکترین نشانههای مخرب شناسایی شود.
چراFortiSandboxدر امنیت شبکه اهمیت دارد؟
امروزه بسیاری از حملات سایبری به گونهای طراحی میشوند که از سیستمهای امنیتی سنتی عبور کنند. اینجاست کهSandboxبه عنوان یک لایه دفاعی پیشرفته وارد عمل میشود.
FortiSandboxبه سازمانها کمک میکند
- تهدیدات ناشناخته را قبل از اجرا شناسایی کنند.
- از حملات پیچیده جلوگیری کنند.
- امنیت شبکه را چندلایه و هوشمند کنند.
نحوه عملکردFortiSandbox
شبیهسازی رفتار بدافزارها در محیط ایزوله
در مرحله اول، فایل مشکوک در یک محیط مجازی (Sandbox) اجرا میشود. این محیط کاملاً ایزوله است و هیچ ارتباط مستقیمی با شبکه واقعی ندارد.
تحلیل رفتاری و بررسی فعالیتهای مخرب
در این مرحله، سیستم رفتار فایل را بررسی میکند
- تغییر در فایلها
- دسترسی به رجیستری
- ارتباطات شبکهای مشکوک
این تحلیل به شناسایی تهدیداتی کمک میکند که هیچ سیگنیچری ندارند.
شناسایی تهدیداتZero-Day
یکی از مهمترین قابلیتهایFortiSandboxتشخیص حملاتZero-Dayاست؛ یعنی تهدیداتی که هنوز شناخته نشدهاند و هیچ امضای مشخصی ندارند.
یکپارچگی با سایر تجهیزات امنیتی
این ابزار بهصورت کامل با سایر محصولات Fortinet مانندFortiGateو FortiMail یکپارچه میشود و اطلاعات تهدیدات را به آنها ارسال میکند.
مزایای استفاده ازFortiSandboxبرای سازمانها
شناسایی تهدیدات ناشناخته
با استفاده از تحلیل رفتاری، حتی بدافزارهای جدید و پیچیده نیز قابل شناسایی هستند.
جلوگیری از حملاتZero-Day
این سیستم قبل از اینکه تهدید به مرحله اجرا برسد، آن را شناسایی و متوقف میکند.
افزایش سرعت واکنش به تهدیدات
تحلیلها در عرض چند دقیقه انجام میشود و تیم امنیتی میتواند سریع اقدام کند.
یکپارچگی باFortiGateوFortiMail
این هماهنگی باعث ایجاد یک سیستم امنیتی یکپارچه و قدرتمند میشود.
تفاوتSandboxبا آنتیویروس چیست؟
یکی از سوالات مهم کاربران این است که Sandbox چه تفاوتی با آنتیویروس دارد
| ویژگی | آنتیویروس | Sandbox |
| روش شناسایی | سیگنیچر | تحلیل رفتاری |
| شناسایی تهدیدات جدید | ضعیف | بسیار قوی |
| محیط اجرا | سیستم واقعی | محیط ایزوله |
| مقابله با Zero-Day | محدود | بسیار مؤثر |
📌 نتیجه
Sandbox یک لایه امنیتی پیشرفتهتر است و جایگزین آنتیویروس نیست، بلکه مکمل آن است.
یک مثال واقعی از حمله (سناریوی کاربردی)
فرض کنید یک کارمند سازمان، ایمیلی حاوی فایل PDF دریافت میکند. این فایل در ظاهر کاملاً سالم است، اما در واقع شامل یک بدافزار پنهان است.
در حالت عادی
- آنتیویروس ممکن است آن را شناسایی نکند.
- فایل اجرا شده و سیستم آلوده میشود.
اما باFortiSandbox
- فایل ابتدا در محیط Sandbox اجرا میشود.
- رفتار مخرب آن شناسایی میشود.
- قبل از رسیدن به سیستم کاربر، مسدود میشود.
نقشFortiSandboxدر استراتژی امنیت شبکه سازمانها
در معماریهای مدرن امنیتی، استفاده از چندین لایه دفاعی ضروری است.FortiSandboxبهعنوان یک لایه تحلیل پیشرفته، در کنار فایروالها و سیستمهای تشخیص نفوذ، یک امنیت کامل ایجاد میکند.
در پروژههای امنیت شبکه سازمانی، استفاده از این ابزار در کنار زیرساختهای حرفهای (مانند سرورهای سازمانی و تجهیزات شبکه) میتواند سطح امنیت را به شکل قابل توجهی افزایش دهد. در همین راستا، راهکارهای ارائهشده توسط XNET، با تمرکز بر طراحی امنیت چندلایه، این ابزار را در کنار سایر تجهیزات بهصورت یکپارچه پیادهسازی میکنند.
سؤالات متداول(FAQ)
1. FortiSandboxدقیقاً چه کاری انجام میدهد؟
این ابزار فایلهای مشکوک را در یک محیط ایزوله اجرا کرده و رفتار آنها را تحلیل میکند تا تهدیدات ناشناخته شناسایی شوند.
2. آیاFortiSandboxجایگزین آنتیویروس است؟
خیر. این ابزار مکمل آنتیویروس است و برای شناسایی تهدیدات پیشرفته استفاده میشود.
3. آیاFortiSandboxبرای همه سازمانها ضروری است؟
برای سازمانهایی که دادههای حساس دارند یا در معرض حملات هدفمند هستند، استفاده از این ابزار بسیار توصیه میشود.
4. FortiSandboxچگونه با سایر تجهیزات کار میکند؟
این سیستم با ابزارهایی مانند FortiGate و FortiMail یکپارچه شده و اطلاعات تهدیدات را بهصورت خودکار به آنها منتقل میکند.
جمعبندی
در نهایتFortiSandboxبهعنوان یک ابزار پیشرفته در حوزه تحلیل بدافزار، نقش مهمی در مقابله با تهدیدات پیچیده و ناشناخته ایفا میکند. با استفاده از تحلیل رفتاری و شبیهسازی در محیط ایزوله، این سیستم قادر است تهدیدات را قبل از آسیبرسانی شناسایی و مهار کند.
اگر سازمان شما به دنبال افزایش سطح امنیت و مقابله با حملات پیشرفته است، استفاده از چنین راهکارهایی در کنار یک طراحی اصولی امنیت شبکه، یک ضرورت محسوب میشود. XNET با ارائه راهکارهای تخصصی در حوزه امنیت شبکه، میتواند در پیادهسازی این زیرساختها به شما کمک کند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.