پیکربندی multicast forwarding در فورتی گیت | XNET
آموزش پیکربندی FortiGate - آموزش multicast forwarding
خلاصه تخصصی مقاله
آموزش پیکربندی FortiGate - آموزش multicast forwarding
موضوعات اصلی: پشتیبانی شبکه، فایروال، multicast، کنید، set، فعال
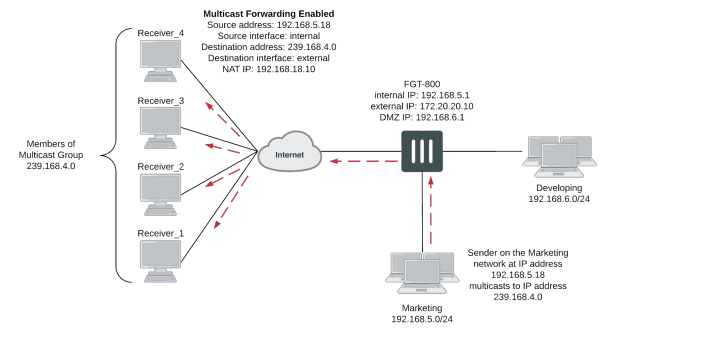
گاهی اوقات بین اصطلاحات forwarding و Routing اشتباه فهمی به وجود می آید. این دو عملکرد نباید همزمان باشد. وقتی FortiGate در حالت NAT است و می خواهید بسته های multicasting را بین روترها و گیرنده های multicast هدایت کنید ، multicast forwarding باید فعال شود. با این حال ، هنگامی که FortiGate خود به عنوان روتر multicast فعالیت می کند ، یا دارای یک پروتکل مسیریابی قابل استفاده است که از multicast استفاده می کند ، این عملکرد نباید فعال شود. برای پیکربندیmulticast forwarding دو مرحله وجود دارد
- multicast forwarding را فعال کنید.
- multicast policies را فعال کنید
فعال کردن multicast forwarding
به طور پیش فرض multicast forwarding فعال است. اگرFortiGateدر حالت transparent کار می کند ، افزودن multicast policy امکان multicast forwarding را فراهم می کند. در حالت NAT برای فعال یا غیرفعال کردن multicast-forwarding باید از تنظیمات multicast-forward استفاده کنید.
multicast forwarding در حالت NAT
هنگامی که multicast-forward فعال است،FortiGate هر بسته multicast-forward IP را که TTL در آن 2 یا بالاتر است، به همه رابطها و رابط های VLAN، به جز اینترفیسی که ترافیک به آن وارد شده، هدایت میکند. TTL در هدر IP به میزان 1 کاهش مییابد. حتی اگر بستهها به همه اینترفیسها ارسال میشوند، شما باید multicast policy را اضافه کنید تا ارسال بستههای multicast از طریق FortiGate مجاز باشند.
فعال کردن گزینه multicast forwarding در حالت NAT
Config system settings>set multicast-forward enable>end
جلوگیری از تغییر TTL بستههای ارسال شده
میتوانید از گزینه multicast-ttl-notchange استفاده کنید تا FortiGate مقدار TTL را برای بستههای چندپخشی ارسال شده افزایش ندهد. فقط در صورت انقضای بستهها قبل از رسیدن به روتر multicast از این گزینه استفاده کنید.
فعال کردن گزینه جلوگیری از تغییر TTL بستههای ارسال شده
config system settings > set multicast-ttl-notchange enable> end
ترافیک multicast را در FortiGate را بدون بررسی policy در حالت transparent غیرفعال کنید. در حالت transparent ، FortiGate فریم هایی با آدرس مقصد multicast را ارسال نمیکند. FortiGate نباید در ترافیک multicast استفاده شده توسط پروتکلهای مسیریابی، رسانههای جریانی (صوت و تصویر و ..) یا سایر ارتباطات multicast تداخل ایجاد کند. برای جلوگیری از بروز هرگونه مشکل در حین انتقال، میتوانید گزینه multicast-skip-policy را غیرفعال کرده policyهای امنیتی multicast را پیکربندی کنید.
غیرفعال کردن این گزینه
config system settings > set multicast-skip-policy disable> end
پیکربندی multicast policies
بستههای multicast به سیاستهای multicast نیاز دارند تا بستهها از یک رابط به رابط دیگر منتقل شوند. مشابه سیاستهای فایروال، در خط مشی چندپخشی شما رابطهای مبدأ و مقصد و محدوده آدرس مجاز برای آدرس مبدأ و مقصد بستهها را مشخص میکنید. همچنین میتوانید برای تنظیمات NAT و مقصد NAT برای بستههای multicast از policyهای multicast استفاده کنید. موارد زیر را هنگام پیکربندیmulticast policiesبه خاطر بسپارید
- آدرس IP منبع multicast فرستاده شده (خروجی) به آدرس IP پیکربندی شده تغییر می کند.
- تنظیم SNAT اختیاری است. در صورت نیاز به SNAT از آن استفاده کنید.
نمونهای از یک POLICY اولیه
در این پالیسی اولیه، بستههای multicast دریافت شده در یک رابط (اینترفیس)، بدون قید و شرط به همه رابط های دامنه ترافیک، به جز رابط ورودی، سرازیر میشوند.
config firewall multicast-policy edit 1 set srcintf “any” set dstintf “any” set srcaddr “all” set dstaddr “all” nextend
آدرس مقصد (dst addr) یک آدرس multicast است. گزینه all مربوط به کلیه آدرسهای چندپخشی در محدوده 224.0.0..255 است.
نمونه ای از یک پالیسی با اینترفیس های ورودی و خرجی خاص
در این policy، بستهها اجازه دارند از wan1 به internal جریان داشته باشند و از طریق آدرس 172. که توسط object آدرس با نام address-1 نشان داده میشود، ایجاد شدهاند.
config firewall multicast-policy edit 1 set srcintf “wan1” set dstintf “internal” set srcaddr “example_addr-1” set dstaddr “all” nextend
برای دریافت مشاوره رایگان و تخصصیخرید سرور HPو سایر تجهیزات شبکه میتوانید با کارشناسان XNET در تماس باشید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.