Port Forwarding
تنظیمات Port Forwarding
خلاصه تخصصی مقاله
تنظیمات Port Forwarding
موضوعات اصلی: فایروال، پورت، مرحله، Virtual، Objects، کنید
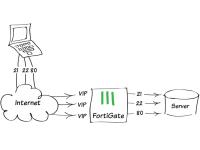
در این مقاله راه اندازی Port Forwarding در Fortigate را مورد بررسی قرار خواهیم داد. در این مثال پورت های TCP به ترتیب Http 80 ،FTP 21 ،SSH 22 به منظور برقراری اتصال و ارتباط از راه دور با یک سرور که در پشت فایروال قرار گرفته باز می شوند.
مرحله اول
- در ابتدا باید به ازای هر کدام از پورت های ذکر شده در بالا یک Virtual IP بسازید. بدین منظور از منوی سمت چپ مسیرPolicy & Objects > Objects > Virtual IPs > Create New > Virtual IPرا دنبال کرده و مطابق شکل تنظیمات را انجام دهید.
نکته
در این مثال پورت هشتاد به پورت هشتاد Map شده است، در حالی که شما می توانید هر پورت مجاز خارجی رو به هر پورت داخلی که مایل هستید Map کنید.
- مرحله ی فوق را برای پورت های 21 و 22 انجام دهید.
مرحله دوم
- در این مرحله باید Virtual IP های ساخته شده در مرحله قبل را در یک VIP Group قرار دهید. بدین منظور از منوی سمت چپ مسیرPolicy & Objects > Objects > Virtual IPs > Create New > Virtual IP Groupرا دنبال کرده و مطابق شکل تنظیمات را انجام دهید
مرحله سوم
- در این مرحله باید یک Policy ایجاد کنید. بدین منظور از منوی سمت چپ مسیرPolicy & Objects > Policy > IPv4را دنبال کرده و مطابق شکل تنظیمات را انجام دهید
لطفا در هنگام ایجاد Policy به نکات زیر توجه کنید
در قسمت Incoming Interface پورت متصل به اینترنت و در قسمت Outgoing Interface پورت متصل به سرور را انتخاب کنید. همچنین در قسمت Destination Address باید VIP Group ساخته شده در مرحله قبل را وارد کنید. در آخر در قسمت Service، سرویس های ذکر شده در ابتدای مقاله را انتخاب کرده و در قسمت Security Profile پروفایل های دلخواه خود را جهت حفاظت از سرور انتخاب کنید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.