رویکردی عملی به خطاهای رایج NAT Overload و Port Forwarding
این مقاله بهصورت کاربردی به خطاهای رایج در NAT Overload (PAT) و Port Forwarding میپردازد و راهکارهای عیبیابی، بهترین شیوههای پیکربندی و نکات مدیریتی را برای حفظ امنیت و پایداری زیرساخت شبکه ارائه میدهد.
خلاصه تخصصی مقاله
این مقاله بهصورت کاربردی به خطاهای رایج در NAT Overload (PAT) و Port Forwarding میپردازد و راهکارهای عیبیابی، بهترین شیوههای پیکربندی و نکات مدیریتی را برای حفظ امنیت و پایداری زیرساخت شبکه ارائه میدهد.
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، مانیتورینگ شبکه، فایروال، NAT، دسترسی
یکی از وظایف اصلی مدیران شبکه، مدیریت ترجمه آدرس و دسترسی پایدار به سرویسهای داخلی است. NAT Overload (یا PAT) و Port Forwarding دو ابزار کلیدی هستند که ترجمه آدرس و دسترسی به سرویسهای داخلی را ممکن میکنند. با این وجود، پیکربندی نامناسب میتواند منجر به قطع اینترنت یا عدم دسترسی به سرویسهای داخلی شود. در این مقاله به صورت کاربردی خطاهای رایج، روشهای عیبیابی و بهترین شیوهها را بررسی میکنیم تا کارایی و امنیت شبکه حفظ شود.
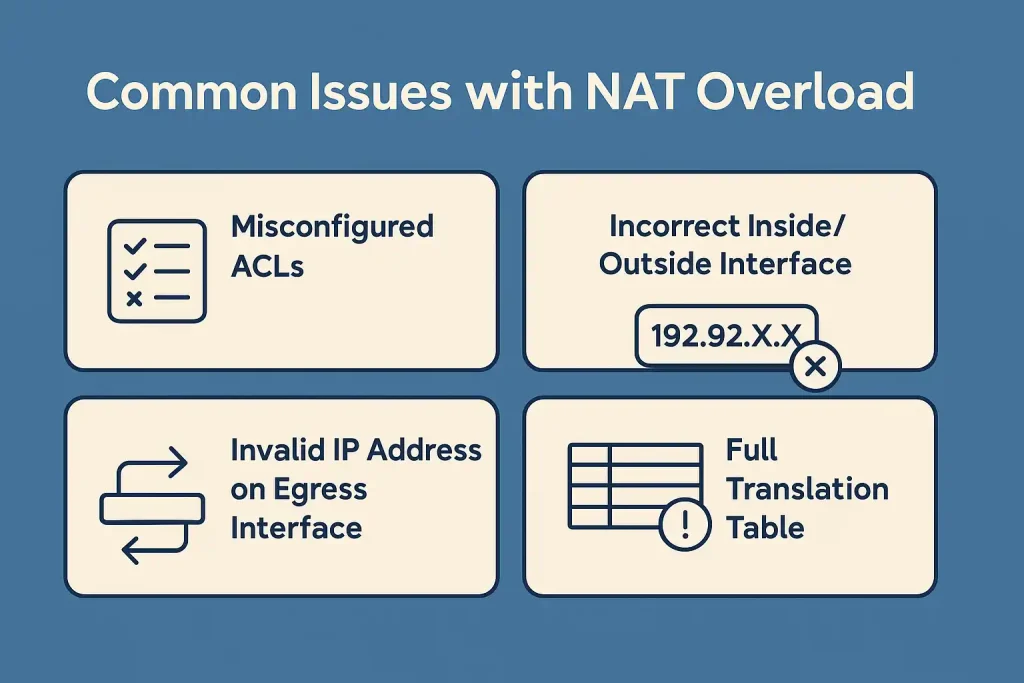
خطاهای رایج در NAT Overload
NAT Overload یا PAT به اشتراکگذاری یک آدرس عمومی بین چند کاربر داخلی کمک میکند. پیکربندی نادرست میتواند منجر به مشکلات اتصال یا دسترسی به سرویسها شود.
۱. استفاده نادرست از ACLها (Access Control List)
- ACLهای پیکربندیشده به درستی، اجازه یا مسدودکردن ترافیک را مشخص میکنند؛ در صورت اشتباه، برخی ترافیکها از NAT عبور نمیکنند.
- نتیجه: کاربران به اینترنت دسترسی ندارند یا برخی سرویسها کار نمیکنند.
۲. تعریف اشتباه Inside/Outside Interface
- اگر Inside و Outside به اشتباه تعریف شوند، NAT ترجمهای انجام نمیدهد.
- این خطا رایج است بهویژه در شبکههای چندلایه.
۳. نداشتن IP معتبر روی اینترفیس خروجی
- برای کارکرد NAT، روتر یا فایروال باید روی اینترفیس خروجی یک آدرس عمومی داشته باشد.
- استفاده از آدرس نامعتبر یا رزروشده منجر به قطع ارتباط میشود.
۴. پر شدن Translation Table
- زمانی که تعداد کاربرانی که پشت NAT هستند زیاد شود و جدول ترجمه پر شود، اتصالات جدید برقرار نمیشوند.
- این وضعیت معمولا در شبکههای پرترافیک رخ میدهد.
خطاهای رایج در Port Forwarding
Port Forwarding یا Destination NAT به فروراندن ترافیک به سرویس داخلی از طریق اینترنت کمک میکند. پیکربندی اشتباه میتواند باعث عدم دسترسی یا بروز مشکلات امنیتی شود.
۱. پورت اشتباه یا بسته بودن در فایروال
- پورتی که روی روتر یا فایروال Forward میشود باید با سرویس داخلی مطابقت داشته باشد.
- اگر پورت در فایروال بسته باشد، حتی پیکربندی درست NAT نیز کار نخواهد کرد.
۲. تداخل Port با سرویسهای دیگر
- گاهی یک پورت توسط چند سرویس استفاده میشود، مثلاً پورت 80 برای وبسرور و DVR.
- این تداخل میتواند منجر به دسترسی فقط به یکی از سرویسها شود.
۳. اشتباه در IP مقصد (Private vs Public IP)
- اگر IP عمومی به جای IP خصوصی هدف تنظیم شود، Port Forwarding کار نمیکند.
- این یکی از رایجترین مشکلات کاربران خانگی است.
۴. دوبار NAT یا NAT Reflection
- در برخی روترها، وقتی کاربر داخل شبکه به آدرس عمومی میخواهد دسترسی پیدا کند، نیاز به NAT Reflection دارد.
- اگر پشتیبانی یا پیکربندی نادرست باشد، دسترسی داخلی به سرویس مشکلساز میشود.
روشهای عیبیابی NAT و Port Forwarding
برای عیبیابی سریع و کارآمد، مراحل زیر پیشنهاد میشود.
۱. بررسی Translation Table با دستور show ip nat translations
- در روترهای فراهمکننده، این دستور ترجمهها را نمایش میدهد و وضعیت ترجمه را مشخص میکند.
- اگر ورودیها ظاهر نمیشوند، ممکن است Inside/Outside یا ACL بهدرستی پیکربندی نشده باشد.
- مثالی از خروجی نشاندهنده وضعیت ترجمه است.
۲. بررسی لاگها برای خطاهای NAT
- لاگهای Syslog یا Console میتواند وجود خطاهای NAT را نشان دهد.
- پیامهایی مانند translation failed یا port already in use میتواند هشدار باشد.
- لاگها را به یک Syslog Server منتقل کنید تا تاریخچهای از رویدادها داشته باشید.
۳. تست Port Forwarding با ابزارهای خط فرمان یا سرویسهای آنلاین
- برای تست پورت میتوانید از ابزارهای خط فرمان مانند telnet یا nc استفاده کنید.
- سرویسهای آنلاین هم میتوانند برای بررسی باز بودن پورت کاربردی باشند.
- اگر پورت بسته بود، دلیل ممکن تداخل پورت یا فایروال است.
۴. مانیتورینگ مصرف پورتها و رفع تداخل
- در سرور یا روتر، پورتهای در حال استفاده را مانیتور کنید (مثلاً با دستور netstat).
- اگر یک پورت توسط دو سرویس استفاده میشود، باید یکی از آنها به پورت دیگری تغییر یابد.
جدول خلاصه روشهای عیبیابی
| مرحله | ابزار/دستور | هدف | نتیجه مورد انتظار |
|---|---|---|---|
| بررسی Translation Table | show ip nat translations | نمایش جدول NAT | اطمینان از ترجمه صحیح IP |
| بررسی لاگها | Syslog / Console | شناسایی خطاهای NAT | یافتن خطاهایی مانند translation failed |
| تست پورتها | تست با ابزارهای خط فرمان یا سرویسهای آنلاین | تست باز بودن پورت | بررسی دسترسی به سرویس داخلی |
| مانیتورینگ پورتها | netstat -an | مشاهده پورتهای در حال استفاده | رفع تداخل بین سرویسها |
بهترین شیوههای پیکربندی (Best Practices)
برای کارکرد پایدار NAT Overload و Port Forwarding، رعایت اصول زیر پیشنهاد میشود.
تعریف دقیق Inside/Outside
- تعریف درست Inside و Outside نخستین گام است.
- اشتباه در این مرحله میتواند منجر به عدم ترجمه شود.
- همیشه LAN را Inside و WAN را Outside تعریف کنید.
استفاده از پ ports غیرپیشفرض برای سرویسهای حساس
- سرویسهای رایج مانند وبسرور یا سرویسهای مدیریتی همیشه هدف حملات هستند.
- برای امنیت، سرویسها را به پورتهای غیرمعمول و غیرپیشفرض نگاشت کنید.
- مثال: استفاده از پورت جایگزین به جای پورت استاندارد.
مانیتورینگ مداوم NAT Table
- ترجمههای NAT باید به طور منظم پایش شوند تا از پر شدن جدول یا خطاها مطلع شوید.
- از دستورات CLI مانند show ip nat statistics یا ابزارهای مانیتورینگ شبکه استفاده کنید.
- مانیتورینگ الگوهای غیرعادی به شناسایی حملات و استفاده بیرویه از منابع کمک میکند.
مستندسازی پیکربندی و تست قبل از عملیاتی کردن
- همیشه تغییرات NAT و Port Forwarding را مستندسازی کنید (زمان، دلیل تغییر، فرد مسئول).
- تست در محیط آزمایشی قبل از اعمال به کل سازمان به جلوگیری از قطعی کمک میکند.
- مستندسازی به تیمپشتیبانی شبکهنیز در عیبیابی سریعتر کمک میکند.
- استفاده از Dual ISP و چالشهای NAT در سناریوهای چندگانه
- آپدیت Firmware روتر/فایروال برای جلوگیری از خطاها و بهبود امنیت
- ترکیب NAT با VPN برای دسترسی امنتر
نکات تخصصی برای مدیران شبکه
سخن پایانی
پیکربندی صحیح NAT Overload و Port Forwarding یکی از مهمترین وظایف است تا اطمینان حاصل شود که دسترسی کاربران به سرویسهای حیاتی و امنیت شبکه حفظ میشود. با رعایت Best Practices میتوان خطاها را کاهش داد و پایداری شبکه را ارتقا داد.