Micro-Segmentation چیست و چگونه امنیت شبکه دیتاسنتر را تقویت میکند؟
Micro-Segmentation چیست و چگونه امنیت دیتاسنتر را تقویت میکند؟ این مقاله مفاهیم کلیدی، سازوکار و مزایای این رویکرد امنیتی را بررسی میکند و تفاوت آن با شبکهسازی سنتی را توضیح میدهد.
خلاصه تخصصی مقاله
Micro-Segmentation چیست و چگونه امنیت دیتاسنتر را تقویت میکند؟ این مقاله مفاهیم کلیدی، سازوکار و مزایای این رویکرد امنیتی را بررسی میکند و تفاوت آن با شبکهسازی سنتی را توضیح میدهد.
موضوعات اصلی: امنیت شبکه، Micro-Segmentation، security، policies، network، traffic
مقدمه
دیتاسنترها بهعنوان قلب تپنده هر سازمان، حجم عظیمی از دادههای حیاتی را در خود جای میدهند. اما همین اهمیت آنها را به هدفی جذاب برای حملات سایبری تبدیل میکند. در بسیاری از سازمانها، استفاده از فایروالهای مرزی و روشهای سنتی دیگر کافی نیست، زیرا تهدیدها اغلب از درون شبکه یا از طریق ترافیک داخلی East-West گسترش مییابد. در چنین شرایطی، راهکاری مدرن به نام Micro-Segmentation وارد عمل میشود.
Micro-Segmentation با تقسیمبندی دقیق ترافیک در سطح بارهای کاری و اعمال سیاستهای امنیتی برای هر بخش، حرکت جانبی مهاجمان را کاهش میدهد و به سازمانها کمک میکند معماری Zero Trust را در دیتاسنتر پیادهسازی کنند و امنیتی چندلایه ایجاد نمایند.
در این مقاله بررسی میکنیم که Micro-Segmentation چیست، چگونه کار میکند و چرا یکی از روشهای مؤثر برای افزایشامنیت شبکهدیتاسنتر است. همچنین اگر سازمان شما به دنبال اجرای چنین راهکاری است، دریافت مشاورهامنیت شبکهاز متخصصان میتواند مسیر تصمیمگیری و پیادهسازی را سادهتر و مطمئنتر سازد.
Micro-Segmentation چیست؟
Micro-Segmentationیک رویکرد امنیتی در شبکههای دیتاسنتر است که به جای تکیه صرف بر فایروالهای مرزی، امنیت را تا سطح سرورها، ماشینهای مجازی و بارهای کاری گسترش میدهد. در روشهای سنتی، شبکه به بخشهای بزرگ تقسیم میشد و کنترل امنیتی غالباً در مرز این بخشها انجام میگرفت. اما مشکل این بود که اگر مهاجمی وارد یکی از این بخشها میشد، میتوانست به سایر سرورها یا برنامهها دسترسی پیدا کند.
Micro-Segmentation این محدودیت را برطرف میکند. در این روش، برای هر Workload یا حتی هر اپلیکیشن میتواند Policy امنیتی مختص به خود داشته باشد. به عبارت دیگر، کنترل دسترسی در سطحی بسیار دقیق انجام میشود.
ویژگیهای کلیدی Micro-Segmentation
- کنترل دقیق ترافیک East-Westبین سرورها و ماشینهای مجازی انجام میشود.
- سیاستهای مبتنی بر بار کاریامکان اعمال Policy بر اساس نوع برنامه یا کاربر را میدهد، نه فقط IP یا VLAN.
- انعطافپذیری بالاامکان پیادهسازی روی زیرساختهای فیزیکی، مجازی و Cloud را فراهم میکند.
- هماهنگی با معماری Zero Trustاصل «هیچ اعتمادی پیشفرض نیست» را در عمل پیادهسازی میکند.
مثال واقعی
فرض کنید در یک دیتاسنتر بانکی، سرور پایگاه داده مشتریان و سرور وبسایت در یک VLAN قرار دارند. در روش سنتی، اگر هکر به سرور وب نفوذ کند، احتمالاً به دیتابیس مشتریان نیز دسترسی پیدا میکند. با Micro-Segmentation میتوان Policy تعریف کرد که حتی در یک VLAN مشترک، سرور وب به دیتابیس دسترسی مستقیم نداشته باشد؛ بلکه تنها از طریق یک API امن و کنترلشده با آن ارتباط برقرار کند.
مکانیزم کار Micro-Segmentation
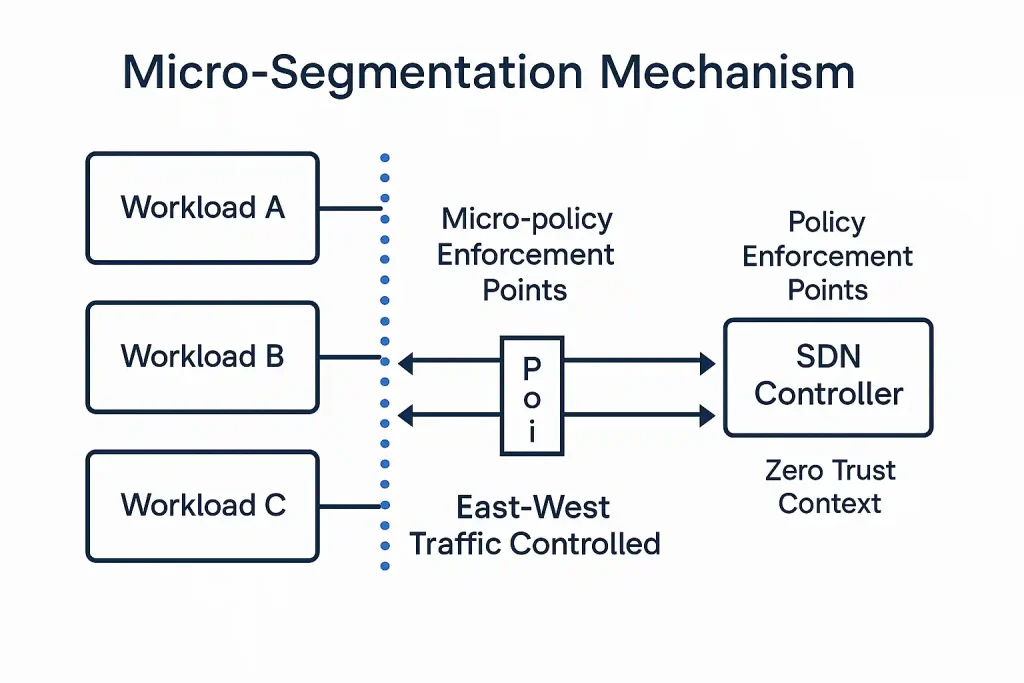
برای اینکه بفهمیم چگونه امنیت دیتاسنتر را تقویت میکند، باید به سازوکار آن نگاه کنیم. این رویکرد با ترکیب سیاستهای امنیتی دقیق و SDN امنیت را از مرز شبکه به قلب دیتاسنتر میآورد.
کنترل ترافیک East-West
در شبکههای سنتی، تمرکز بیشتر روی ترافیک North-South است؛ اما حملات غالباً پس از ورود به شبکه از طریق ترافیک East-West گسترش مییابد. Micro-Segmentation این جریانها را بهطور دقیق پایش و محدود میکند. برای مثال
- فقط سرور Application اجازه ارتباط با دیتابیس از پورت مشخص را دارد.
- یک سرور آلوده نمیتواند به سایر Workloads دسترسی یابد.
اعمال policy در سطح بارهای کاری
برخلاف segmentation سنتی که روی VLAN/Subnet متمرکز بود، در Micro-Segmentation میتوان برای هر Workload یا اپلیکیشن policy جداگانه تعریف کرد. مثال
- ماشین مجازی CRM فقط با سرویس Authentication تعامل داشته باشد.
- ماشین مجازی Email Server دسترسی به دیتابیس مالی را ندارد.
این سطح از Granular Security باعث میشود در صورت نفوذ مهاجم، حرکت جانبی به حداقل برسد.
استفاده از SDN
فناوریهای SDN مانند NSX یا ACI ستون فقرات Micro-Segmentation هستند. این بسترها اجازه میدهند سیاستهای امنیتی بهصورت مرکزی تعریف و در کل شبکه بهطور خودکار اعمال شوند.
- تعریف Security Groupها و اعمال Policy بر اساس Tag یا ویژگیهای اپلیکیشن در VMware NSX.
- کنترل ترافیک East-West با استفاده از پروفایلهای امنیتی در Cisco ACI.
به این ترتیب، مدیریت سیاستهای امنیتی از طریق کنسول مرکزی انجام میشود و نیاز به تنظیمات دستی در هر دستگاه کاهش مییابد.
مزایای Micro-Segmentation برای دیتاسنترها
- کاهش سطح حمله
با جداسازی دقیق بارهای کاری و اعمال سیاستهای امنیتی اختصاصی، نقاط آسیبپذیر شبکه به حداقل میرسند و احتمال نفوذ کاهش مییابد. - پیادهسازی معماری Zero Trust
اصل عدم اعتماد پیشفرض در عمل پیادهسازی میشود؛ هر ارتباطی باید احراز و مجاز شود، حتی اگر درون یک VLAN یا دیتاسنتر باشد. - محدودسازی حرکت جانبی
اگر یک مهاجم به یک سرور نفوذ کند، نمیتواند بهسادگی به سایر سرورها یا برنامهها دسترسی پیدا کند. - انطباق با استانداردهای امنیتی
بسیاری از مقررات حرفهای نیازمند کنترل دقیق دسترسی هستند که Micro-Segmentation آن را فراهم میکند. - مدیریت سادهتر Policyها
Policyها را میتوان در سطح بارهای کاری یا اپلیکیشنها مدیریت و بهصورت متمرکز کنترل کرد.
ابزارها و تکنولوژیهای Micro-Segmentation
برای پیادهسازی Micro-Segmentation سازمانها میتوانند از مجموعهای از ابزارها و پلتفرمهای نرمافزاری و Cloud استفاده کنند. این ابزارها معمولاً با رویکرد Software-Defined Networking کار میکنند و امکان مدیریت و اعمال Policyهای امنیتی را در سطح بارهای کاری فراهم میسازند.
- VMware NSX
- Cisco ACI
- Illumio ASP
- Guardicore
- Cloud-Native Solutions
چالشها و محدودیتهای Micro-Segmentation
| چالش / محدودیت | توضیحات |
|---|---|
| پیچیدگی طراحی Policyها | تعریف قوانین امنیتی در سطح بارهای کاری نیازمند دقت بالا و شناخت دقیق جریانهای ترافیکی است. |
| نیاز به دانش تخصصی SDN | برای پیادهسازی درست باید تیم شبکه با مفاهیم Software-Defined Networking و ابزارهایی مانند NSX یا ACI آشنا باشد. |
| هزینههای اولیه پیادهسازی | خرید لایسنس، سختافزار سازگار و آموزش پرسنل میتواند برای برخی سازمانها سنگین باشد. |
| مانیتورینگ و مدیریت مداوم | Micro-Segmentation نیازمند نظارت پیوسته روی ترافیک است تا Policyهای بهروز بمانند و عملکرد شبکه مختل نشود. |
| یکپارچگی با زیرساخت موجود | در برخی دیتاسنترها ممکن است تجهیزات یا معماری قدیمی با راهکارهای جدید سازگار نباشند. |
نتیجهگیری
Micro-Segmentationامروز به یکی از ستونهای اصلی امنیت شبکههای دیتاسنترها تبدیل شده است. برخلاف روشهای سنتی که تنها بر فایروالهای مرزی تکیه داشتند، این رویکرد امنیت را تا کوچکترین سطح ممکن یعنی بارهای کاری و اپلیکیشنها گسترش میدهد. نتیجه آن، کاهش چشمگیر سطح حمله، جلوگیری از حرکت جانبی مهاجمان و ایجاد معماری واقعی Zero Trust است.
سازمانهایی که به دنبال تقویت امنیت شبکه دیتاسنتر و کاهش ریسک حملات داخلی هستند، باید Micro-Segmentation را بهعنوان یک راهکار استراتژیک در نقشهراه امنیتی خود بگنجانند.
Micro-Segmentation چه تفاوتی با Network Segmentation سنتی دارد؟
در Network Segmentation شبکه به چند بخش بزرگ مانند VLAN تقسیم میشود، اما در Micro-Segmentation کنترل دسترسی تا سطح بارهای کاری و اپلیکیشنها انجام میگیرد.
آیا پیادهسازی Micro-Segmentation به سختافزار جدید نیاز دارد؟
خیر، اکثر راهکارها نرمافزاری هستند و با فناوریهایی مانند SDN روی همان زیرساخت موجود پیادهسازی میشوند.
آیا Micro-Segmentation برای Cloud و Hybrid Cloud هم قابل استفاده است؟
بله. سرویسهای بومی Cloud مانند منابع امنیتی VPC و NSG نمونههایی از پیادهسازی Micro-Segmentation در محیطهای Cloud هستند.
مهمترین مزیت Micro-Segmentation چیست؟
بزرگترین مزیت، جلوگیری از حرکت جانبی مهاجمان در دیتاسنتر و کاهش شدید سطح حمله است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.