نحوه شناسایی بدافزارها و مقابله با آنها در شبکههای سازمانی: راهنمای کامل
نحوه شناسایی بدافزارها و مقابله با آنها در شبکههای سازمانی: راهنمای کامل شبکههای سازمانی به عنوان یکی از مهمترین زیرساختهای اطلاعاتی، همیشه در معرض تهدیدات بدافزاری قرار دارند. بدافزارها میتوانند بدون اطلاع کاربر وارد شبکه شوند، اطلاعات حساس را سرقت کنند، سیستمها را دچار اختلال کنند و حتی کل شبکه را از کار بینداز…
خلاصه تخصصی مقاله
نحوه شناسایی بدافزارها و مقابله با آنها در شبکههای سازمانی: راهنمای کامل شبکههای سازمانی به عنوان یکی از مهمترین زیرساختهای اطلاعاتی، همیشه در معرض تهدیدات بدافزاری قرار دارند. بدافزارها میتوانند بدون اطلاع کاربر وارد شبکه شوند، اطلاعات حساس را سرقت کنند، سیستمها را دچار اختلال کنند و حتی کل شبکه را از کار بینداز…
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، مانیتورینگ شبکه، فایروال، هوش مصنوعی، امنیت سایبری
نحوه شناسایی بدافزارها و مقابله با آنها در شبکههای سازمانی: راهنمای کامل
شبکههای سازمانی به عنوان یکی از مهمترین زیرساختهای اطلاعاتی، همیشه در معرض تهدیدات بدافزاری قرار دارند. بدافزارها میتوانند بدون اطلاع کاربر وارد شبکه شوند، اطلاعات حساس را سرقت کنند، سیستمها را دچار اختلال کنند و حتی کل شبکه را از کار بیندازند. در نتیجه، شناسایی و مقابله با این تهدیدات برای سازمانها اهمیت بسیاری دارد.
خدمات پشتیبانی شبکهیکی از ابزارهای موثر در این مسیر است که با بهرهگیری از راهکارهای تخصصی و ابزارهای پیشرفته به مدیران شبکه کمک میکند تا امنیت زیرساختهای خود را حفظ کنند. در این مقاله، با روشهایشناسایی بدافزارهادر شبکههای سازمانی، ابزارهای کاربردی و استراتژیهای مقابله با این تهدیدات آشنا میشویم.
بدافزار چیست و چگونه وارد شبکههای سازمانی میشود؟
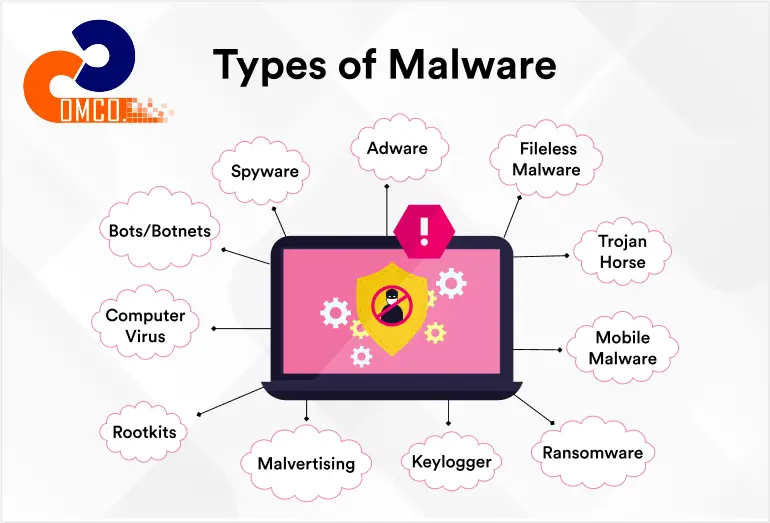
بدافزار (Malware) نوعی نرمافزار مخرب است که بهطور عمدی برای آسیبرسانی به سیستمهای کامپیوتری، سرقت اطلاعات، تخریب دادهها، و یا ایجاد دسترسی غیرمجاز به شبکهها طراحی شده است. بدافزارها انواع مختلفی دارند، از جمله ویروسها، تروجانها، کرمها، باجافزارها و جاسوسافزارها که هر یک با روشهای خاص خود به سیستمها نفوذ میکنند و اهداف متفاوتی را دنبال میکنند.
انواع بدافزار و عملکرد آنها
- ویروسها (Viruses)
ویروسها به صورت فایل یا برنامههایی هستند که به دیگر فایلها متصل میشوند و به محض اجرا، به گسترش خود در سیستم و شبکه میپردازند. این بدافزارها معمولاً موجب تخریب دادهها یا کاهش عملکرد سیستم میشوند. - تروجانها (Trojans)
تروجانها در قالب نرمافزارهای معمولی و معتبر ظاهر میشوند، اما عملکردهای مخربی در پسزمینه انجام میدهند. این نوع بدافزار میتواند به سرقت اطلاعات، باز کردن دربهای پشتی و ایجاد دسترسی غیرمجاز به هکرها منجر شود. - کرمها (Worms)
کرمها برخلاف ویروسها به فایلهای دیگر نیاز ندارند و بهصورت مستقل میتوانند به شبکهها و دستگاههای متصل به آن نفوذ کنند. این بدافزارها به سرعت در شبکه گسترش مییابند و میتوانند پهنای باند را بهطور کامل اشغال کنند و به شبکه آسیب برسانند. - باجافزارها (Ransomware)
باجافزارها فایلها و دادههای حیاتی را رمزگذاری کرده و از قربانیان درخواست پرداخت باج میکنند تا کلید رمزگشایی را در اختیار آنها قرار دهند. این نوع بدافزار میتواند ضررهای مالی و اعتباری بزرگی برای سازمانها به همراه داشته باشد. - جاسوسافزارها (Spyware)
جاسوسافزارها بهطور مخفیانه فعالیت کاربران را رصد میکنند و اطلاعات حساس مانند رمزهای عبور، اطلاعات مالی و دادههای شخصی را جمعآوری کرده و به مهاجمان ارسال میکنند.
روشهای ورود بدافزار به شبکههای سازمانی
بدافزارها از روشهای مختلفی وارد شبکههای سازمانی میشوند و در بسیاری از موارد، از ضعفهای امنیتی و اشتباهات کاربران بهره میگیرند. برخی از رایجترین روشهای ورود بدافزار به شبکههای سازمانی عبارتند از
- ایمیلهای فیشینگ (Phishing Emails)
یکی از رایجترین روشها برای انتشار بدافزارها ارسال ایمیلهای فیشینگ است. این ایمیلها اغلب شامل لینکها یا فایلهای ضمیمه مخرب هستند که به محض باز شدن، بدافزار را وارد سیستم و سپس شبکه سازمانی میکنند. ایمیلهای فیشینگ ممکن است با تقلید از آدرسها و ظاهر سازمانی معتبر، کاربران را فریب دهند.
مثال
در حملهی معروف به شرکتSony Picturesدر سال ۲۰۱۴، یکی از ورودیهای اصلی بدافزار از طریق ایمیلهای فیشینگ به کارکنان ارسال شد. ایمیلها طوری طراحی شده بودند که ظاهری مشابه ایمیلهای داخلی شرکت داشتند و کارمندان با باز کردن آنها باعث آلودگی شبکه شدند.
2. دانلود نرمافزارهای مخرب
- دانلود نرمافزارهای نامعتبر و غیررسمی از اینترنت، مخصوصاً برنامههایی که از منابع ناشناس و بدون گواهیهای امنیتی دریافت میشوند، یکی دیگر از روشهای ورود بدافزار به شبکه است. این نرمافزارها ممکن است در هنگام نصب بدافزارهایی را به سیستم اضافه کنند.
مثال
در سال ۲۰۱۷، نرمافزار جعلیCCleanerتوسط مهاجمان هک شد و نسخهای از آن با بدافزار در سایت رسمی منتشر شد. کاربران با دانلود نسخه بهظاهر سالم، بدافزار را ناخواسته روی سیستمهایشان نصب کردند که باعث نفوذ به شبکههای سازمانی مختلف شد.
3. استفاده از دستگاههای USB آلوده
دستگاههای USB، فلش مموریها و هاردهای خارجی آلوده میتوانند بهراحتی بدافزار را به سیستمهای متصل به شبکه منتقل کنند. بسیاری از بدافزارها میتوانند به محض اتصال این دستگاهها به شبکه، بدون نیاز به دخالت کاربر اجرا شوند و به بقیه سیستمها انتقال یابند.
مثال
در حملهیStuxnet(یکی از پیشرفتهترین حملات سایبری دنیا به تأسیسات هستهای ایران)، بدافزار از طریق فلش مموریهای آلوده وارد سیستمهای جدا از اینترنت (Air-Gapped) شد. این فلشها بهصورت فیزیکی وارد محیط شدند و بدون نیاز به اتصال اینترنت، کنترل بخشی از تجهیزات صنعتی را در دست گرفتند.
4. پیکربندی نادرست شبکه و سیستمها
ضعفهای امنیتی در پیکربندی فایروال، دسترسیهای غیرمجاز بهسرورها، عدم بهروزرسانی سیستمعاملها و نرمافزارها، به مهاجمان این امکان را میدهند که بهراحتی بدافزار را وارد شبکه کنند.
مثال
در سال ۲۰۱۹، شرکتCapital Oneدر آمریکا مورد حملهای قرار گرفت که علت آن، تنظیم نادرست فایروال روی یکی از سرورهای مبتنی بر AWS بود. مهاجم توانست از طریق این پیکربندی نادرست به اطلاعات بیش از ۱۰۰ میلیون کاربر دسترسی پیدا کند.
5. حملاتاز راه دور(Remote Attacks)
با افزایش دسترسیهای از راه دور به شبکههای سازمانی، مهاجمان از آسیبپذیریهای موجود در پروتکلهای دسترسی از راه دور مانند RDP و VPN استفاده میکنند تا بدافزارها را وارد شبکه کنند.
مثال
در طول پاندمی کرونا، حملات به پروتکل RDP بهشدت افزایش یافت. یکی از نمونهها، حمله باجافزاری به بیمارستانهای اروپا بود که از طریق RDP باز و بدون رمز عبور قوی، بدافزارRyukرا وارد شبکه کردند و کل زیرساخت دیجیتال بیمارستان را مختل کردند.
6. حملات از طریق تبلیغات (Malvertising)
در این نوع حمله، بدافزارها از طریق تبلیغات آلوده که در سایتها یا حتی شبکههای اجتماعی به نمایش درمیآیند، به سیستمهای کاربران انتقال مییابند. کاربران ممکن است با کلیک روی این تبلیغات بدون آنکه متوجه شوند، بدافزار را وارد سیستم خود کنند.
مثال
کارزار تبلیغاتی موسوم به“FakeUpdates”(فعال از ۲۰۱۸ تا امروز) از تبلیغات در سایتهای معتبر مانند Forbes و Yahoo استفاده میکرد. کاربران با کلیک روی تبلیغات جعلی بهظاهر آپدیت مرورگر، بدافزار را روی سیستم خود نصب میکردند.
7. نفوذ از طریق ضعفهای امنیتی نرمافزارها
نرمافزارهای قدیمی و بهروز نشده میتوانند دارای آسیبپذیریهایی باشند که به مهاجمان این امکان را میدهد که بدافزارها را بدون دخالت کاربر وارد سیستم کنند. عدم بهروزرسانیهای امنیتی بهطور مستمر میتواند به گسترش بدافزارها در شبکه منجر شود.
مثال
آسیبپذیری معروفLog4Shellدر کتابخانه Log4j در سال ۲۰۲۱، بسیاری از سرورها را در سطح جهانی تحت تأثیر قرار داد. مهاجمان از طریق یک درخواست ساده HTTP به سرورهایی که این کتابخانه را بدون پچ بهکار میبردند، بدافزار تزریق میکردند.
روشهای شناسایی بدافزار در شبکههای سازمانی
شناسایی بدافزارها در شبکههای سازمانی، بهویژه با توجه به تهدیدات پیچیده و پیشرفته، یکی از چالشهای مهم امنیتی است. شبکههای سازمانی باید از ابزارها و روشهای مختلفی برای شناسایی فعالیتهای غیرعادی و بدافزارها استفاده کنند تا بتوانند از وقوع حملات سایبری و آسیبهای ناشی از آنها جلوگیری کنند. در ادامه، مهمترین روشهای شناسایی بدافزار در شبکههای سازمانی شرح داده شده است
1.مانیتورینگ ترافیک شبکه (Network Traffic Monitoring)
مانیتورینگ ترافیک شبکه یکی از اصلیترین روشها برای شناسایی رفتارهای غیرعادی و بدافزارها است. ابزارهایی مانندWiresharkوSnortمیتوانند ترافیک شبکه را تحلیل کنند و الگوهای مخرب مانند ترافیک غیرمعمول، اتصالات مکرر و غیرعادی به آدرسهای خارجی و انتقال دادههای حجیم را شناسایی کنند. همچنین مانیتورینگ مداوم ترافیک شبکه به تیم امنیتی اجازه میدهد تا با تشخیص زودهنگام فعالیتهای مشکوک، اقدامات پیشگیرانه انجام دهد.
2.استفاده از سیستمهای تشخیص نفوذ (Intrusion Detection Systems – IDS)
سیستمهای تشخیص نفوذ یا IDS بهطور خودکار ترافیک شبکه و فعالیتهای کاربران را تحلیل میکنند تا هرگونه رفتار مخرب را شناسایی کنند. این سیستمها از امضای بدافزارها و الگوهای رفتاری مشخص استفاده میکنند و به محض شناسایی فعالیتی که با الگوهای مخرب همخوانی دارد، هشدار میدهند. IDSها به دو دستهی اصلی تقسیم میشوند
- سیستمهای تشخیص نفوذ مبتنی بر امضا (Signature-based IDS)با استفاده از پایگاه دادههای امضای بدافزارها، فعالیتهای مشکوک را شناسایی میکند.
- سیستمهای تشخیص نفوذ مبتنی بر رفتار (Anomaly-based IDS)این سیستمها رفتار طبیعی شبکه را یاد میگیرند و هرگونه انحراف از آن را به عنوان تهدید شناسایی میکنند.
3.آنالیز فایلها و اسکن دورهای (File Analysis and Periodic Scanning)
بسیاری از نرمافزارهای ضدبدافزار و امنیتی قابلیت اسکن دورهای و تحلیل فایلها را دارند. این اسکنها بهصورت منظم فایلهای موجود در سیستمها و سرورها را بررسی کرده و هر فایل مشکوک یا آلوده را شناسایی میکنند. ابزارهای پیشرفتهای مانندSymantec Endpoint ProtectionوKaspersky Endpoint Securityنه تنها بدافزارها را شناسایی میکنند، بلکه به تحلیل رفتار فایلها نیز میپردازند تا هرگونه فعالیت مخرب را متوقف کنند.
4.تحلیل رفتار کاربران و دستگاهها (User and Entity Behavior Analytics – UEBA)
UEBA با تحلیل رفتار کاربران و دستگاههای متصل به شبکه، میتواند رفتارهای غیرمعمول را شناسایی کند. برای مثال، اگر یک کاربر یا دستگاه شروع به ارسال حجم بالایی از دادهها به یک سرور خارجی کند یا رفتارهای غیرعادی و غیرمنتظرهای از خود نشان دهد، این سیستم به تیم امنیتی هشدار میدهد. ابزارهایی مانندSplunkوDarktraceبه تحلیل رفتار کاربران کمک میکنند و در شناسایی بدافزارهای ناشناخته مؤثر هستند.
5.استفاده از Sandboxing برای تحلیل فایلهای مشکوک
Sandboxing یک محیط مجازی ایزولهشده ایجاد میکند که فایلها و برنامههای مشکوک در آن اجرا و تحلیل میشوند تا رفتار واقعی آنها شناسایی شود. اگر فایل در محیط Sandboxing رفتاری مخرب از خود نشان دهد، به عنوان بدافزار شناسایی میشود و از ورود آن به شبکه جلوگیری میشود.FireEyeوPalo Alto Networks WildFireاز جمله ابزارهایی هستند که قابلیت تحلیل در محیط Sandboxing را دارند.
6.تهیه و تحلیل گزارشهای امنیتی دورهای
تجزیهوتحلیل منظم گزارشهای امنیتی از سیستمها و دستگاههای متصل به شبکه، به شناسایی فعالیتهای غیرمعمول کمک میکند. این گزارشها شامل لاگهای ورودی، رویدادهای امنیتی و تغییرات سیستم هستند و تیمهای امنیتی میتوانند با بررسی آنها، الگوهای حمله یا بدافزارهای پنهان را شناسایی کنند.SIEMها (مانندIBM QRadarوSplunk) ابزارهای مفیدی برای تهیه و تحلیل این گزارشها هستند.
7.بهرهگیری از هوش تهدید (Threat Intelligence)
استفاده از دادهها و اطلاعات تهدیدات سایبری، مانند آدرسهای IP، دامنهها و امضاهای بدافزارهای شناخته شده، به شبکههای سازمانی کمک میکند تا تهدیدات جدید را شناسایی و مسدود کنند. هوش تهدید میتواند به صورت دستی یا از طریق ابزارهایی که با دادههای تهدید بهروزرسانی میشوند، مانندThreatConnectوRecorded Futureپیادهسازی شود.
8.آموزش و آگاهیبخشی به کاربران سازمان
در نهایت، آموزش کاربران و آگاهسازی آنها از تهدیدات سایبری و روشهای شناسایی بدافزار، به کاهش احتمال ورود بدافزارها به شبکه کمک میکند. کاربرانی که بهخوبی آموزش دیده باشند، با آگاهی بیشتری از رفتارهای ایمن در محیط شبکه استفاده میکنند و از ورود ناخواسته بدافزارها جلوگیری میکنند.
جدول خلاصه روشهای شناسایی بدافزار در شبکههای سازمانی
| روش شناسایی | توضیح خلاصه |
|---|---|
| 1. مانیتورینگ ترافیک شبکه | تحلیل ترافیک ورودی و خروجی برای شناسایی الگوهای مشکوک با ابزارهایی مثل Snort |
| 2. تحلیل رفتار سیستم | بررسی رفتار غیرمعمول نرمافزارها یا پردازشها برای تشخیص فعالیتهای مخرب |
| 3. اسکن و آنالیز فایلها | استفاده از آنتیویروس و ابزارهای امنیتی برای بررسی فایلهای آلوده |
| 4. لاگبرداری و بررسی لاگها | تحلیل لاگهای سیستم و رویدادهای امنیتی برای شناسایی نفوذ احتمالی |
| 5. هش فایلها و مقایسه با دیتابیس | مقایسه هش فایلها با پایگاهدادهی بدافزارهای شناختهشده برای شناسایی سریع |
| 6. آنالیز Sandboxing | اجرای فایلها در محیط ایزوله برای مشاهده رفتار واقعی آنها |
| 7. استفاده از SIEM و EDR | تحلیل جامع رویدادها و رفتار کاربران/سیستم با استفاده از راهکارهای پیشرفته |
| 8. هشداردهی مبتنی بر هوش تهدید (Threat Intelligence) | دریافت هشدارهای امنیتی بر اساس دادههای تهدید بهروز و جهانی |
ابزارهای شناسایی بدافزار در شبکههای سازمانی
در شبکههای سازمانی، استفاده از ابزارهای تخصصی برای شناسایی و مقابله با بدافزارها بسیار حیاتی است. این ابزارها با تحلیل ترافیک شبکه، رفتار کاربران و فایلهای مشکوک، به تیمهای امنیتی کمک میکنند تا باخدمات شبکه های کامپیوتریتهدیدات بالقوه را به سرعت شناسایی و کنترل کنند. در ادامه، چند مورد از بهترین ابزارهای شناسایی بدافزار که برای شبکههای سازمانی مورد استفاده قرار میگیرند، معرفی شده است
1.FireEye Network Security
- ویژگیهاFireEye یکی از پیشروترین ابزارهای شناسایی و مقابله با بدافزارها در شبکههای سازمانی است که از تکنولوژی هوش مصنوعی و تحلیل رفتار برای شناسایی تهدیدات پیشرفته بهره میبرد.
- قابلیتهااین ابزار قادر است فعالیتهای مخرب مانند فیشینگ، باجافزار و نفوذهای پیچیده را شناسایی کند. همچنین از فناوری Sandboxing برای تحلیل فایلهای مشکوک استفاده میکند.
- مناسب برایسازمانهای بزرگ و متوسط که نیاز به شناسایی تهدیدات پیشرفته و پشتیبانی از سیستمهای امنیتی پیچیده دارند.
2.Darktrace
- ویژگیهاDarktrace از هوش مصنوعی برای شناسایی تهدیدات در شبکه استفاده میکند و بر اساس رفتار کاربران و دستگاهها، فعالیتهای مشکوک را شناسایی و تحلیل میکند.
- قابلیتهااین ابزار بهطور خودکار الگوهای رفتاری غیرعادی را تشخیص میدهد و به تیم امنیتی هشدار میدهد. از آنجا که یادگیری خودکار دارد، میتواند بهمرور رفتار عادی شبکه را بشناسد و در صورت بروز هرگونه تغییر غیرعادی، واکنش نشان دهد.
- مناسب برایسازمانهایی که به دنبال راهکاری پویا و هوشمند برای شناسایی تهدیدات نوظهور هستند.
3.Palo Alto Networks WildFire
- ویژگیهاWildFire از Sandboxing و تحلیل فایلها برای شناسایی و جلوگیری از بدافزارها استفاده میکند. این ابزار قابلیت شناسایی بدافزارهای شناختهشده و ناشناخته را دارد.
- قابلیتهاتحلیل دقیق رفتار فایلها، شناسایی تهدیدات ناشناخته و استفاده از پایگاه دادههای گسترده برای شناسایی بدافزارها از ویژگیهای WildFire است.
- مناسب برایسازمانهایی که به دنبال امنیت چندلایه هستند و نیاز به تحلیل پیشرفته دارند.
4.IBM QRadar
- ویژگیهاQRadarیک ابزار SIEM (مدیریت امنیت اطلاعات و رویدادها) است که بهطور خودکار لاگها و رویدادهای شبکه را تحلیل میکند و رفتارهای مشکوک را شناسایی میکند.
- قابلیتهااین ابزار توانایی تحلیل حجم زیادی از دادهها را دارد و با ترکیب دادههای ترافیک شبکه و هوش تهدید، به شناسایی بدافزارها کمک میکند.
- مناسب برایسازمانهای بزرگ که نیاز به شناسایی و مدیریت متمرکز تهدیدات دارند.
5.Cisco Secure Endpoint (AMP for Endpoints)
- ویژگیهاCisco Secure Endpoint یکی از ابزارهای کارآمد در شناسایی و مقابله با بدافزارها است که از تکنولوژیهای پیشرفتهای مانند Machine Learning و تحلیل رفتاری برای شناسایی تهدیدات استفاده میکند.
- قابلیتهااین ابزار از تهدیدات پیشرفته مانند باجافزار و بدافزارهای ناشناخته جلوگیری میکند و به مدیران شبکه اجازه میدهد تا بهصورت متمرکز بر وضعیت امنیتی سیستمها نظارت داشته باشند.
- مناسب برایسازمانهایی که به دنبال حفاظت از تمامی نقاط انتهایی شبکه (End-Points) هستند.
6.Symantec Endpoint Protection
- ویژگیهاSymantec یکی از ابزارهای قدیمی و قدرتمند در حوزهامنیت سایبریاست که از تکنولوژیهای هوش مصنوعی و ماشین لرنینگ برای شناسایی و مقابله با بدافزارها استفاده میکند.
- قابلیتهاSymantec قابلیت تشخیص و مقابله با تهدیدات پیچیده مانند باجافزارها و حملات هدفمند را دارد و به طور مداوم شبکه را برای شناسایی بدافزارهای جدید پایش میکند.
- مناسب برایسازمانهایی که به دنبال یک راهکار جامع و مقرونبهصرفه برای امنیت شبکه خود هستند.
7.Splunk Enterprise Security
- ویژگیهاSplunk یک پلتفرم تحلیل داده است که با ترکیب دادههای ترافیک شبکه و هوش تهدید، به شناسایی تهدیدات کمک میکند. این ابزار قابلیت ارائه گزارشهای امنیتی جامع و تحلیل دقیق رفتارهای شبکه را دارد.
- قابلیتهاSplunk با استفاده از هوش مصنوعی و تحلیل دادهها، فعالیتهای مشکوک را شناسایی کرده و گزارشهای جامعی از وضعیت امنیت شبکه ارائه میدهد.
- مناسب برایسازمانهایی که به تحلیل جامع دادهها و شناسایی تهدیدات پیچیده نیاز دارند.
8.McAfee Network Security Platform (NSP)
- ویژگیهاMcAfee NSP یک سیستم پیشرفته برای شناسایی تهدیدات و بدافزارها است که از تکنولوژیهای مختلفی مانند امضاهای تهدید، یادگیری ماشین و تحلیل رفتاری استفاده میکند.
- قابلیتهااین ابزار قابلیت تحلیل ترافیک شبکه و شناسایی تهدیدات پیچیده و پیشرفته را دارد و به تیمهای امنیتی این امکان را میدهد که بهصورت متمرکز به مدیریت تهدیدات بپردازند.
- مناسب برایسازمانهایی که به دنبال شناسایی و مقابله با تهدیدات پیچیده هستند و نیاز به ابزارهایی با قابلیتهای پیشرفته دارند.
روشهای مقابله و جلوگیری از ورود بدافزارها به شبکه
حفاظت از شبکههای سازمانی در برابر بدافزارها نیازمند رویکردهای جامع و چندلایهای است. در ادامه، به روشهای موثر برای جلوگیری از ورود بدافزارها به شبکه و کاهش خطرات ناشی از آنها اشاره شده است
1.استفاده از فایروالها و سیستمهای پیشگیری از نفوذ (IPS)
- فایروالهااولین خط دفاعی برای جلوگیری از دسترسیهای غیرمجاز و کنترل ترافیک ورودی و خروجی شبکه هستند. فایروالها با تنظیم دقیق قوانین دسترسی، میتوانند بسیاری از تلاشهای مهاجمان را متوقف کنند.
- سیستمهای پیشگیری از نفوذ (IPS)ترافیک شبکه را تحلیل کرده و در صورت شناسایی الگوهای مخرب، قبل از ورود به شبکه آنها را مسدود میکند. این سیستمها با شناسایی تهدیدات پیشرفته مانند حملات DDoS و تروجانها، امنیت شبکه را بهبود میبخشند.
2.پیکربندی و بهروزرسانی منظم سیستمها و نرمافزارها
- بهروزرسانی سیستمعامل و نرمافزارهایک اقدام حیاتی برای جلوگیری از بهرهبرداری مهاجمان از ضعفهای امنیتی است. بسیاری از بدافزارها از آسیبپذیریهای نرمافزاری برای ورود به سیستمها استفاده میکنند، بنابراین بهروزرسانیهای منظم این ضعفها را برطرف میکند.
- پیکربندی صحیح تنظیمات امنیتیمانند تنظیمات فایروال، دسترسیها و رمزنگاری دادهها میتواند از نفوذ بدافزارها به شبکه جلوگیری کند.
3.استفاده از آنتیویروس و ابزارهای ضدبدافزار
- آنتیویروسها و ابزارهای ضدبدافزارفایلها و برنامههای موجود در سیستمها و دستگاههای شبکه را برای شناسایی بدافزارها اسکن میکنند. این ابزارها با بهروزرسانی پایگاه دادههای خود، میتوانند بدافزارهای جدید را نیز شناسایی و حذف کنند.
- استفاده از راهکارهای امنیتی متمرکزمانند آنتیویروسهای تحت شبکه (Endpoint Protection) به مدیران شبکه اجازه میدهد که از تمامی دستگاههای شبکه بهطور همزمان محافظت کنند.
4.آموزش و آگاهیبخشی به کاربران
- آموزش کارکناندر مورد روشهای شناسایی ایمیلهای فیشینگ، لینکهای مشکوک و استفاده از رمزهای عبور قوی، از ورود بدافزارها به شبکه جلوگیری میکند. بسیاری از حملات بدافزاری از طریق خطاهای انسانی وارد شبکه میشوند.
- برگزاری دورههای آموزشی منظمبه کاربران کمک میکند تا با تهدیدات جدید آشنا شوند و از رفتارهای غیر ایمن خودداری کنند.
5.پیادهسازی احراز هویت چندعاملی (MFA)
- احراز هویت چندعاملی یاMFAبهطور چشمگیری امنیت دسترسیها را افزایش میدهد و از دسترسی غیرمجاز به سیستمهای شبکه جلوگیری میکند. در صورت سرقت رمز عبور یکی از کاربران، مهاجمان بدون تایید دوم قادر به دسترسی نخواهند بود.
- MFAبه مدیران شبکه امکان میدهد تا از دستگاههای حیاتی و سرویسهای حساس شبکه با یک لایه امنیتی اضافه محافظت کنند.
6.استفاده از پروتکلهای رمزنگاری برای انتقال دادهها
- رمزنگاری دادههادر حین انتقال، اطلاعات را از دسترسیهای غیرمجاز محافظت میکند. استفاده از پروتکلهایی مانندTLSوIPsecبرای رمزنگاری ارتباطات داخلی و خارجی، از دسترسی مهاجمان به اطلاعات حساس جلوگیری میکند.
- بارمزنگاری ارتباطات داخلیحتی در صورت نفوذ به شبکه، بدافزارها قادر به خواندن یا استفاده از دادههای حساس نخواهند بود.
7.کنترل دسترسی به شبکه (Network Access Control – NAC)
- سیستمهای کنترل دسترسی به شبکهNACتضمین میکنند که تنها دستگاههای مجاز و ایمن به شبکه دسترسی دارند. NAC با بررسی وضعیت امنیتی دستگاهها و سیستمهای جدیدی که به شبکه متصل میشوند، از ورود بدافزار جلوگیری میکند.
- NAC به مدیران اجازه میدهد تا سیاستهای امنیتی مختلفی برای دسترسی به شبکه ایجاد کنند و هر دستگاه متصل را بررسی کنند.
8.استفاده از فناوری Sandboxing برای تحلیل فایلهای مشکوک
- Sandboxingفایلهای ناشناخته و مشکوک را در یک محیط ایزوله (Sandbox) اجرا میکند تا رفتار آنها را تحلیل کند. این فناوری امکان بررسی فایلها بدون آسیب به شبکه را فراهم میکند و در صورت شناسایی رفتارهای مخرب، از ورود فایل به شبکه جلوگیری میکند.
- ابزارهای SandboxingمانندFireEyeبه تحلیل دقیق بدافزارهای جدید کمک میکنند و در شناسایی تهدیدات پیچیده و غیرقابل پیشبینی مؤثر هستند.
9.استفاده از هوش تهدیدات (Threat Intelligence)
- هوش تهدیداتبه سازمانها این امکان را میدهد که از اطلاعات مربوط به تهدیدات جدید، روشهای حمله و بدافزارهای پیشرفته استفاده کنند. این دادهها به تیم امنیتی کمک میکند تا پیش از وقوع حمله، تهدیدات را شناسایی و مسدود کنند.
- سرویسهای هوش تهدیداتمانندThreatConnectبه صورت دورهای دادههای تهدیدات را بهروزرسانی میکنند و به شبکههای سازمانی در برابر تهدیدات روز محافظت میکنند.
چگونه میتوان بدافزارها را در شبکه شناسایی کرد؟
استفاده از ابزارهایمانیتورینگ شبکهو تحلیل ترافیک مشکوک، به شناسایی سریع بدافزارها کمک میکند.
بهترین ابزارهای شناسایی بدافزارها کدامند؟
ابزارهایی مانند FireEye، Darktrace، و Palo Alto WildFire برای شناسایی بدافزارها بسیار کارآمد هستند.
آیا آنتیویروسها بهتنهایی برای شناسایی بدافزار کافی هستند؟
آنتیویروسها پایه خوبی هستند اما ترکیب آنها با ابزارهای پیشرفته، امنیت بهتری را فراهم میکند.
چگونه از ورود بدافزارها به شبکه جلوگیری کنیم؟
استفاده از فایروال، کنترل دسترسی و آموزش کاربران از ورود بدافزارها به شبکه جلوگیری میکند.
چرا تحلیل Sandboxing برای شناسایی بدافزار مؤثر است؟
Sandboxing فایلهای مشکوک را در محیط ایزوله اجرا میکند و رفتار بدافزارها را بدون خطر بررسی میکند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.