ایزوافزار، راهکار یکپارچه GRC در حاکمیت فناوری اطلاعات؛ ابزاری برای مدیریت ریسک، انطباق و ارزشآفرینی
راهکار یکپارچه GRC (حکمرانی، مدیریت ریسک، انطباق) – ایزوافزار: تخصص در استانداردسازی ISO، ابزار ارزشآفرین و کنترل مؤثر فناوری اطلاعات.
خلاصه تخصصی مقاله
راهکار یکپارچه GRC (حکمرانی، مدیریت ریسک، انطباق) – ایزوافزار: تخصص در استانداردسازی ISO، ابزار ارزشآفرین و کنترل مؤثر فناوری اطلاعات.
موضوعات اصلی: امنیت سایبری، فناوری، قانونی، اطلاعات، مدیریت، انطباق
فهرست مطالب
در عصر تحول دیجیتال، فناوری اطلاعات نهتنها بهعنوان یک ابزار پشتیبان، بلکه بهعنوان ستون اصلی کسبوکار شناخته میشود. همزمان با رشد وابستگی سازمانها به سیستمهای دیجیتال، پیچیدگیهای امنیتی، قانونی و عملیاتی نیز افزایش یافتهاند.مدیریت ریسکهایامنیت سایبریرعایت الزامات قانونی، و همسوسازی فناوری با اهداف استراتژیک کسبوکار از مهمترین چالشهای سازمانها هستند.
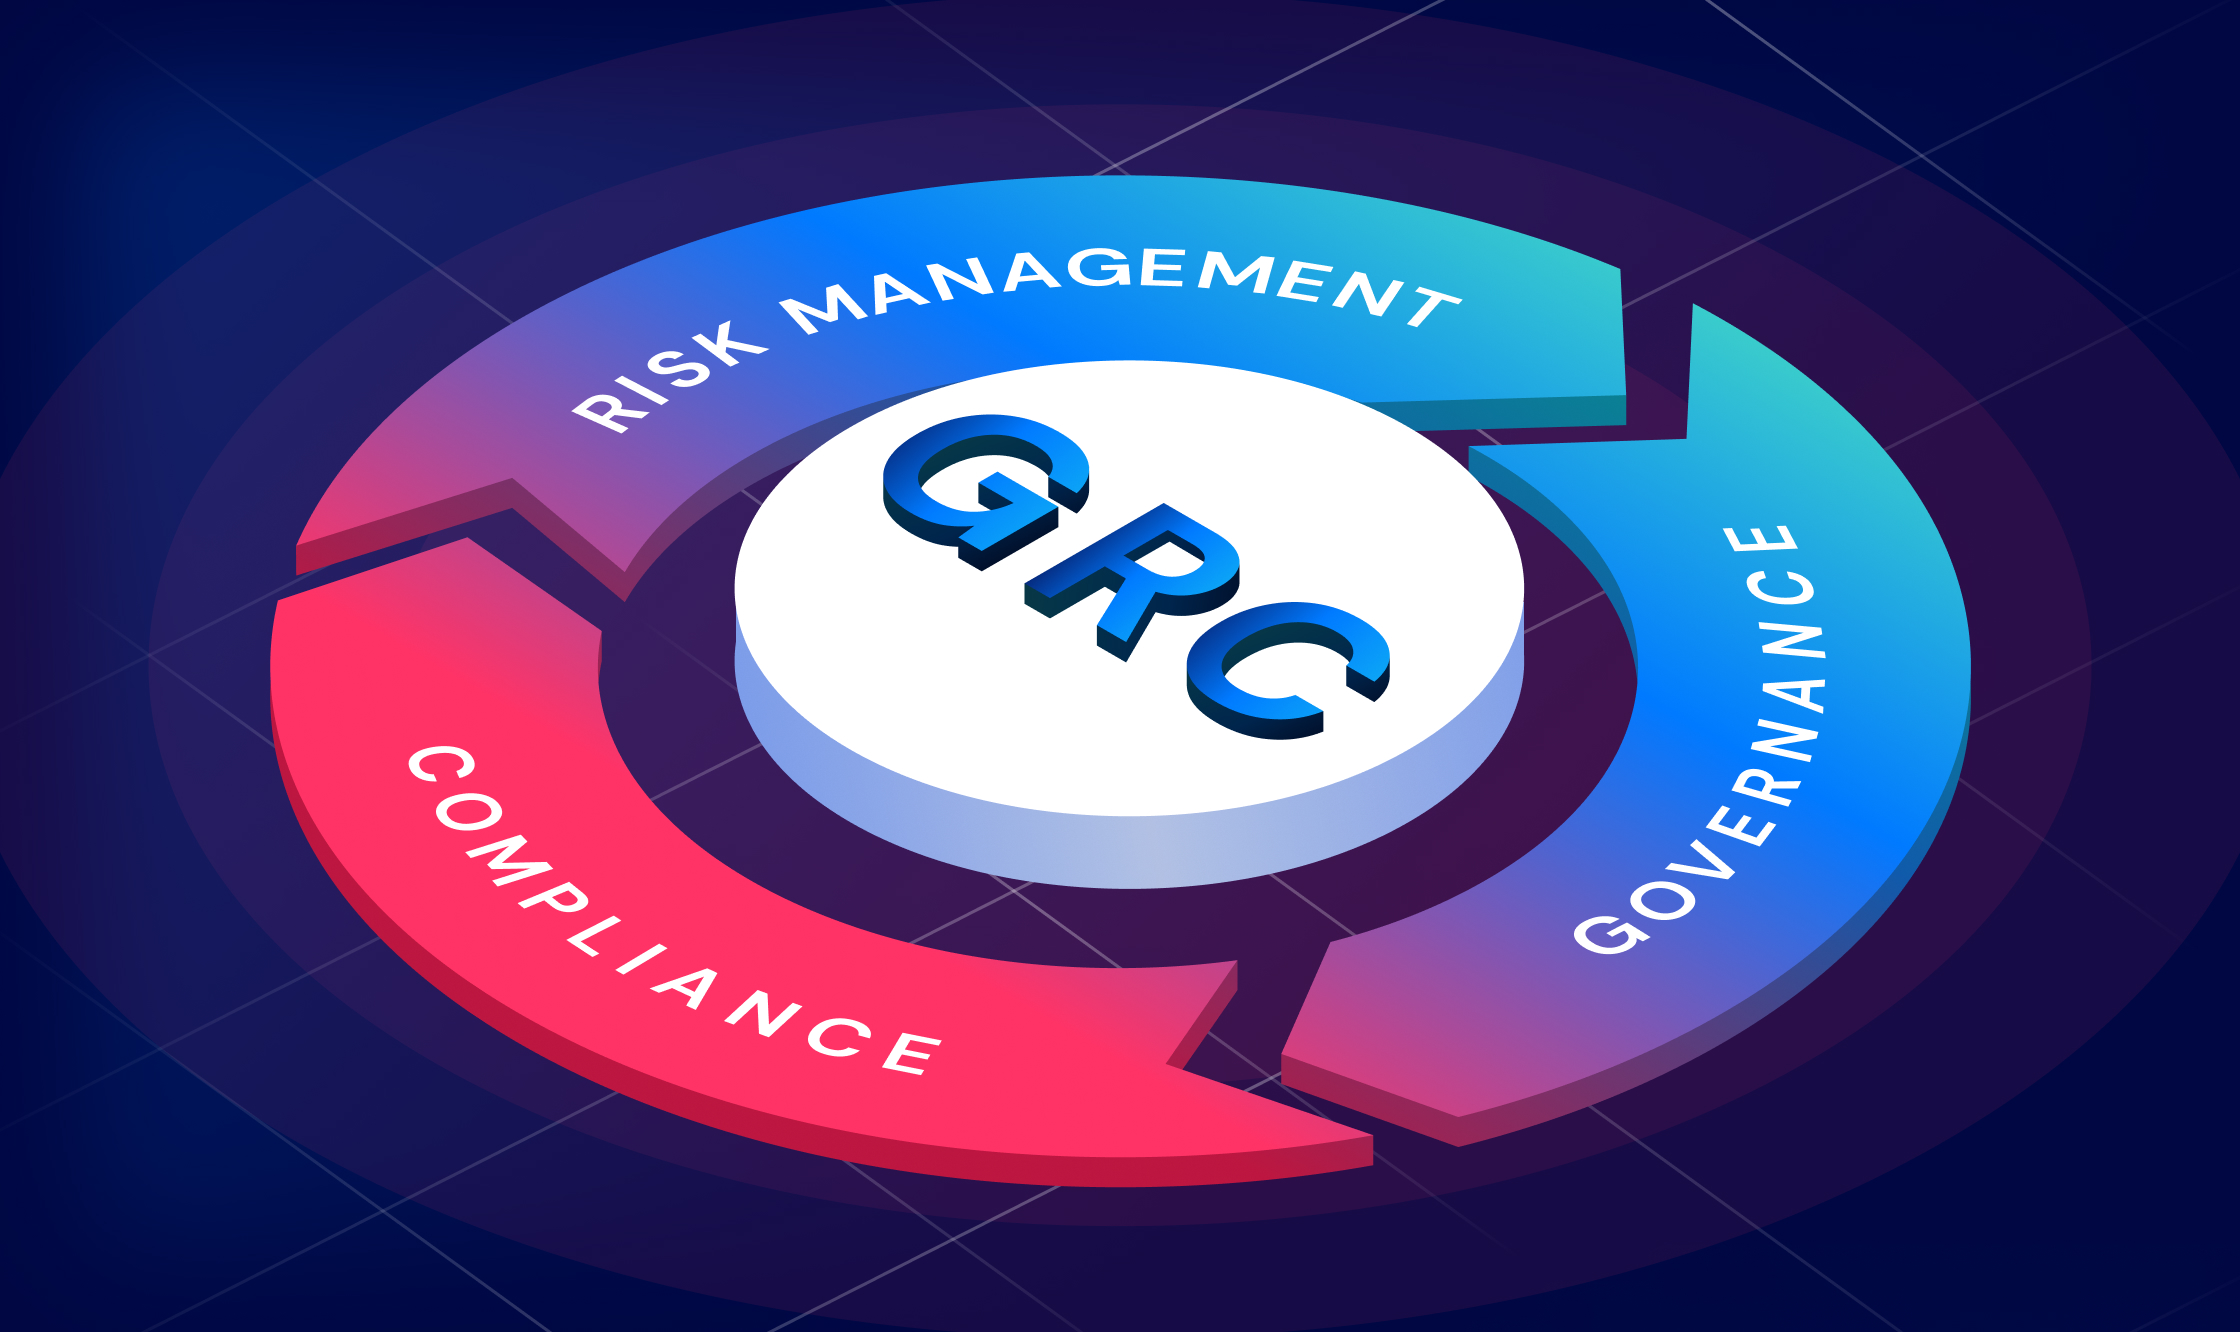
اینجاست که راهکار یکپارچهGRC (Governance, Risk, and Compliance)بهعنوان یک بستر کلیدی وارد عمل میشود.GRCبه سازمانها کمک میکند تا حاکمیت ومدیریت فناوری اطلاعاترا بهصورت سیستماتیک و هوشمندانه اعمال کنند، ریسکها را بهطور مؤثر مدیریت نمایند و انطباق با قوانین و استانداردها را تضمین کنند.
چالشهای سازمان بدون ابزاری جهت استقرارGRC
بدون وجود یک راهکار یکپارچه، سازمانها با مجموعهای از مشکلات از جمله موارد زیر مواجه میشوند
- پراکندگی اطلاعات و فرآیندهااطلاعات مربوط به ریسک، کنترلها و الزامات قانونی معمولاً در واحدهای مختلف و بهصورت جزیرهای ذخیره میشوند. این وضعیت باعث عدم هماهنگی و دوبارهکاری میشود.
هزینههای بالای ممیزی و انطباقپایش دستی استانداردها و تولید گزارشها نهتنها پرهزینه است، بلکه مستعد خطاهای انسانی نیز هست.
نبود دید شفاف نسبت به ریسکهامدیران نمیتوانند تصویر جامعی از سطح ریسک سازمان داشته باشند و تصمیمگیریها بیشتر مبتنی بر حدس است تا داده واقعی.
- افزایش تهدیدهای امنیتی و قانونیبا توجه به مقررات سختگیرانه (مانندGDPRISO 27001NIST)، نبود ابزار انطباق، سازمان را در معرض جریمههای قانونی و آسیبهای اعتباری قرار میدهد.
مطالعه بیشترایزوافزار؛ راهکاری هوشمند برای مدیریت درخواستهای IT
نقش ابزارGRCدر حاکمیت فناوری اطلاعات
یک ابزار یکپارچهGRCسه لایه اصلی را پوشش میدهد
حاکمیت(Governance)مدیریت ریسک(Risk Management)و انطباق(Compliance).
۱- حاکمیت(Governance)
- همسوسازی فناوری اطلاعات با استراتژیهای کلان کسبوکار با بهرهگیری از استانداردهایISO 38500COBIT.
- تعریف ساختارها، سیاستها، فرآیندها و نقشها بهصورت شفاف.
- افزایشaccountabilityو قابلیت رهگیری و یا به عبارت دیگر کنترل تصمیمهای اتخاذ شده.
۲مدیریت ریسک(Risk Management)
- شناسایی ریسکهای امنیتی، عملیاتی و قانونی در کل چرخه فناوری اطلاعات بر حسب استانداردISO 31000COSO ERMو مدیریت امنیت براساسISO 27001NIST CSFNIST SP 800-53.
- ارزیابی احتمال وقوع و شدت اثرگذاری ریسکها.
- تخصیص کنترلها و اقدامات کاهشدهنده ریسک.
- ارائه داشبوردهای بلادرنگ برای تصمیمگیری مبتنی بر داده.
۳- انطباق(Compliance)
- پایش و ارزیابی میزان انطباق با استانداردهای بینالمللی(مانندISO/IEC 27001ISO/IEC 20000COBITNIST).
- خودکارسازی فرآیند ممیزی و تولید گزارشهای استاندارد.
- کاهش هزینهها و افزایش اثربخشی کنترلها.
مزایای کلیدی راهکار یکپارچهGRC
- شفافیت سازمانیایجاد یک دید جامع از وضعیت فناوری اطلاعات، ریسکها و الزامات قانونی.
- کاهش هزینهها و بهینهسازی منابعحذف دوبارهکاریها، خودکارسازی فرآیندها و صرفهجویی در زمان.
- تصمیمگیری هوشمندانهاستفاده از داشبوردها و گزارشهای بلادرنگ برای مدیران.
- مدیریت فعال ریسکپیشبینی و کاهش اثر تهدیدها پیش از وقوع.
- تقویت اعتبار سازمانرعایت کامل استانداردها و الزامات قانونی و افزایش اعتماد مشتریان و سهامداران.
ابزار بکارگیریGRCدر سازمان
با استفاده ازایزوافزارمیتواند اطلاعات لازم برایGRCرا گردآوری و تمام استانداردهای تشکیل دهندهGRCرا به صورت یکپارچه در سازمان جاری و نگهداری نمود.
مراحل انجام مشاوره XNET گسترآپادانا برای پیادهسازیGRCدر سازمان
راهکار یکپارچهGRCیک چارچوب مدیریتی و استراتژیک است که سازمانها را قادر میسازد فناوری اطلاعات را بهصورت هوشمندانه، ایمن و منطبق با الزامات قانونی مدیریت کنند.
سازمانهایی که ازGRCبهره میگیرند نهتنها سطح بالاتری از امنیت و انطباق را تجربه میکنند، بلکه بهواسطه همسوسازی فناوری با اهداف تجاری، مسیر رشد و نوآوری را نیز هموارتر طی خواهند کرد.مسیر انجام این فرایند مطابق 6 فاز زیر می باشد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.