معرفی استاندارد ISO-IEC 27701: استاندارد سیستم اطلاعات حریم خصوصی
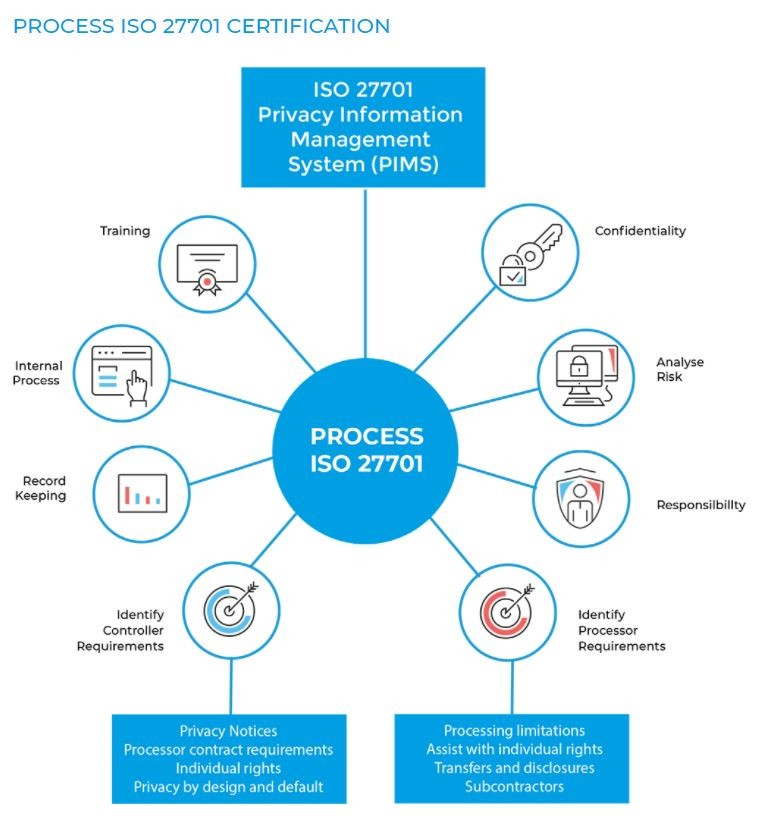
استاندارد ISO-IEC 27701 از جدیدترین استانداردها در سری ISO 27000 است که شامل مواردی است که سازمانها هنگام اجرای PIMS (سیستم مدیریت اطلاعات حریم خصوصی) باید انجام دهند.
خلاصه تخصصی مقاله
استاندارد ISO-IEC 27701 از جدیدترین استانداردها در سری ISO 27000 است که شامل مواردی است که سازمانها هنگام اجرای PIMS (سیستم مدیریت اطلاعات حریم خصوصی) باید انجام دهند.
موضوعات اصلی: خصوصی، حریم، بند، کنترل، انطباق، مدیریت
این استاندارد از جدیدترین استانداردها در سریISO 27000است که شامل مواردی است که سازمانها هنگام اجرایPIMS(سیستممدیریت اطلاعاتحریم خصوصی) باید انجام دهند.
استاندارد27701در پاسخ بهGDPR(مقررات عمومی حفاظت از داده ها) ایجاد شده است ، که به سازمانها ابلاغ میکند "اقدامات فنی و سازمانی مناسب" را برای محافظت از داده های شخصی اتخاذ کنند، اما در مورد چگونگی انجام این کار اقدام اجرایی را پیشنهاد نمی کند.
ISO 27701این خلا را پر کرده و اساساً کنترل های پردازش حریم خصوصی را بهISO 27001افزوده است.
کاربرد در نظر گرفته شده برایISO / IEC 27701افزوده شدن بهISMSموجود با کنترل های خاص حریم خصوصی و در نتیجه ایجادPIMS(Privacy Information Management System) برای امکان مدیریت موثر حریم خصوصی در داخل یک سازمان است.
PIMSقوی دارای حداقل سه مزیت قابل توجه برای کنترل کننده هایPII(Personally Identifiable Information) و پردازنده هایPIIاست
اولدستیابی به انطباق با الزامات حریم خصوصی (به ویژه قوانین و مقررات، توافق نامه ها با اشخاص ثالث، سیاست های حفظ حریم خصوصی شرکت ها و غیره) نیاز اصلی این سیستم است، به ویژه اگر الزامات برای موثرترین روش برای کنترل کننده هایPIIو پردازنده هایPIIبه درستی تنظیم نشده باشد. سازمانهایی که تحت چندین تعهد مربوط به رعایت حریم خصوصی قرار دارند (به عنوان مثال از چندین حوزه قضایی که در آنها فعالیت می كنند) برای دستیابی ، تأمین رضایت و مراقبت از تمام الزامات قابل اجرا ، مشکلات دیگری را متحمل می شوند. یکی از راههای رفع این مشکلات استفاده از ضمیمهFاین استاندارد است تا بتوان تمامی نیازهای ممکنه در خصوص حریم خصوصی را برآورده نمود.
دومدستیابی و حفظ انطباق با الزامات قابل اجرا یک مسئله استراتژیک است. بر اساسPIMS(و به طور بالقوه گواهینامه آن) ، محافظت از حریم خصوصی یا محافظت از داده ها می توانند شواهد لازم را برای بحث اعتماد به کسب و کار برای ذینفعان مانند مدیریت ارشد ، مالکان و مقامات مبنی بر برآورده شدن شرایط حریم خصوصی فراهم نمود.
سومگواهینامهPIMSمی تواند در برقراری انطباق با حریم خصوصی مشتریان و شرکا موثر باشد. کنترل کننده هایPIIمعمولاً از پردازنده هایPIIمدارکی را می خواهند مبنی بر اینکه سیستم مدیریت حریم خصوصی پردازنده هایPIIبه درستی رعایت میشوند. رعایت یک چارچوب یکنواخت شواهد مبتنی بر استاندارد بین المللی می تواند چنین شفافیت انطباق را فراهم آورد.
این استاندارد همچنین میتواند با توجه به ضمیمه ۹ خود، به عنوان الحاقیاتی به استاندارد سیستم مدیریت امنیت اطلاعاتISO 27001:2013افزوده شود و منجر به بهبود روالهای اجرایی این سیستم گردد که در ادامه به صورت فهرست وارد به این موارد اشاره خواهد شد
ISO 27001:2013 | Extension to ISO 27701 |
بند ۵.۱: رهبری | نظارت و تعهد در مورد سیاست حفظ حریم خصوصی ، اهداف ، ادغامPIMSدر سازمان ، تأمین منابع برایPIMSارتباط اهمیتPIMSدستیابی به نتیجهPIMSاز جمله تعیین جهت و کنترل برای اثربخشیPIMSو ارتقاimprovementبهبود مستمرPIMSو حمایت از نقشهای مختلف حریم خصوصی |
بند ۵.۲: سیاست های امنیت اطلاعات | درج جنبه های حریم خصوصی درPolicyکه می تواند جداگانه باشد یا باISMSترکیب شود |
بند ۵.۳: تعیین نقشها | در تعیین نقشها، نقش مدیریت و کنترل حریم خصوصی را نیز تعیین میکند. |
بند ۶.۲: اهداف | اهداف حفظ حریم خصوصی از جمله اهدافی است که باید اجرایی شود. |
بند ۷.۱: منابع و دارایی ها | منابعی برایPIMSمورد نیاز است. |
بند ۷.۲: تایید صلاحیت | صلاحیت افرادی که بر عملکرد امنیت اطلاعات حریم خصوصی تأثیر می گذارند. |
بند ۷.۳: آگاهی رسانی | آگاهی از سیاست حفظ حریم خصوصی، کمک به اثربخشیPIMSو رفع عدم انطباق با الزاماتPIMS. |
بند ۷.۴: ارتباطات | ارتباطات برایPIMSداخلی و خارجی |
بند ۷.۵: مستندسازی اطلاعات | مستندسازی اطلاعاتPIMSبا توجه ویژه به تغییرات، نگهداری و امحا از جمله اسناد با منشا خارجی. |
بند ۸.۱: طراحی و کنترل عملکرد | اجرای طرح رفع ریسک برایPIMSاهدافPIMSتغییرات تأثیرگذار برPIMSو کنترل حریم خصوصی در فرآیندهای برون سپاری شده. |
بند ۸.۲: ارزیابی مخاطرات | ارزیابی ریسکPIMSدر فواصل زمانی برنامه ریزی شده و هنگامی که تغییراتی در ثبت ریسک های لازم ایجاد شود، انجام گیرد. |
بند ۸.۳: کنترل ریسک | طرح برخورد با ریسکPIMSاجرا شوند |
بند ۹: ارزیابی عملکرد | ارزیابی عملکردPIMSو اثربخشی آن از جمله معیارهای اندازه گیری کنترل های اعمال شده در بند 7 و بند 8ISO 27701هستند |
بند ۹.۲: ممیزی داخلی | ممیزی داخلی شاملPIMSهمراه با برنامه ممیزیPIMSشامل انتخاب ممیزانPIMS. |
بند ۹.۳: بازنگری مدیریت | بازبینی مدیریت برای گنجاندنPIMSدر دستور کار و صورتجلسات جلسات حاوی تصمیماتی که دربارهPIMSگرفته شده است. |
بند ۱۰.۱عدم انطباق و اقدامات اصلاحی | عدم انطباق و اقدامات اصلاحی برایPIMS. |
بند ۱۰.۲: بهبود مستمر | بهبود مستمرPIMS. |
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.