معرفی OWASP
OWASP یک پروژه غیر دولتی است که در آن به شما به عنوان یک کارشناس برنامه نویس تحت وب ، معیارهایی که بایستی برای امن تر شدن نرم افزار خود به کار ببرید تشریح شده است.
خلاصه تخصصی مقاله
OWASP یک پروژه غیر دولتی است که در آن به شما به عنوان یک کارشناس برنامه نویس تحت وب ، معیارهایی که بایستی برای امن تر شدن نرم افزار خود به کار ببرید تشریح شده است.
موضوعات اصلی: نرم، پروژه، OWASP، تحت، برنامه، افزار
کلمه OWASP مخفف شده Open Web Application Security Protocol Project است و یک پروژه غیر دولتی است که در آن به شما به عنوان یک کارشناس برنامه نویس تحت وب، معیارهایی که بایستی برای امن تر شدن نرم افزار خود بکار ببرید تشریح شده است. OWASP یک متدولوژی است، یعنی راهکار را به ما نشان می دهد، این متدولوژی منحصر به شرکت یا فرد یا سازمان خاصی نبوده و نیست و یک پروژه کاملا متن باز(Open Source) است که هر کسی در هر جای دنیا می تواند به آن بپیوندد و در آن شرکت کند. جامعه آماری که برای پروژه OWASP فعالیت می کنند در زمینه های مختلفی از جمله تولید مقالات، شرکت در تالارهای گفتمان، معرفی و تولید نرم افزارهای امنیتی وب، تولید مستندات و متدولوژی های امنیتی بصورت کاملا رایگان فعالیت می کنند و نتیجه فعالیت خود را در مستند نهایی این پروژه مشاهده میکنند.
لیست پروژه های OWASP
پروژه OWASP با توجه به گستردگی تکنولوژی XNET و همچنین پیچیده تر شدن ساختارهای برنامه نویسی و مبحث امنیت آن ها به خودی خود به چندین پروژه کوچکتر تبدیل شد و امروزه اکثر افرادی که تصور می کنند با OWASP آشنایی دارند صرفا با یک یا چند عدد از این زیر پروژه ها آشنایی دارند، OWASP امروزه متشکل از 9 زیر پروژه یا پروژه های کوچک است که هر کدام بصورت جداگانه در خصوص یکی از موارد مرتبط با امنیت حوزهنرم افزارهای تحت وبفعالیت میکنند، در زیر لیست این 9 پروژه آورده شده است.
OWASP Application Security Verification Standard یا ASVSاستاندارد تائیدامنیت نرم افزارهای کاربردی یا ASVS همان طور که از نام این پروژه پیداست برای دریافت تائیده نرم افزارXNET، در خصوص رعایت استاندارد های امنیت به کار گرفته می شود. بر طبق این استاندارد یک سری تست های امنیتی بر روی نرم افزار از قبیل Cross Site Scripting و SQL Injection و حملاتی از این قبیل انجام میشود و در صورت رعایت شدن این موارد در نرم افزار، موفق به دریافت استاندارد میشوند.
OWASP XML Security Gateway یا XSGاین استاندارد بصورت پایلوت فعلا ایجاد شده است و بصورت ویژه برای برقراری امنیت برای ساختار XML مورد استفاده قرار میگیرد.
OWASP Development Guideراهنمای توسعه نرم افزار برای برنامه نویسان وب ایجاد شده است و شامل یک سری نمونه کدهای کاربردی و تمثیلی از زبانهای برنامه نویسی مانند J2EE و ASP.NET و PHP می باشد. در این راهنمای برنامه نویسی و توسعه نرم افزارXNET برنامه نویس با انواع و اقسام حملات تحت وب از قبیل SQL Injection و همچنین حملات جدیدتر شامل Phishing و حتی مباحث کارت های اعتباری و امنیت تبادلات الکترونیک، Session Fixation و بسیاری دیگر از مسائل مهم اعم از مشکلات حریم خصوصی در وب سایت ها آشنا میشوند و به آن ها در جهت رفع مشکلات احتمالی در خصوص این نرم افزار ها راهنمایی های لازم ارائه میشود.
OWASP Testing Guideهمانطور که از نام این پروژه مشخص است راهنمایی برای تست و آزمون گرفتن از نرم افزارهای کاربری تحت وب است. این پروژه در واقع یک راهنمای مقدماتی برای برنامه نویسان وب می باشد تا بتوانند در پروژه های تست نفوذ سنجی به نرم افزارهای تحت وب از آن استفاده کرده و آن را معیار امنیتی خود قرار بدهند. در این راهنما تکنیک های مقدماتی نفوذ و حمله به نرم افزارهای تحت وب و سرویس های تحت وب تشریح شده است.
OWASP Code Review Guideراهنمایی برای مرور و مستند سازی کدهای نوشته شده می باشد که برنامه نویس بتواند پس از نوشتن یا توسعه نرم افزار کاربردی وب خود، آن را آزمایش کرده و نقاط ضعف در کدهای نوشته شده را برطرف کند.
OWASP ZAP Projectاین پروژه یک نرم افزار تست نفوذ سنجی تقریبا ساده می باشد که برای انجام تست های نفوذ سنجی به نرم افزار های کاربردی تحت وب مورد استفاده قرار می گیرد. این ابزار برای استفاده برنامه نویسان و هکرهای قانومند بسیار مناسب و کاربردی میباشد.
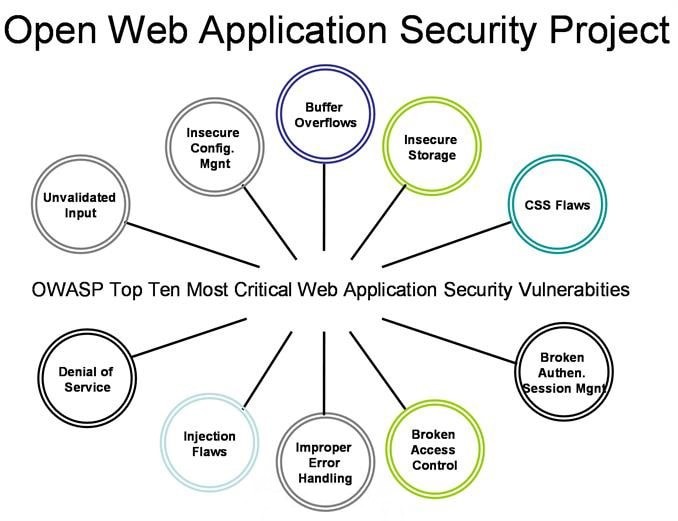
OWASP Top Tenهدف از این پروژه اطلاع رسانی در خصوص مشکلات امنیتی نرم افزارهای تحت وب و هشدار دهی به سازمان ها در خصوص امنیت برنامه های تحت وب می باشد. در این پروژه انواع و اقسام مختلفی از ابزارها ، کد ها ، راهنماها و ... معرفی و استفاده میشود.
OWASP Software Assurance Maturity Model یا SAMاین پروژه یک راهنما برای سازمان ها است تا بتوانند یک چارچوب درست امنیتی و تحلیل امنیتی برای نرم افزارهای تحت وب خود ایجاد کنند تا بتوانند با مشکلات امنیتی نرم افزارهای کاربردی تحت وب و ریسک های آن به صورت هدفمند و روشمند مقابله و برخورد کنند.
Webgoatاین پروژه یک نرم افزار کاربردی تحت وب می باشد که تمامی نقاط ضعفی که تا به حال توسط OWASP شناخته شده اند را به صورت مجازی و در قالب یک محیط برنامه نویسی شده شبیه سازی و در اختیار برنامه نویسان قرار می دهند.افرادی که با انواع حملات آشنایی پیدا کرده اند ولی می خواهند آن را بصورت عملی درک کنند کافیست این نرم افزار را دانلود کرده و آن را نصب و از طریق راهنمای آن تمامی حملات را به صورت شبیه سازی شده انجام دهند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.