سامانه ملی تبادل اطلاعات تهدیدات سایبری راهاندازی شد
مرکز فرماندهی امنیت سایبری از راهاندازی سامانه اشتراک تهدیدات میان سازمانها و آغاز بازرسی تخصصی از پایگاههای داده ملی کشور خبر داد. علی حجت، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، در چهارمین نشست رتبهبندی و ارزیابی خدماتدهندگان فضای مجازی، بر ضرورت…
خلاصه تحلیلی خبر
مرکز فرماندهی امنیت سایبری از راهاندازی سامانه اشتراک تهدیدات میان سازمانها و آغاز بازرسی تخصصی از پایگاههای داده ملی کشور خبر داد. علی حجت، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، در چهارمین نشست رتبهبندی و ارزیابی خدماتدهندگان فضای مجازی، بر ضرورت…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، امنیت، اطلاعات، سایبری
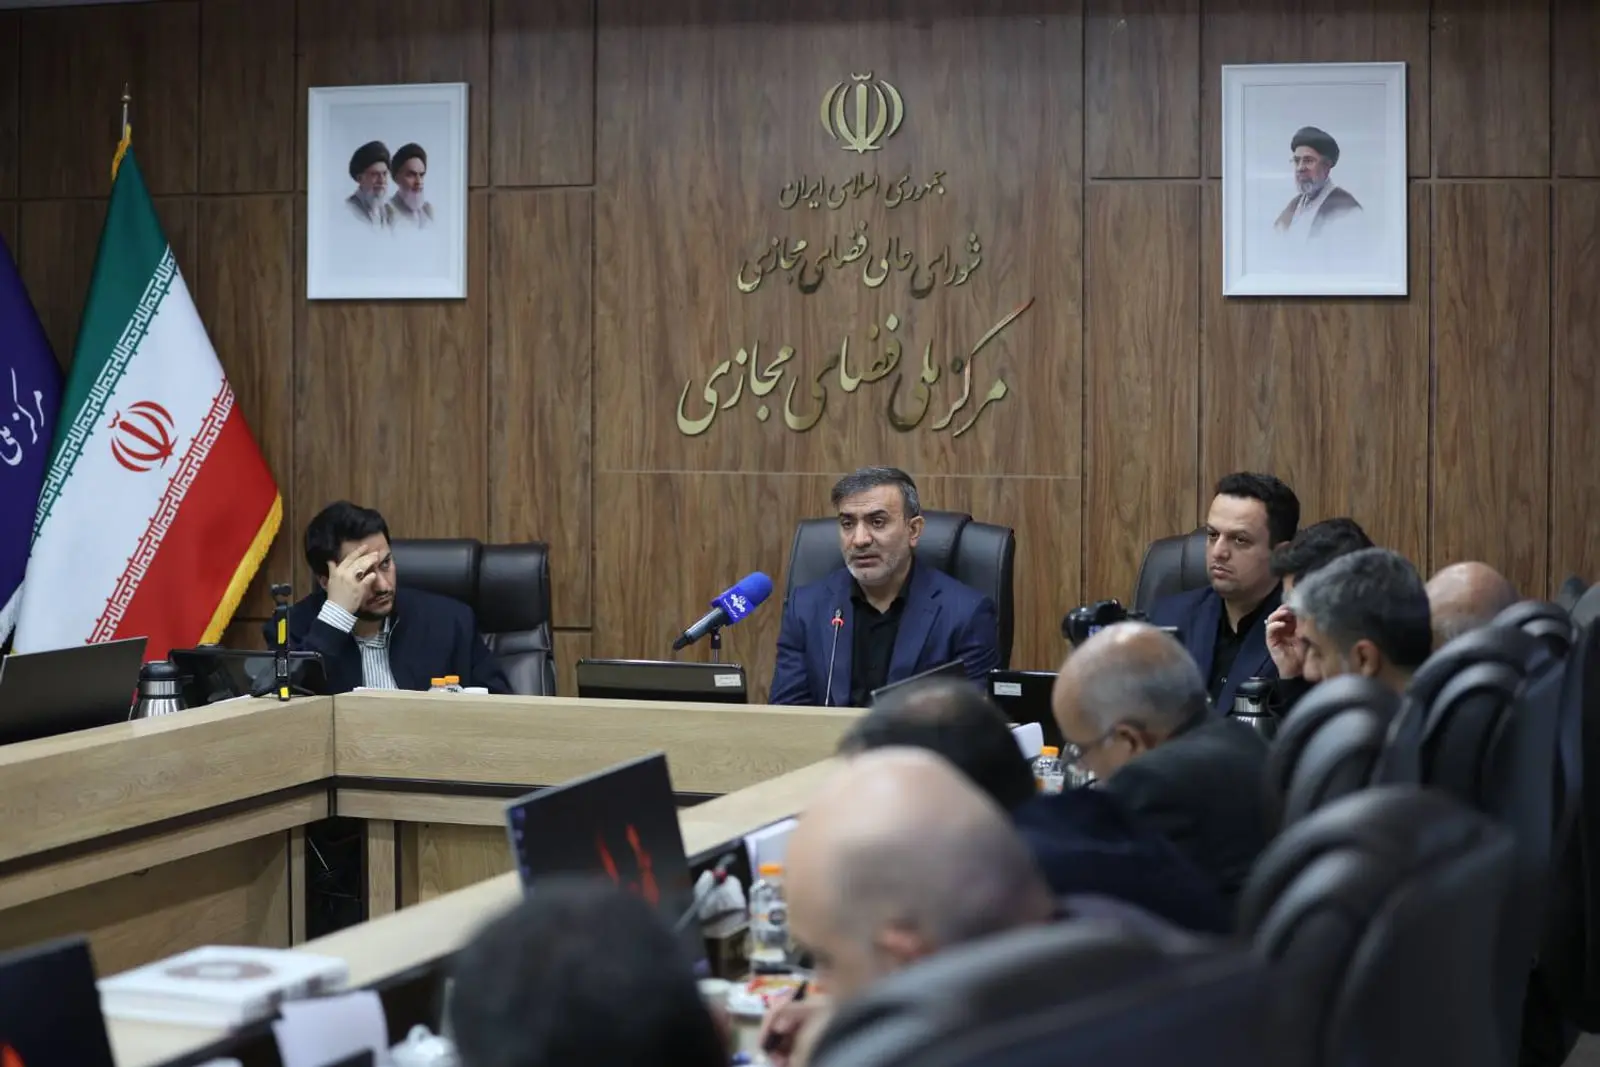
مرکز فرماندهی امنیت سایبری از راهاندازی سامانه اشتراک تهدیدات میان سازمانها و آغاز بازرسی تخصصی از پایگاههای داده ملی کشور خبر داد.
علی حجت، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، در چهارمین نشست رتبهبندی و ارزیابی خدماتدهندگان فضای مجازی، بر ضرورت اشتراکگذاری اطلاعات حملات میان دستگاهها تأکید کرد.
اطلاعات مربوط به شیوههای نفوذ و ردپاهای مهاجمان باید در اختیار سایر دستگاهها نیز قرار گیرد تا سازمانهایی که تاکنون هدف حمله قرار نگرفتهاند، بتوانند از این تجربیات برای پیشگیری استفاده کنند.علی حجت، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور
به گفته حجت، سامانه ملی تبادل اطلاعات تهدیدات سایبری با همین هدف راهاندازی شده است. دستگاههایی که هنوز به این سامانه متصل نشدهاند، میتوانند برای دریافت راهنمایی و برقراری اتصال با مرکز مکاتبه کنند.
رئیس مرکز فرماندهی عملیات امنیت سایبری کشور در این نشست که به ارزیابی امنیت پایگاههای داده ملی اختصاص داشت، گفت: «پایگاههای داده ملی از ارکان اصلی دولت هوشمند و زیرساخت حکمرانی دیجیتال کشور هستند و ارزیابی امنیت سایبری آنها باید فراتر از یک نگاه صنفی و با اولویت ویژه دنبال شود.»
او توضیح داد که ارزیابیهای قبلی بیشتر بر چکلیستها، الزامات سختافزاری و فرایند امنسازی متمرکز بودهاند، اما نتایج نشان میدهد امنیت این پایگاهها به ارتقا نیاز دارد.
حجت با تاکید بر این که برخورداری از تجهیزات امنیتی بهتنهایی کافی نیست، افزود: «ارزیابیهای اولیه عمدتا وجود ابزارها و زیرساختهای امنیتی مانند مرکز عملیات امنیت و سامانه تشخیص و پاسخ به تهدیدات و همچنین وضعیت معماری امنیتی را بررسی میکنند اما وجود این ابزارها بهتنهایی کافی نیست و نحوه پیکربندی و عملکرد صحیح آنها نیز باید مورد ارزیابی قرار گیرد.»
به گفته او، ارزیابیهای تخصصی پایگاههای داده آغاز شده و برای هر پایگاه جلسات جداگانهای برگزار خواهد شد تا با مشارکت مدیران، چالشها و راهکارهای رفع مشکلات امنیتی بررسی شوند.
حجت در بخش دیگری از سخنانش، تجمیع دادهها در مجموعههای دریافتکننده خدمات را یکی از نگرانیهای امنیتی دانست. او توضیح داد که گاهی اطلاعات ارائهشده به بخشهای دیگر، در محل دیگری تجمیع و با دادههای مختلف ترکیب میشود و مبنای شکلگیری خدمات و کسبوکارهای جدید قرار میگیرد؛ موضوعی که میتواند امنیت اطلاعات و حریم خصوصی را با مخاطره مواجه کند.
او گفت: «در مواردی که هک یا نشت اطلاعات اتفاق میافتد، مشخص نیست که اطلاعات مستقیماً از پایگاه داده اصلی خارج شده یا در جریان ارائه خدمات و در محل تجمیع اطلاعات دچار افشا شده است؛ از این رو، بررسی امنیت سرویسهای ارائهشده و نحوه انباشت اطلاعات باید در اولویت ارزیابیهای تخصصی قرار گیرد.»
رئیس مرکز فرماندهی عملیات امنیت سایبری کشور همچنین بر تعیین مسئولیت دستگاهها تأکید کرد و گفت دستگاههای هماهنگکننده باید الزامات امنیتی را به پایگاههای زیرمجموعه خود ابلاغ کنند.
حجت با اشاره به استفاده مهاجمان از فناوریهای جدید و هوش مصنوعی، از کمبود تلاش برای ارتقای دانش کارشناسان امنیت در برخی دستگاههای دولتی انتقاد کرد.
او گفت: «در حالی که اکوسیستم مهاجمان بهسرعت در حال بهروزرسانی است، در برخی دستگاههای دولتی تلاش کافی برای ارتقای دانش و توانمندی کارشناسان حوزه امنیت سایبری صورت نمیگیرد.»
به گفته او، مرکز فرماندهی عملیات امنیت سایبری زیرساخت آموزشی لازم را فراهم کرده و دستگاهها میتوانند کارشناسان خود را برای استفاده از این آموزشها معرفی کنند.
حجت همچنین خواستار تدوین برنامههای باگبانتی برای پایگاههای داده ملی شد تا متخصصان بتوانند زیرساختها را از نظر آسیبپذیری بررسی کنند. او تأکید کرد دستگاههای هماهنگکننده باید این برنامهها را در اسرع وقت تدوین کنند.
رئیس این مرکز از راهاندازی «سامانه حکمرانی امنیت سایبری» نیز خبر داد؛ سامانهای که به گفته او، برای کمک به حکمرانی امنیت دستگاهها و بهروزرسانی مستمر اطلاعات و آسیبپذیریهای امنیتی ایجاد شده است.
او در پایان اعلام کرد تدوین راهکارهای حقوقی مقابله با تجمیع و بهرهبرداری غیرمجاز از اطلاعات، با مشارکت بخش حقوقی مرکز ملی فضای مجازی و نمایندگان دستگاهها پیگیری میشود. هدف این پیگیری، همکاری با قوه قضاییه برای تعیین مسئولیتها و منشأ نشت اطلاعات در رخدادهای احتمالی است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.