هشدار مایکروسافت درباره میلیونها حمله فیشینگ با کد QR
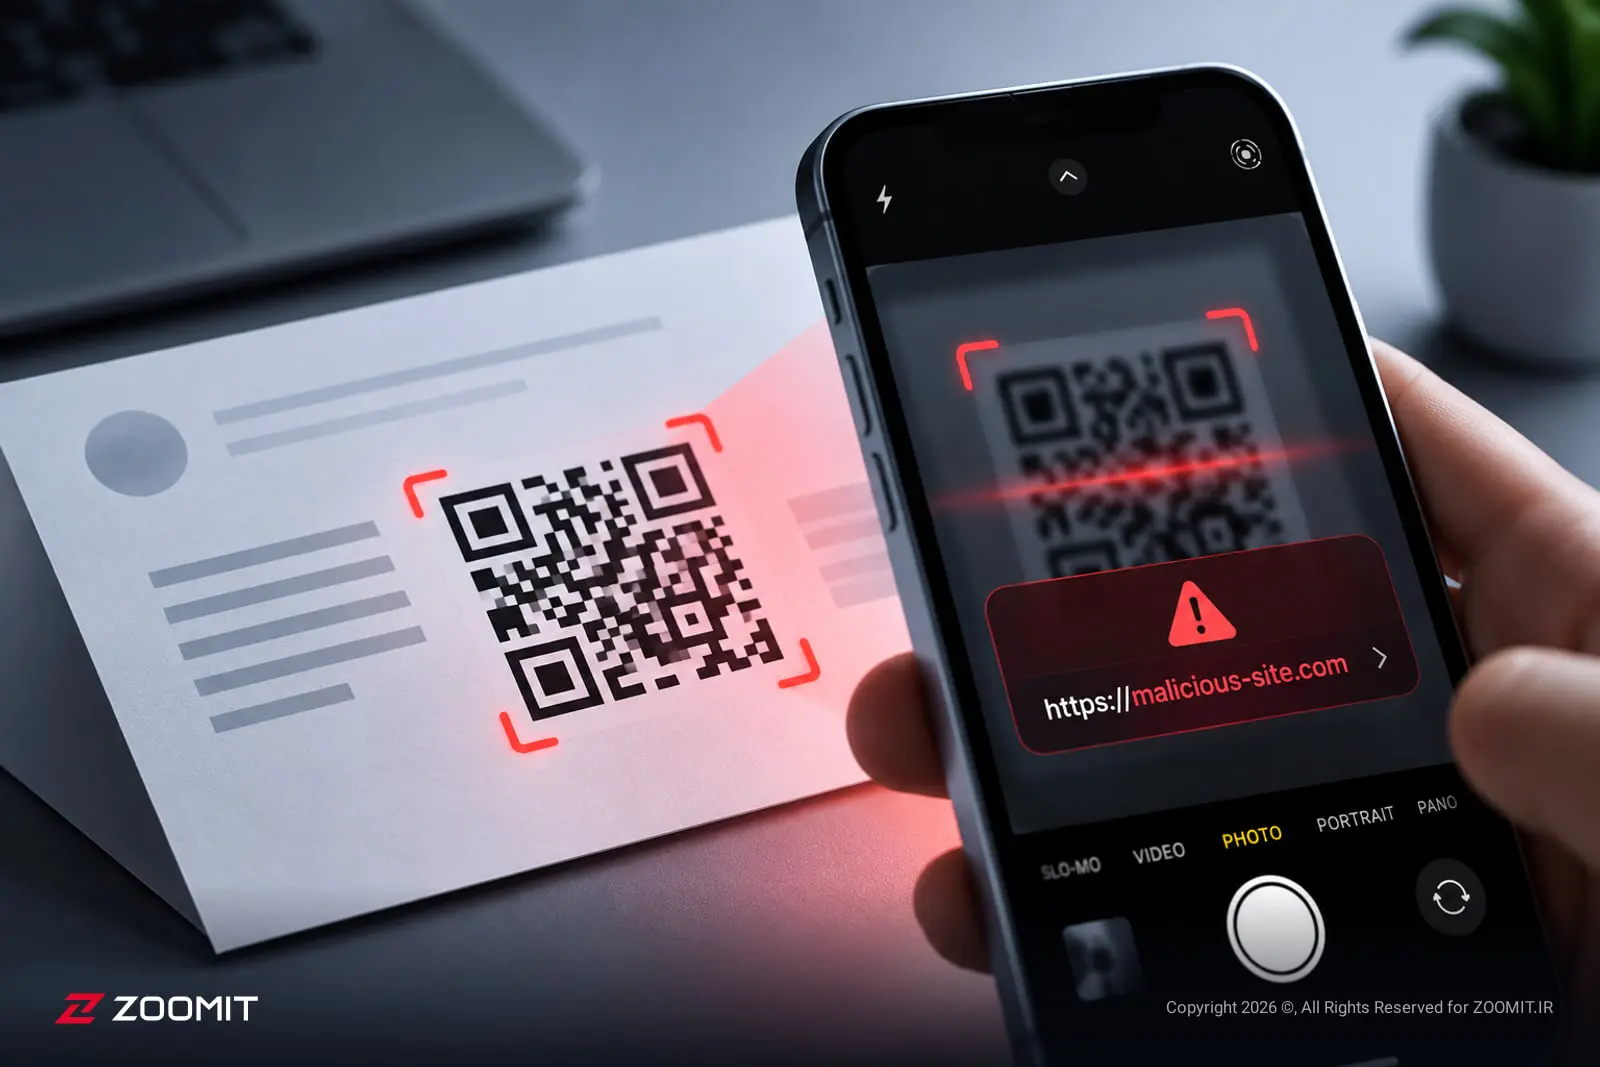
طبق گزارش مایکروسافت، فیشینگ با کدهای QR به اوج ۱۸٫۷ میلیون مورد رسید؛ روشی که با هدایت کاربر به مرورگر گوشی، ابزارهای امنیتی را دور میزند. کدهای QR که قرار بود دسترسی به لینکها و اطلاعات را سادهتر کنند، به ابزار محبوبی برای حملات فیشینگ تبدیل شدهاند. مایک…
خلاصه تحلیلی خبر
طبق گزارش مایکروسافت، فیشینگ با کدهای QR به اوج ۱۸٫۷ میلیون مورد رسید؛ روشی که با هدایت کاربر به مرورگر گوشی، ابزارهای امنیتی را دور میزند. کدهای QR که قرار بود دسترسی به لینکها و اطلاعات را سادهتر کنند، به ابزار محبوبی برای حملات فیشینگ تبدیل شدهاند. مایک…
موضوعات اصلی: پشتیبانی شبکه، میلیون، حملات، فیشینگ، امنیتی، کاربر
طبق گزارش مایکروسافت، فیشینگ با کدهای QR به اوج ۱۸٫۷ میلیون مورد رسید؛ روشی که با هدایت کاربر به مرورگر گوشی، ابزارهای امنیتی را دور میزند.
کدهای QR که قرار بود دسترسی به لینکها و اطلاعات را سادهتر کنند، به ابزار محبوبی برای حملات فیشینگ تبدیل شدهاند. مایکروسافت در گزارش امنیتی سهماهه دوم ۲۰۲۶ اعلام کرد تعداد حملات فیشینگ مبتنی بر QR در مارس ۲۰۲۶ به ۱۸٫۷ میلیون مورد رسید؛ بالاترین میزان ماهانه در دستکم یک سال گذشته.
مهاجم لینک مخرب را داخل یک کد QR قرار میدهد و آن را در ایمیل یا فایل پیوست، معمولاً با ظاهری شبیه یک پیام معتبر، برای قربانی ارسال میکند. کاربر با اسکن کد، ممکن است به صفحهای جعلی برای ورود به حساب کاربری یا واردکردن اطلاعات حساس هدایت شود.
یکی از دلایل جذابیت این روش برای مهاجمان، دشوارتر بودن شناسایی محتوای QR توسط برخی سامانههای امنیتی است. مایکروسافت میگوید کدهای QR میتوانند کاربر را از محیط ایمیل روی کامپیوتر به مرورگر گوشی منتقل کنند؛ درنتیجه بررسیهای امنیتی دستگاه اول لزوماً روی محیطی که کاربر در ادامه وارد آن میشود، اعمال نمیشود.
رشد این حملات در ماههای بعد ادامه پیدا نکرد. پس از رسیدن به اوج ۱۸٫۷ میلیون مورد در مارس (اسفند و فروردین)، تعداد حملات در آوریل (فروردین و اردیبهشت) ۷ درصد کاهش یافت و به ۱۷٫۴ میلیون رسید. در ماه می و ژوئن (اردیبهشت و خرداد) نیز کاهش بیشتری ثبت شد و حجم حملات در پایان سهماهه به ۸٫۳ میلیون مورد رسید.
مهمترین نکته این است که QR Code را مانند هر لینک دیگری در نظر بگیریم و صرفاً به دلیل ظاهر ساده و بیضرر آن اعتماد نکنیم. پیش از بازکردن لینک، باید به نشانی مقصد توجه کرد و در صفحات ورود به حساب یا پرداخت، دامنه سایت را با دقت بررسی کرد. دریافت یک QR غیرمنتظره در ایمیل یا پیام نیز میتواند نشانهای برای احتیاط بیشتر باشد.
در عین حال، استفاده از QR بهخودیخود خطرناک نیست و کاربردهای کاملاً سالمی دارد. کاربران برای اشتراکگذاری رمز وایفای یا نشانی یک وبسایت میتوانند QR کد اختصاصی خود را بسازند و فایل آن را دریافت کنند.
برای این کار میتوانید ازابزار ساخت QR کد آنلایندر کاویزو استفاده کنید. این ابزار برای ساخت QR کد کاربرد دارد و ابزار شناسایی QR-های مخرب یا تشخیص فیشینگ نیست؛ بنابراین برای بررسی امنیت یک کد QR ناشناس نباید به آن بهعنوان راهکار تشخیص تهدید تکیه کرد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.