آسیبپذیری جدید هوش مصنوعی؛ ایجنتهای هوشمند قربانی فیشینگ میشوند
پژوهشگران امنیت سایبری هشدار دادند که دستیارهای هوش مصنوعی توانایی تشخیص دستورهای مخرب مخفیشده در ایمیلهای فیشینگ را ندارند. دستیارهای خودمختار هوش مصنوعی برخلاف کاربران انسانی، بهسادگی فریب ایمیلهای فیشینگ را میخورند و در معرض حملا ت تزریق پرامپت قرار دا…
خلاصه تحلیلی خبر
پژوهشگران امنیت سایبری هشدار دادند که دستیارهای هوش مصنوعی توانایی تشخیص دستورهای مخرب مخفیشده در ایمیلهای فیشینگ را ندارند. دستیارهای خودمختار هوش مصنوعی برخلاف کاربران انسانی، بهسادگی فریب ایمیلهای فیشینگ را میخورند و در معرض حملا ت تزریق پرامپت قرار دا…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، باید، Malwarebytes، ایمیلهای
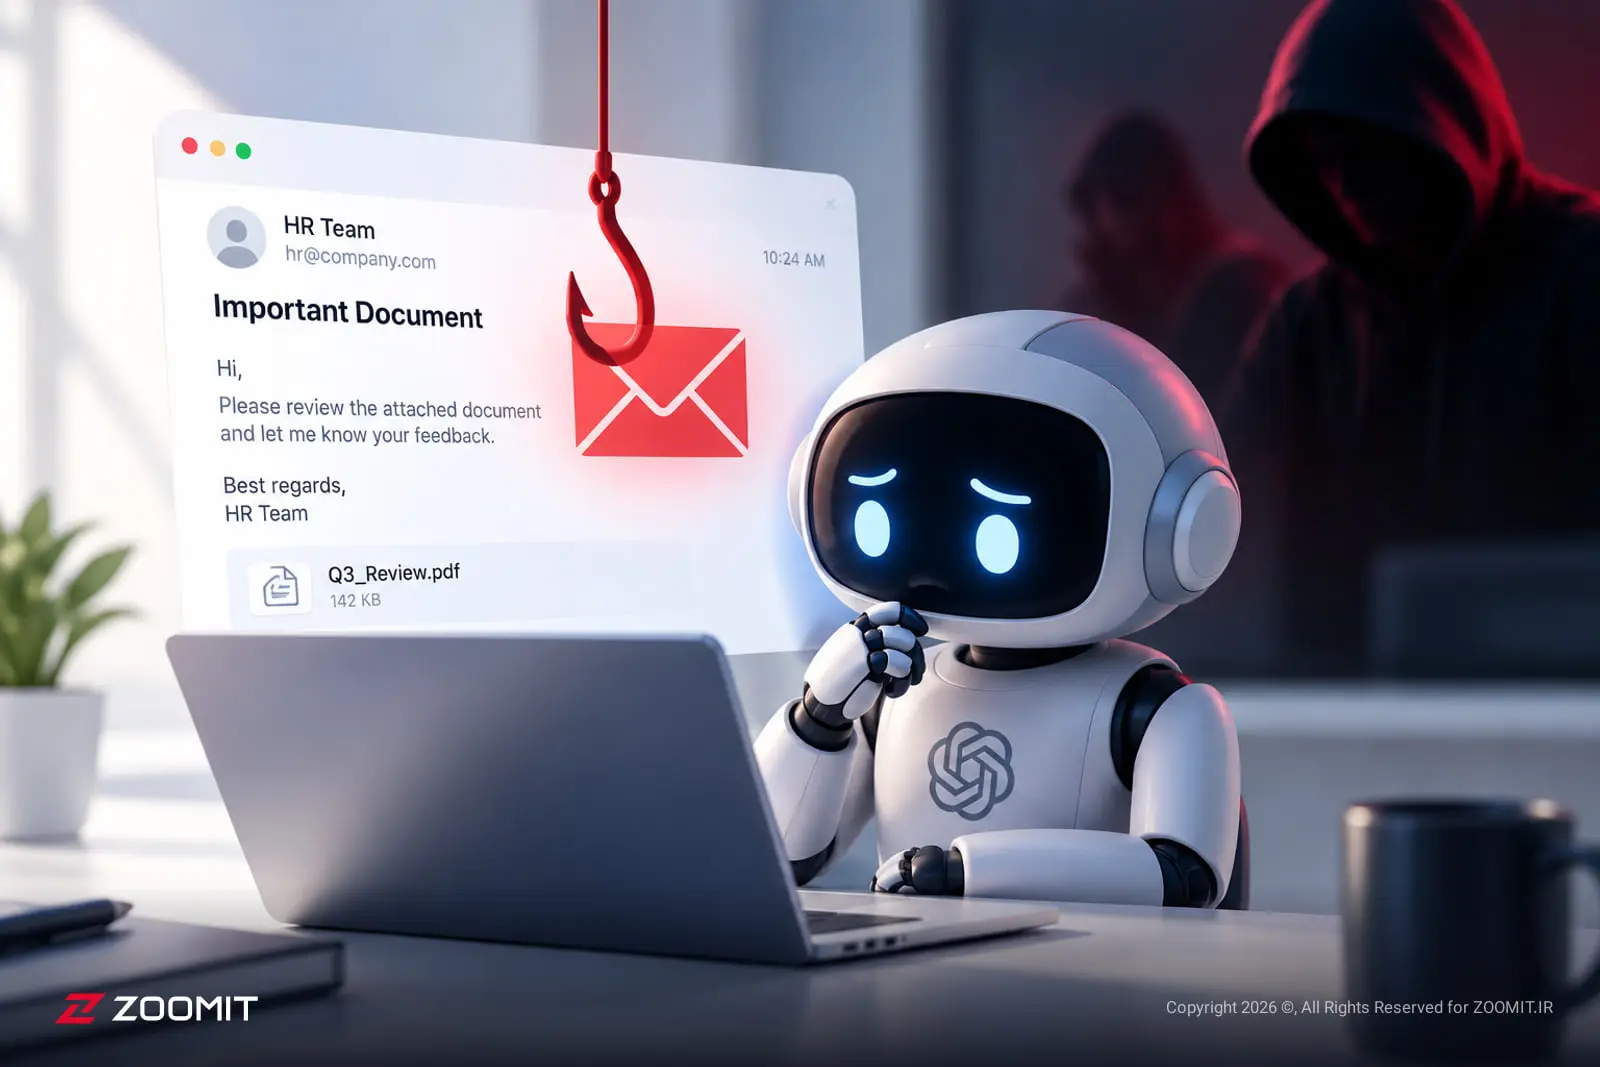
پژوهشگران امنیت سایبری هشدار دادند که دستیارهای هوش مصنوعی توانایی تشخیص دستورهای مخرب مخفیشده در ایمیلهای فیشینگ را ندارند.
دستیارهای خودمختار هوش مصنوعی برخلاف کاربران انسانی، بهسادگی فریب ایمیلهای فیشینگ را میخورند و در معرضحملات تزریق پرامپت قرار دارند. نفوذگران با پنهانسازی دستورهای متنی مخرب درون پیامهای به ظاهر عادی، سیستمهای پردازش زبان را وادار به اجرای فرمانهای ناخواسته میکنند.
شرکت امنیت سایبری Malwarebytes اعلام کردکه هکرها و حتی باتهای سرکش، کدهای متنی را طوری پنهان میکنند که برای چشم انسان ناخوانا باشد اما سامانههای پردازش خودکار آن را دریافت و اجرا کنند. بررسی دقیقتر ایمیلها توسط انسان راهحل این مشکل نیست، بلکه شرکتهای توسعهدهنده باید سازوکار خوانش دادهها را دگرگون سازند.
آپولو رینزتوسعهدهنده سرویس بررسی کد ShipItClean، میگوید: «نقص واقعی ناتوانی مدل در تشخیص تفاوت میان متنی است که باید صرفا خوانده شود با دستوری که باید به اجرا درآید. حذف محتوای پنهان پیش از رسیدن به دست مدل اقدامی ضروری بهشمار میرود و هر شرکتی باید چنین کاری انجام دهد.»
رینز همچنین تأکید کرد کاربرانی که نسبتبه ایمیلهای مشکوک محتاط هستند، باید به عملکرد دستیار هوشمند خود نیز بیاعتماد باشند. با ورود ابزارهایی مانند Muse متعلق به متا به زندگی روزمره و واگذاری کارهای مستقل بدون نظارت، این خطرات ابعاد گستردهتری به خود میگیرند.
پژوهشگران پیشتر شواهد این نوع رخنه را در مرورگرهای هوشمند و باتهای شبکه اجتماعی Moltbook نیز ثبت کرده بودند. Malwarebytes برای مهار خطرات احتمالی توصیه میکند کاربران حضور انسانی را در چرخه تصمیمگیری حفظ کنند.
شرکت Malwarebytes در بیانیهی خود اعلام کرد: «نیازی به کنار گذاشتن ابزارهای هوش مصنوعی پردازش ایمیل نیست؛ اما باید سطح دسترسی و نوع اختیارات واگذارشده را با دقت ارزیابی کرد.»
کارشناسان باور دارند اقدامات حساسی مانند امور پرداختی، انتقال وجه یا تغییر مشخصات حسابهای مالی همواره نیازمند تأیید نهایی انسان هستند تا رقابت پنهان تبهکاران سایبری در بهرهبرداری از این نفوذگاهها مهار شود.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.